Vol3xp, Volatility 3 Explorer-Plugins
WinObj -> Windows-Kernel-Objekte-Explorer, eine Verbesserung von https://github.com/kslgroup/WinObj für Volatility 3 (winobj.py)
WinObj (sehr ähnlich zu WinObj [sysinternals]) unterstützt außerdem den Strukturanalysator und WinObjGui von VolExp.
RAMMap -> Zuordnung physischer Adressen (pfn.py)
RAMMap (sehr ähnlich zu Rammap [SysInternals]), markiert zusätzlich verdächtige Seiten (weitere Informationen im PDF).
Dieses Modul enthält 3 Plugins:
- P2V - Konvertiert physische in virtuelle Adressen mittels PfnDatabase und findet den besitzenden Prozess einer Seite (falls vorhanden).
- PFNInfo - Liefert Informationen über eine physische Seite aus der PfnDatabase, die Nutzung der Seite, Dateiname und vieles mehr.
- RAMMap - Verwendet beide oben genannten Plugins. Zeigt eine RamMap-ähnliche Benutzeroberfläche für alle physischen Seiten an und färbt verdächtige Seiten ein.
[Im PDF finden Sie weitaus detailliertere Informationen zu den Plugins]
Und das Hauptereignis -> Volatility Explorer (volexp.py)
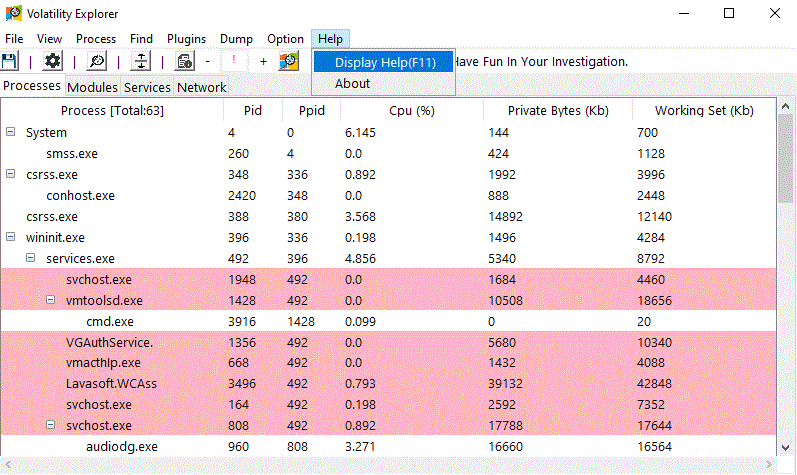
Dieses Programm ermöglicht es dem Benutzer, einen Speicherabbild hochzuladen und mittels grafischer Oberfläche einfach darin zu navigieren.
Es kann auch als Plugin für das Volatility-Framework dienen (https://github.com/volatilityfoundation/volatility3).
Dieses Programm funktioniert ähnlich wie Process Explorer/Hacker, ermöglicht aber die Analyse eines Speicherabbilds.
Dieses Programm kann auf Windows-, Linux- und macOS-Maschinen ausgeführt werden, akzeptiert jedoch nur Windows-Speicherabbilder.
Schnellstart
-
Laden Sie die Datei volexp.py herunter (laden Sie die ).
-
Führen Sie es als eigenständiges Programm oder als Plugin für Volatility aus:
- Als eigenständiges Programm:
python3 volexp
python3 vol.py -f <memory file path> windows.volexp.volexp
Einige Funktionen:
python3 volexp.py
-
Einige der angezeigten Informationen werden nicht in Echtzeit aktualisiert (außer Prozessinformationen (langsame Aktualisierung), Echtzeitfunktionen wie Strukturanalysator, PE-Eigenschaften, Ausführen von Echtzeit-Plugins usw.).
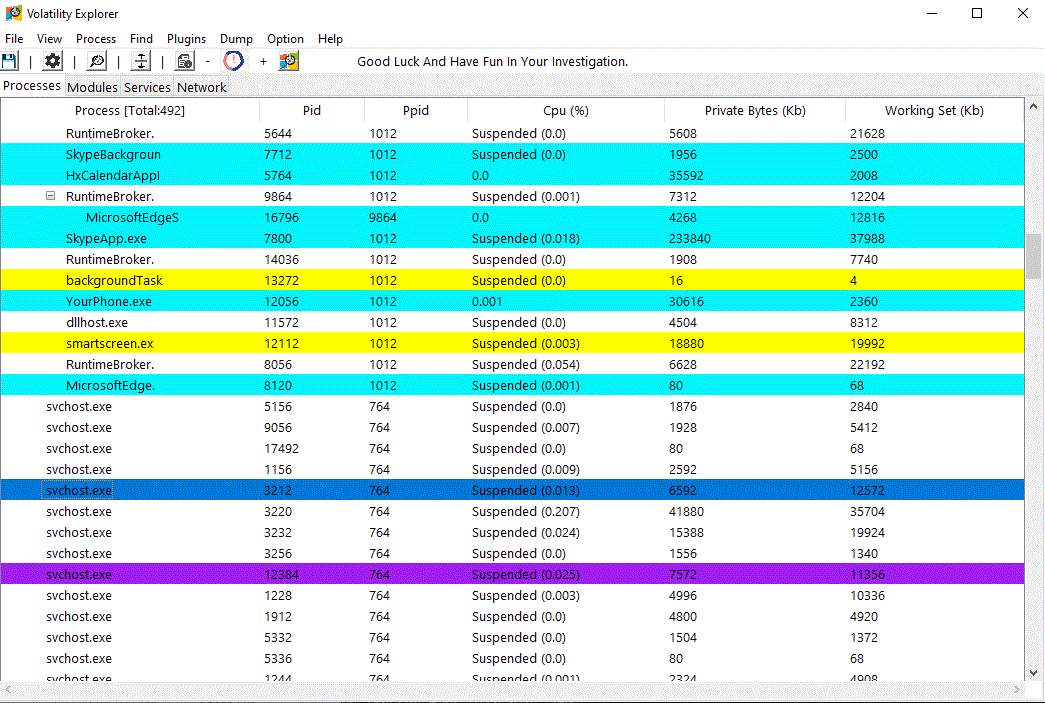
-
Das Programm ermöglicht auch die Anzeige geladener DLLs, offener Handles und Netzwerkverbindungen jedes Prozesses (Zugriff auf DLL-Eigenschaften ist ebenfalls optional).
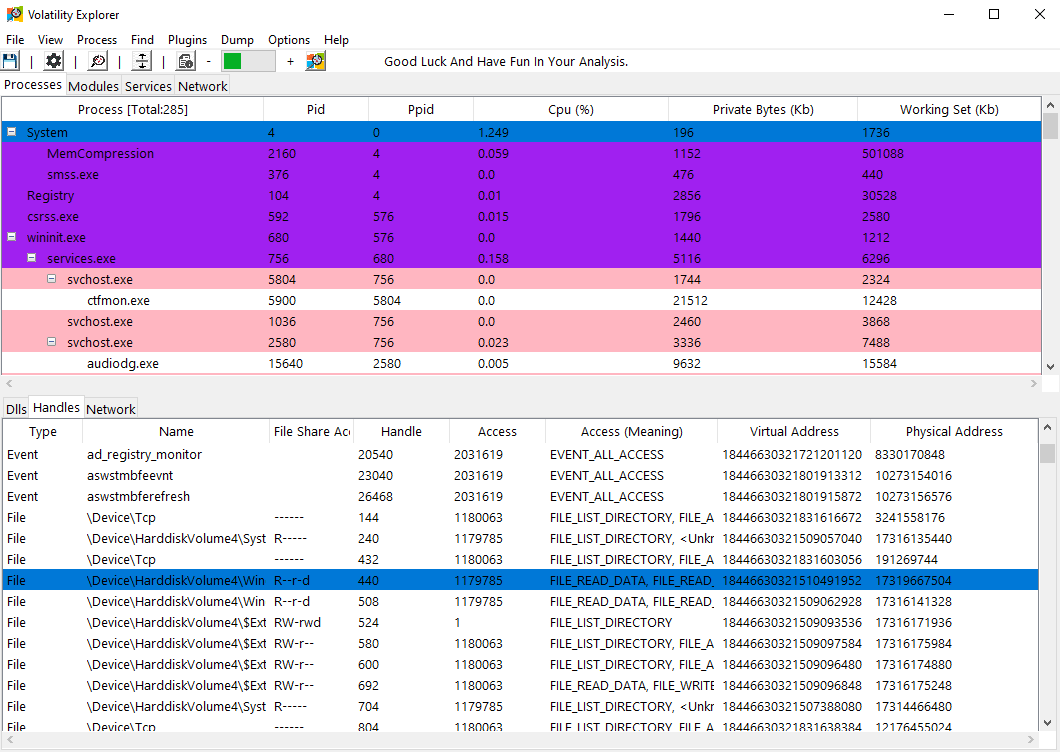
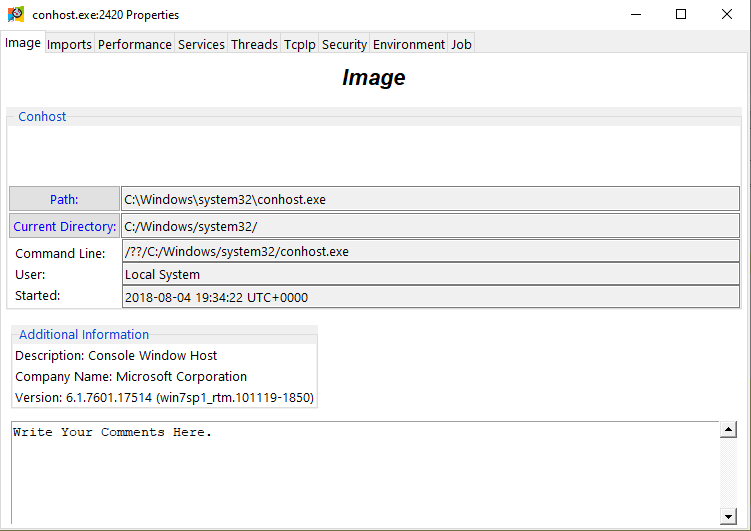
- Um weitere Informationen zu einem Prozess anzuzeigen, doppelklicken Sie (oder klicken Sie mit der linken Maustaste und wählen Sie „Eigenschaften“), um ein Informationsfenster zu öffnen.
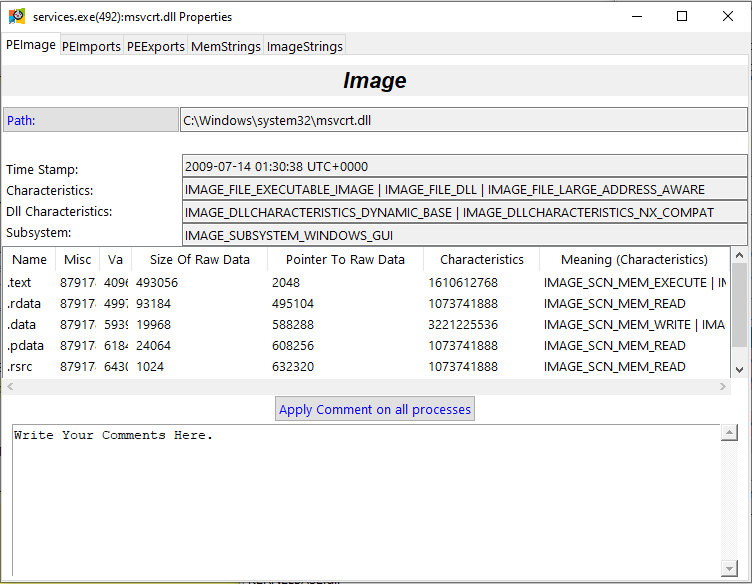
- Oder zeigen Sie weitere Informationen zu einer beliebigen PE an.
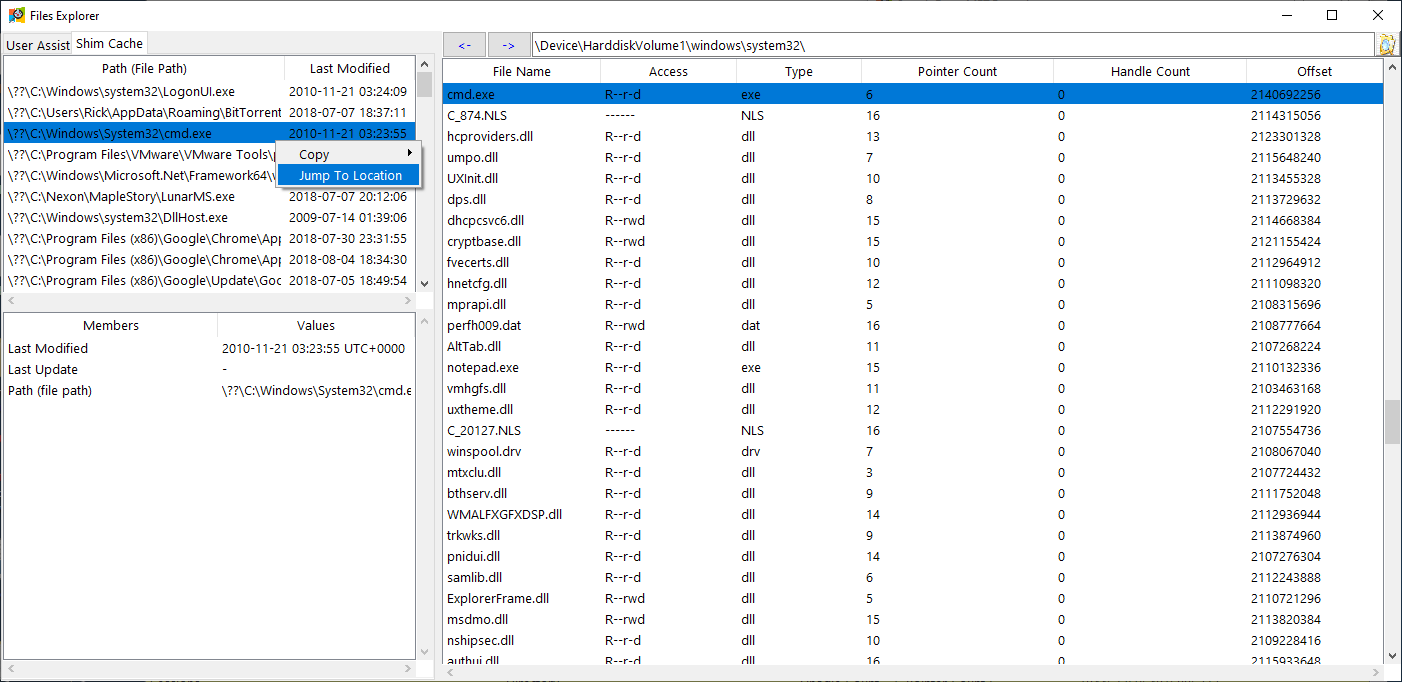
- Das Programm erlaubt es dem Benutzer, die Dateien im Speicherabbild sowie deren Informationen anzuzeigen. Zusätzlich können diese Dateien extrahiert werden (HexDump/Strings-Ansicht ist ebenfalls optional).
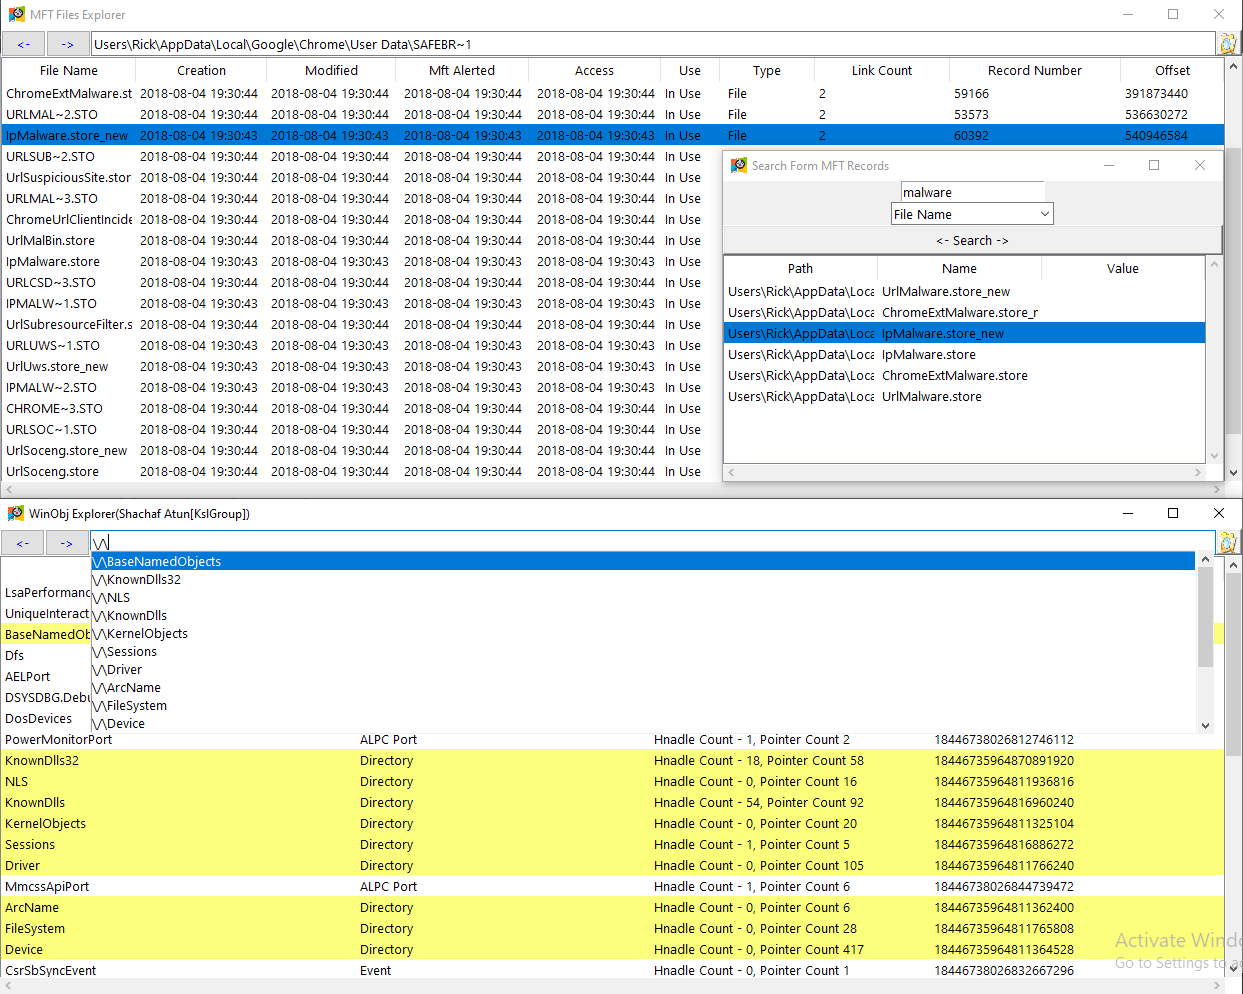
- Das Programm unterstützt die Anzeige der Windows-Objekte und Dateimetadaten (MFT).
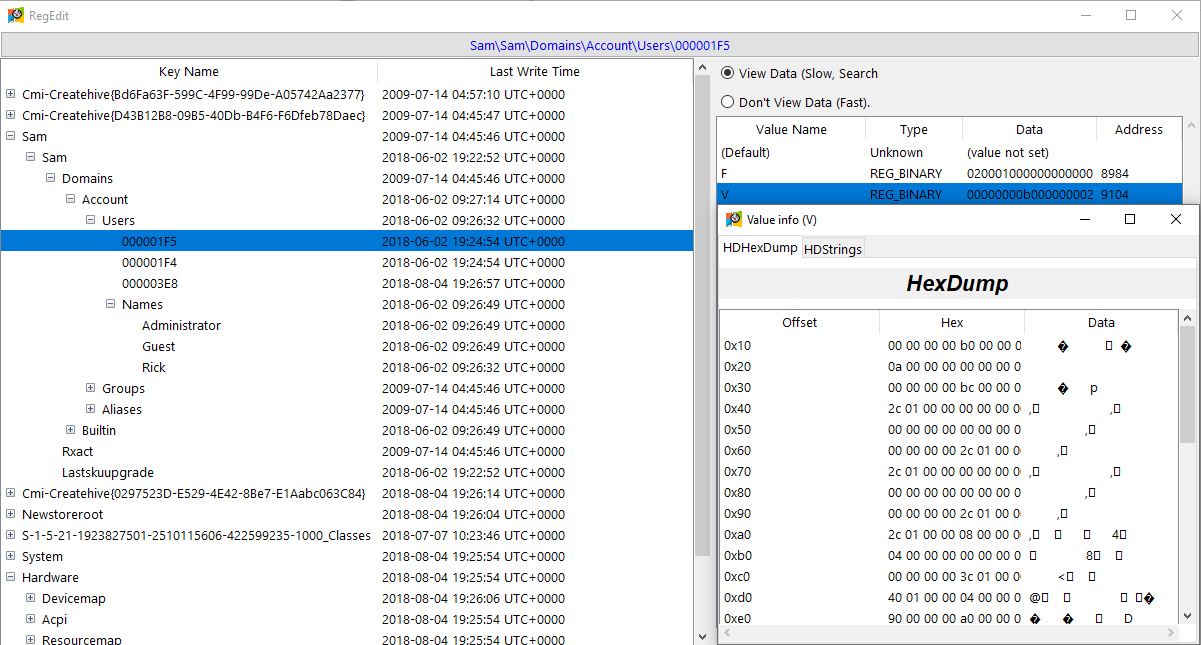
- Das Programm unterstützt auch die Anzeige einer RegView des Speicherabbilds
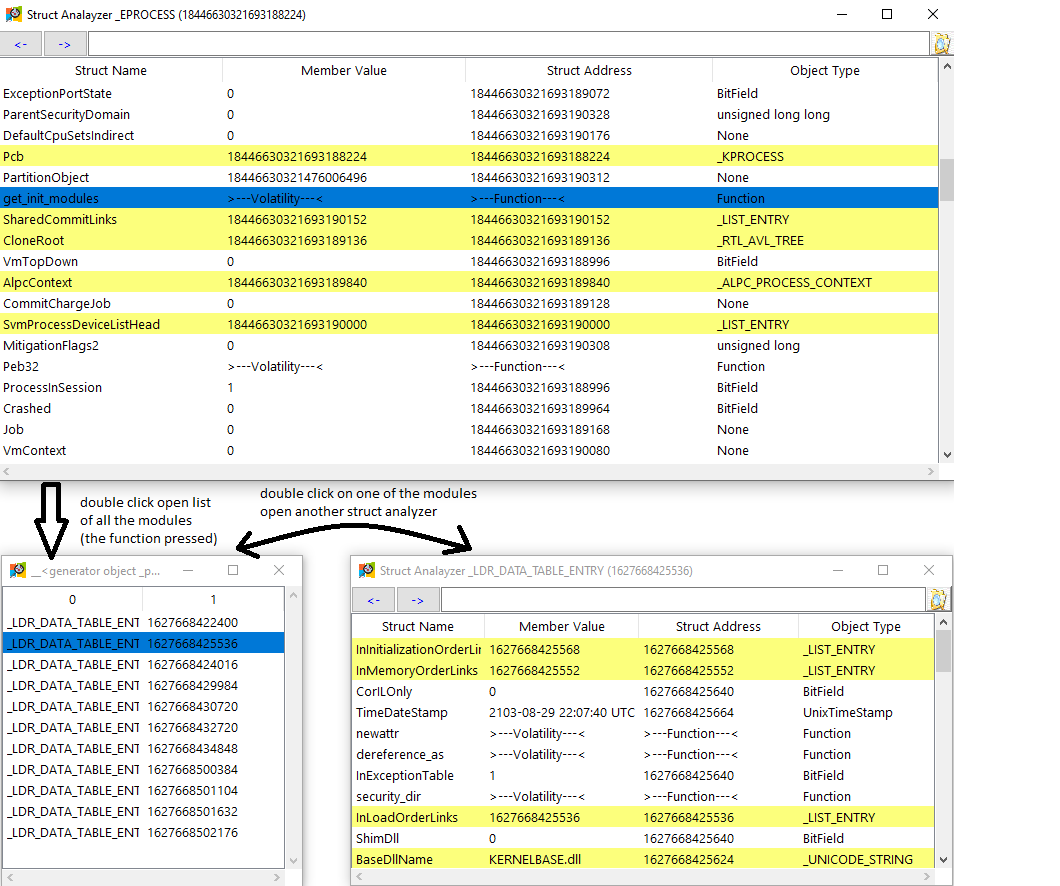
- Zusätzlich unterstützt das Programm die Strukturanalyse. (Schreiben auf die Speicherstruktur, Ausführen von Volatility-Funktionen auf einer Struktur ist verfügbar).
Beispiel für das Abrufen aller Lademodule innerhalb der _EPROCESS-Struktur in einem weiteren Strukturanalysator-Fenster:
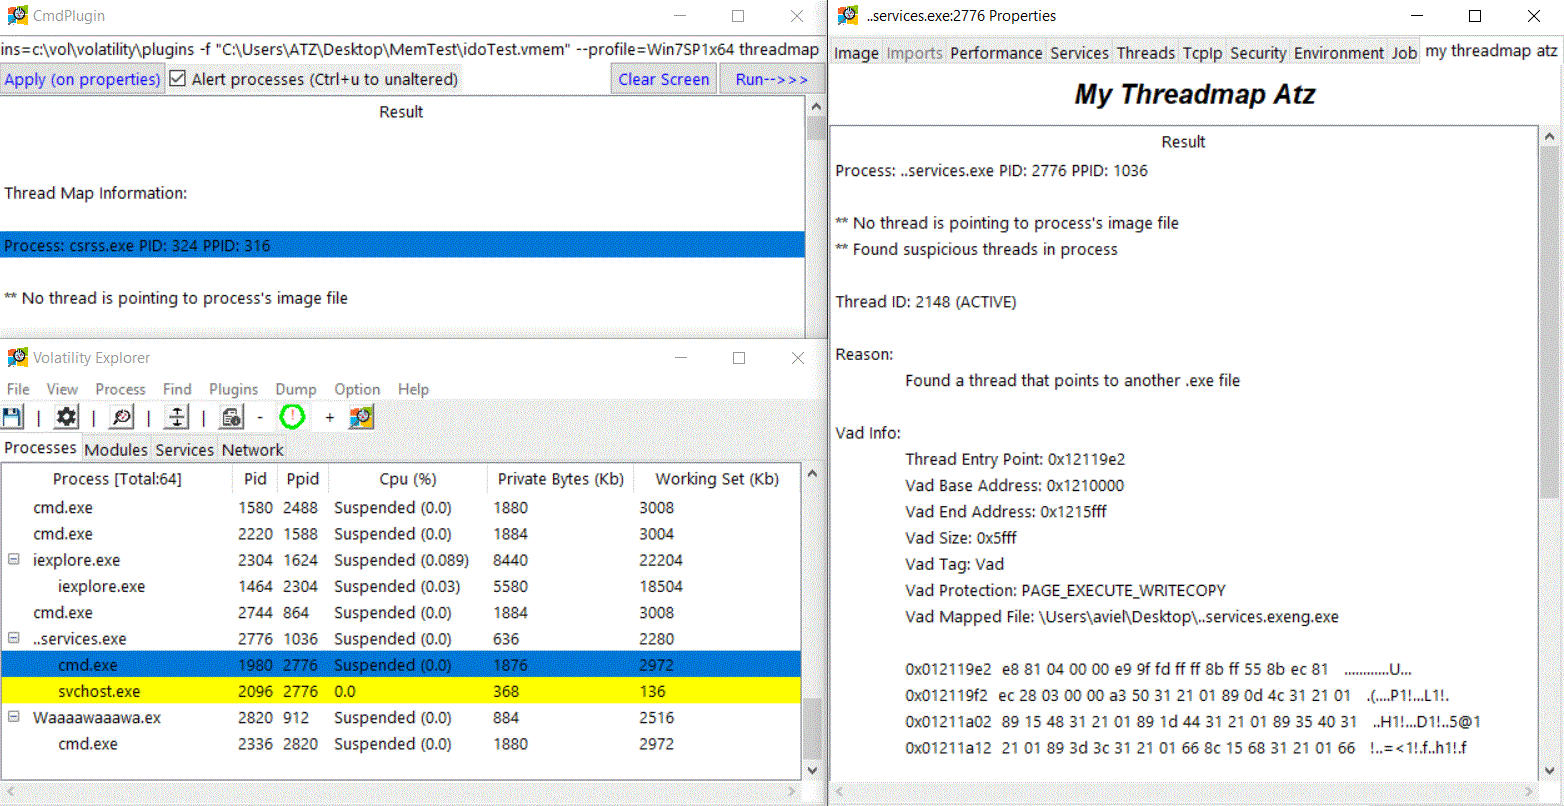
- Das Programm ist auch in der Lage, verdächtige Prozesse, die von einem anderen Plugin gefunden wurden, automatisch zu markieren.
Beispiel für ein laufendes threadmap-Plugin:
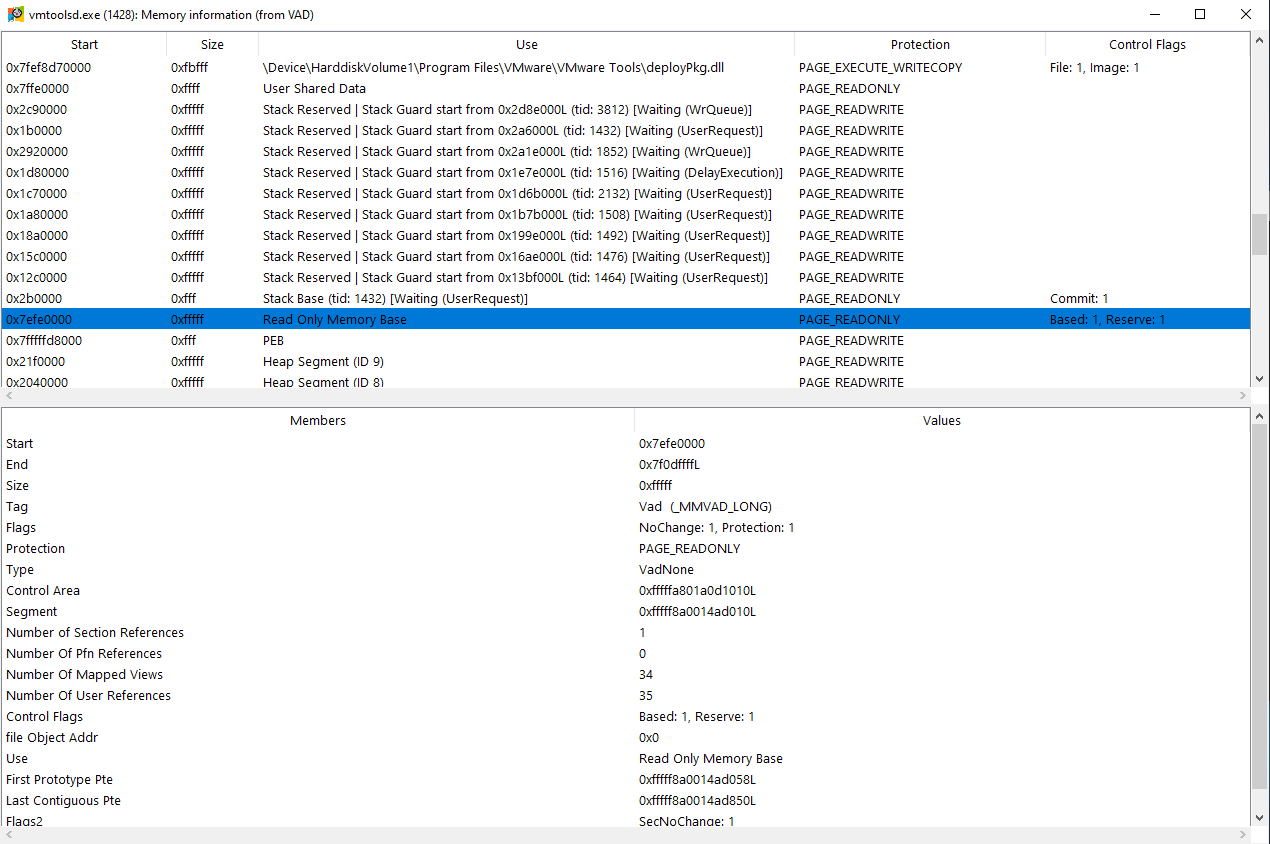
- Anzeige der Speichernutzung eines Prozesses.

 memoryforensics1/vol3xp







