#1
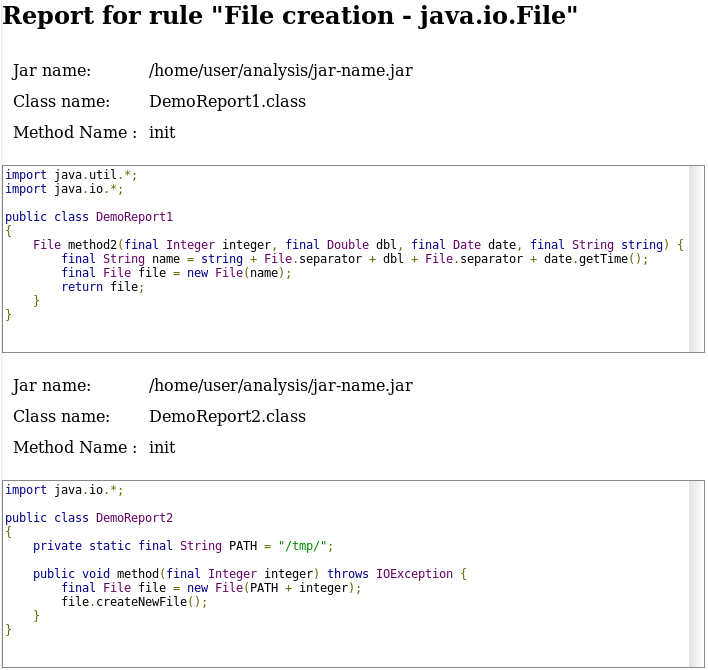
 fergarrui/custom-bytecode-analyzer
Java-Bytecode-Analyzer, anpassbar über JSON-Regeln
 alfarom256/logmeinpochandledup
Exploit für eine Race Condition im Windows-Kernel-Treiber von LogMeIn/GoTo, die SYSTEM-Handles dupliziert und damit Thread-Token-Impersonation sowie…
 josue87/wp_hunter
Statische Analyse von WordPress-Plugins
 theofficialflow/presentations
Kuratierte Sammlung von Slides und Vorträgen von Sicherheitskonferenzen zu Exploitation von Spielkonsolen, Kernel-Sicherheitslücken und…
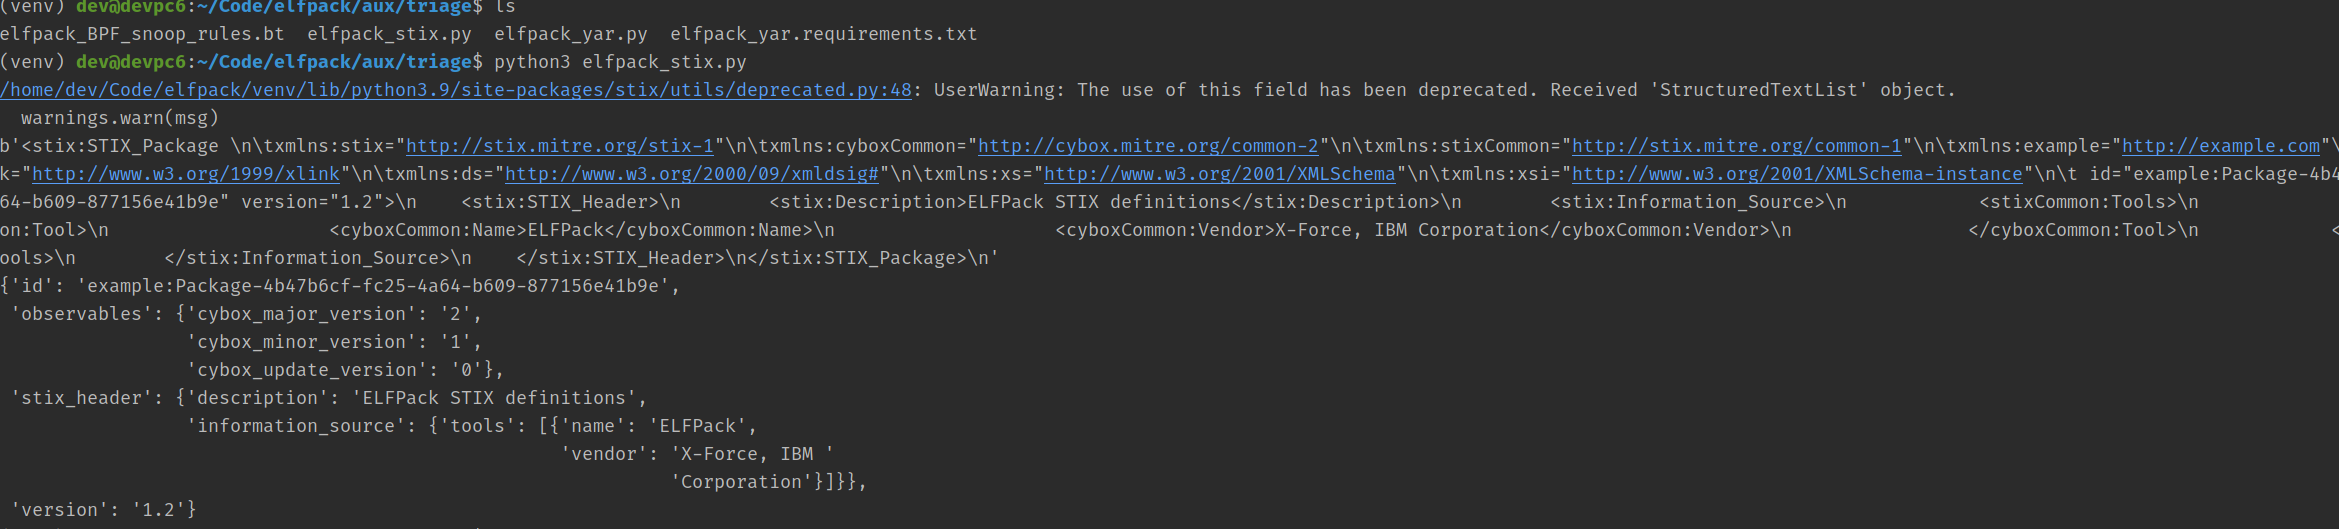 dsnezhkov/elfpack
ELF-Binärabschnitts-Andock-Toolkit für stageless Payload-Bereitstellung, das das Anhängen von Payloads vor Ort, Signaturumgehung und Widerstand gegen…
 hasherezade/sig_finder
Signatur-Finder (von PE-bear)
 sadopc/machscope
All-in-One-macOS-Binäranalyse: Mach-O-Parsing, ARM64-Disassemblierung, Codesignaturen und Debugging.
 aeromodes/8cryptdo
Reverse-engineerte Dokumentation und Tools für die Firmware-Verschlüsselungsmethoden von 8BitDo
 synacktiv/shannon-dbg
Debugger für die Shannon-Basisband
 kavan00/android-projector-c2-malware
Zerlegung eines c2-Netzwerks chinesischer beamers - SilentSDK-Analysis
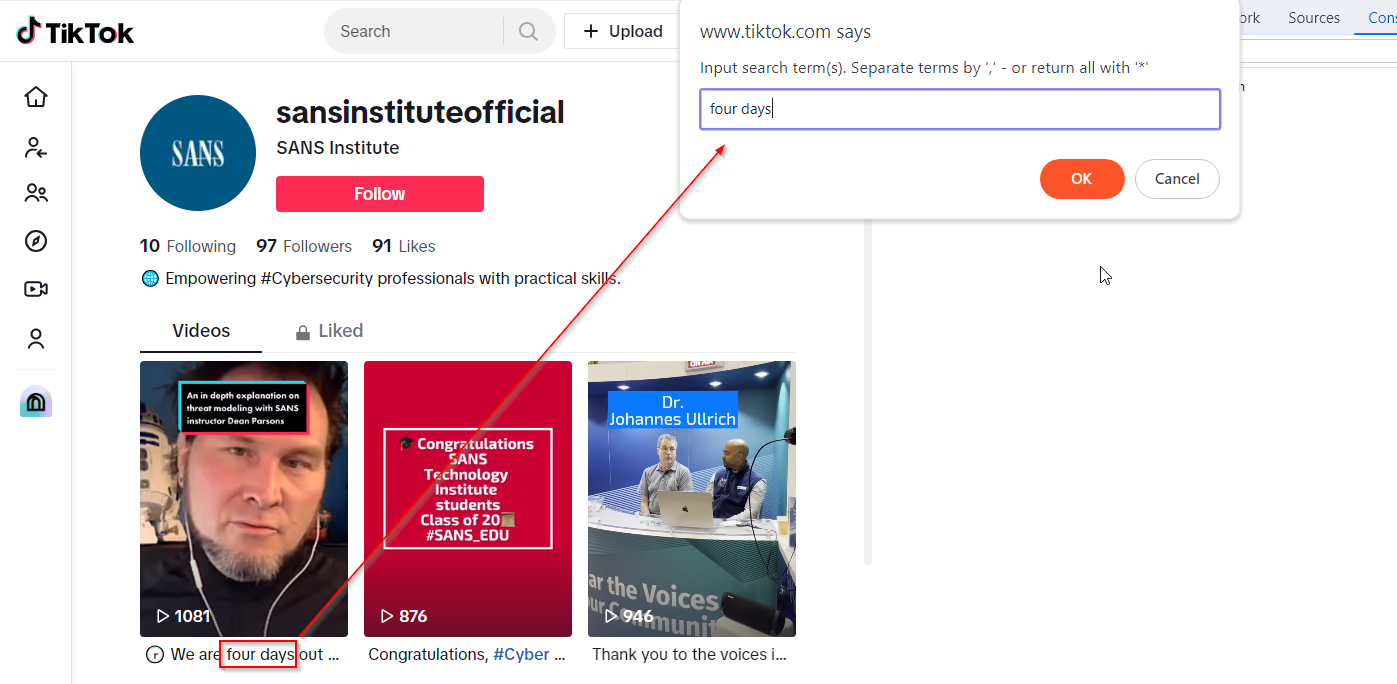 janhalendk/react
Ein OSINT-Projekt, das untersucht, wie Daten aus React ausgelesen werden können.
 capesandbox/cape-parsers
CAPE-Kern- und Community-Parser
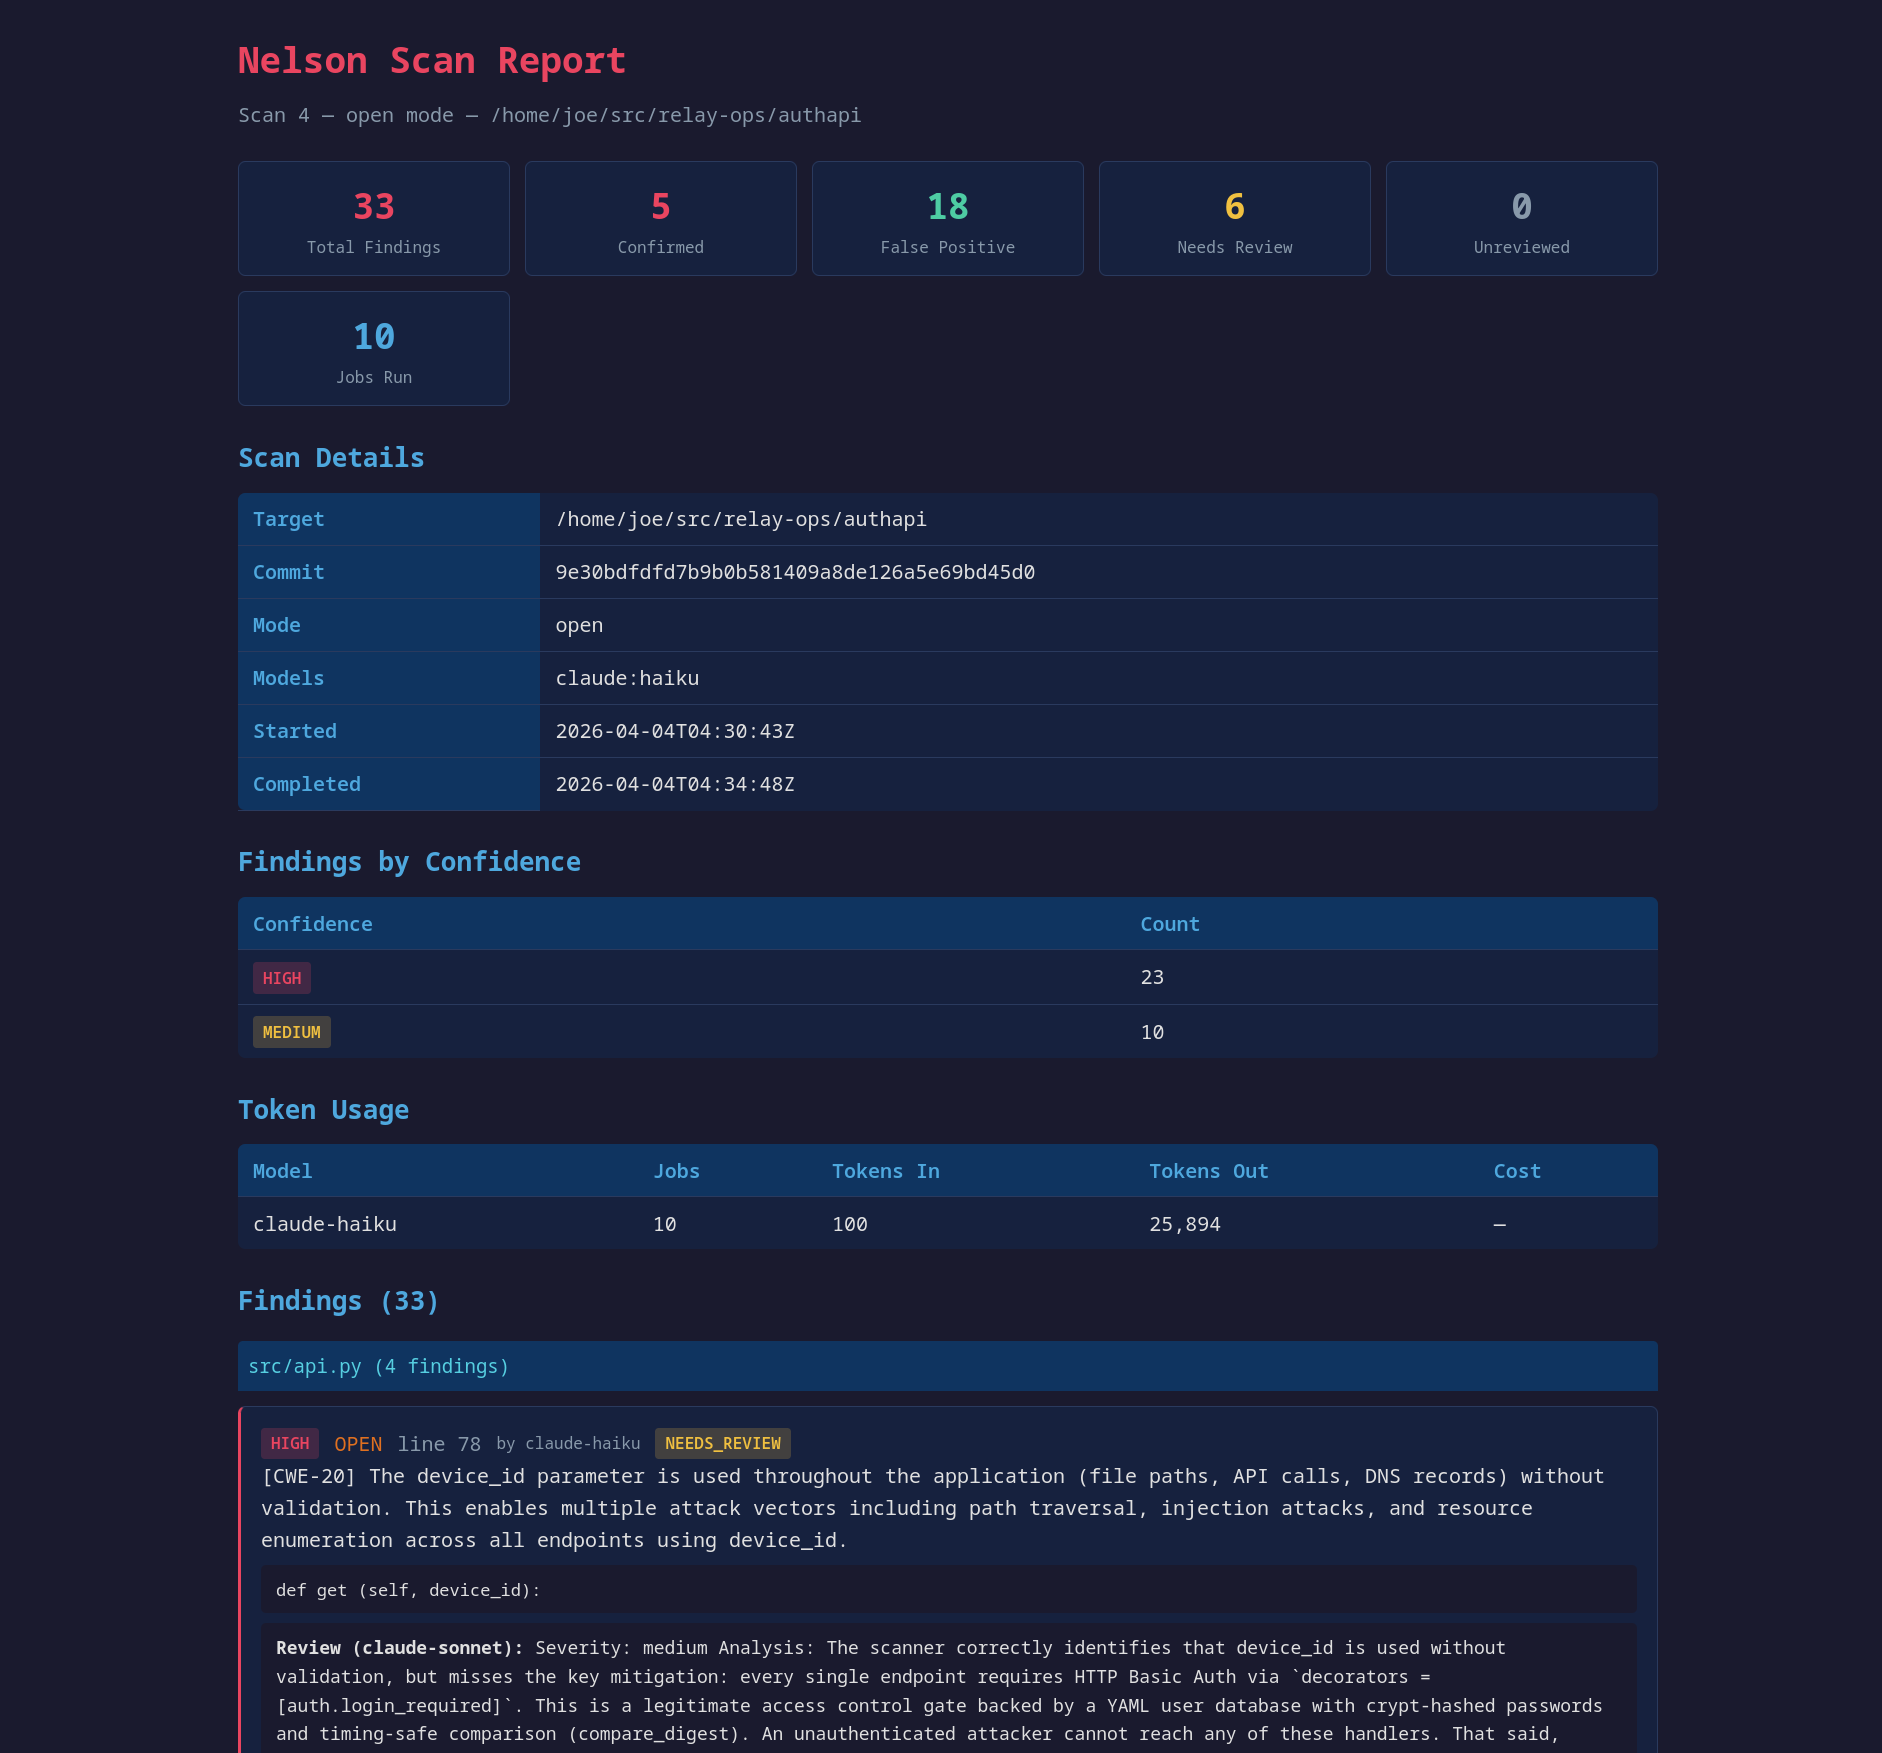 swelljoe/nelson
Schwachstellen durch einfaches Brute-Force finden
 oldboy21/shgenob
Python-basiertes Tool zur Generierung von Shellcode aus PIC C
 githubsecuritylab/seclab-taskflows-fuzzing
Eine LLM-gesteuerte Fuzzing-Pipeline, angetrieben durch den GitHub Security Lab Taskflow Agent
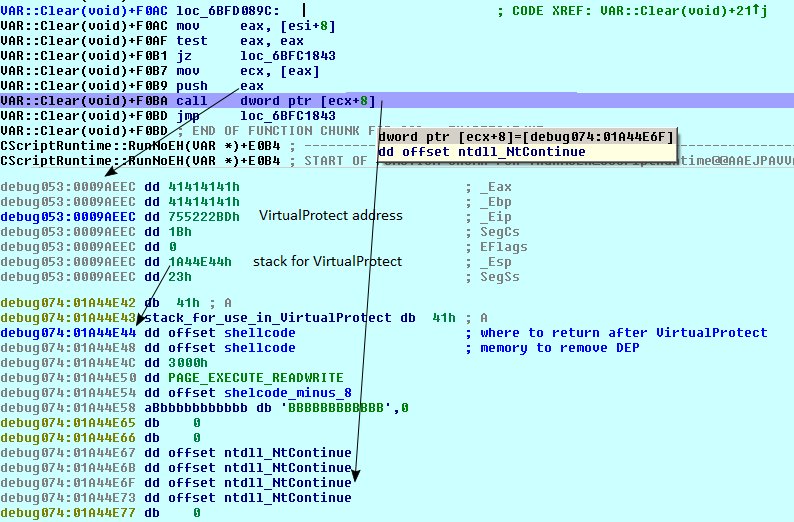 piotrflorczyk/cve-2018-8174_analysis
Analyse des VBS-Exploits CVE-2018-8174
 adibirzu/openclaw-security-monitor
Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…