Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
spybrowse — Code entwickelt, um bestimmte Browser-Konfigurationsdateien (Verlauf, Einstellungen usw.) zu stehlen | Kitploit
Tools/GitHubGitHub/1d8/spybrowse
PersistenzmechanismenDatenexfiltrationInformationsbeschaffungMalware-AnalyseRemote-Access-Tool
GitHub1d8/spybrowse

spybrowse

Code entwickelt, um bestimmte Browser-Konfigurationsdateien (Verlauf, Einstellungen usw.) zu stehlen

Repository anzeigen
631143vor 6 JahrenVon Kitploit geprüft
Teilen

BrowseSpy

Stellen Sie sicher, dass Sie die FTP-Variablen im gesamten Code ändern. Diese Variablen enthalten den Benutzernamen, das Passwort und die IP-Adresse des FTP-Servers, der die Dateien empfängt.

Dieser Code führt Folgendes aus:

  1. Kopiert sich selbst in das %TMP% Verzeichnis und nennt sich ursakta.exe
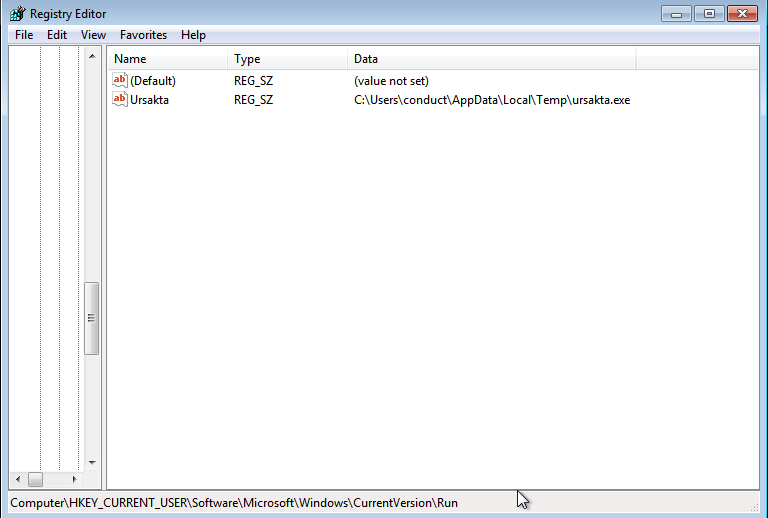
  2. Fügt einen Registrierungseintrag hinzu, um sich selbst bei jeder Benutzeranmeldung auszuführen
  3. Überprüft, welchen Browser der Benutzer verwendet (Chrome, Firefox oder Brave)
  4. Sucht nach Dateien in den Browser-Verzeichnissen von Chrome, Firefox oder Brave
  5. Erstellt ein Verzeichnis auf unserem FTP-Server und sendet dann die Dateien im Browser-Verzeichnis an den FTP-Server

Cross-Kompilieren mit MingW unter Linux

Installationsbefehl mit Apt:

  • sudo apt-get install mingw-w64

64-bit:

  • x86_64-w64-mingw32-gcc *input file* -o *output file* -lwininet -lversion

32-bit:

  • i686-w64-mingw32-gcc *input file* -o *output file* -lwininet -lversion

Aus Sicht des Opfers:

Registry-Eintrag:

Dateiaktivität:

FTP-Verbindung:

Erkennungsrate:

Diese Erkennungsrate wurde nach dem Strippen der ausführbaren Datei mit strip --strip-all *filename.c* erzielt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →