
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Malware-Analyse — Seite 82 | Kitploit
Kategorien

Malware-Analyse

Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.

Kitploit empfohlen
Top-Tools

10 ausgewählt
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2kvor 9h 5m
capa preview#3

capa

GitHubmandiant/capa
6.1kvor 5 Tagen
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1kvor 4 Tagen
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 7h 6m
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5kvor 3 Tagen
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 9h 59m
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 18h 56m
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3kvor 1 Monat
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9kvor 19 Tagen
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7kvor 1 Monat
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
3830 Ergebnisse
CVE-2019-12384 preview

CVE-2019-12384

GitHubjas502n/cve-2019-12384

Jackson Rce für CVE-2019-12384

dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+3
102vor 7 Jahren
AgentStalker preview

AgentStalker

GitHubgach0ng/agentstalker

End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
132vor 2 Monaten
libptrace preview

libptrace

GitHubimmunityinc/libptrace

Ein ereignisgesteuertes Multi-Core-Prozess-Debugging-, Tracing- und Manipulations-Framework.
dynamic-analysis-sandboxingexploitationreverse-engineering+3
175vor 6 Jahren
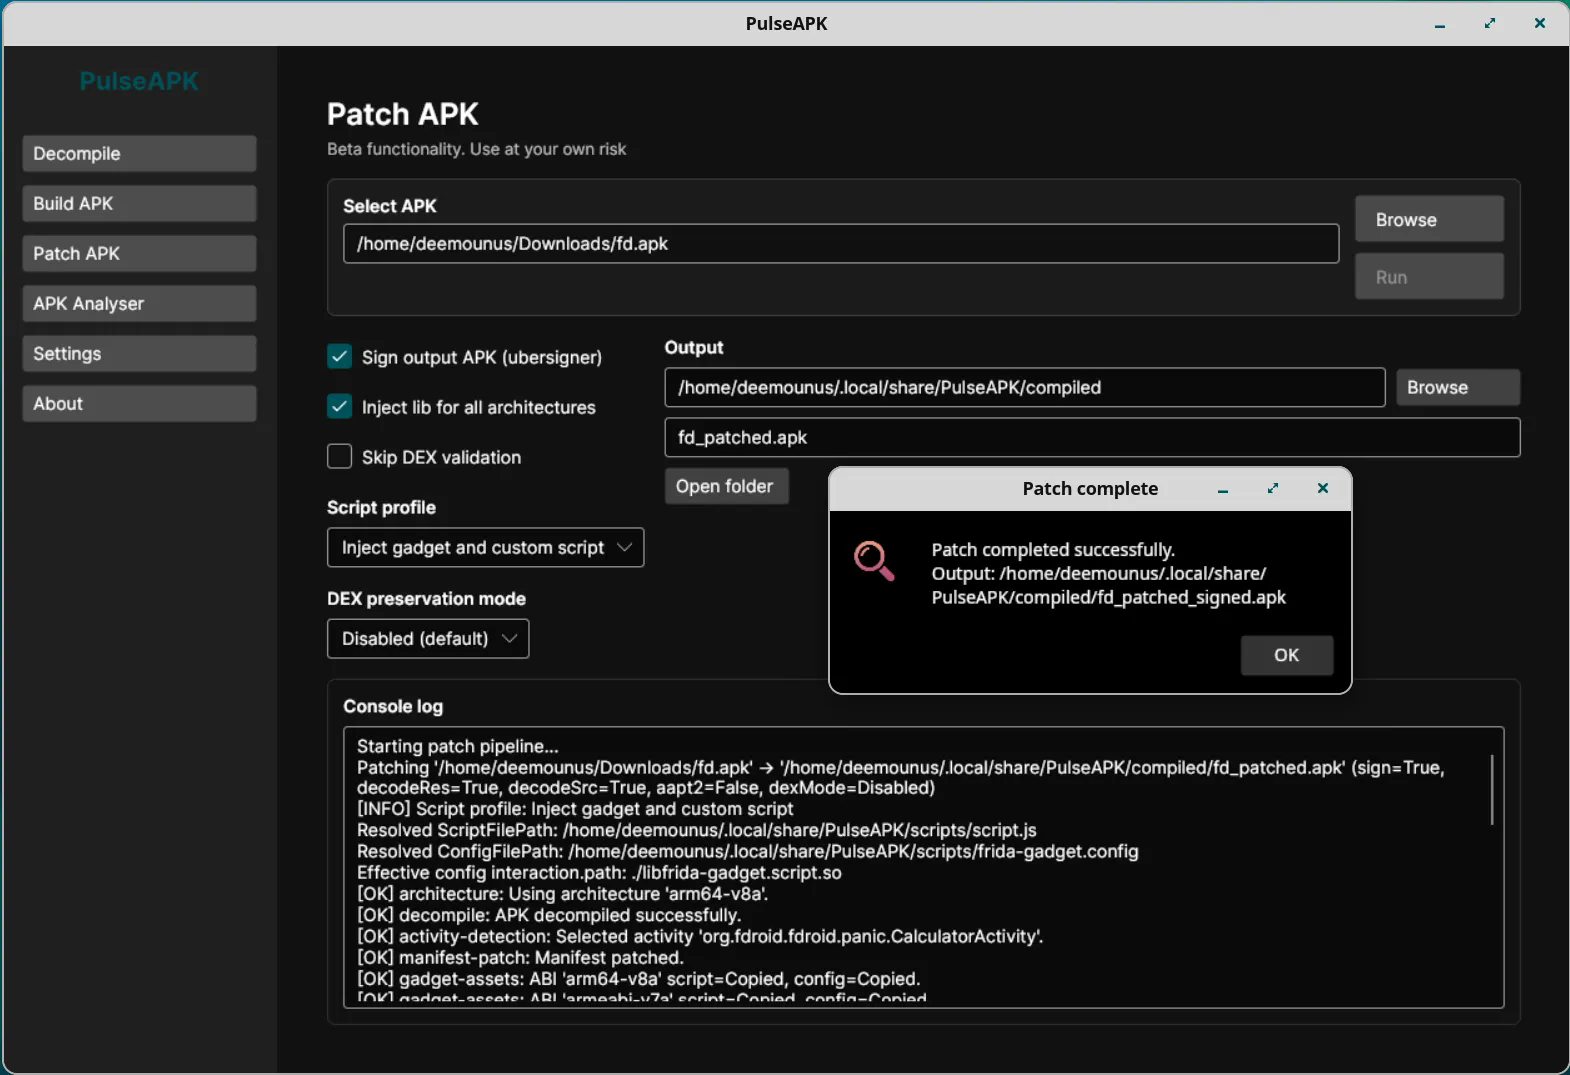
PulseAPK-Core preview

PulseAPK-Core

GitHubdeemoun/pulseapk-core

PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
android-securitystatic-analysisdynamic-analysis-sandboxing+8
116vor 3 Monaten
Shortcut-Payload-Generator preview

Shortcut-Payload-Generator

GitHub9aylas/shortcut-payload-generator

AutoIt HackTool, Shortcuts .lnk Payloads Generator als LNK-KISSER.
payload-generationexploitationscripting-automation+1
103vor 8 Jahren
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Detours-Implementierung (x64/x86), die nur den ntdll-Import verwendet
code-analysisdynamic-code-analysisreverse-engineering+3
93vor 3 Monaten
hdmi-sniff preview

hdmi-sniff

GitHubadamlaurie/hdmi-sniff

HDMI-DDC- (I2C-) Datenverkehr abhören
embedded-systems-securitypacket-sniffing-analysisreverse-engineering+4
95vor 12 Jahren
lupo preview

lupo

GitHubmalienist/lupo

WinDbg-Plugin für automatisierte dynamische Malware-Analyse und IOC-Extraktion. Führt im Debugger aus, um vordefinierte Indikatoren zu sammeln und…
ioc-managementdynamic-analysis-sandboxingdebuggers+2
102vor 4 Jahren
HtmlSmuggling preview

HtmlSmuggling

GitHubde3vil/htmlsmuggling

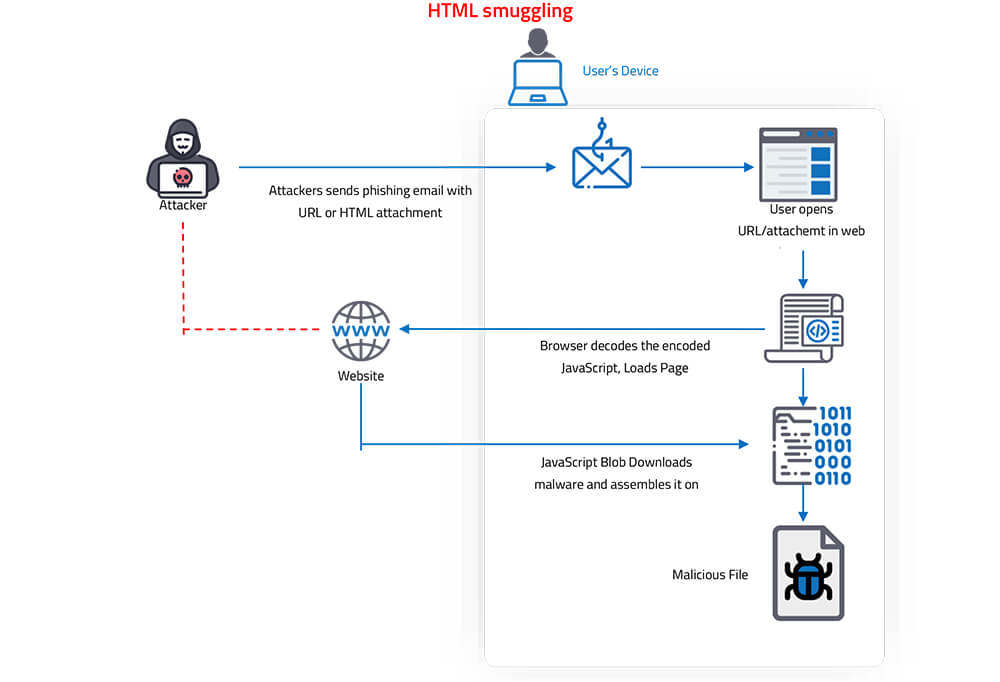
Es ist eine bösartige Technik, die von Hackern verwendet wird, um Malware-Payloads in einem codierten Skript in einem speziell erstellten HTML-Anhang…
phishing-toolspayload-generationweb-application-exploitation+1
119vor 3 Jahren
resym preview

resym

GitHublt-asset/resym

Für unser CCS24-Papier 🏆 „ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" von Danning Xie, Zhuo Zhang,…
reverse-engineeringbinary-analysismachine-learning+2
135vor 1 Jahr
LiveCTF-DEFCON30 preview

LiveCTF-DEFCON30

GitHublive-ctf/livectf-defcon30

Sammlung von DEF CON 30 CTF Challenge-Binaries, Build-Skripten und Solve-Skripten zum Üben von Binary Exploitation und Reverse Engineering.
exploitationreverse-engineeringctf+2
112vor 2 Monaten
covertchannels-steganography preview

covertchannels-steganography

GitHubmindcrypt/covertchannels-steganography

Eine Liste von Covert Channels und Steganografie-/Steganalyse-Ressourcen (Bücher, Paper & Tools)
data-exfiltrationsteganographymalware-analysis+6
105vor 5 Jahren
FrisbeeLite preview

FrisbeeLite

GitHubnccgroup/frisbeelite

Ein GUI-basierter USB-Device-Fuzzer
embedded-systems-securitydynamic-analysis-sandboxingvulnerability-analysis+2
65vor 9 Jahren
OverRide preview

OverRide

GitHubanyaschukin/override

Binäre Ausnutzung und Reverse Engineering (von Assembler in C)
reverse-engineeringctfeducation+2
72vor 5 Jahren
vibebox preview

vibebox

GitHubrobcholz/vibebox

Ultraschnelles CLI auf Apple Silicon macOS für schnelle, sandboxierte Entwicklung und LLM-Agenten.
general-purpose-utilitiescontainer-securitydynamic-analysis-sandboxing+3
186vor 8 Monaten
TickTock preview

TickTock

GitHubwithsecurelabs/ticktock

Enumeriert Windows-Timerwarteschlangen-Timer, um die Ekko-Sleep-Obfuskation zu erkennen, und unterstützt so Speicherforensik und Malware-Analyse bei…
defensive-toolsmemory-forensicsmalware-analysis
113vor 4 Jahren
Enigma preview

Enigma

GitHubbunnybuzz/enigma

Nativ C++-Reverse-Engineering-Engine mit Disassemblierung, Dekompilierung und Analyse-Pipeline für PE/ELF-Binärdateien, ausgestattet mit interaktiver…
static-analysisreverse-engineeringdebuggers+3
63vor 12 Tagen
azazel preview

azazel

GitHubbeelzebub-labs/azazel

eBPF-betriebener stiller Beobachter für containerisierte Laufzeitumgebungen, entwickelt für Malware-Analyse-Sandboxes und Agentic AI-Überwachung.


container-securitydynamic-analysis-sandboxingforensics+3
102vor 1 Monat
Zurück1…818283…100Weiter







