
 firelock-ai/kin
Semantische graphbasierte Versionskontrolle für KI-geschriebenen Code. Verfolgt Entitäten und Beziehungen anstelle von Dateidiffs und ermöglicht Blast-Radius-Analyse, Shadow-Merge-Review und MCP-gestützten Agent-Kontext für vertrauenswürdige KI-generierte Software.



Kin ist ein graph-natives Code-Repository für KI-Agenten und die Menschen, die mit ihnen bauen. Es speichert Quellcode, aufgezeichnete Code-Beziehungen und versionierte Historie als Repository-Zustand. Der Graph ist das Repository-Modell, kein Suchindex, der neben einem anderen Repository gepflegt wird.
Funktionen, Typen und die Beziehungen zwischen ihnen sind Daten, die du committest, branchst und mergst. Der exakte Quellcode bleibt Byte für Byte erhalten, und Dateisystem-Projektionen sorgen dafür, dass unterstützte Werkzeuge weiterhin mit gewöhnlichen Dateien arbeiten können.
Öffentliche Beta. Probiere Kin an einem echten Projekt aus, das du gut kennst. Rechne mit Ecken und Kanten.
Schnellstart · Dokumentation · Browser-Demo
Ein Stern hilft anderen, Kin zu finden, und in den Diskussionen kannst du Fragen dazu stellen.
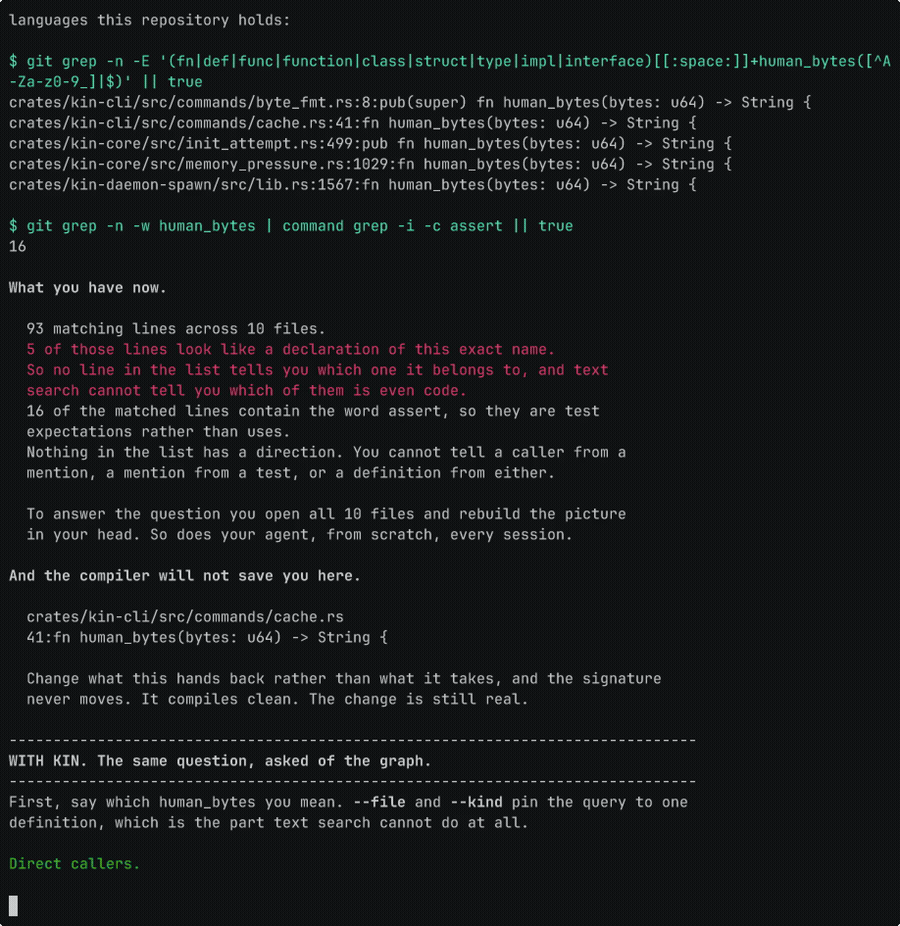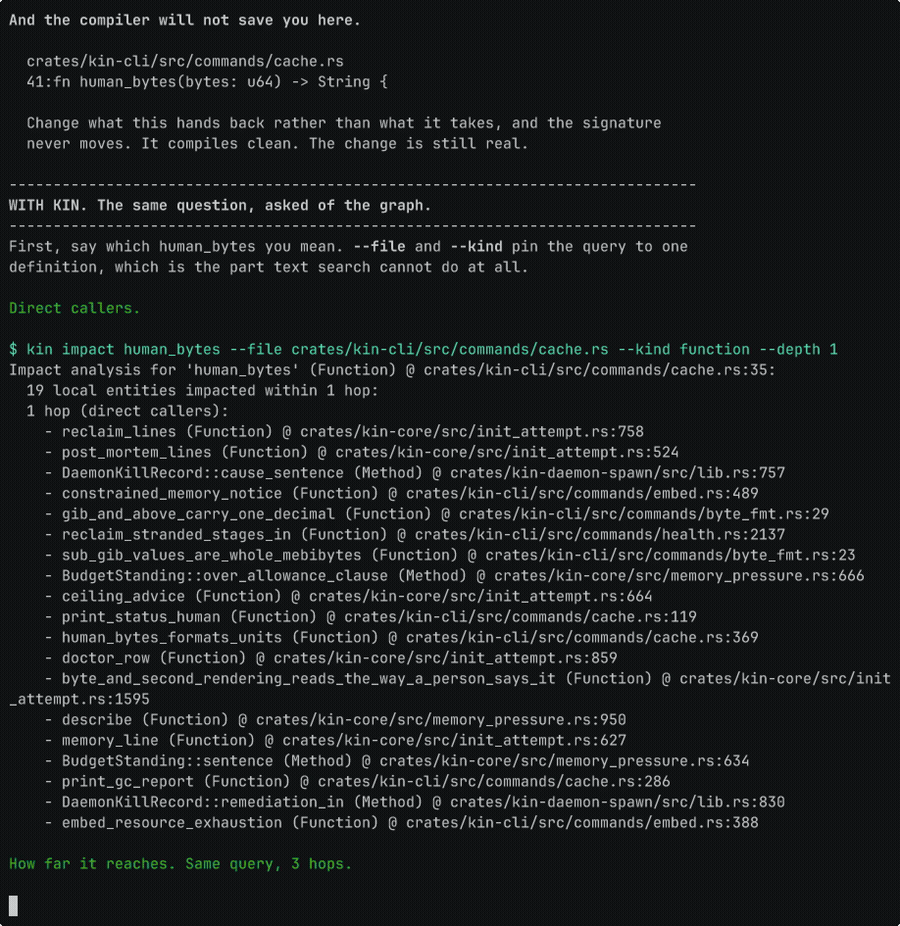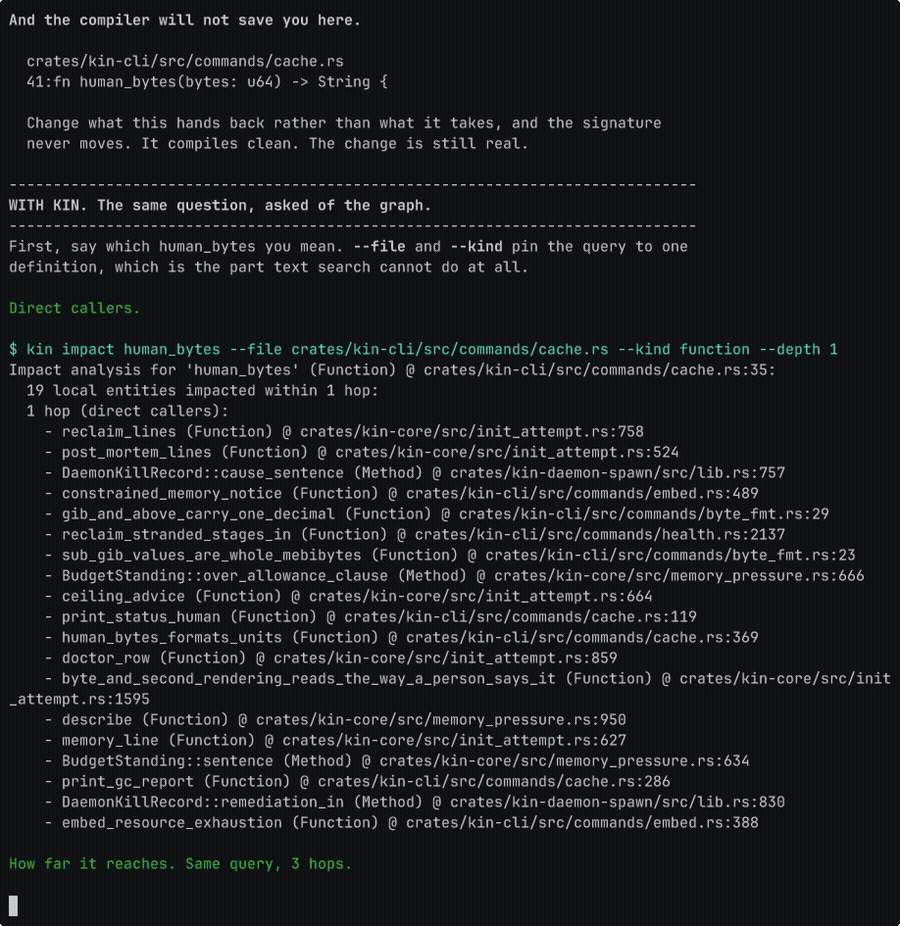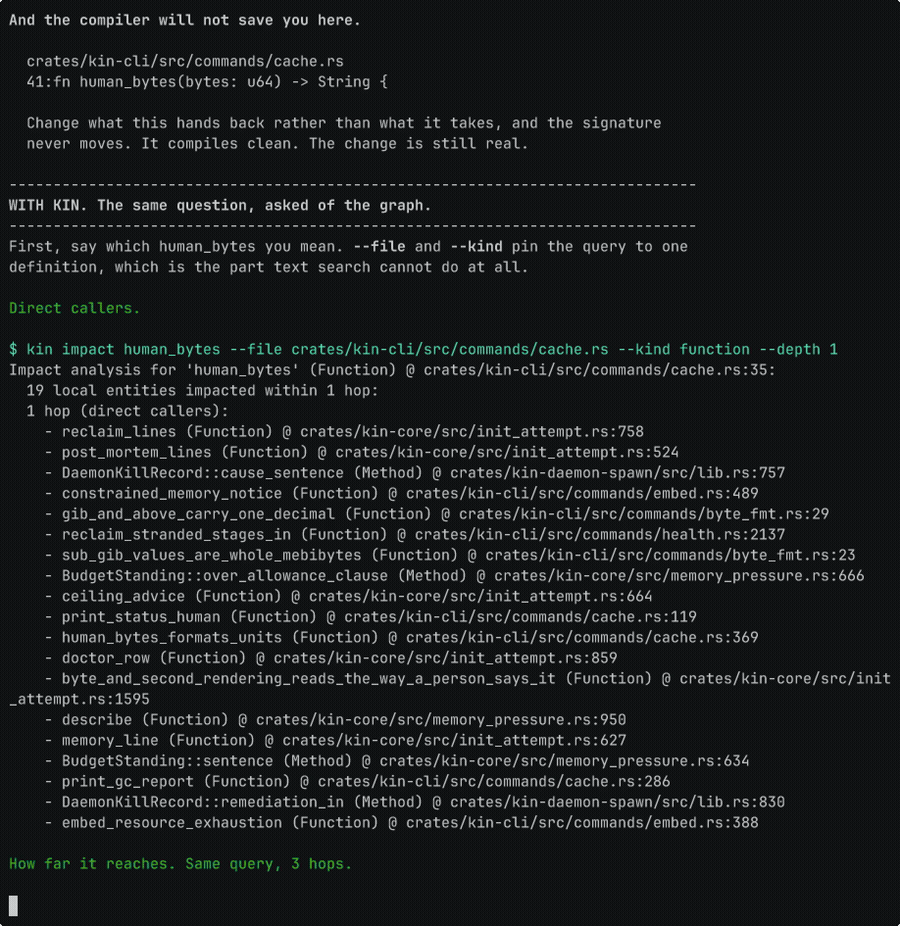
Bevor du eine gemeinsam genutzte Funktion änderst, was solltest du sonst noch prüfen? Mit Kin kannst du ihre aufgezeichneten Aufrufer nachschlagen und verwandten Code erkunden. Die CLI und der MCP-Server fragen denselben Graphen ab, sodass du und dein Agent mit derselben Aufzeichnung arbeiten können.
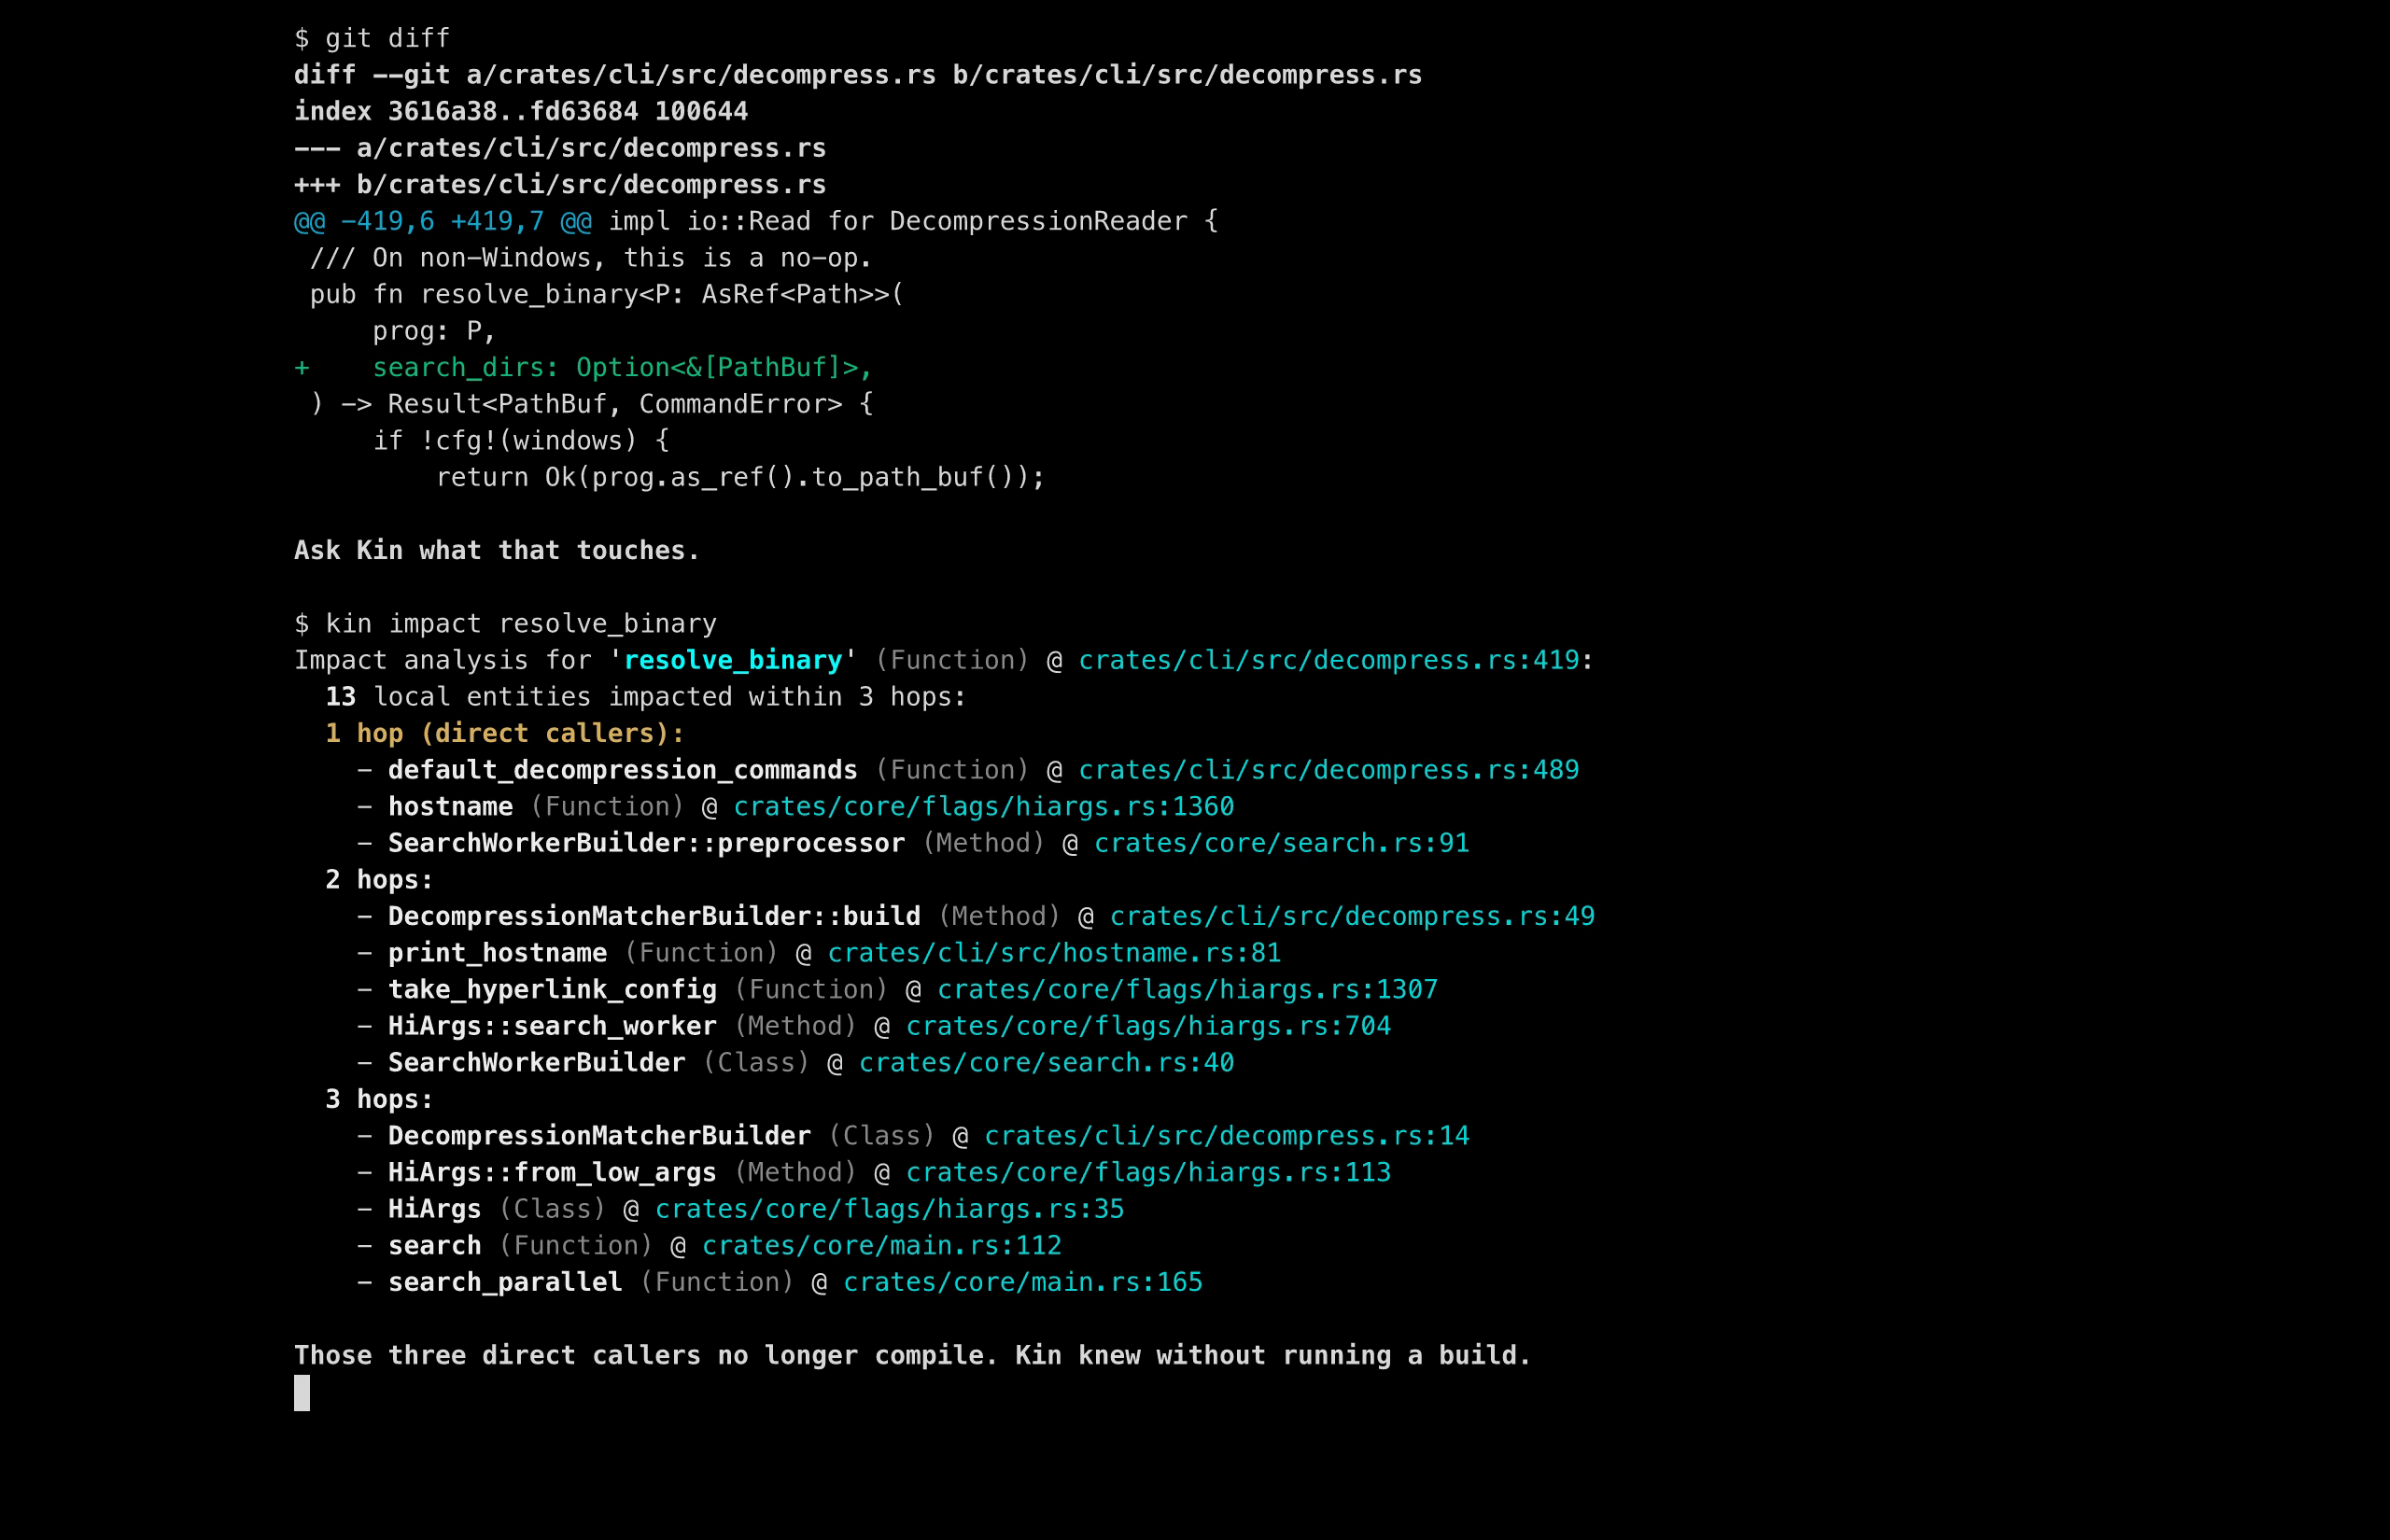
Aufgezeichnet auf einem vorbereiteten ripgrep-Graphen unter e89fff89ac9af12e8d4ce9d5fd07beb408ca730f. Die Rohartefakte des Laufs sind nicht öffentlich. Dies veranschaulicht einen Workflow, keinen Performance-Benchmark.
Für Claude Code:
/plugin marketplace add kinlab-ai/kin
/plugin install kin@kin
Für Codex fügst du den Marketplace hinzu und installierst das Plugin, oder du lässt kin setup --intent agent den MCP-Server für dich in ~/.codex/config.toml schreiben.
Für Cursor fügst du den MCP-Server manuell hinzu; den genauen Snippet findest du unter plugins/kin-cursor.
Nach der Installation führst du kin init . in einem frischen Clone eines Projekts aus, das du gut kennst; der Skill kin-setup führt dich durch den Rest.
Kin ist nicht auf crates.io veröffentlicht. Das kin-Crate dort ist ein unabhängiges Projekt.
Beginne in einem frischen, vollständigen Clone eines Projekts, das du gut kennst. kin init liest deine Git-Historie, ohne sie oder deine versionierten Dateien zu verändern. Es speichert seine Daten außerhalb deines Checkouts in ~/.kin/stores und schreibt nichts in das Repository; kin store path gibt aus, wo der Store eines Checkouts liegt. Standardmäßig übernimmt es zuerst den ausgecheckten Commit, sodass Fragen beantwortet werden, sobald dieser Baum gelesen ist, und importiert dann im Hintergrund mit niedriger Priorität jeden Commit, den deine Branches und Tags erreichen; kin init --history full importiert die gesamte Historie im Voraus, und --history none importiert sie nie. Der Import der Historie beansprucht Zeit, Speicher und Festplattenplatz, die mit der Historie und nicht mit der Größe des Checkouts wachsen. Vor dem Start prüft kin init Speicher und freien Festplattenplatz und bricht mit den Zahlen ab, wenn bereits erkennbar ist, dass die Maschine knapp ist. Ein Shallow Clone übernimmt nur seinen ausgecheckten Commit, und Submodule und Git LFS werden nicht unterstützt, und auch Git-Hooks, ein Sparse Checkout oder ein unvollständiger Merge oder Rebase stoppen den Import. kin init nennt für jedes Problem die Lösung, und ein frischer Clone vermeidet die meisten davon.
Unter macOS, Linux und WSL2 installiert ein einziger Befehl Kin und verbindet die KI-Coding-Tools, die es findet. Es benötigt Node.js 20 oder neuer:
npx -y @kinlab/kin setup
Auf einem Rechner ohne Node führen Sie stattdessen den Installer aus. get.kinlab.ai und get.kinlab.dev
liefern dasselbe Skript:
curl -fsSL https://get.kinlab.dev/install | sh
Lade in jedem Fall deine Shell als separaten Befehl neu, da die Installation kin in
~/.kin/bin ablegt und dieses Verzeichnis für neue Sitzungen zu deinem Shell-Profil hinzufügt:
exec "$SHELL" -l
Unter nativem Windows x64 installieren Sie aus PowerShell mit irm https://get.kinlab.dev/install.ps1 | iex.
Es installiert die kin CLI und verbindet keine KI-Coding-Tools, da WSL2 unter Windows
weiterhin der empfohlene Weg bleibt. Der Windows-Eintrag unter Beta-Grenzen
beschreibt, was dort funktioniert. Es wird kein natives Windows-ARM64-Build veröffentlicht. Führen Sie auf einem ARM64-Rechner
diese Zeile aus x64-PowerShell aus, um das x86_64-Build unter Emulation zu installieren, oder verwenden Sie WSL2.
Der Installer fügt kin zu Ihrem Benutzer-PATH hinzu, öffnen Sie daher vor dem nächsten Schritt ein neues PowerShell-Fenster anstelle von
exec "$SHELL" -l.
Für andere Installer oder zur Fehlerbehebung siehe den vollständigen Schnellstart.
Klonen Sie an der neuen Eingabeaufforderung ein Repository mit Kin:
kin clone https://github.com/pallets/itsdangerous
Oder initialisiere eine, die du bereits hast, und ersetze dabei den folgenden Pfad:
cd /path/to/your/repository &&
kin init . &&
kin overview &&
kin status
Beide enden mit dem nächsten auszuführenden Befehl, einer kin refs-Frage zu einer Funktion in diesem Repository. Sie verbinden außerdem Codex CLI und Grok CLI damit, wenn du das bei der Einrichtung erlaubt hast, da diese Clients einen einzigen Eintrag behalten, der ein Repository benennt.
Windows PowerShell 5.1 kennt kein &&, daher führe unter nativem Windows dieselben Befehle einzeln nacheinander aus und brich ab, wenn einer fehlschlägt:
cd C:\path\to\your\repository
kin init .
kin overview
kin status
kin overview zeigt die von Kin importierten Entitäten. kin status zeigt, was aufgenommen wurde und welchen Zustand der Arbeitsbaum im Verhältnis dazu hat. kin graph status meldet den Live-Abfragegraphen und die Abdeckung des Daemons. Nicht committete und nicht verfolgte Änderungen sind nicht Teil der importierten Git-Historie; kin init meldet, was ausgelassen wurde.
Suche nach etwas, von dem du bereits weißt, dass es im Code enthalten ist:
kin locate "<something you already know is in this repository>"
Ersetze ExactEntityName unten durch ein Symbol aus dem Ergebnis:






