
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
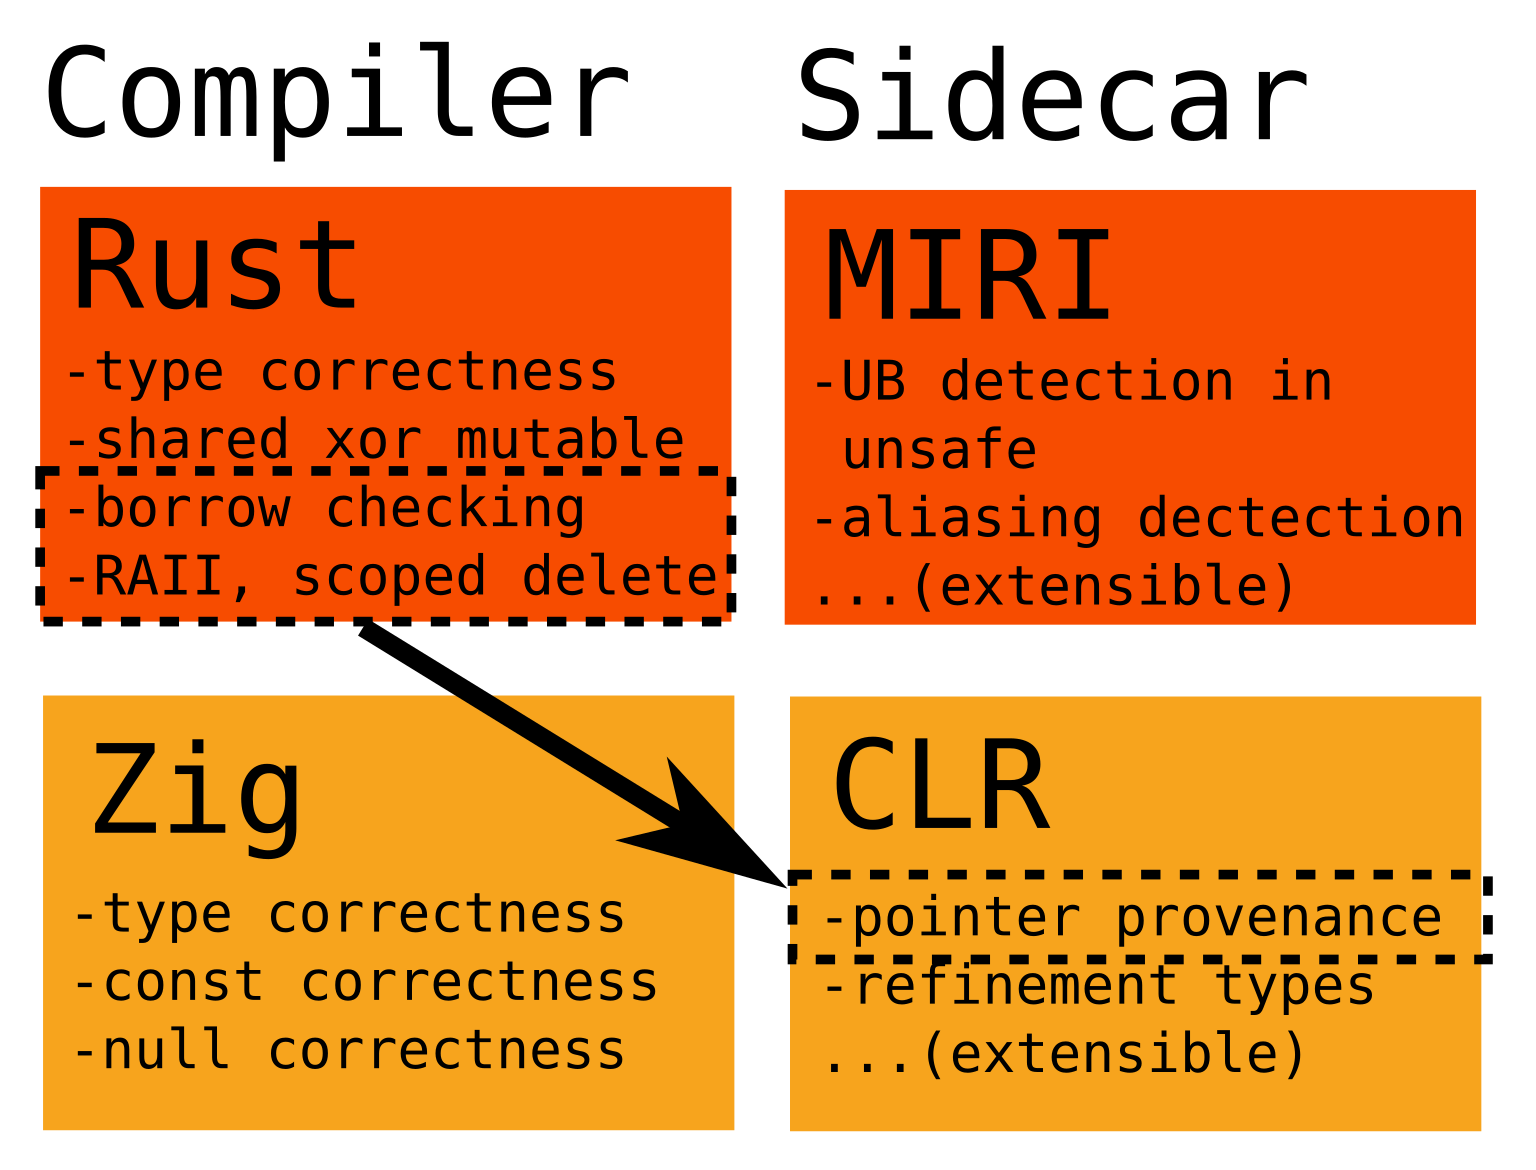
 ityonemo/clr
Checker für Lifetimes und andere Refinement types
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL-Hijacking-PoC
 cybermaggedon/cyberprobe
Erfassen, Analysieren und Reagieren auf Cyberangriffe
 gi7w0rm/malwareconfiglists
Nur einige Listen von Malware-Konfigurationen
 doudoudedi/hackembedded
Dieses Werkzeug wird verwendet für Verschlüsselung von Backdoors, Shellcode, Socks5-Proxy-Generierung, Informationsabruf und POC-Anordnung für Geräte…
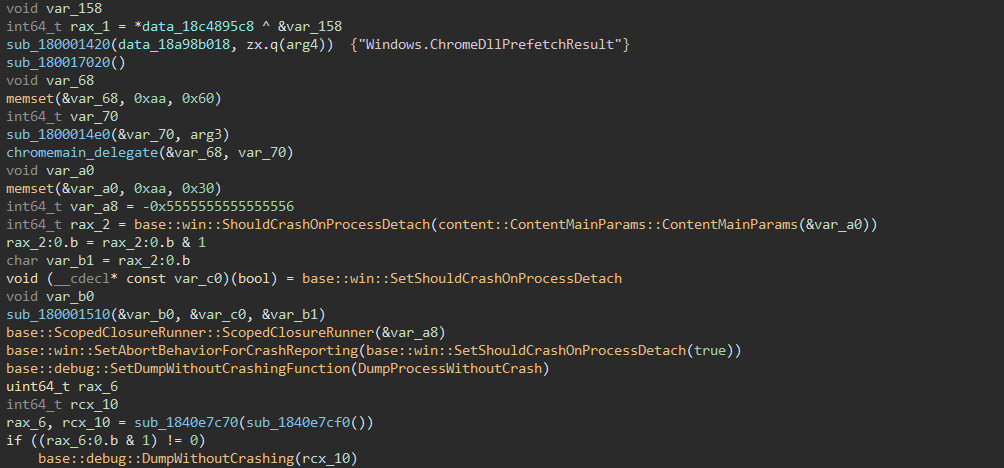 spiralbl0ck/browser-pwning-
Eine ordentliche, gut strukturierte Dokumentation für den Einstieg in Chrome Pwning & V8 Pwning
 romainthomas/the-poor-mans-obfuscator
Binärdateien und Skripte zur Präsentation „The Poor Man's Obfuscator“
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
Exploit für CVE-2023-23397
 jhftss/ida2obj
Statisches Binary-Instrumentierungstool, das COFF-Objektdateien aus ausführbaren Dateien extrahiert und so das Einfügen von Code/Daten an jeder…
 bishopfox/forticrack
Verschlüsselte Fortienet-FortiOS-Firmware-Images entschlüsseln
 rjw57/hdcp-genkey
Generiere HDCP-Quell- und Senkenschlüssel aus dem geleakten Masterschlüssel
 dimareverse/nuitka-static-unpacker
Statik-orientiertes Forschungswerkzeug zum Entpacken von Nuitka-kompilierten Binärdateien: extrahiert Konstanten und Module, stellt .pyc-Dateien…
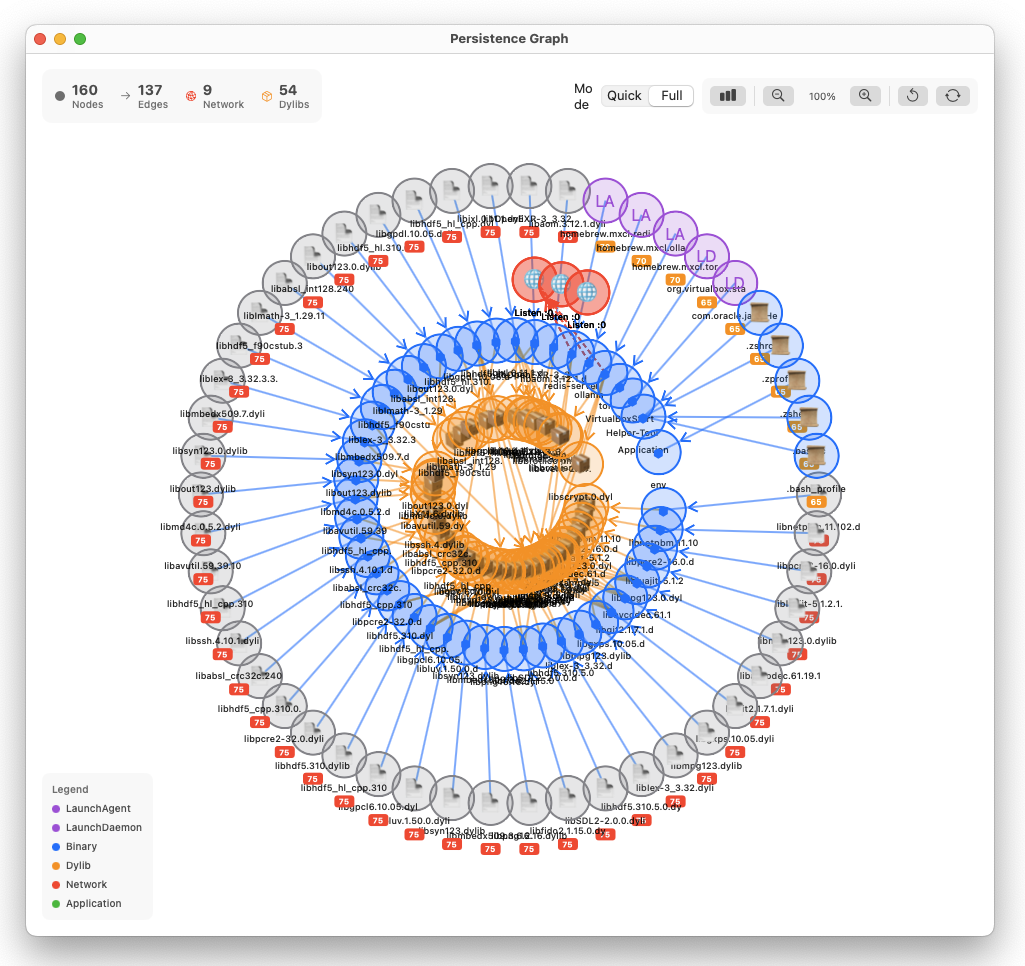 pinperepette/macpersistencechecker
macOS-Persistenzmechanismus-Scanner mit Codesignatur-Verifizierung und Zeitleistenverfolgung.
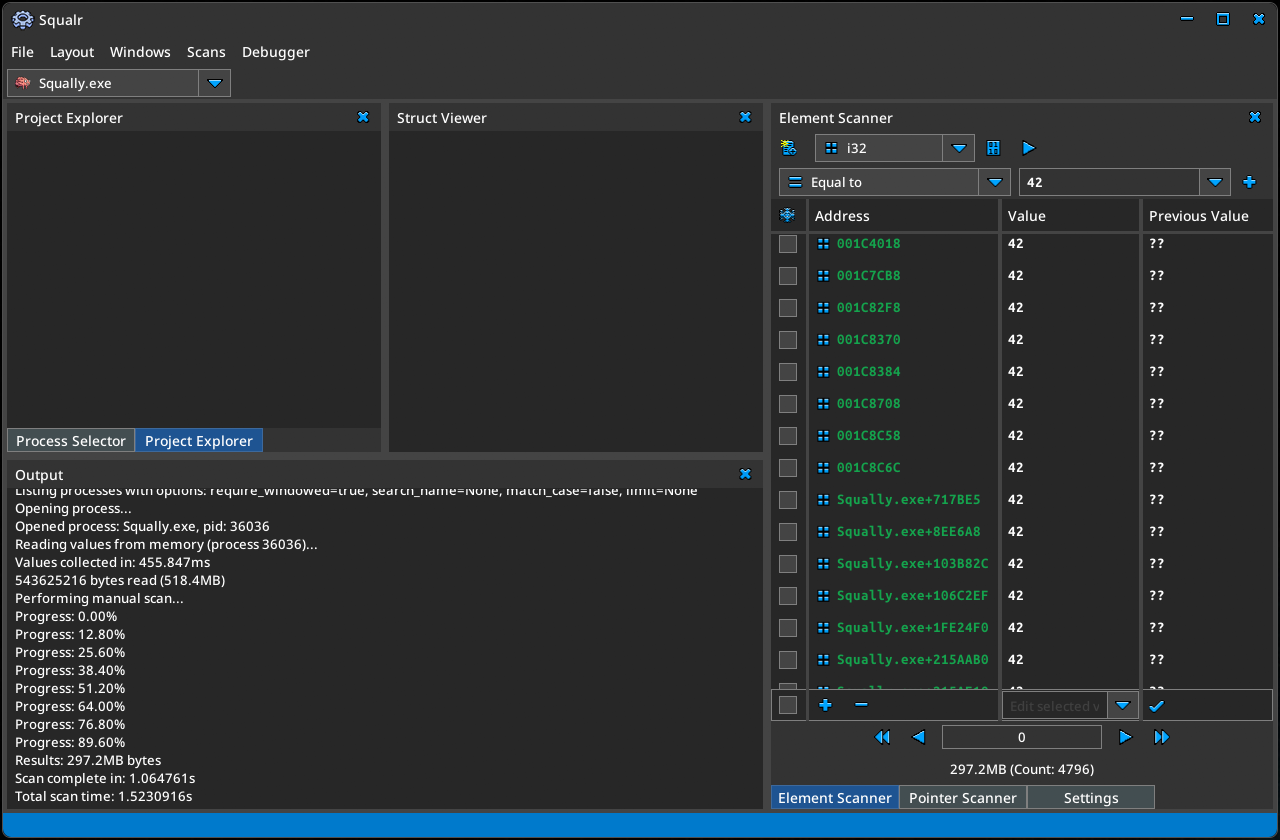 squalr/squalr
Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.
 nccgroup/libslub
Python-Bibliothek zur Untersuchung von SLUB-Heap-Allokationen und -Strukturen des Linux-Kernels innerhalb von GDB, die ein tieferes Verständnis der…
 dougwithseismic/dezlock-dump
Laufzeitschema- und RTTI-Extraktionstool für Deadlock, CS2, Dota und andere (Source 2). Kein source2gen erforderlich.
 alphaseclab/all-my-collection-repos
Alle von mir veröffentlichten Repos für Sicherheitsressourcen-Sammlungen.
 theflink/hunt-weird-syscalls
ETW-basiertes POC zur Identifizierung direkter und indirekter Syscalls








