
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 kangtastic/cve-2019-2215
Temproot für Pixel 2 und Pixel 2 XL über CVE-2019-2215
 aslitsecurity/cve-2021-40444_builders
Dieses Repository enthält Builder für CAB-Dateien, HTML-Dateien und DOCX-Dateien für den Exploit CVE-2021-40444.
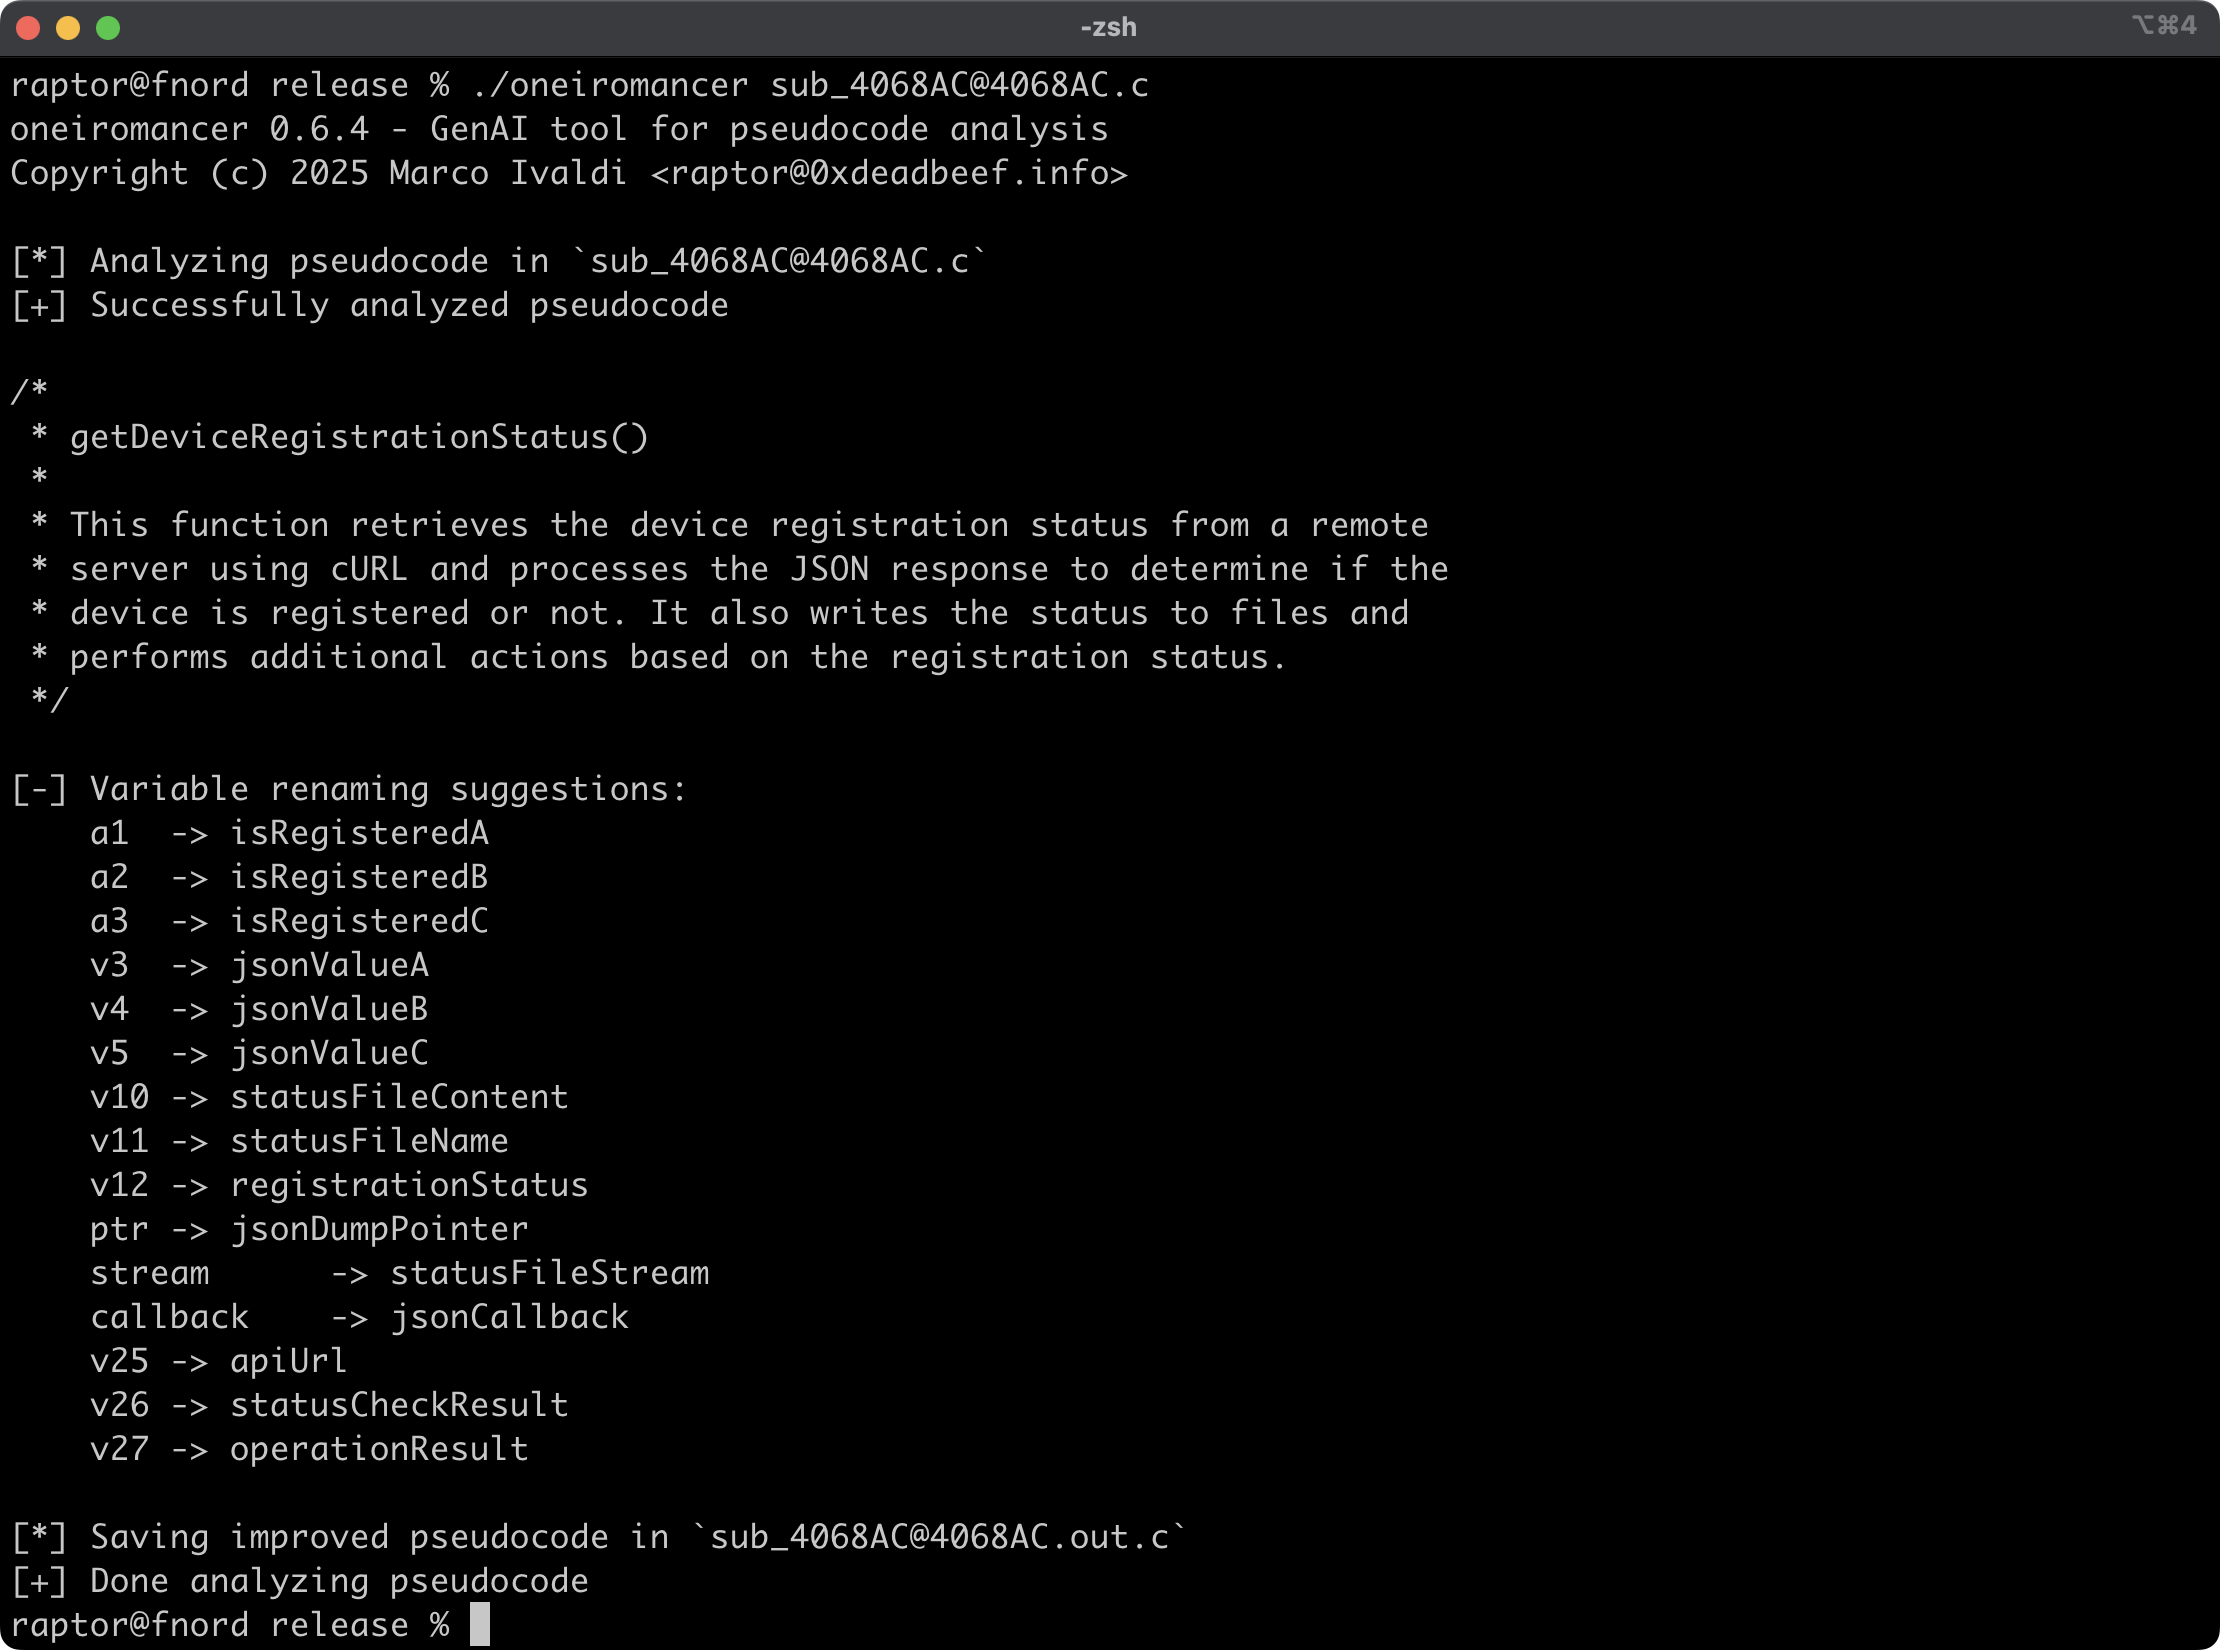 0xdea/oneiromancer
Reverse-Engineering-Assistent, der ein lokal laufendes LLM nutzt, um bei der Pseudocode-Analyse zu unterstützen.
 inquest/threatkb
Wissensdatenbank-Workflow-Management für YARA-Regeln und C2-Artefakte (IP, DNS, SSL) (DERZEIT IM ALPHA-STATUS)
 google/kernel-research
Linux-Kernel-Exploitation-Toolkit, das eine Bibliothek zum Erstellen von Exploits, Generatoren für ROP-Ketten und Stack-Pivots, Kernel-Image-Runner…
 silascutler/malpipe
Malware/IOC-Erfassungs- und Verarbeitungs-Engine
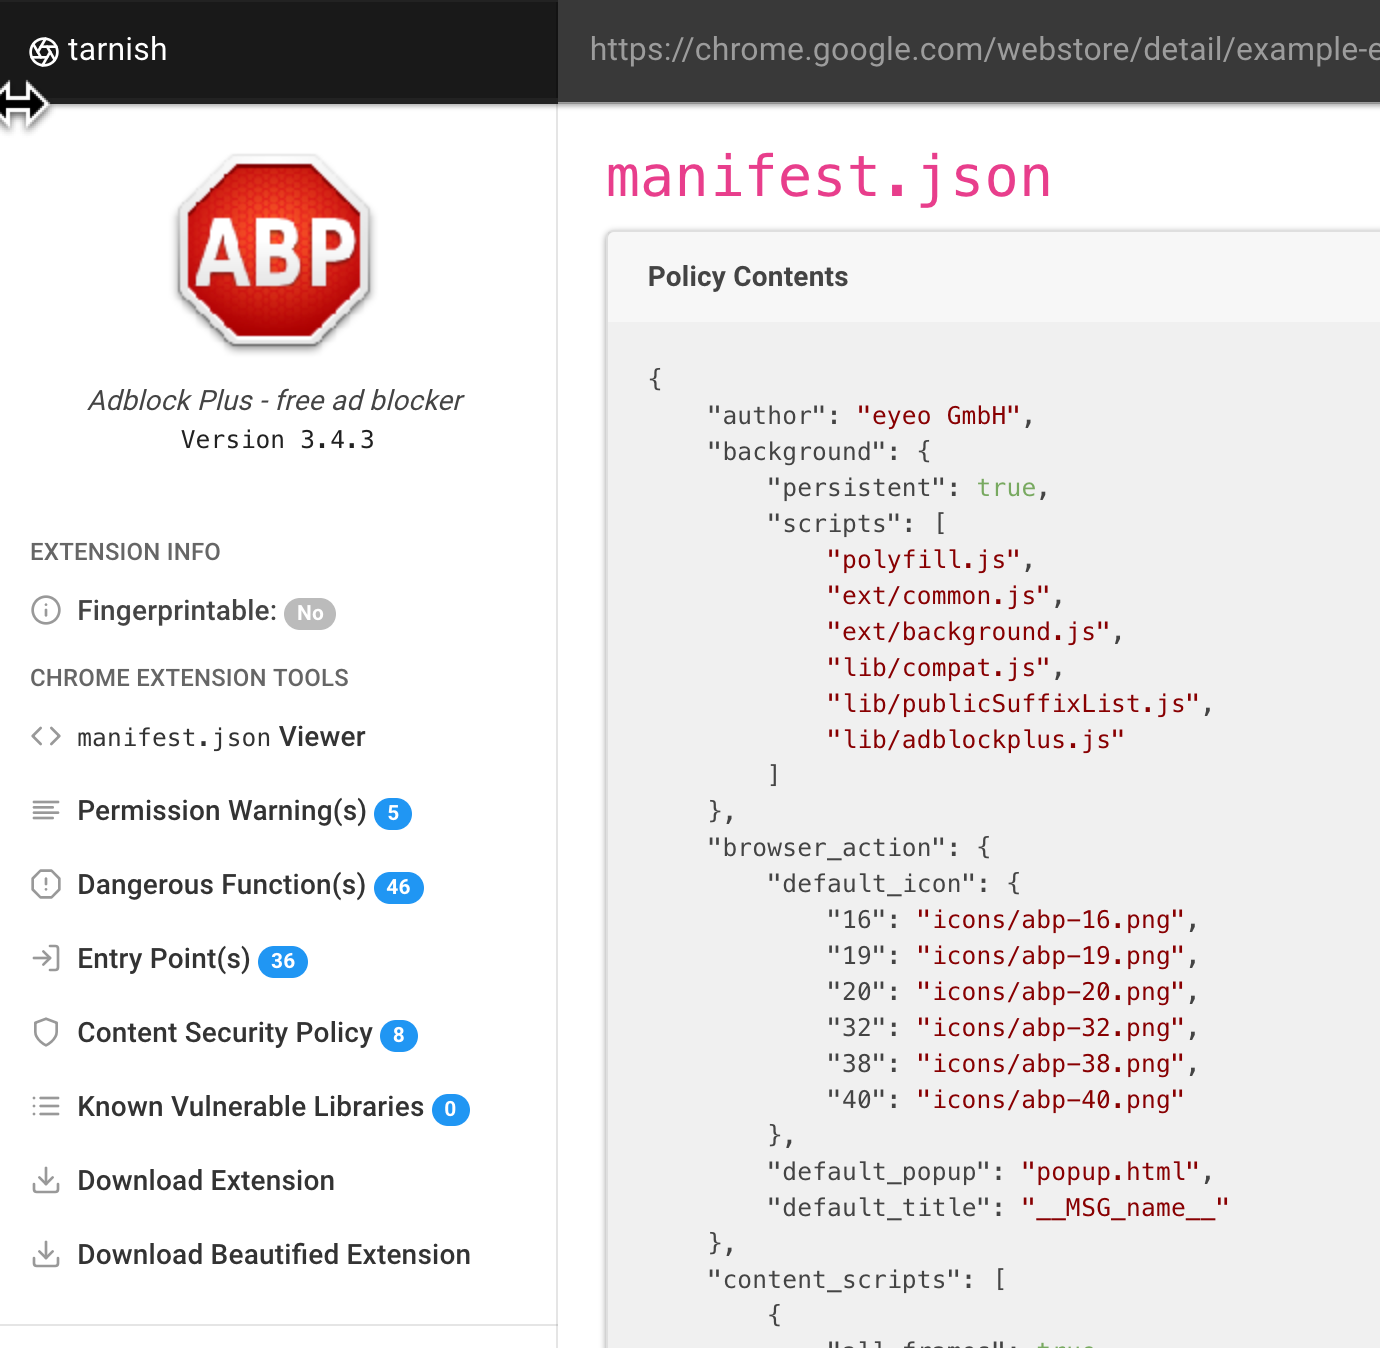 mandatoryprogrammer/tarnish
Ein Tool zur statischen Analyse von Chrome-Erweiterungen zur Unterstützung von Sicherheitsüberprüfungen.
 symbioticsec/hermes-decomp
Ein leistungsstarker Decompiler, mit dem Sie React Native Mobile Apps durch Rückkonvertierung ihrer kompilierten Hermes-Bytecode-Dateien (.hbc) in…
 cmu-sei/kaiju
CERT Kaiju ist eine Erweiterung des Binary-Analyse-Frameworks für die Ghidra Software Reverse Engineering Suite. Dieses Repository ist ein "Mirror" –…
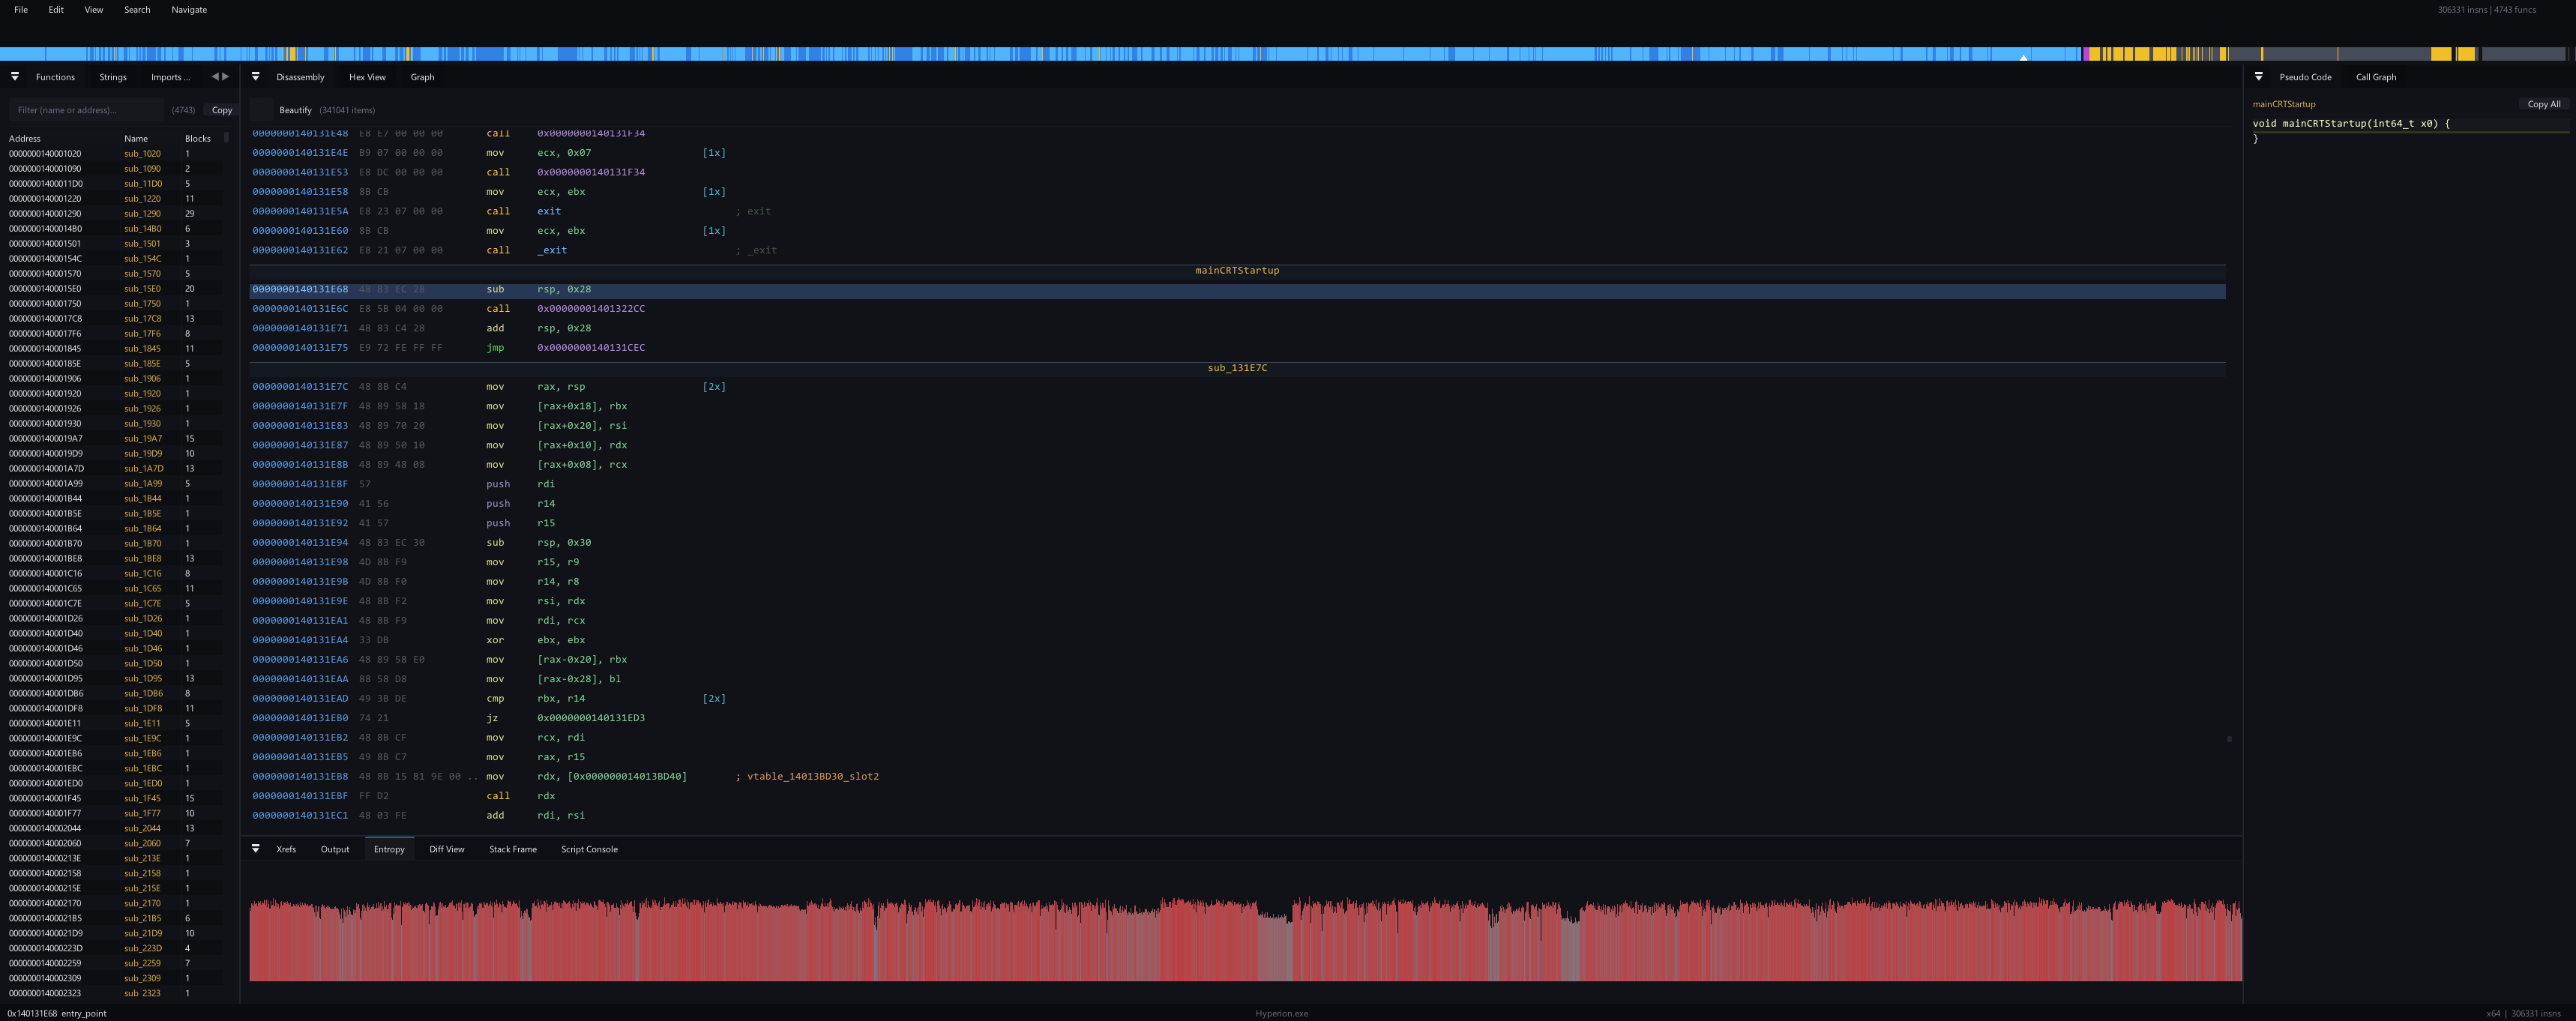 sidenai/hyperion-disassembler
Nativer Multi-Arch-Disassembler und -Decompiler – PE/ELF/Mach-O, x86/x64/ARM64, Lua-Scripting, RTTI-Wiederherstellung
 niloofarkheirkhah/nili
Nili ist ein Werkzeug für Netzwerkscan, Man-in-the-Middle, Protokoll Reverse Engineering und Fuzzing.
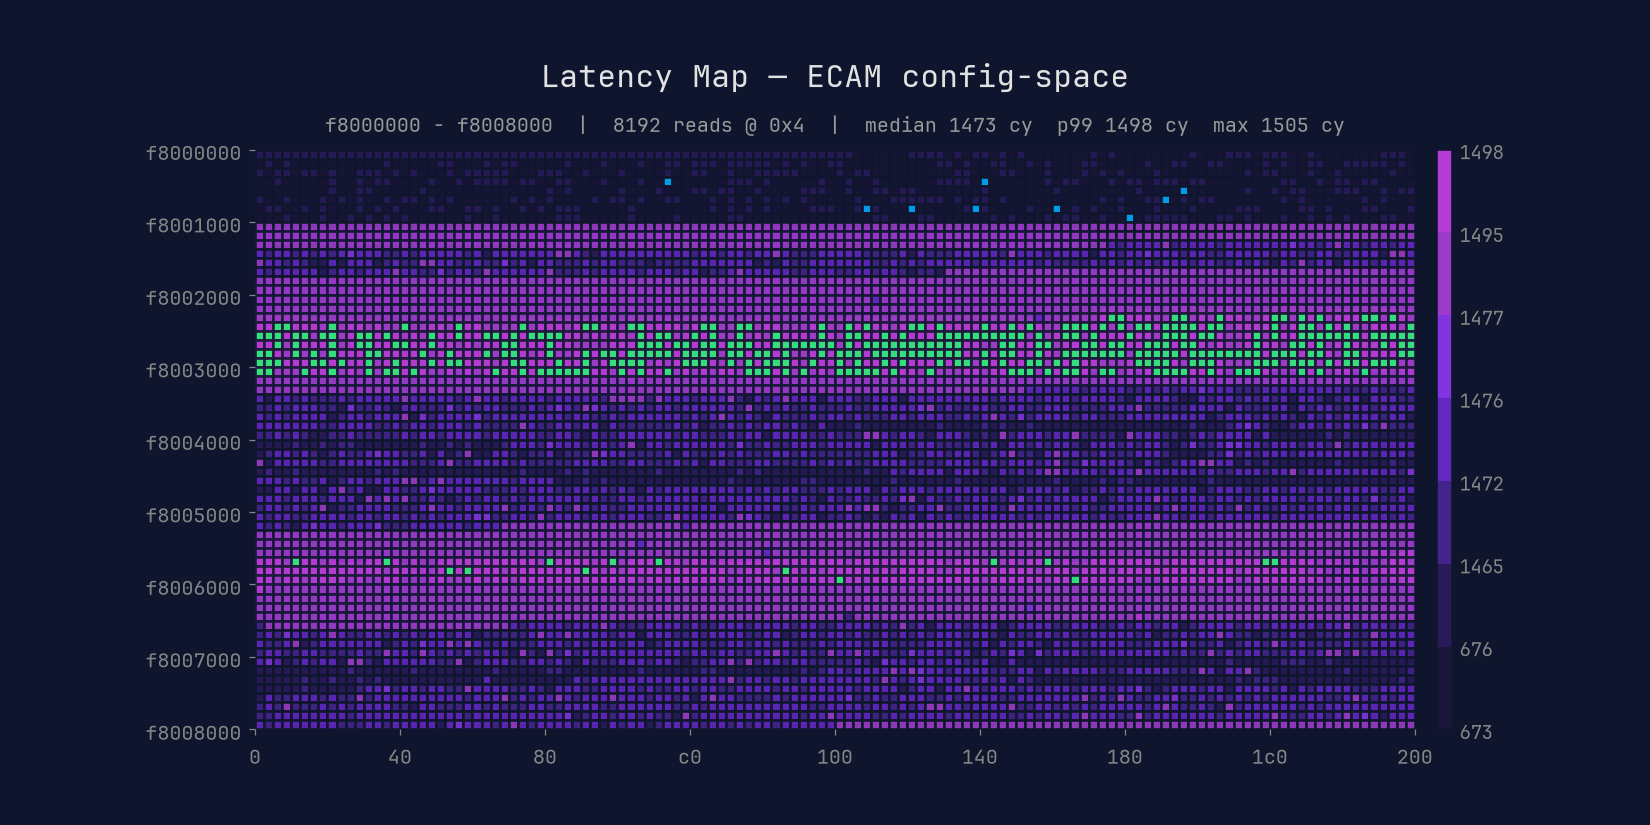 xoreaxeaxeax/mmiotic
Latenz-Röntgen für undokumentierte Hardware
 mushorg/buttinsky
Botnet-Überwachung ist ein entscheidender Bestandteil der Bedrohungsanalyse und wird aufgrund des Mangels an geeigneten Open-Source-Tools oft…
 thebabush/llvm-jutsu
Anti-LLM-Verschleierung durch Fingerzählen
 0xdea/haruspex
Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.
 ngwg/ceasta
Disassembler, Decompiler und Debugger im x64dbg-Stil für PE/ELF-Binärdateien mit Listing im IDA-Stil, Funktionsgraphen, Lua-Plugins, CLI und einem…
 fortra/cve-2023-28252
Technische Analyse und Proof-of-Concept-Exploit für CVE-2023-28252, eine Windows Common Log File System…








