
 #1
Tools zur Analyse, zum Verständnis und zur Reverse Engineering von Malware-Verhalten.
Kitploit empfohlen
 mrphrazer/obfuscation_analysis
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
 daffainfo/vol-rs
Volatility 3, portiert auf Rust. Gleiche Ausgabe, viel schneller.
 aniket2912/all-cehv13-module-wise-pdf-reports
Praktische Labore, Notizen und Berichte für CEH v13 Module – mit den Schwerpunkten Web-Hacking, Netzwerk-Penetrationstests, Malware-Analyse, Social…
 malwaretech/fakembr
TDL4-artiger Rootkit zum Spoofen von Lese-/Schreibanfragen an den Master Boot Record
 wheregoes/byd-dolphin-hacking
Reverse Engineering der BYD Dolphin Head Unit — CAN-Bus, AVAS, NFC-Schlüssel, OTA und mehr. DiLink 3 / Android 10.
 ntoskernel/deepsecrets
Offline-Secrets-Scanner, der Regex-Regeln, lexerbasierte semantische Analyse und Hashwert-Abgleich kombiniert, um offengelegte Zugangsdaten im Code…
 galoisinc/mate
Interaktive Programmanalysesuite, die Code Property Graphs verwendet, um Fehler in C- und C++-Code aufzuspüren und dabei anwendungsspezifische sowie…
 ernw/androtickler
Penetrationstest- und Audit-Toolkit für Android-Apps.
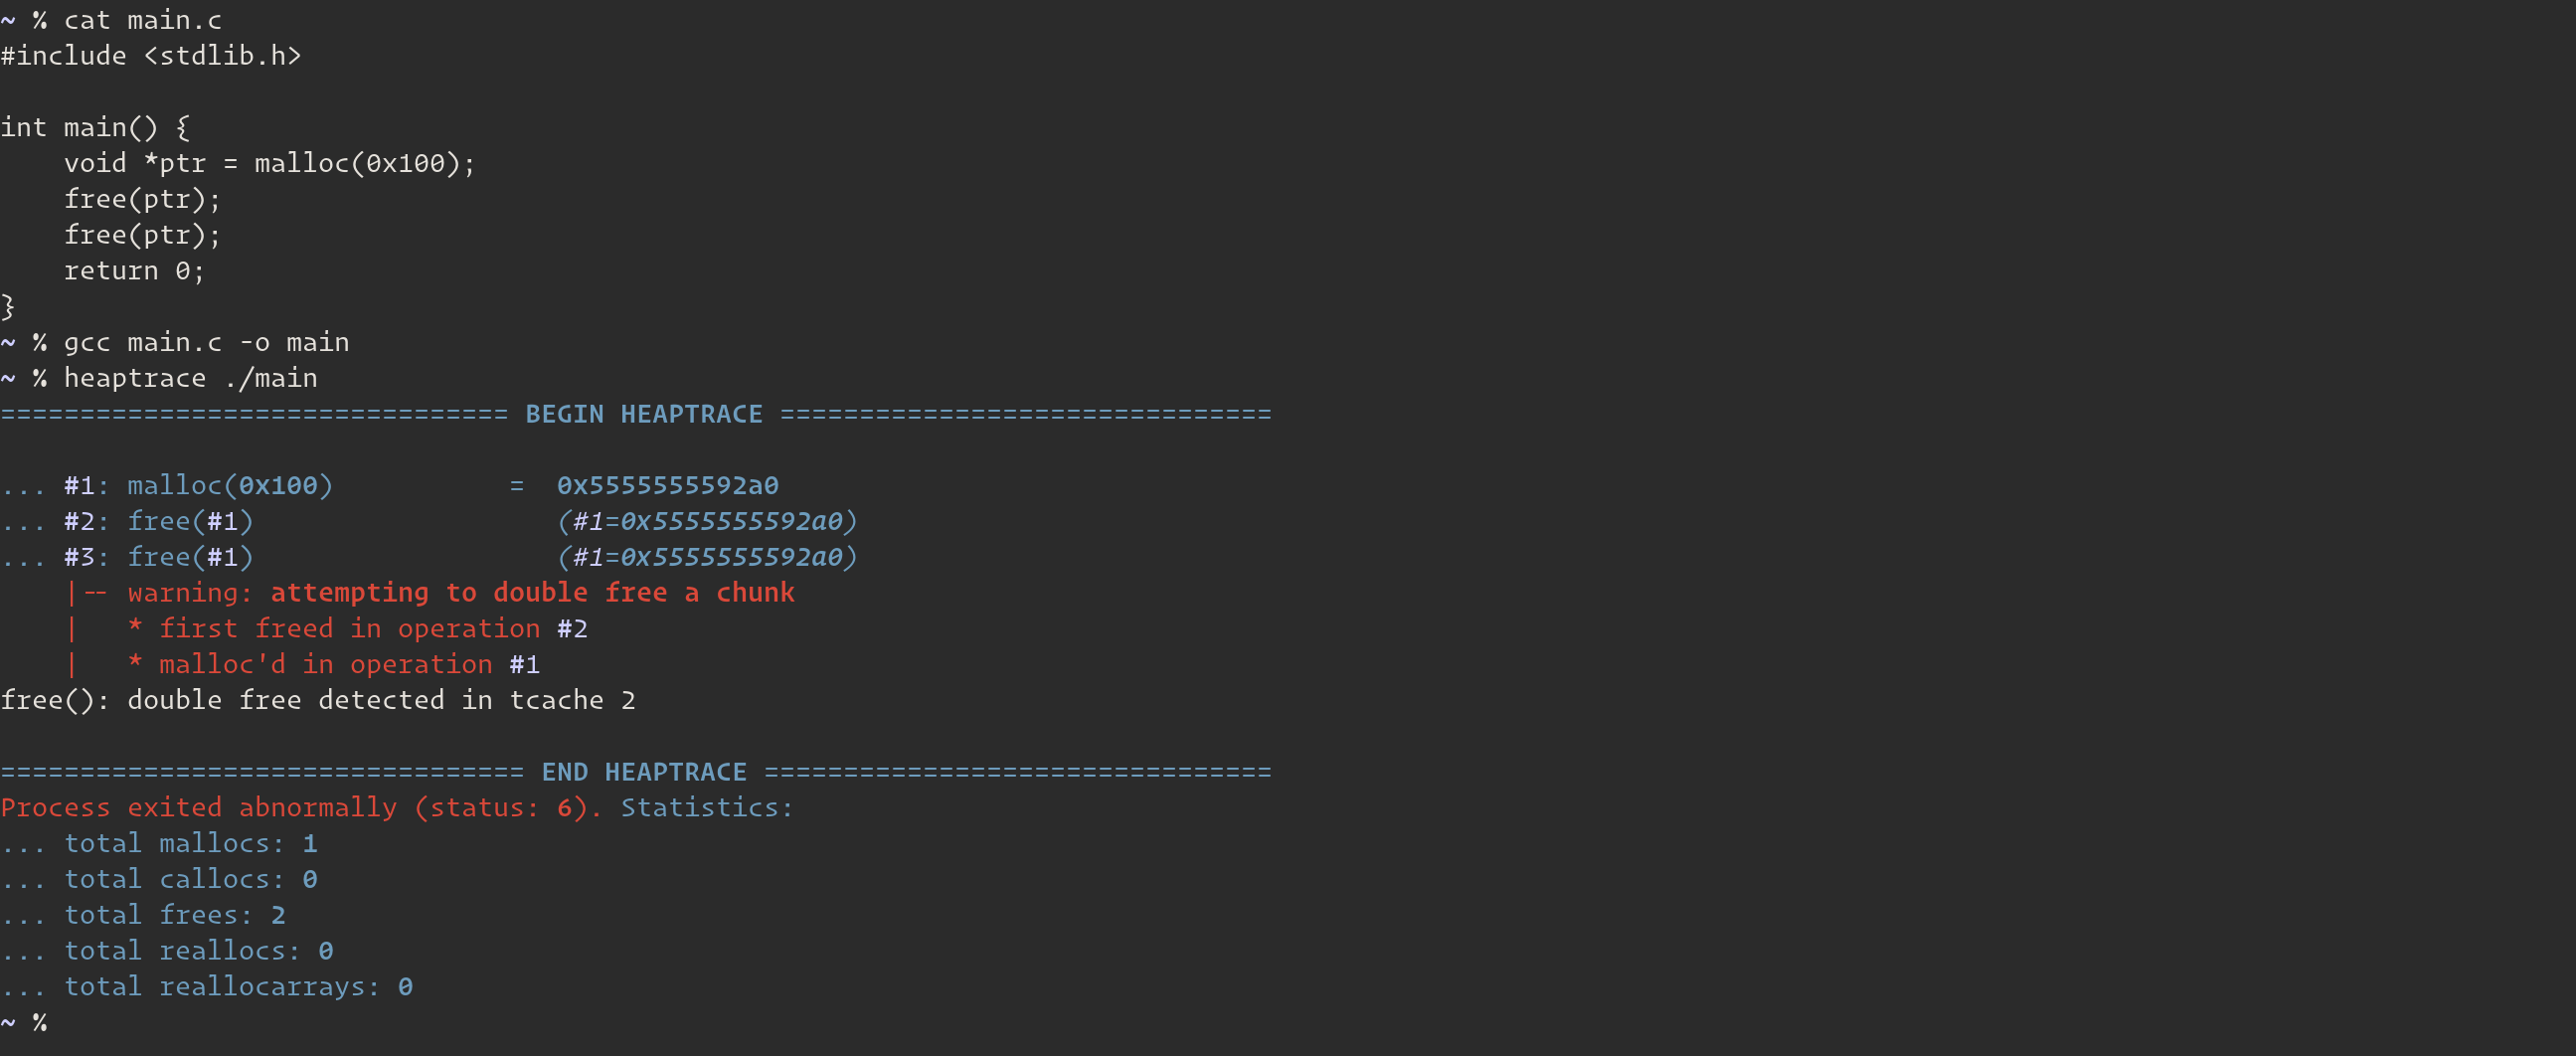 arinerron/heaptrace
hilft bei der Visualisierung von Heap-Operationen für Pwn und Debugging
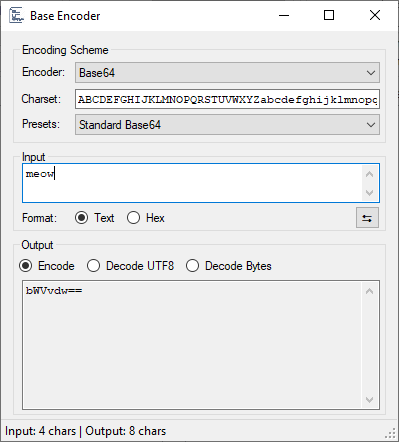 demonslay335/cryptotester
Ein Werkzeug zum Spielen mit Kryptografie, ausgerichtet auf Ransomware-Analyse.
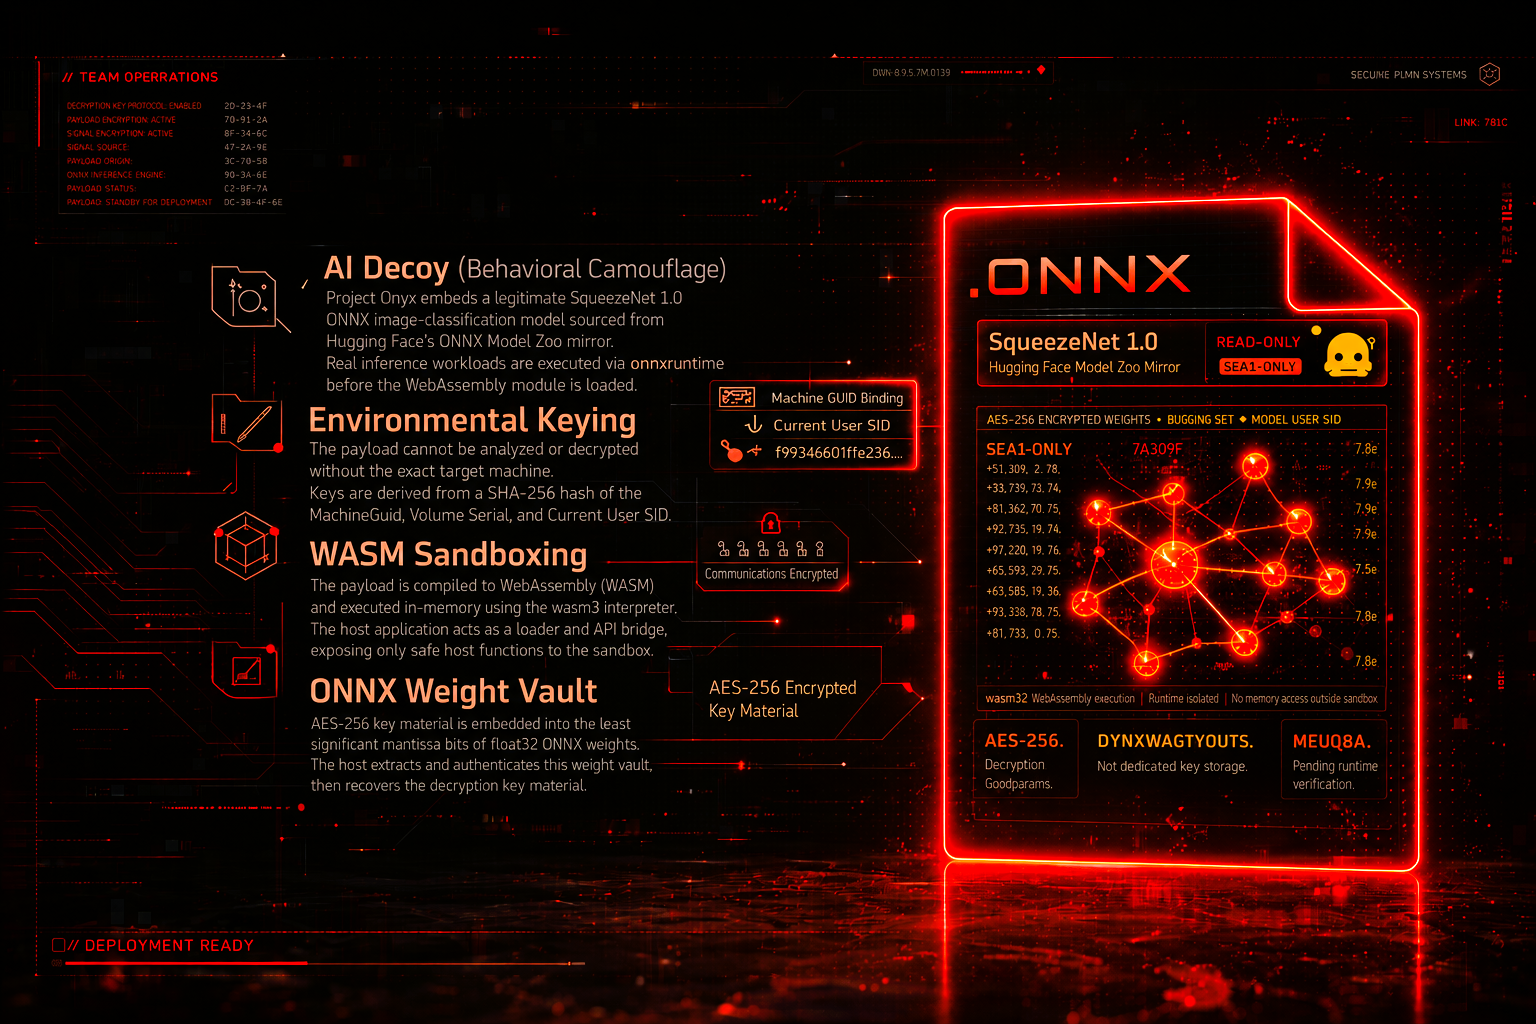 x-3306/project-onyx
Fortgeschrittene EDR-Umgehung durch KI-Telemetrie-Spoofing & WASM-Sandboxing. Project Onyx ist eine PoC-Red-Team-Pipeline, die entwickelt wurde, um…
 sysnets/atfuzzer
Grammatikgesteuerter evolutionärer Fuzzer zur dynamischen Analyse von AT-Befehlsschnittstellen auf Android-Smartphones über Bluetooth und USB, der…
 iamsopotatoe-coder/tinyload
Open-Source-Windows-x64-PE-Packer und -Crypter. Komprimiert und verschlüsselt ausführbare Dateien mit einer benutzerdefinierten virtuellen Maschine…
 0xkirisame/spica
eBPF-basierter Linux-Rootkit-Detektor mit Multi-Channel-Cross-View-Analyse (sched_switch, NMI, /proc) zur Erkennung von DKOM, Tracepoint-Manipulation…
 nmantani/fileinsight-plugins
FileInsight-plugins: Dekodierungs-Toolbox des McAfee FileInsight Hex-Editors für die Malware-Analyse
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
 irsl/cve-2020-1313
Proof-of-Concept-Exploit der Windows Update Orchestrator Service Elevation of Privilege Vulnerability
 promptfoo/modelaudit
Sicherheitsscanner für KI/ML-Modelldateien. Erkennt bösartigen Code, Hintertüren und Schwachstellen vor der Bereitstellung.








