#1
 0xdea/rhabdomancer
Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.
 fboldewin/com-code-helper
Zwei IDAPython-Skripte helfen dir, Microsoft COM (Component Object Model)-Code zu rekonstruieren.
 bw3ll/rop_rocket
ROP ROCKET ist ein fortschrittliches Code-Reuse-Angriffsframework mit umfangreichen ROP-Chain-Generierungsfunktionen, einschließlich für neuartige…
 synacktiv/lumina_server
Lokaler Server für die IDA-Lumina-Funktion
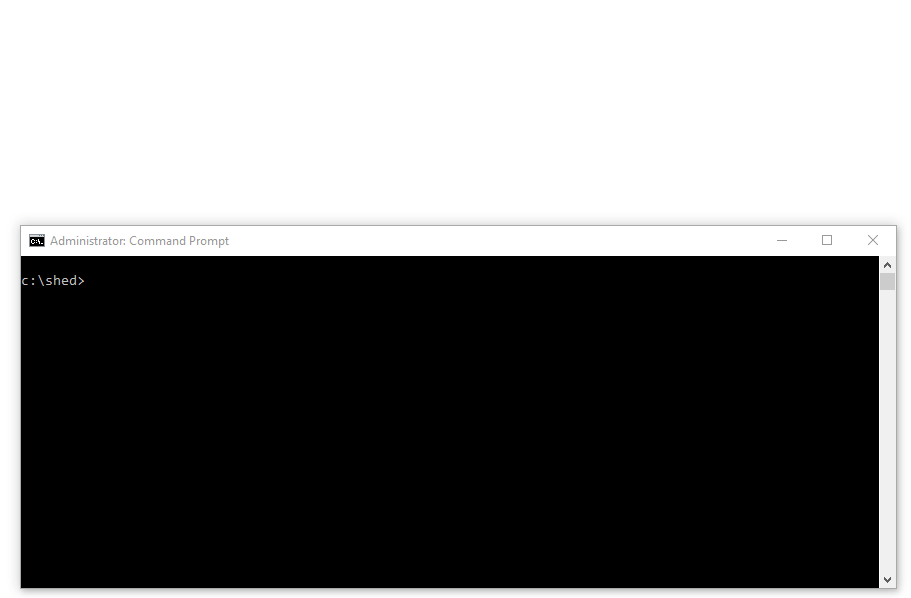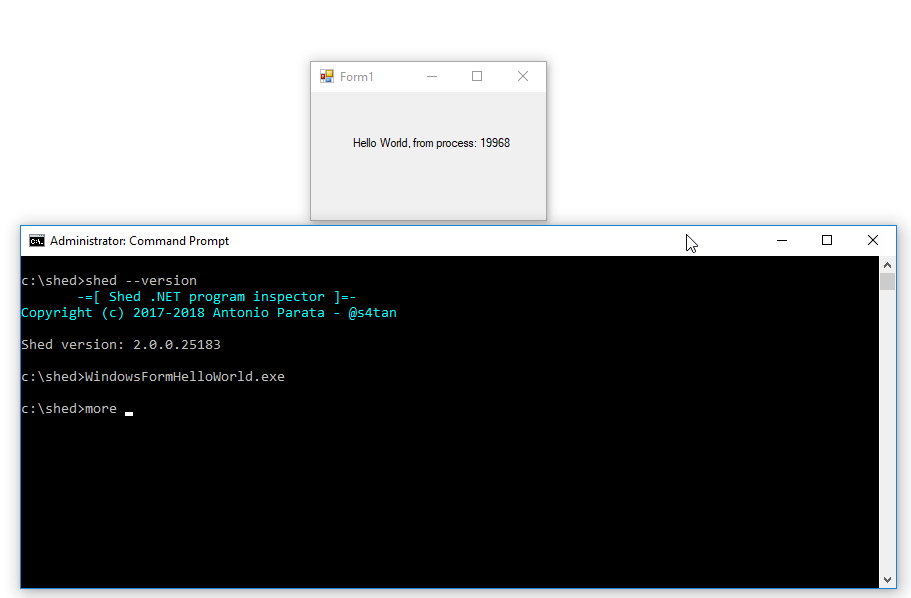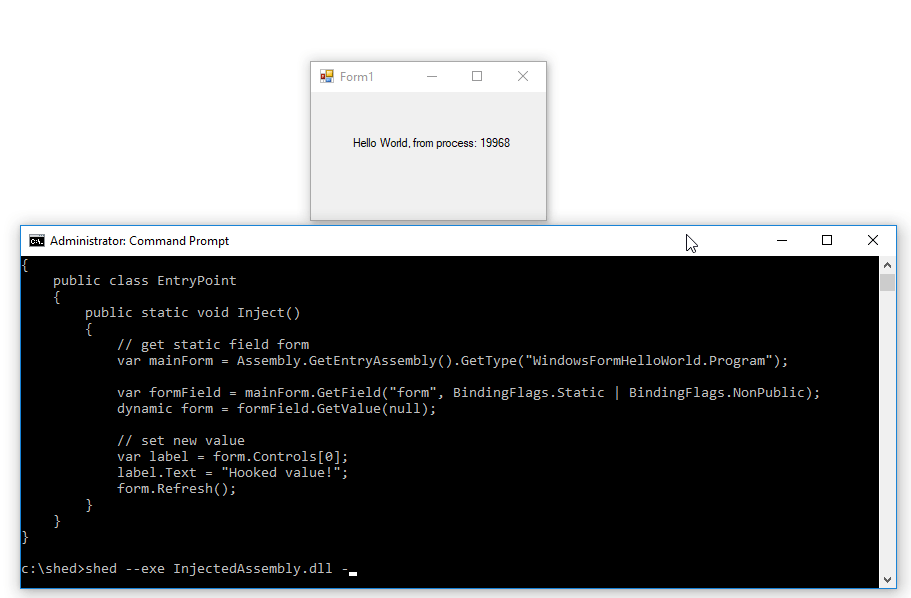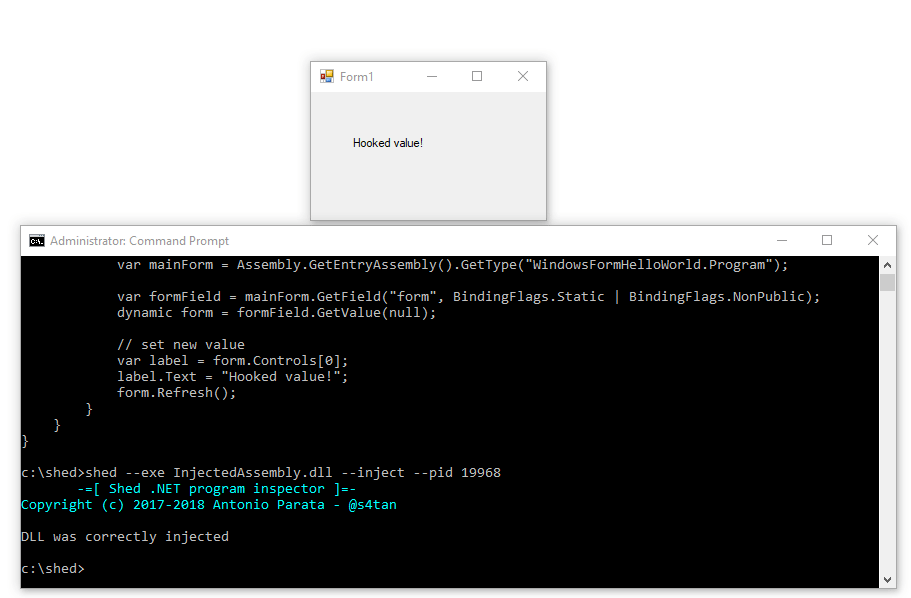 enkomio/shed
.NET Runtime-Inspektor
 0xjohnnydev/webkit-uaf-angle-oob-analysis
Analyse der Exploit-Kette von CVE-2025-43529 (WebKit UAF) + CVE-2025-14174 (ANGLE OOB) - iOS Safari
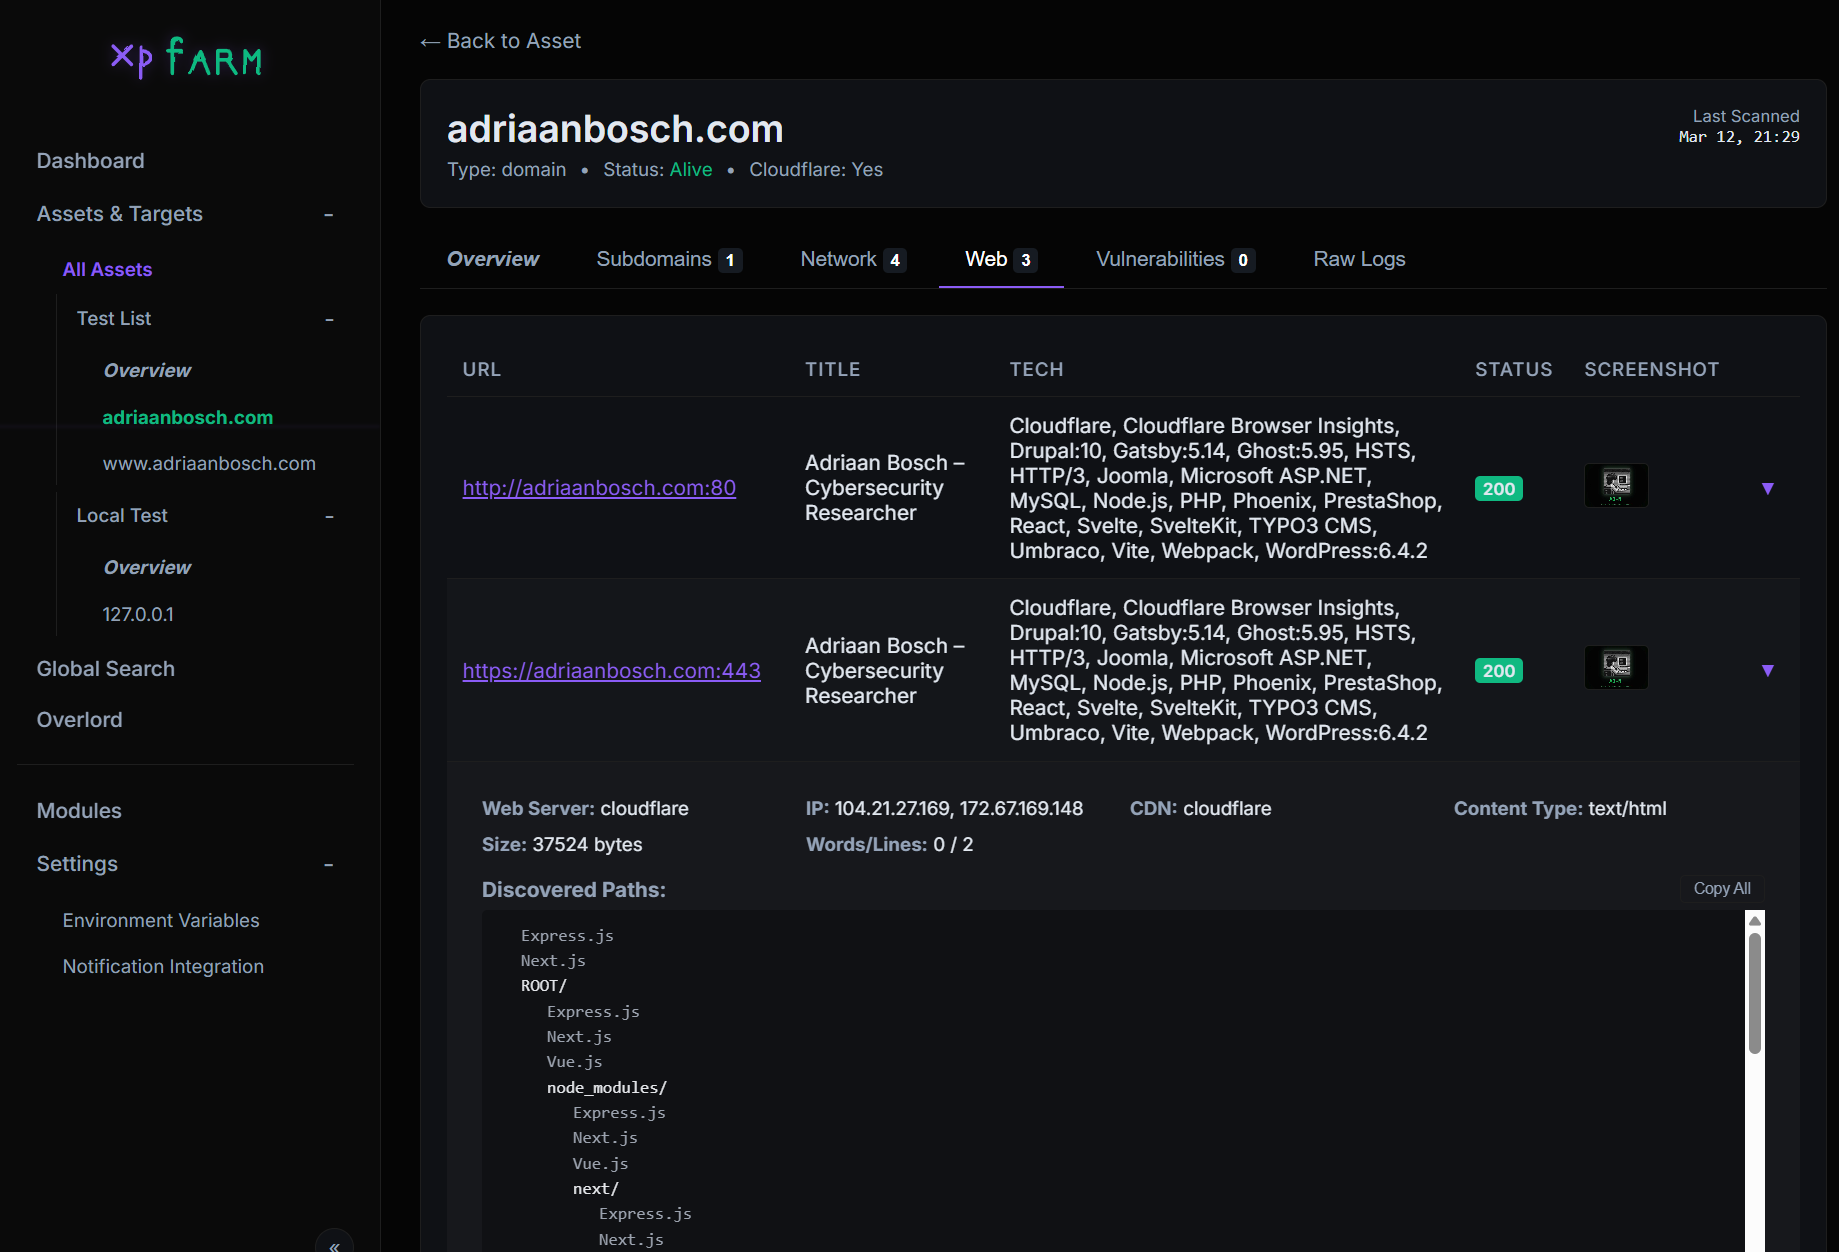 canuk40/xpfarm
Automatisiertes Bug-Bounty- und Recon-Framework — kapselt Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana und mehr hinter einer…
 nazywam/autoit-ripper
In PE-Binärdateien eingebettete AutoIt-Skripte extrahieren
 ricardoquesada/regenerator2000
An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…
 mzakocs/qualcomm_baseband_scripts
Sammlung von Skripten zum Reverse Engineering von Qualcomm-Hexagon-Basisband-/Modem-Firmware
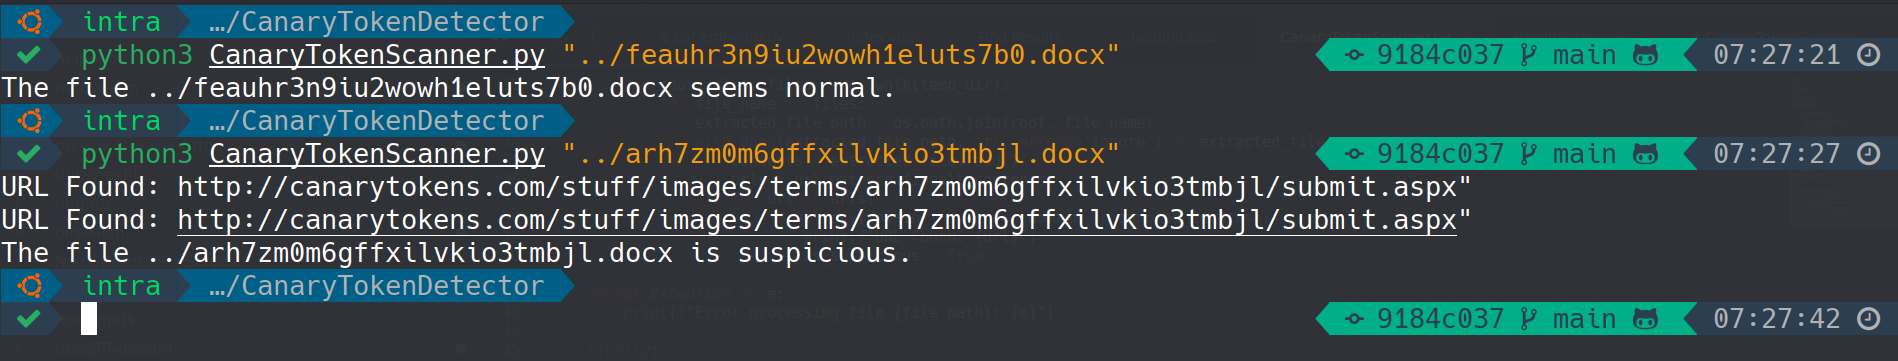 0xnslabs/canarytokenscanner
Erkennt CanaryTokens in Office-Dokumenten und PDFs (docx, xlsx, pptx, pdf), ohne Alarme auszulösen
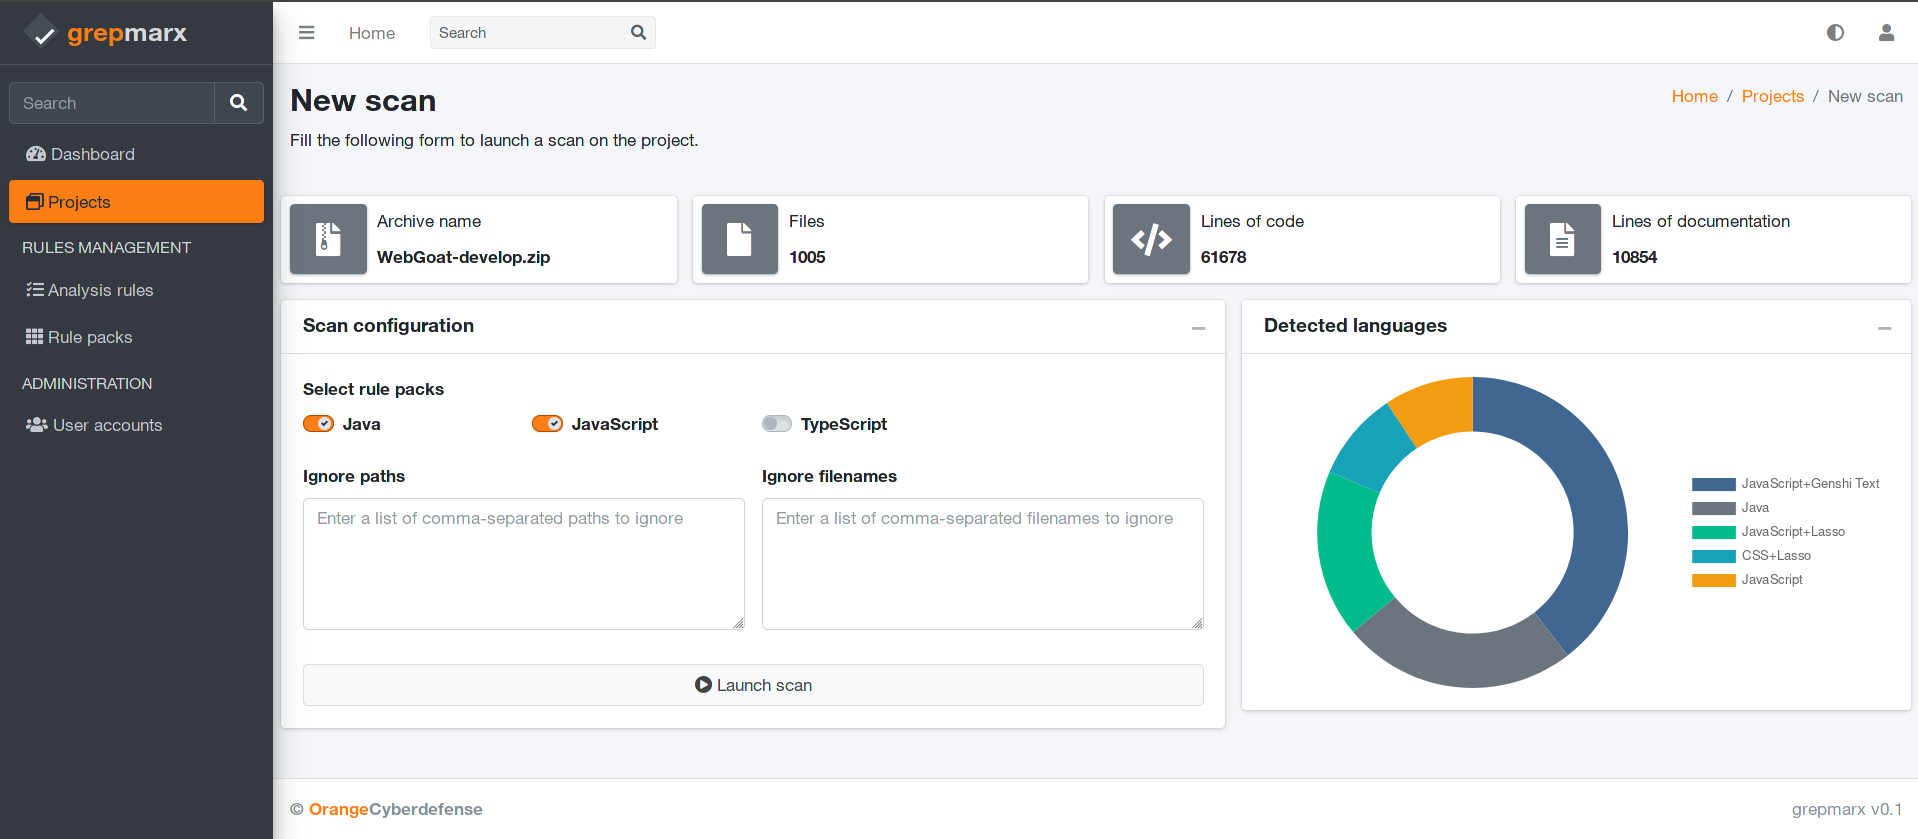 orange-cyberdefense/grepmarx
Eine Plattform zur statischen Quellcode-Analyse für AppSec-Enthusiasten.
 takahiroharuyama/ida_haru
Skripte/Plugins für IDA Pro
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode ist ein Sicherheitsforschungsprojekt, das eine verdeckte Technik demonstriert, mit der ausführbare Dateien in Pixeldaten kodiert…
 schumilo/vusbf
Ein auf QEMU/KVM basierendes USB-Fuzzing-Framework, das Gerätetreiber-Fehler durch reproduzierbare VM-Ausführung, Multiprocessing und…
 mrphrazer/obfuscation_analysis
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
 daffainfo/vol-rs
Volatility 3, portiert auf Rust. Gleiche Ausgabe, viel schneller.