Offline-Cybersicherheitsagent für deine Apps und KI-Coding-Tools. Offene F&E: öffentlich gemessen, mit jedem Release verbessert.
Die Sicherheitsprüfung, für die du nie Zeit hattest. Offline, regelbasiert, und du kannst jeden Befund selbst überprüfen.
penthera.org: prüfe deine Live-Website in wenigen Sekunden. Passiv, nichts wird gespeichert.
Tägliche Notizen von Penthera: x.com/penthera_org
Wer es baut: Daan van der Zwaag, in Teilzeit und offen.
Wie es abschneidet: im Vergleich zu Snyk, Socket, Semgrep, ZAP und GitHub.
Neu in 2.4: penthera --card erstellt einen Sicherheitsbeleg deines Repos zum Posten, jede Oberfläche zählt eine Reihe von Problemen mit denselben Worten, und 13 Wege, einen Befund zu verstecken oder einen Scan zu verzögern, sind geschlossen (was sich geändert hat).
Aus deinem Coding-Agent: füge Penthera hinzu (eine Zeile pro Agent) und sage dann „Hey Claude, führe Penthera auf diesem Repo aus."
132 lesbare Regeln · 6 schreibgeschützte MCP-Tools · 0 Laufzeitabhängigkeiten · 0 Anfragen über Loopback hinaus im Benchmark · MIT, keine Telemetrie




penthera ui, Simple, dunkel | penthera ui, Advanced, hell |
|---|---|
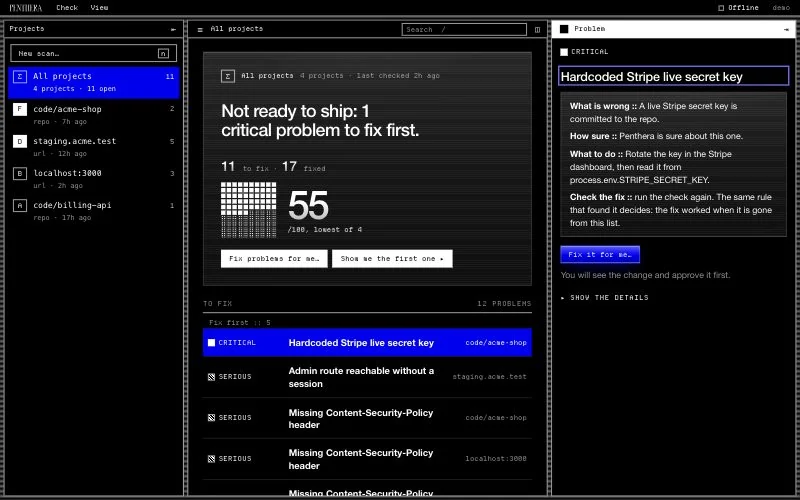 | 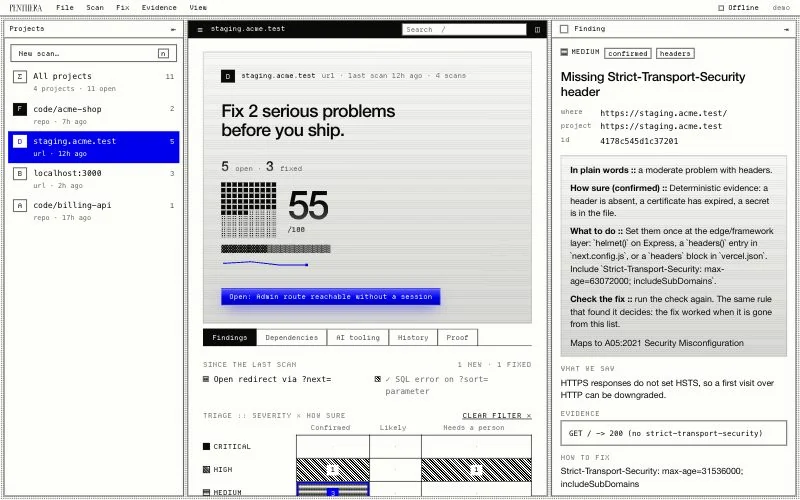 |
Penthera prüft deine App, ihre Abhängigkeiten und deine KI-Coding-Tools auf deiner
eigenen Maschine. Es behebt, was es kann, mit deiner Zustimmung. Jeder Befund stammt aus einer
Regel, die du lesen kannst, mit ihrem Beleg unter file:line. Ein Modell darf vorschlagen; eine Regel
entscheidet.
Es ist außerdem ein offenes F&E-Projekt. Wir messen jede Prüfung öffentlich und veröffentlichen die Ergebnisse, gut oder schlecht, damit du siehst, wie weit du ihm vertrauen kannst.
Es findet bekannte Problemklassen, keine neuartigen. Es ersetzt keinen menschlichen Pentester.
Du brauchst Node.js 22 oder neuer. Keine Installation, kein Konto.
Du baust mit Cursor, Claude Code, Codex, VS Code, Windsurf, Gemini CLI, Zed, JetBrains oder Kiro, oder einem App-Builder wie Lovable, Bolt, Base44, Replit oder v0? Penthera in deinem Coding-Tool enthält die Einrichtung für jedes davon.
In deinem Terminal. Führe dies in deinem Projektordner aus:
npx penthera
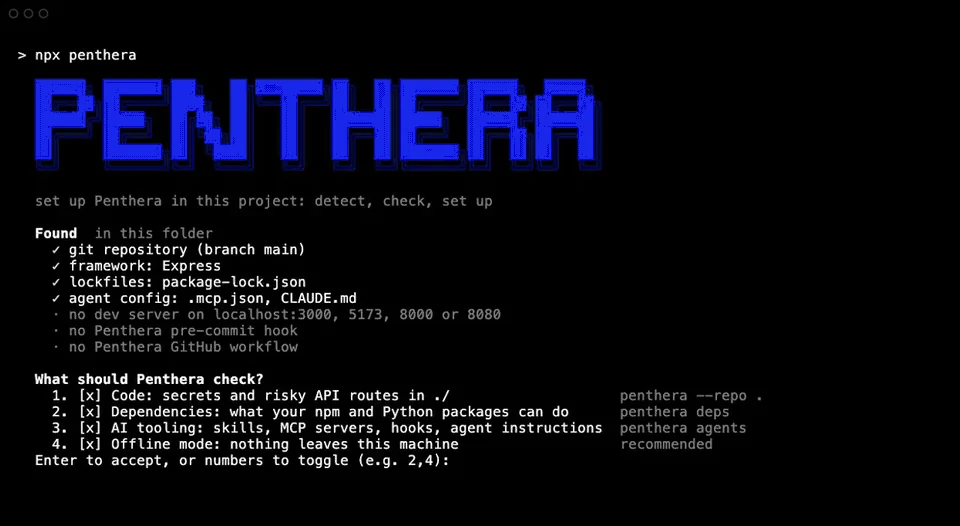
Es erkennt dein Setup offline, fragt, was geprüft werden soll, und gibt dir eine Bewertung pro Bereich sowie die drei Dinge, die zuerst behoben werden sollten. Es scannt deine laufende App erst, nachdem du bestätigt hast, dass die App dir gehört. Nichts wird committet oder gepusht (geführter Start).
In deinem Coding-Agent. Wähle deinen aus und frage dann „scan my app for security issues". Die MCP-Zeilen fixieren die Version.
| Agent | Führe dies aus |
|---|---|
| Claude Code, Plugin (nur Skill, führt die CLI aus) | claude plugin marketplace add danoszz/penthera, dann claude plugin install penthera@penthera |
| Claude Code, nur MCP-Server | claude mcp add penthera -- npx -y [email protected] mcp |
| Codex | codex mcp add penthera -- npx -y [email protected] mcp |
| GitHub Copilot CLI | copilot plugin marketplace add danoszz/penthera, dann copilot plugin install penthera@penthera |
| GitHub Copilot in VS Code | die code --add-mcp-Zeile in mcp.md |
| Gemini CLI | gemini extensions install https://github.com/danoszz/penthera |
| Cursor, Windsurf | das JSON in mcp.md |
| Jeder Agent, der Skills liest | npx skills add danoszz/penthera |
Der Skill sagt deinem Agent, wie er Penthera ausführen soll; der MCP-Server gibt ihm sechs schreibgeschützte Tools. Weitere Wege: skill.md, mcp.md.
Wo KI hineinpasst. Regeln entscheiden über jeden Fund und jeden Exit-Code. Ein Modell darf nur vorschlagen:
| Rolle | Wer | Wie |
|---|---|---|
| Entscheidet | Pentheras Regeln, immer | Jeder Fund, jeder Exit-Code |
| Schaut weiter (optional) | Ein Modell, mit --ai | Schlägt Probleme vor, die keine Regel beschreibt; die Regeln prüfen jedes davon, und ungeprüfte werden separat aufgeführt und lassen CI nie fehlschlagen (KI-Modus) |
| Behebt | Dein eigener Coding-Agent | Über den MCP-Server, den Skill oder penthera fix --plan |
Um es in einem Container auszuführen:
docker build -t penthera . && docker run --rm penthera https://your-app.example.









