
 #1
Tools zur Verwaltung, zum Teilen und zur Integration von Indicators of Compromise (IOCs) in Sicherheitsverteidigungen.
Kitploit empfohlen
 wadesweaponshed/cve-2026-93616_checks
Shell- und SmartDashboard-Skripte, die Check-Point-Management-Server auf Kompromittierungsindikatoren im Zusammenhang mit CVE-2026-93616 prüfen,…
 magicsword-io/lolrmm
Kuratierter Katalog von Remote-Monitoring- und Management-Tools, die von Bedrohungsakteuren missbraucht werden, mit YAML-Profilen,…
 suominen/cve-2025-39682
Einseitiger Tracker, der den Patch-Status pro Distribution für CVE-2025-39682 aufzeichnet, eine Use-after-free-Schwachstelle im kTLS-Empfangspfad des…
 suominen/cve-2026-53266
Single-page tracker recording which Linux distributions have shipped fixes for the CVE-2026-53266 netfilter ebtables SNAT ARP-rewrite page-cache…
 soc-irdoc/irdoc-app
Incident Response Documentation Platform
 basitsajidsoc/soc-investigation-cve-2024-49138
Untersuchungs- und Incident-Response-Bericht für LetsDefend Alert SOC335 (CVE-2024-49138 Exploitation)
 capesandbox/capesolo
Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
 douglas-042/douglas-042-hq
Zentrale Konsole für Douglas-042 HEADQUARTERS-Collectors. Durchsucht eine Flotte, korreliert Ergebnisse über Hosts hinweg und verwaltet IOC-Feeds und…
 ethan-andrews/threatintel-aggregator
Selbstgehostete Threat-Intelligence-Plattform — Feed-Aggregation, KI-Triage, MITRE-ATT&CK-Abdeckung und Sentinel-integrierte Detection-Engineering.…
 duggytuxy/data-shield_ipv4_blocklist
Curated IPv4 blocklist of malicious addresses, refreshed every 6 hours for firewall and WAF ingestion, with split lists and CTI-ready formats for…
 fevar54/cve-2026-76461-detection-kit-
Defensives Erkennungskit für CVE-2026-76461, eine kritische SQL-Injection im Cisco Secure Email Gateway, mit Sigma- und YARA-Regeln, IOCs und…
 karim852/kage-dfir-toolkit
Windows-Host-DFIR-Triage-Konsole, die Artefaktsammlung, Sigma-korrelierte Timelines, YARA-Scans, Socket- und Kontoinspektion, Indikator-Anreicherung…
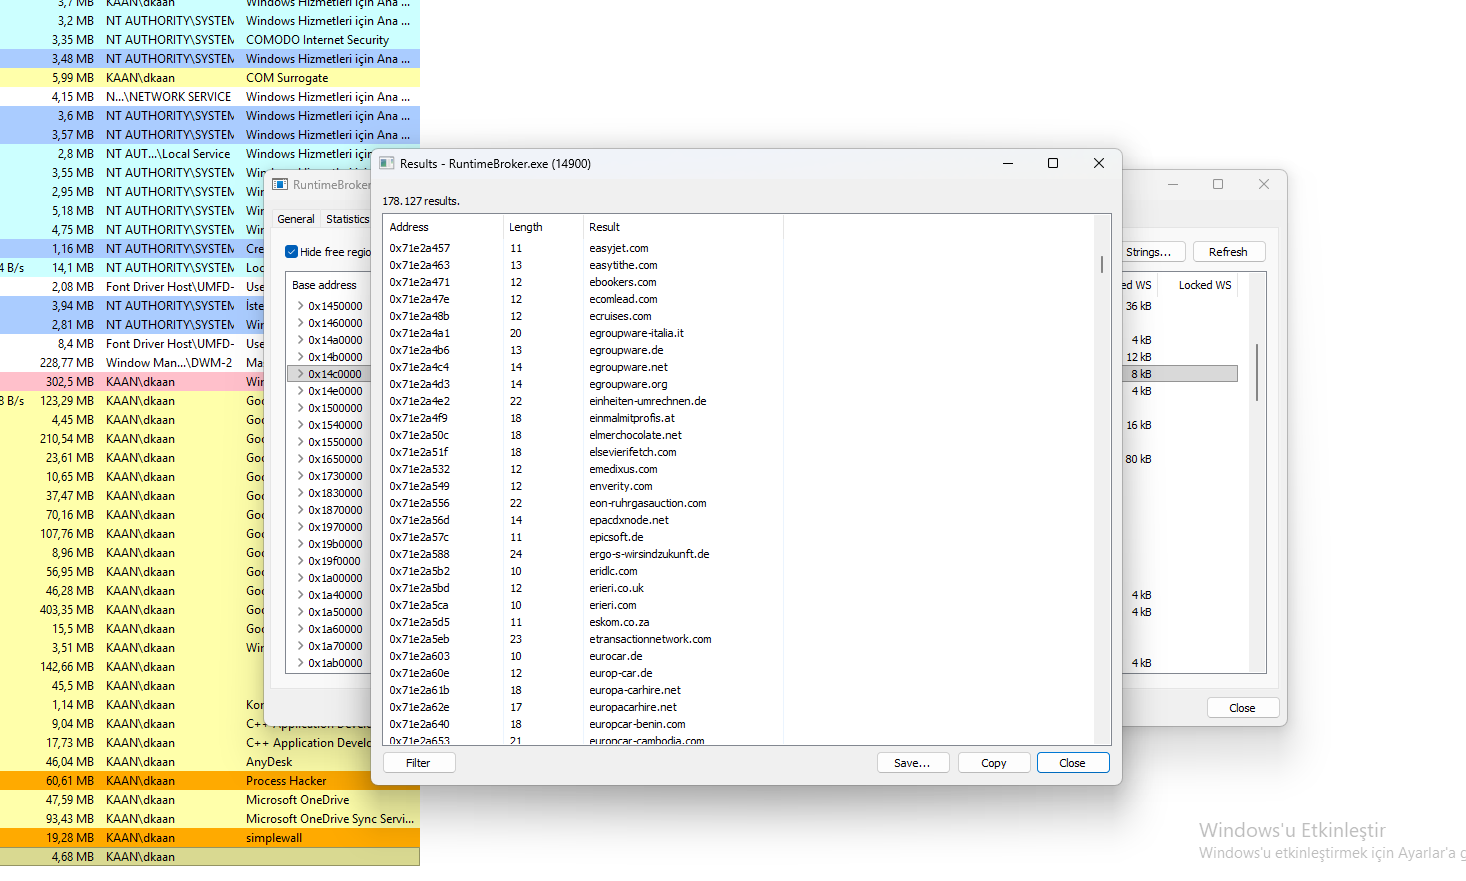 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Reverse-Engineering-Analyse von StealC Stealer, einem Info-Stealer, der RuntimeBroker.exe-Hollowing, C2-Infrastruktur und Payload-Extraktion…
 v-pun215/tourmaline
Reverse-Engineering-Notizen, deobfuskierter Quellcode, IOCs und YARA-Regeln für den Tourmaline ClickFix Python RAT, einschließlich seines DNS-Tunnels…
 jithinkrishnanrs/gitlab-cve-2026-85706-ioc
CVE-2026-85706 — GitLab Path-Traversal-IOC-Scanner & Detection-Toolkit. Erkennen und Aufspüren der Ausnutzung der kritischen nicht authentifizierten…
 abdaullahag/threatlens
Python-CLI-Tool für schnelle IOC-Analyse (IPs, Domains, CVEs) unter Verwendung von 6 kostenlosen Threat-Intel-APIs. Ausgaben: farbcodiertes Excel,…
 zerodayvpn/cve-2026-41089-netlogon
🛡️ Offizielles Diagnosemodul für KI-Sicherheitstools für CVE-2026-41089 (Windows Netlogon Stack Buffer Overflow RCE). Bietet technische Analyse,…
 svdwi/bluebox
Open-Source-Bedrohungsintelligenz-Plattform für Malware- und Observable-Analyse. Reichert IPs, Domains, URLs und Hashes mit externen Quellen an,…








