
 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
Reverse-Engineering-Analyse von StealC Stealer, einem Info-Stealer, der RuntimeBroker.exe-Hollowing, C2-Infrastruktur und Payload-Extraktion verwendet. Enthält cookies.sqlite, ShellExecuteEx und mehrere C2-IP-Adressen.

Die Speicheranalyse mit Process Hacker zeigt, dass StealC Stealer Process Hollowing an RuntimeBroker.exe durchführt und Verbindungen zu mehreren C2-Servern aufbaut.
RuntimeBroker.exe (PID 14900).http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/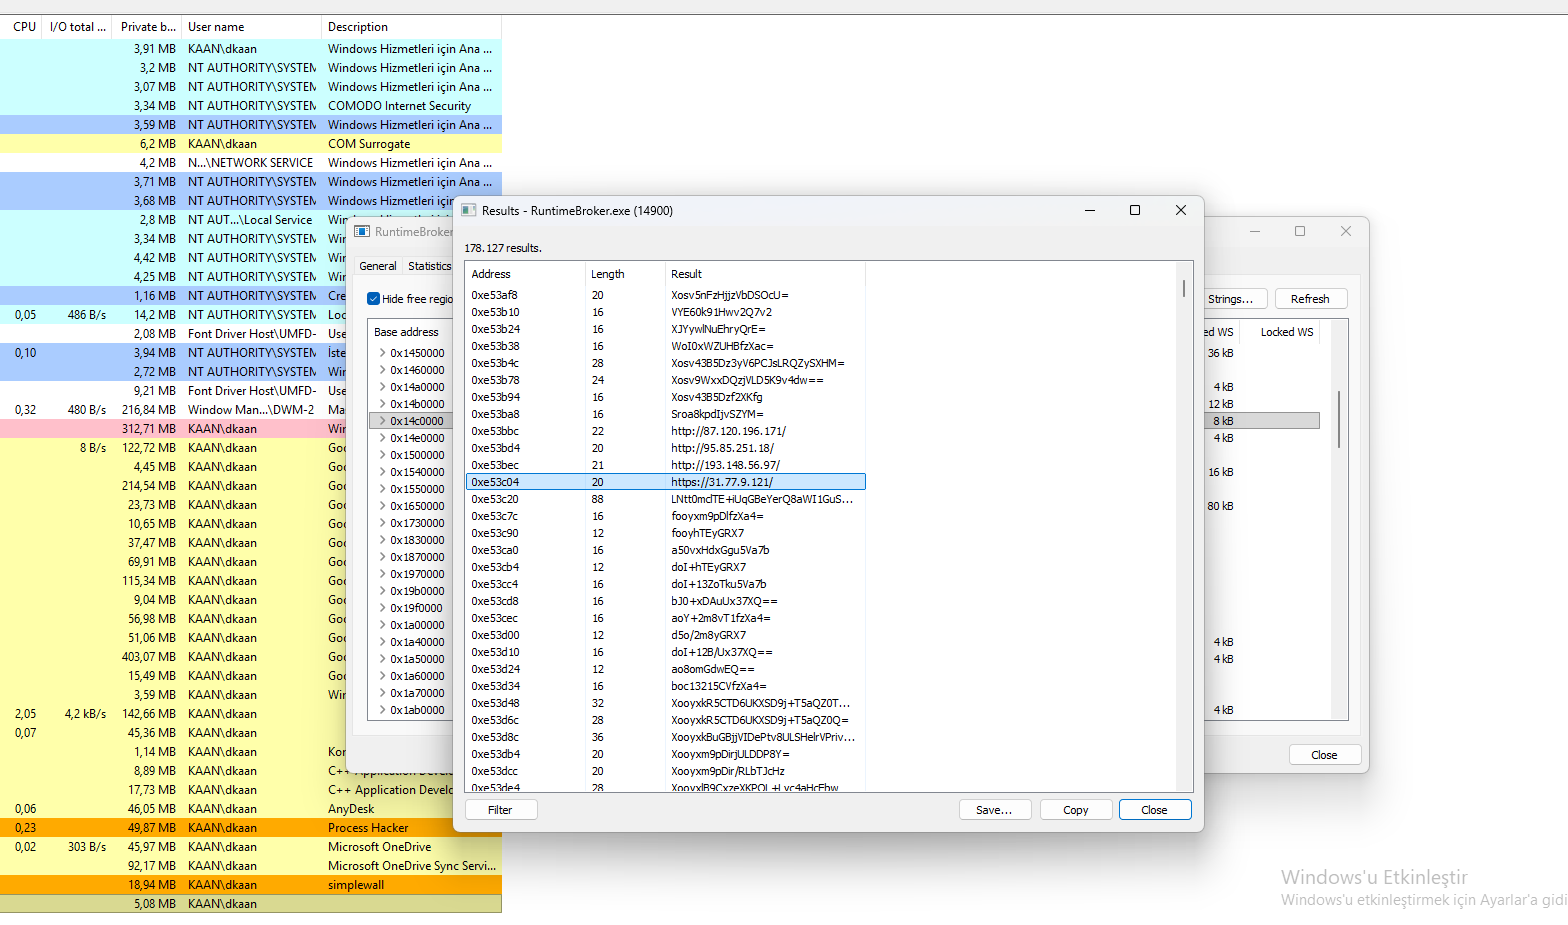 Process-Hacker-Ansicht mit RuntimeBroker.exe-Zeichenketten und C2-IP-Adressen.
Die Speicheranalyse mit Process Hacker zeigt eine umfangreiche Liste von C2-Domains, die StealC Stealer für die Datenexfiltration und die Übermittlung von Befehlen verwendet.
easyjet.com – C2-Domain.easythe.com – C2-Domain.ebookers.com – C2-Domain.ecomlead.com – C2-Domain.ecruises.com – C2-Domain.egroupware-italia.it – C2-Domain.egroupware.de – C2-Domain.egroupware.net – C2-Domain.egroupware.org – C2-Domain.einheiten-umrechnen.de – C2-Domain.einmalmitprofits.at – C2-Domain.elmerchocolate.net – C2-Domain.elsevierfctch.com – C2-Domain.emedixus.com – C2-Domain.enverity.com – C2-Domain.easyjet.com) helfen, eine Erkennung zu vermeiden.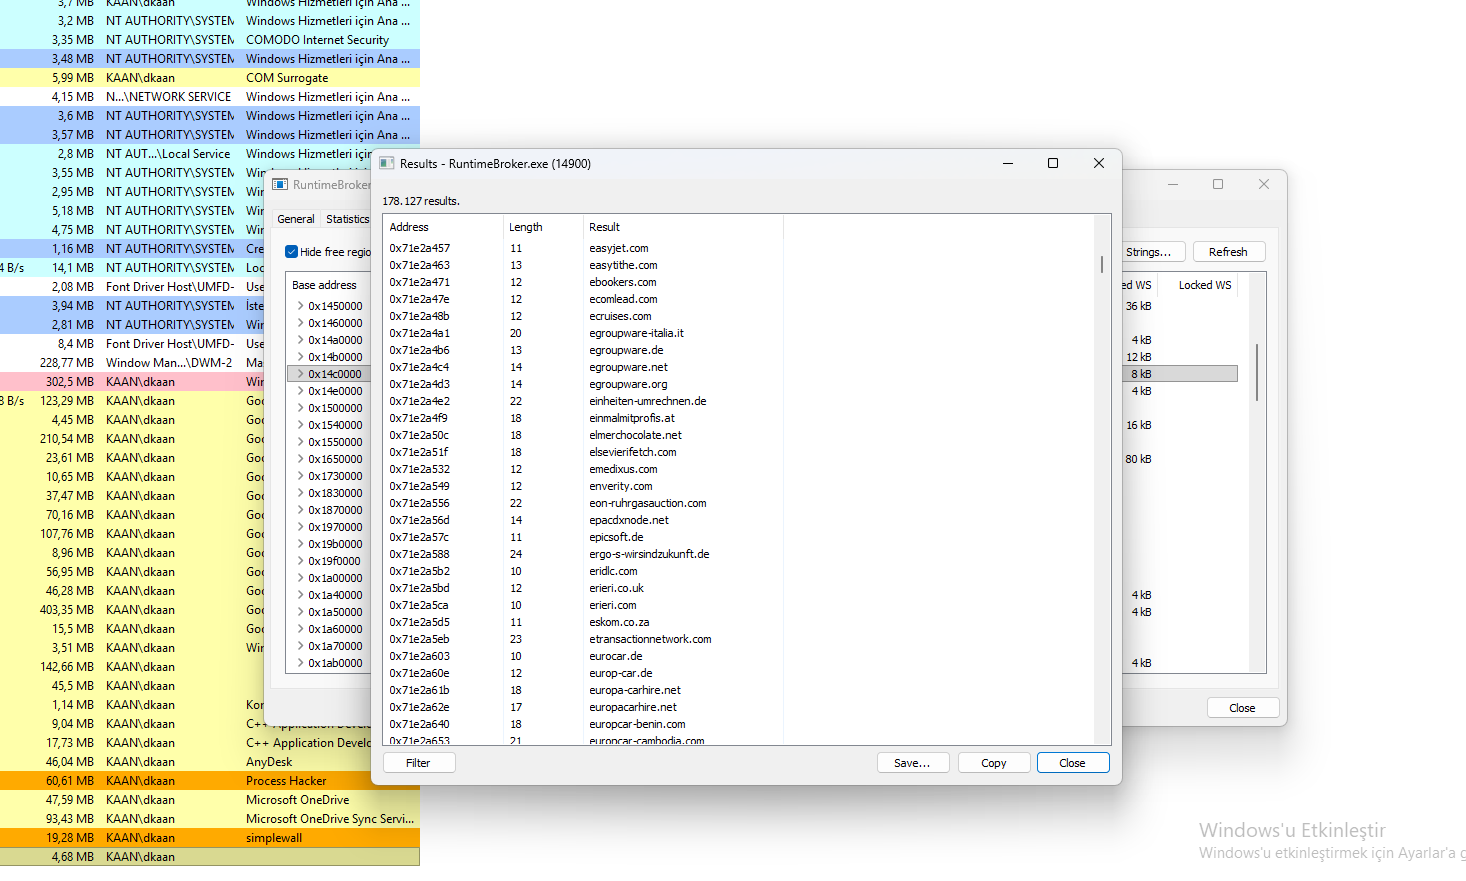 Process-Hacker-Ansicht mit den von StealC Stealer verwendeten C2-Domains.
Die Speicheranalyse von RuntimeBroker.exe mit Process Hacker zeigt, dass StealC Stealer auf Browser-Cookies abzielt und APIs zur Systemmanipulation verwendet.
cookies.sqlite – Zielt auf Browser-Cookie-Datenbanken ab (Firefox).ShellExecuteExA – Führt Programme aus oder öffnet Dateien.GetSystemTimes – Ruft Systemzeitinformationen ab.wow64base.dll – 32-Bit-Kompatibilitätsschicht (Umgehung).agent_version – Kennung der Malware-Version.browser_type – Identifiziert den Zielbrowser.FindWindowA – Lokalisiert Fenster (UI-Interaktion).CreatePipe – Erstellt Pipes für die Interprozesskommunikation.LoadLibraryA – Lädt zusätzliche DLLs.cookies.sqlite bestätigt den Diebstahl von Cookie-Daten.ShellExecuteExA und CreatePipe deuten auf Befehlsausführung hin.wow64base.dll hilft, 64-Bit-Sicherheitskontrollen zu umgehen.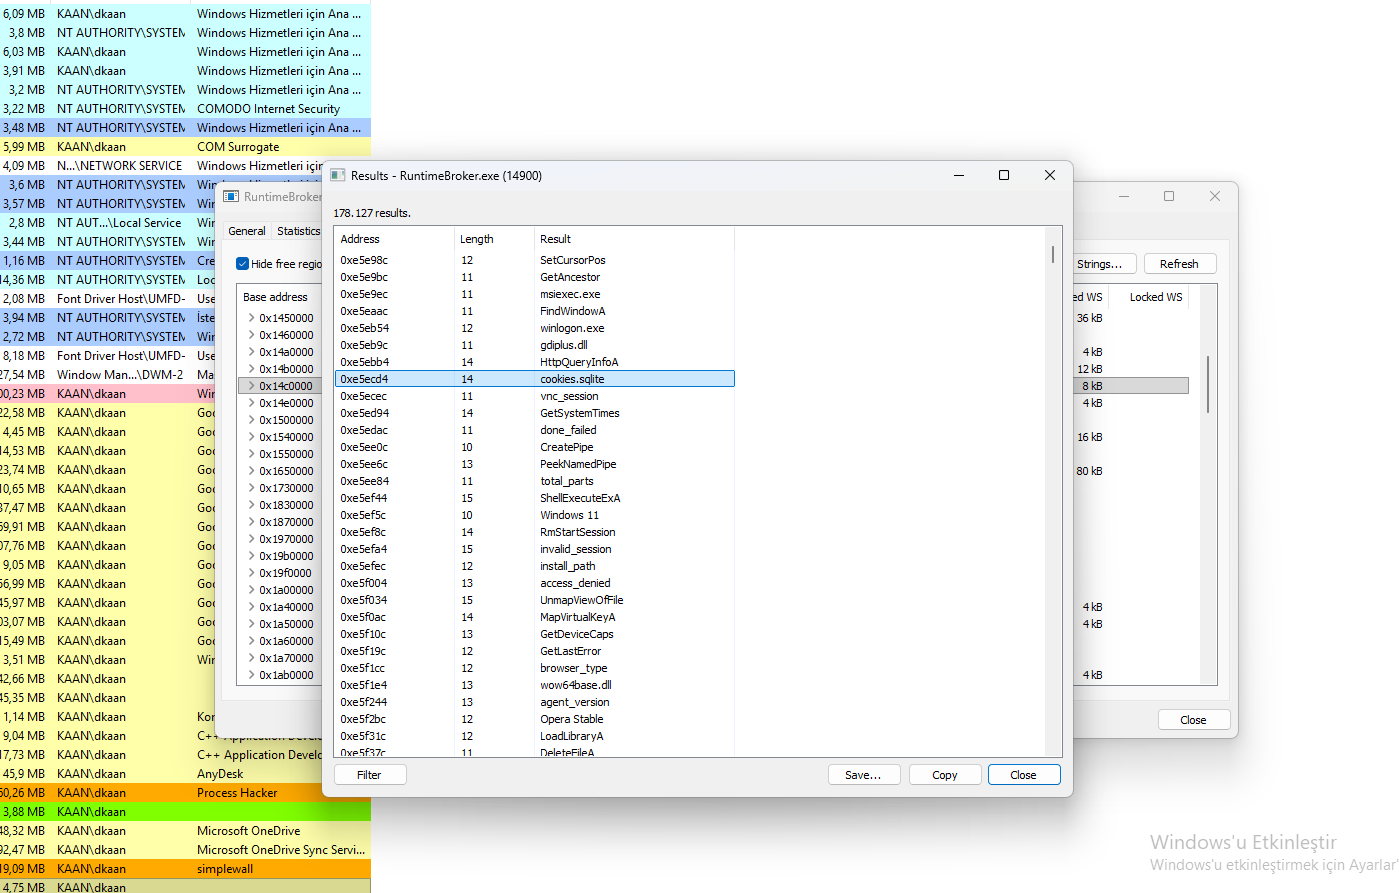 Process-Hacker-Ansicht mit
cookies.sqlite, ShellExecuteExA und anderen System-APIs.
Die Binary-Ninja-Analyse der Datei cookies.sqlite zeigt eine Liste von API-Aufrufen und Systemfunktionen, die von StealC Stealer verwendet werden.
GetClassNameA – Ruft Fensterklassennamen ab (UI-Interaktion).ShellExecuteExW – Führt Programme aus oder öffnet Dateien.VirtualAlloc – Reserviert Speicher (Injektion).VirtualFree – Gibt Speicher frei (Bereinigung).GetMenuItemID – Ruft Menüelement-IDs ab (UI-Manipulation).IsWow64Process – Erkennt 32-Bit-Prozesse auf einem 64-Bit-Betriebssystem (Umgehung).upload_file – Lädt gestohlene Daten zum C2 hoch.update_cookies – Aktualisiert Cookie-Daten (Persistenz).ShellExecuteExW und VirtualAlloc ermöglichen die Codeausführung.IsWow64Process hilft, die 64-Bit-Sicherheit zu umgehen.upload_file bestätigt den Datendiebstahl.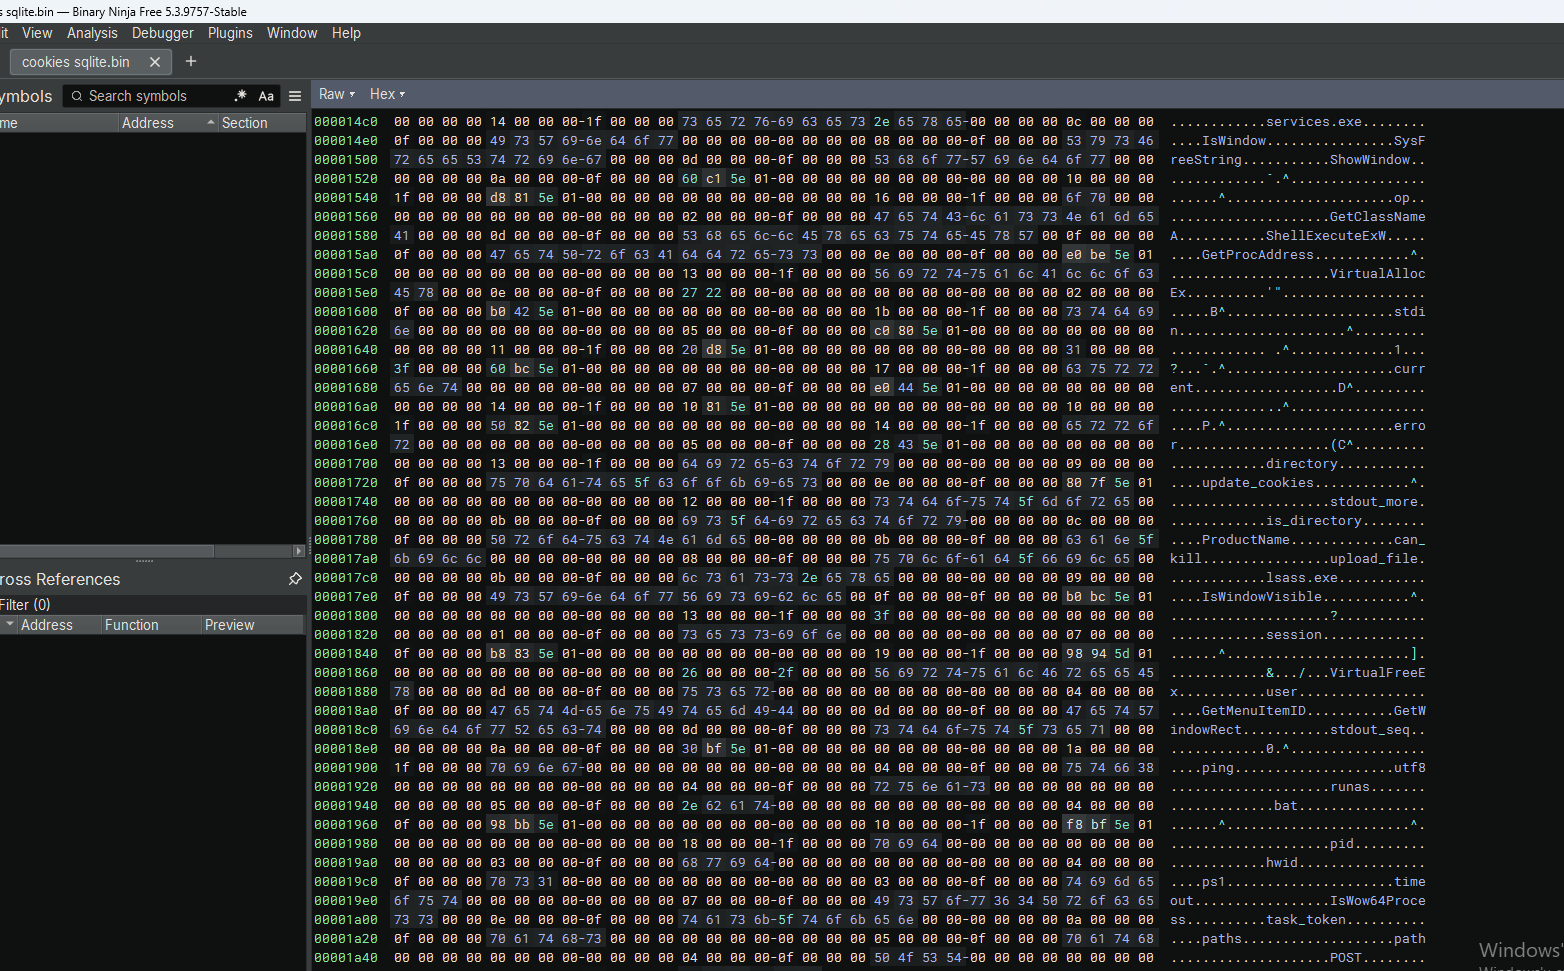 Binary-Ninja-Ansicht mit
ShellExecuteExW, VirtualAlloc und weiteren APIs in cookies.sqlite.
Die Binary-Ninja-Analyse der Funktion ShellExecuteEx zeigt eine Liste von Systemprozessen, C2-Kommunikationsfunktionen und Datenexfiltrations-APIs, die vom StealC Stealer verwendet werden.
winlogon.exe – Zielt auf den Windows-Anmeldeprozess ab (Rechteausweitung).vdrsvc.exe – Zielt auf einen Dienstprozess ab (Umgehung).HttpQueryInfoA – Ruft HTTP-Header ab (C2-Kommunikation).cookies.sqlite – Zielt auf Browser-Cookies ab (Datendiebstahl).vncdll – VNC-bezogene DLL (Fernzugriff).PeekNamedPipe – Liest Daten aus Named Pipes (IPC).VirtualFree – Gibt Speicher frei (Bereinigung).UnmapViewOfFile – Hebt die Zuordnung von Dateien auf (Bereinigung).GetSystemTimes – Ruft Systemzeiten ab (Anti-Debug).winlogon.exe ist ein hochwertiges Ziel.HttpQueryInfoA wird für HTTP-basiertes C2 verwendet.cookies.sqlite bestätigt den Cookie-Diebstahl.vdrsvc.exe und GetSystemTimes helfen, die Erkennung zu vermeiden.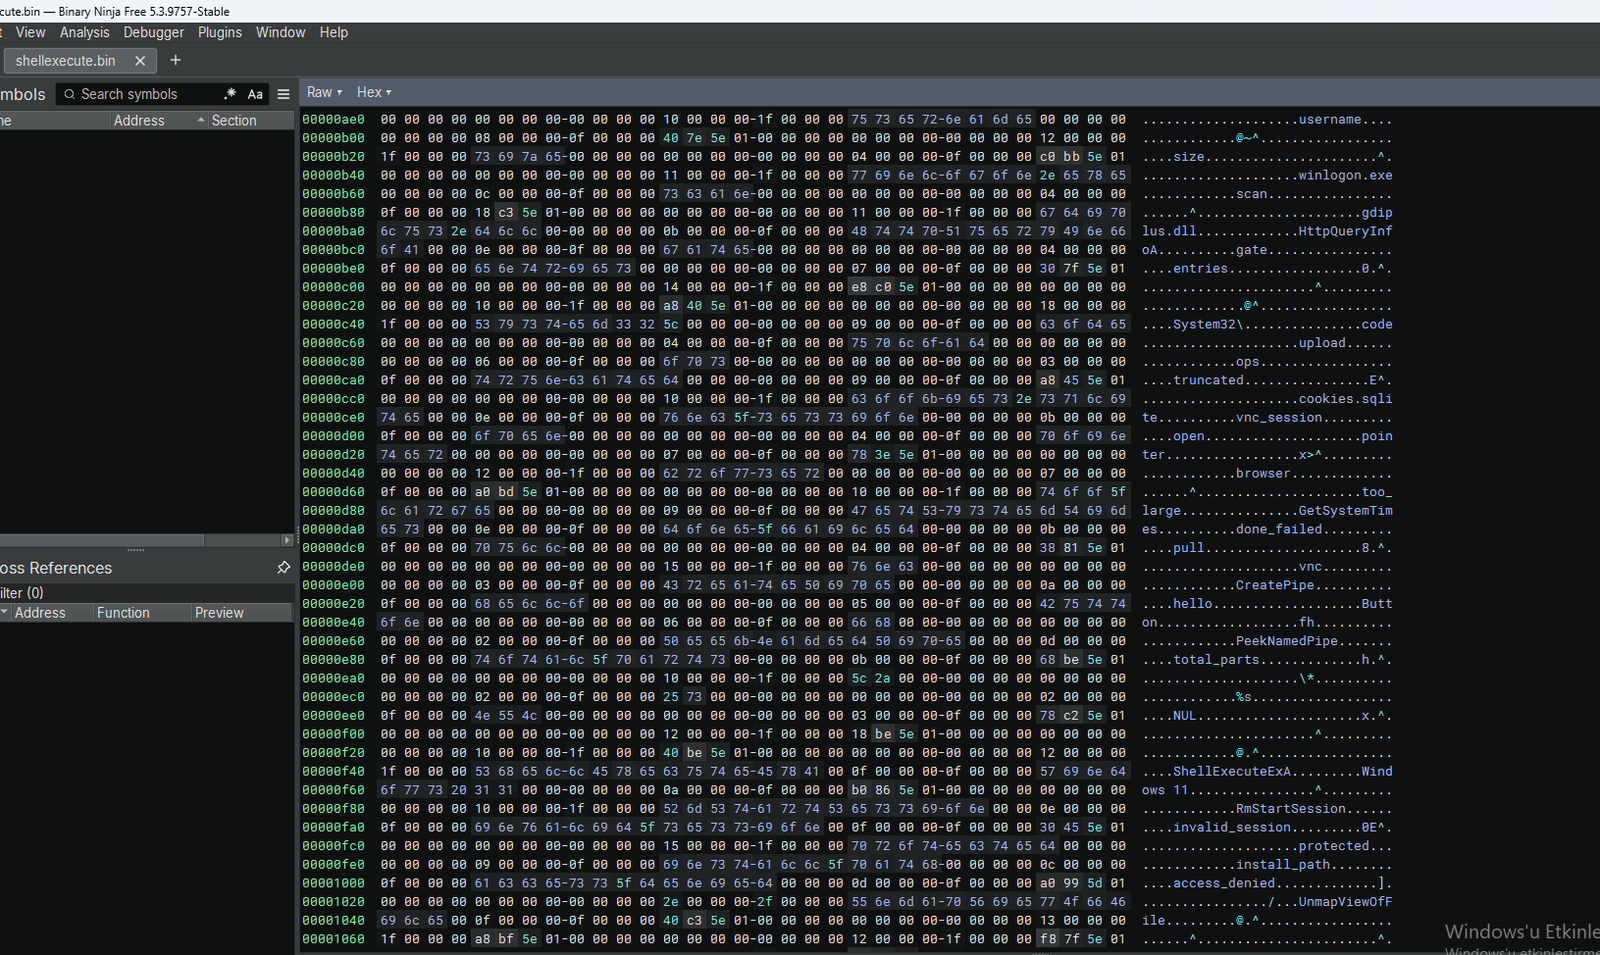 Binary-Ninja-Ansicht mit
winlogon.exe, HttpQueryInfoA, cookies.sqlite und weiteren APIs.
Diese Analyse hat StealC Stealer aufgedeckt, einen hochentwickelten Info-Stealer, der Process Hollowing bei RuntimeBroker.exe, mehrere C2-Server und umfangreiche Datendiebstahlsfunktionen nutzt.
RuntimeBroker.exe (PID 14900).87.120.196.171, 95.85.251.18, 193.148.56.97, 31.77.9.121) und Domains (easyjet.com, ebookers.com, ecomlead.com usw.).cookies.sqlite ab, um Browser-Cookie-Daten zu erbeuten.ShellExecuteExA, VirtualAlloc, IsWow64Process und GetSystemTimes.upload_file und update_cookies zum Senden gestohlener Daten.