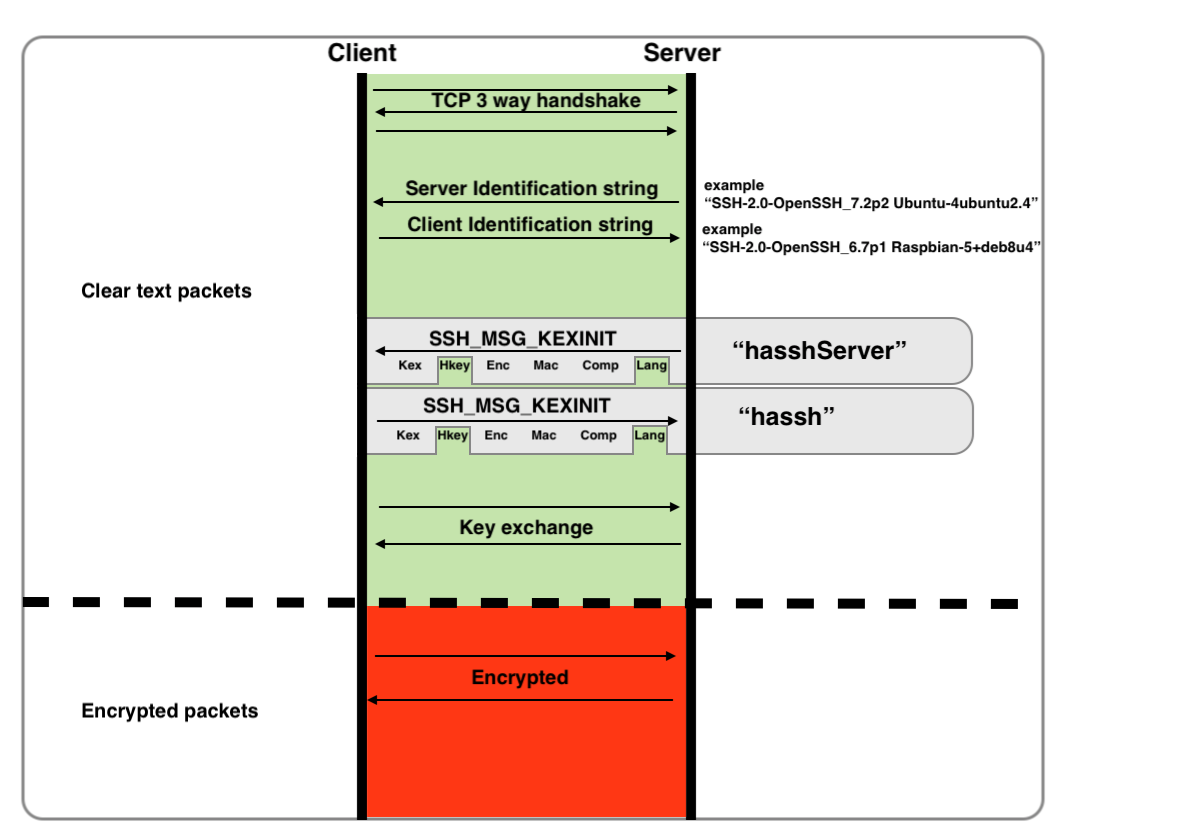
#1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen

 joseluispino/hardstop
Referenzimplementierung für „Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". Out-of-band Epistemic Andon Cord,…
 corelight/icanntld
Zeek-Skript, das die offizielle ICANN-Liste der Top-Level-Domains (TLDs) mit dem Input Framework verwendet, um die relevanten Informationen aus einer…
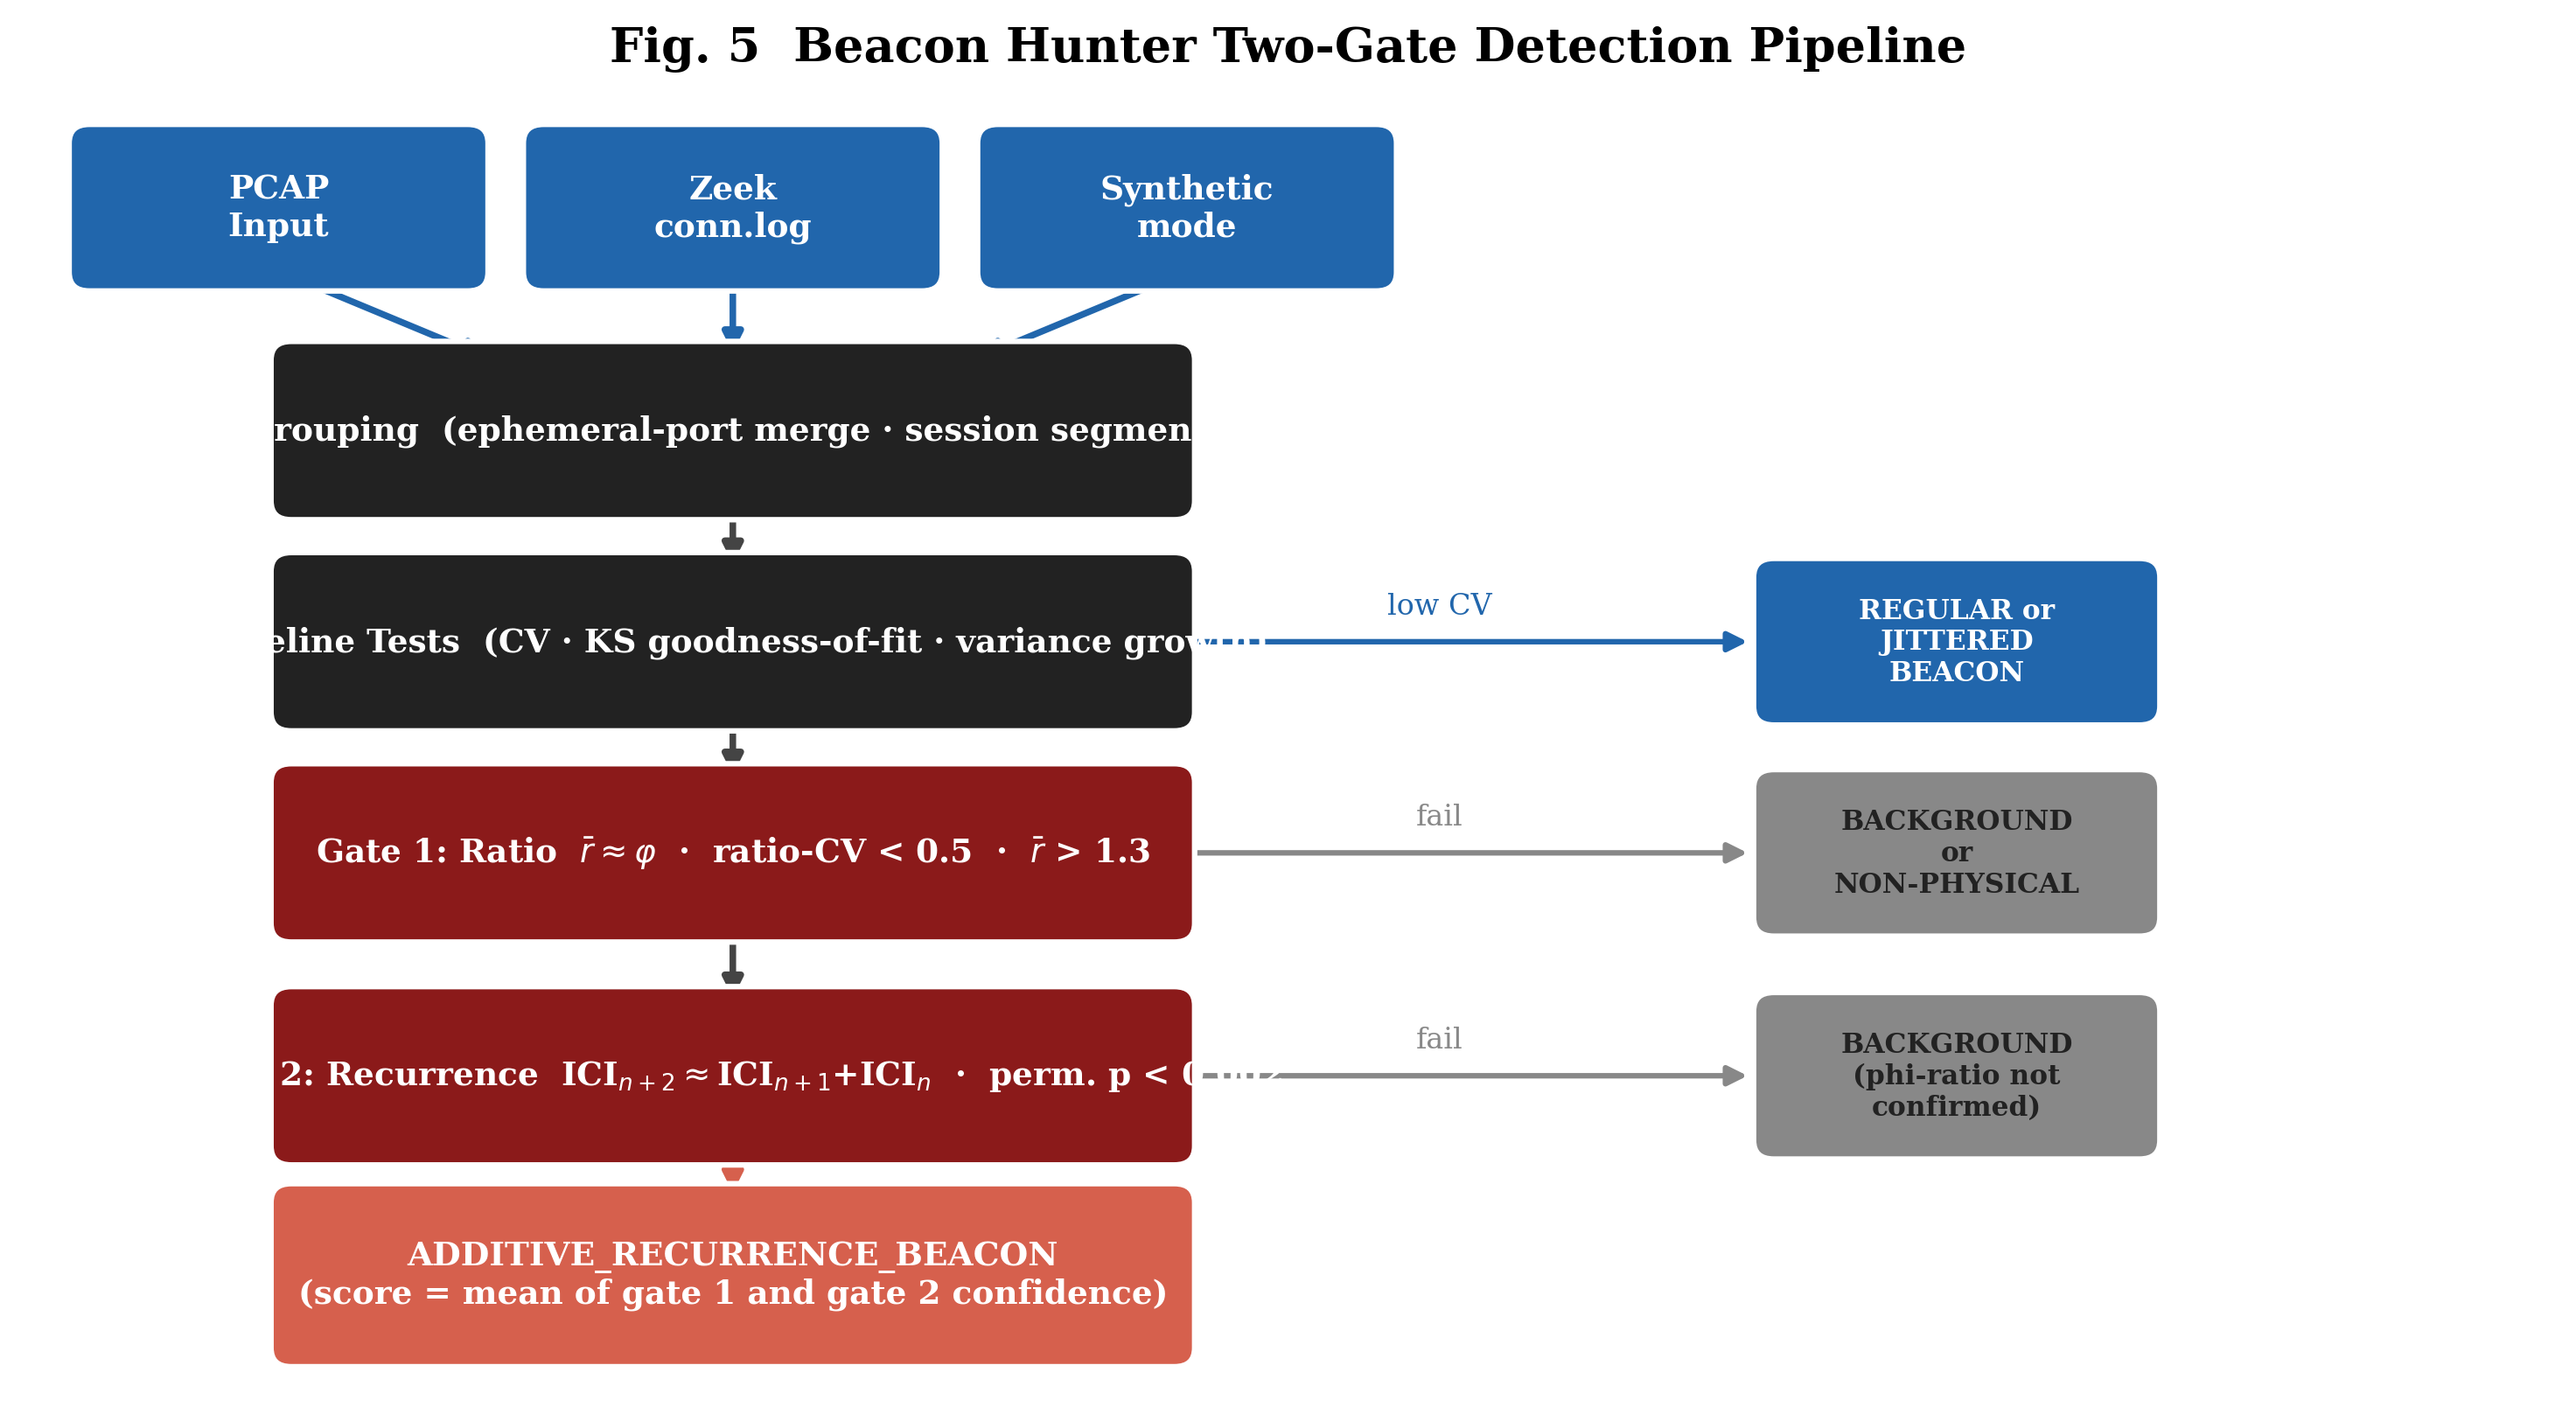 mrcord77/beacon-hunter
Erkennt phi-strukturierte C2-Beacons, die RITA und standardmäßige auf Regelmäßigkeit basierende Detektoren umgehen.
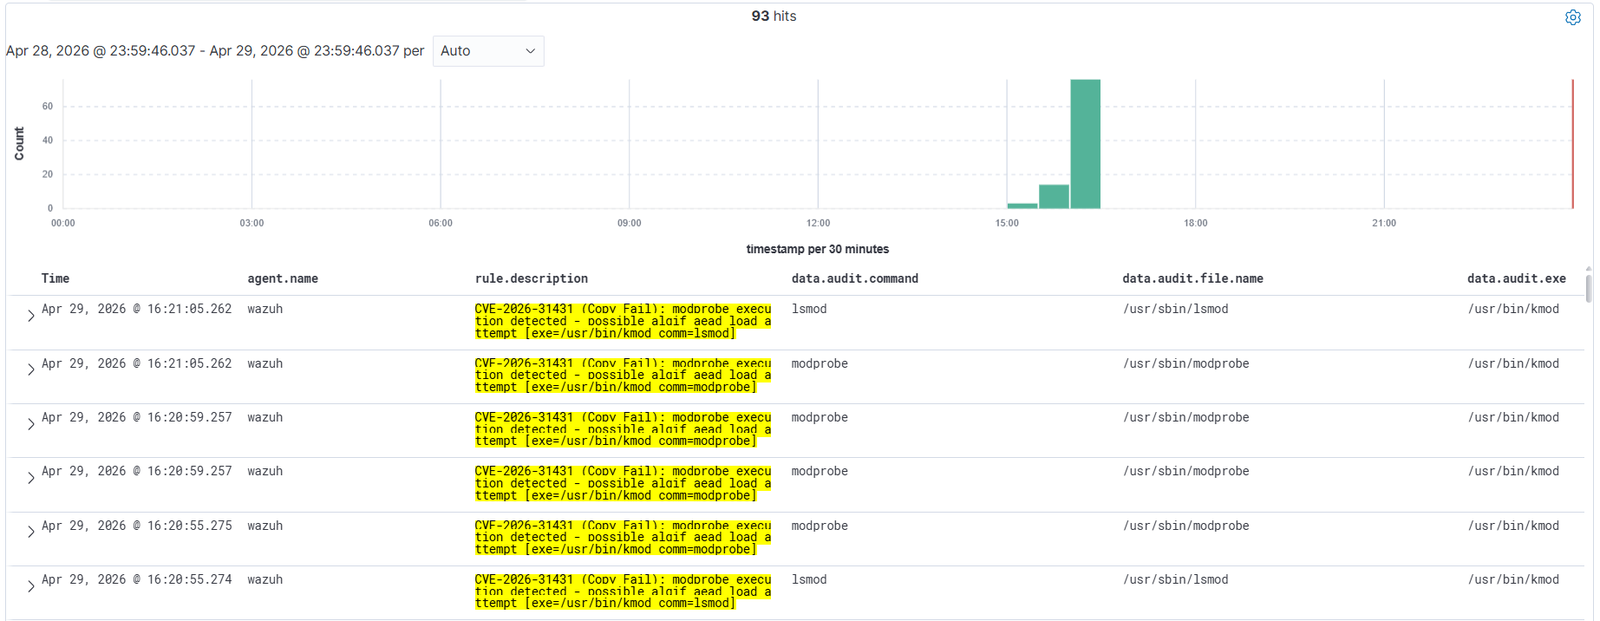 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4-Erkennungsregeln für CVE-2026-31431 (Copy Fail) – Lokale Privilegienausweitung unter Linux über den authencesn-Seitencache-Schreibvorgang
 atnetws/fail2ban-log4j
Fail2ban-Filter, der Angriffe gegen log4j CVE-2021-44228 erkennt
 sumidcyber/zeroscout
🦅 ZeroScout: Der autonome Bedrohungsjäger für lokale Umgebungen und die Cloud. Visualisieren Sie Angriffe in einem Live-War-Room, identifizieren Sie…
 mandiant/vcsa-hardening-tool
Automatisiertes Zero Trust Härten und forensische Prüfung für VMware vCenter Server Appliance (VCSA)
 h4ckm310n/cve-2022-0847-ebpf
Ein eBPF-Programm zur Erkennung von Angriffen auf CVE-2022-0847
 dereeqw/berrysentinel
Berry Sentinel v5.0 — Fortschrittlicher verhaltensbasierter C2- und Reverse-Shell-Erkenner für Linux/Windows/Unix-Systeme. Bietet…
 gopasteverything/gpewebdefender
Leichtgewichtiger Web-Angriffsmonitor. Eine Go-Binärdatei + SQLite. Kein OSSEC, kein WAF.
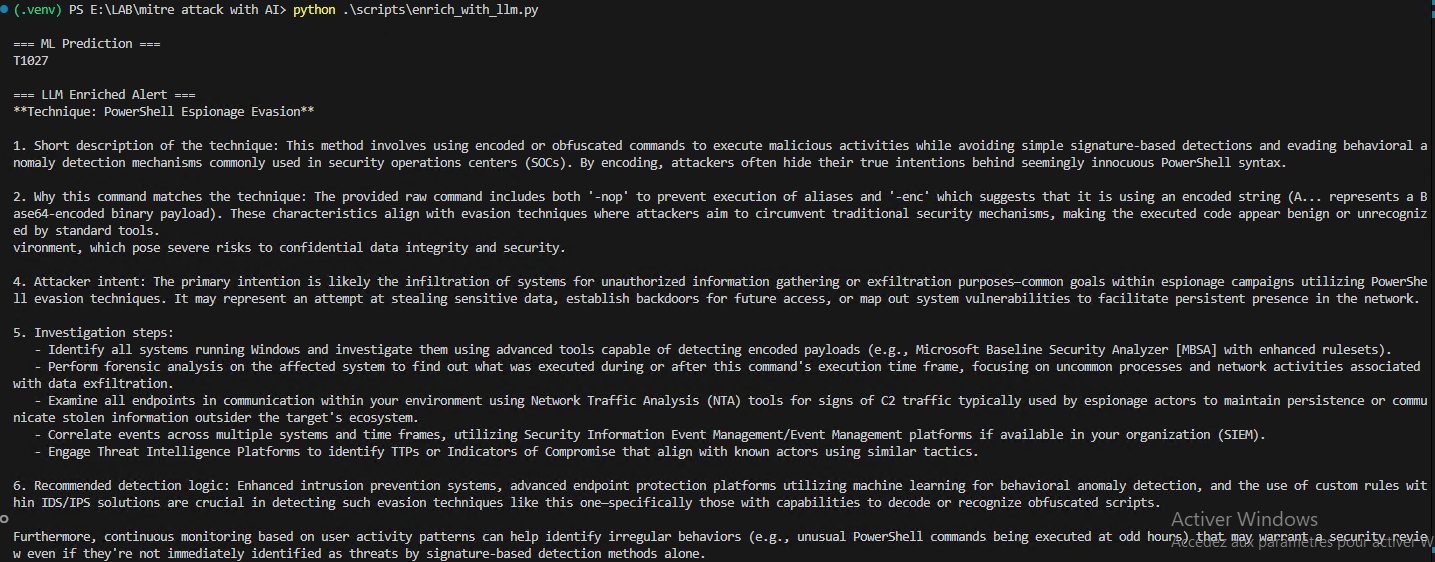 mouna23/ai-driven-mitre-attack
Dieses Repository zeigt eine Machine-Learning-Pipeline zur Erkennung von MITRE ATT&CK-Techniken aus Logs und zur Anreicherung der Ausgabe mittels…
 referefref/cupspot-2024-47177
PoC-Honeypot zur Erkennung von Exploit-Versuchen gegen CVE-2024-47177
 corelight/cve-2020-5902-f5bigip
Ein Netzwerkerkennungspaket für CVE-2020-5902, eine CVE10.0-Sicherheitslücke, die F5 Networks, Inc BIG-IP-Geräte betrifft.

 ndaal_open_source/ndaal_public_auditd
Best-Practice-Linux-Auditd-Regelsatz mit 14.956 MITRE-ATT&CK-zugeordneten Regeln, Ansible-Deployment-Rolle und Lint-/Test-Tooling für…
 umidguluzada/cyberdefense-lab
Ein komplettes Blue-Team-Cybersecurity-Labor mit pfSense, Suricata und ELK Stack für Netzwerküberwachung und Bedrohungserkennung.
 ninoseki/kibune
Eine auf Sigma basierende Erkennungspipeline
 synacktiv/nmap-farewell
Automatisierte Netzwerksicherheit mit Rust: Erkennung und Blockierung von Port-Scannern