

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Dashboards-Splunk-DNS-Hunting-Beaconing — DNS Dashboard zum Aufspüren und Identifizieren von Beaconing | Kitploit

Tools/GitHubGitHub/corelight/dashboards-splunk-dns-hunting-beaconing
NetzwerksicherheitBedrohungsanalyseEinbruchserkennungDNS-AnalyseAnomalieerkennung
GitHubcorelight/dashboards-splunk-dns-hunting-beaconing

Dashboards-Splunk-DNS-Hunting-Beaconing

DNS Dashboard zum Aufspüren und Identifizieren von Beaconing

Repository anzeigen
Teilen
17232vor 6 JahrenNoch nicht geprüft

DNS Hunting-Beaconing v19.2.0.0

DNS-Dashboard zum Jagen und Identifizieren von Beaconing

Dieses Dashboard verwendet keine Drittanbieter-Module mehr und auch keine Splunk-Lookup-Tabelle, um „Trusted Domains" zu identifizieren. Diese gesamte Arbeit wurde auf den Corelight/Zeek-Sensor verlagert.

Das Dashboard verwendet jedoch zwei Splunk-Lookup-Tabellen, um interne und autorisierte DNS-Server zu identifizieren.

Die Datei 'internal_dns_servers.csv' ist eine Liste aller internen DNS-Server, die berechtigt sind, mit externen DNS-Servern zu kommunizieren. Die Datei 'authorized_dns_servers.csv' ist eine Liste aller DNS-Server, mit denen andere Geräte direkt kommunizieren dürfen.

HINWEIS: Nachdem Sie die Lookup-Tabellendatei zu Splunk hinzugefügt haben, stellen Sie sicher, dass Sie die entsprechenden Berechtigungen für die Tabellendatei festlegen.

Der Kern dieses Dashboards wird mit Informationen aus der Analyse von DNS-Abfragen gespeist. Außerdem wird ein Corelight/Zeek-Skript benötigt, um die DNS-Abfrage in die erforderlichen Komponenten zu zerlegen und „Trusted Domains" zu identifizieren. Die Liste der vertrauenswürdigen Domains ist optional, es wird jedoch empfohlen, Rauschen aus einigen Panels herauszufiltern. Aktualisieren Sie einfach die Liste der vertrauenswürdigen Domains über das Input Framework, und alle neuen Logeinträge werden entsprechend markiert.

Das Skript finden Sie hier: https://github.com/corelight/icannTLD
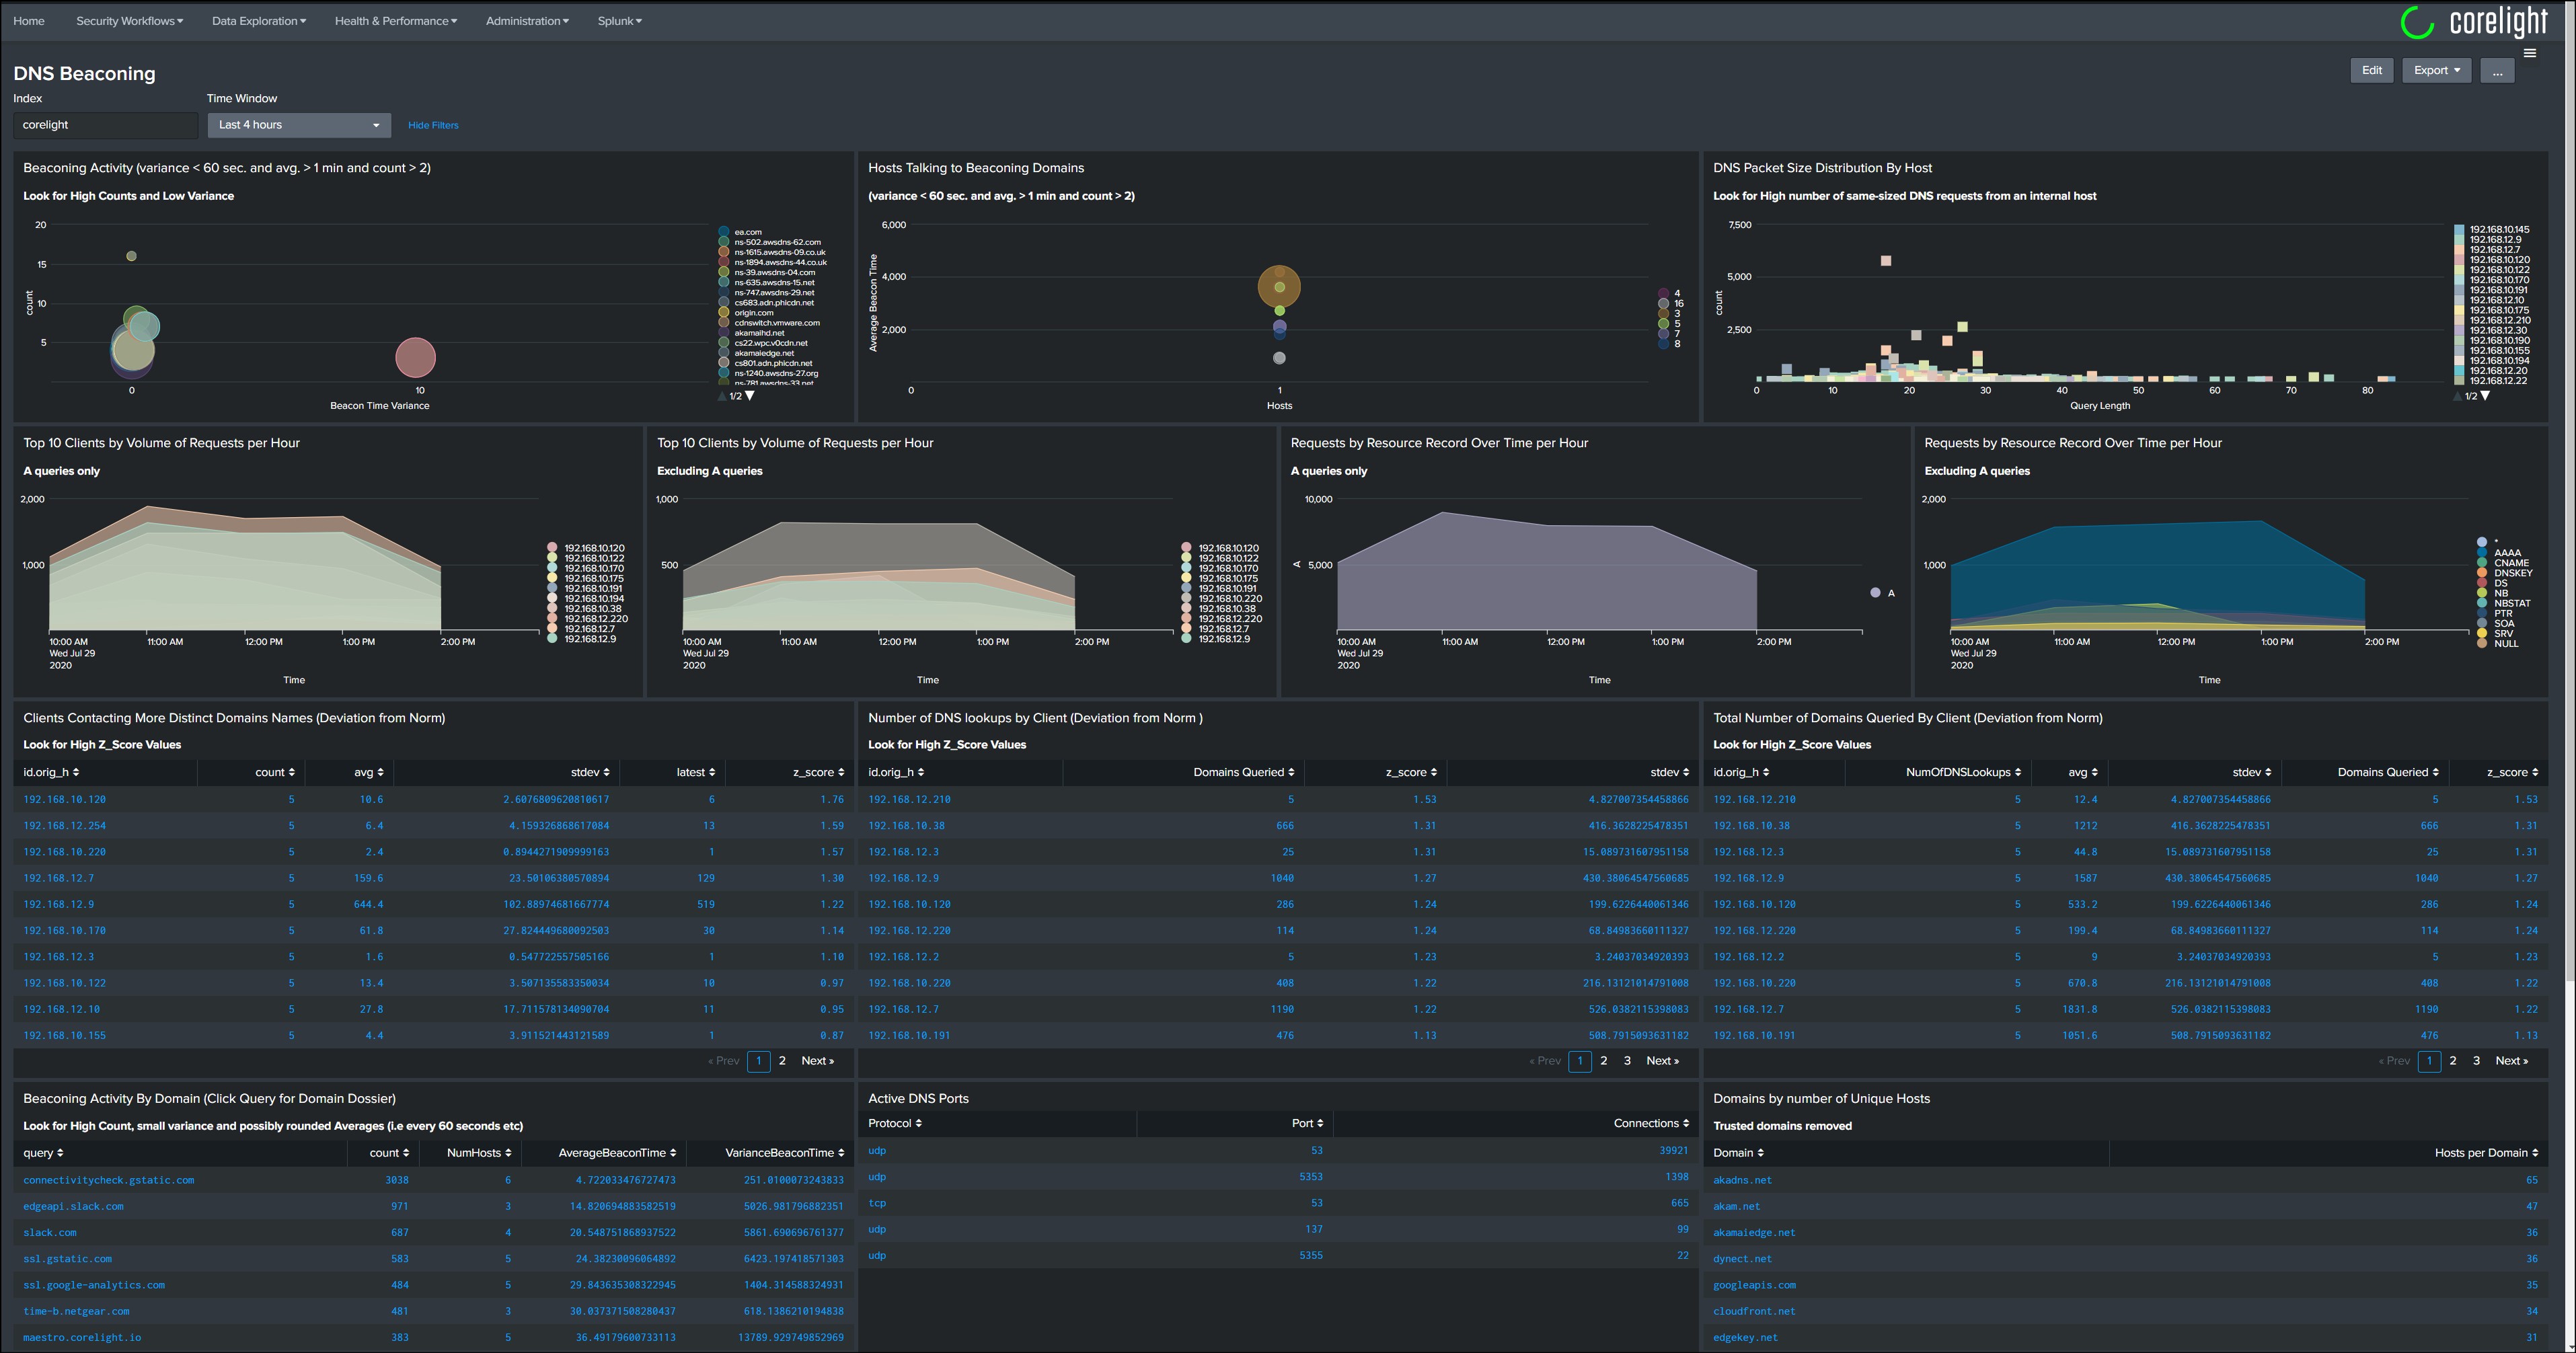
Dashboard Screenshot

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






