
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
 benny-e/guardd
ML-basiertes verhaltensorientiertes Endpunkterkennungssystem für Linux-Maschinen
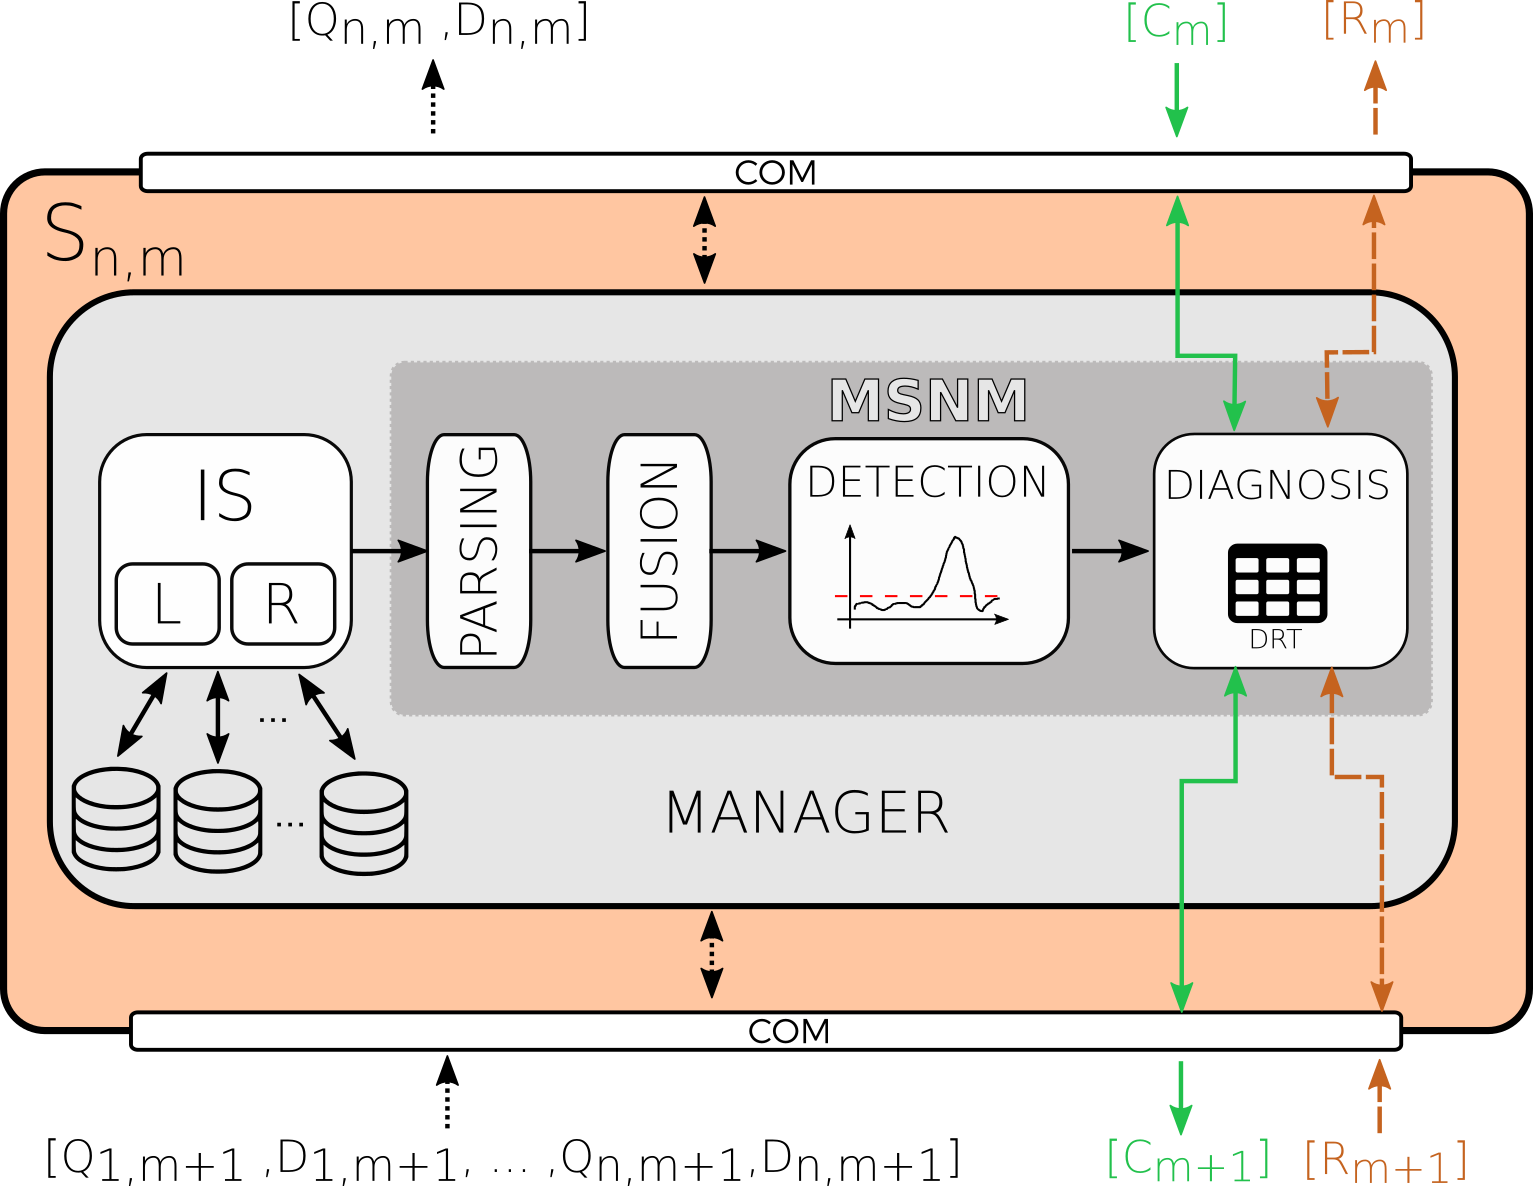 nesg-ugr/msnm-sensor
Multivariater statistischer Netzwerküberwachungssensor, der Anomalien mittels PCA-basierter Verfahren erkennt, indem er leichtgewichtige Statistiken…
 corelight/cve-2021-1675
Zeek-Skript und Suricata-Regeln zur Erkennung von PrintNightmare (CVE-2021-1675)-Ausnutzung über RpcAddPrinterDriver DCE RPC-Ereignisse, mit…
 armadito/armadito-windows-driver
Windows-Treiber für Armadito
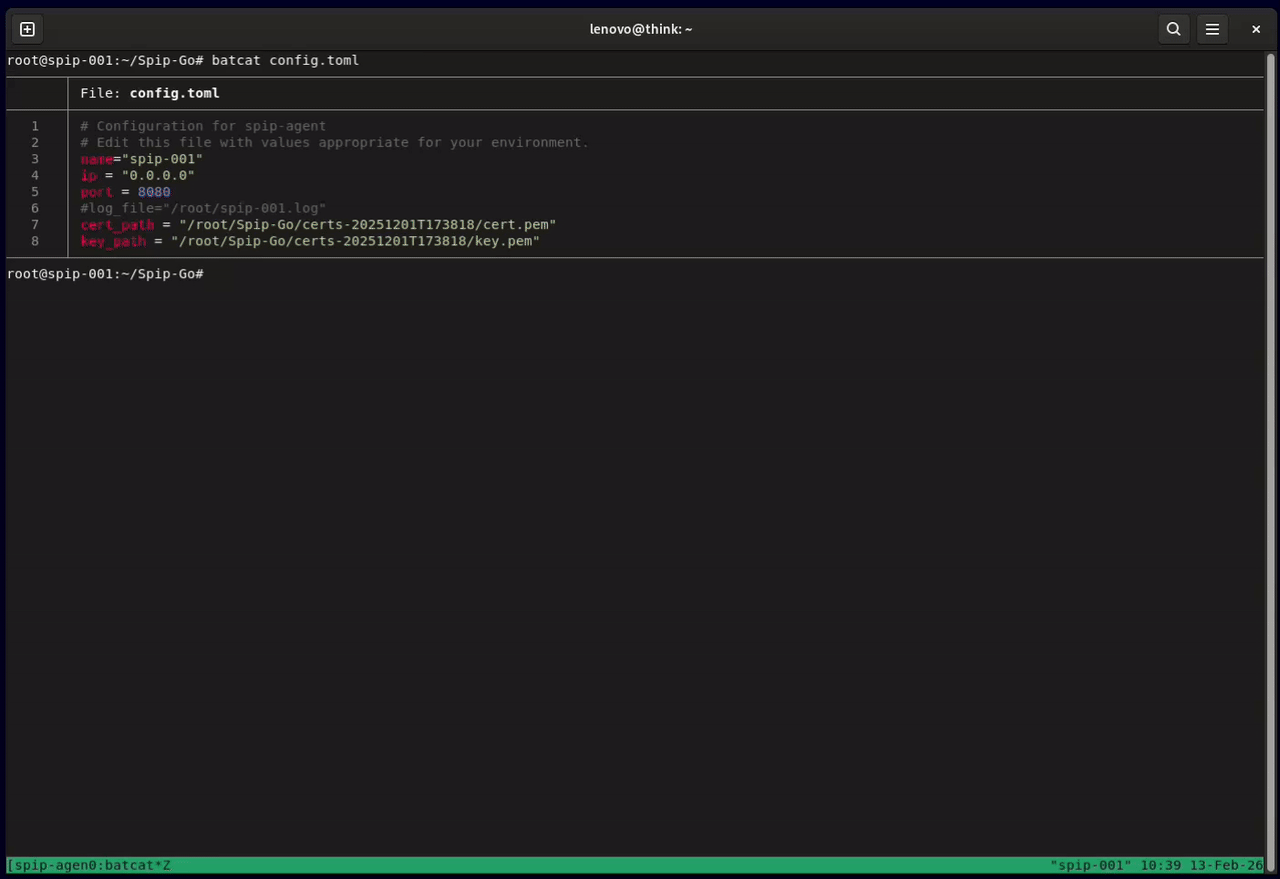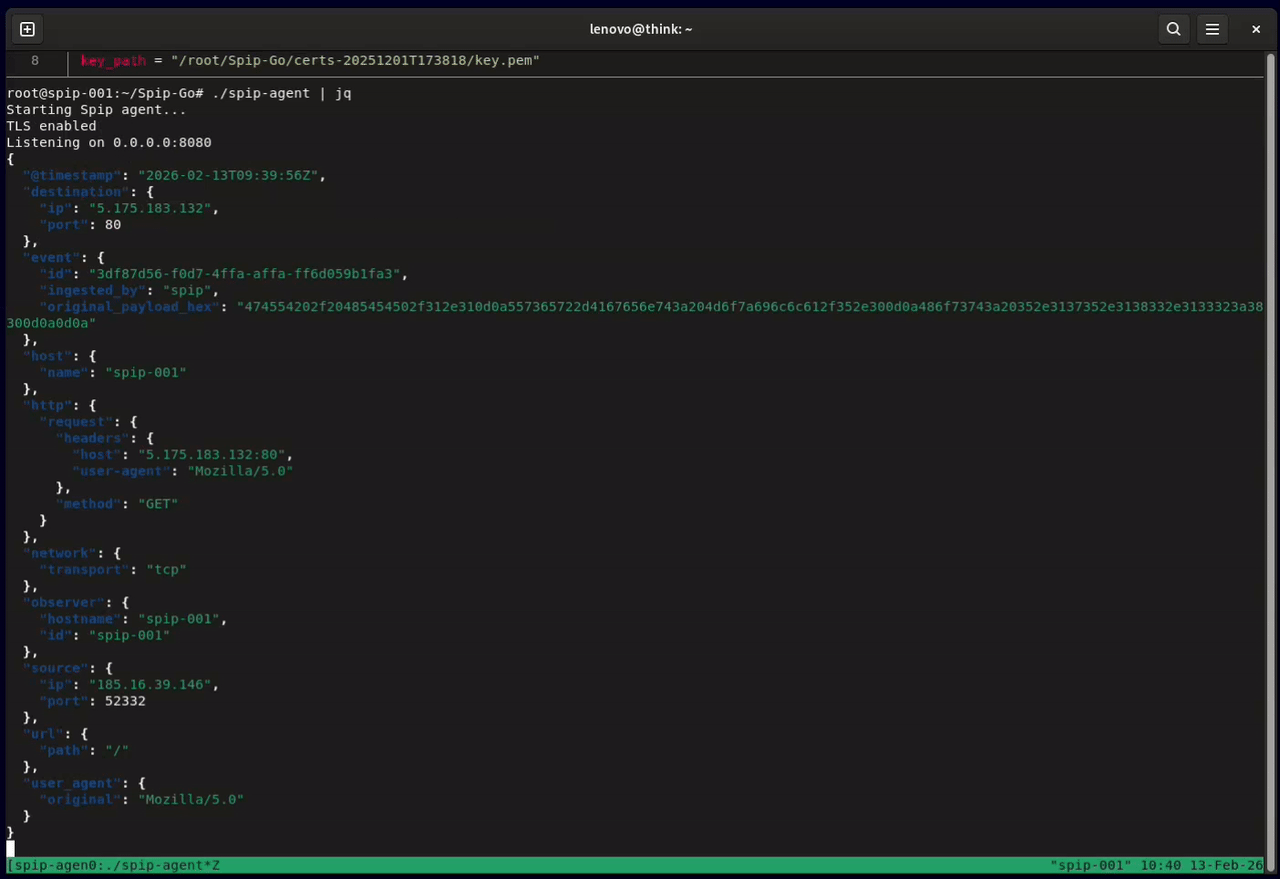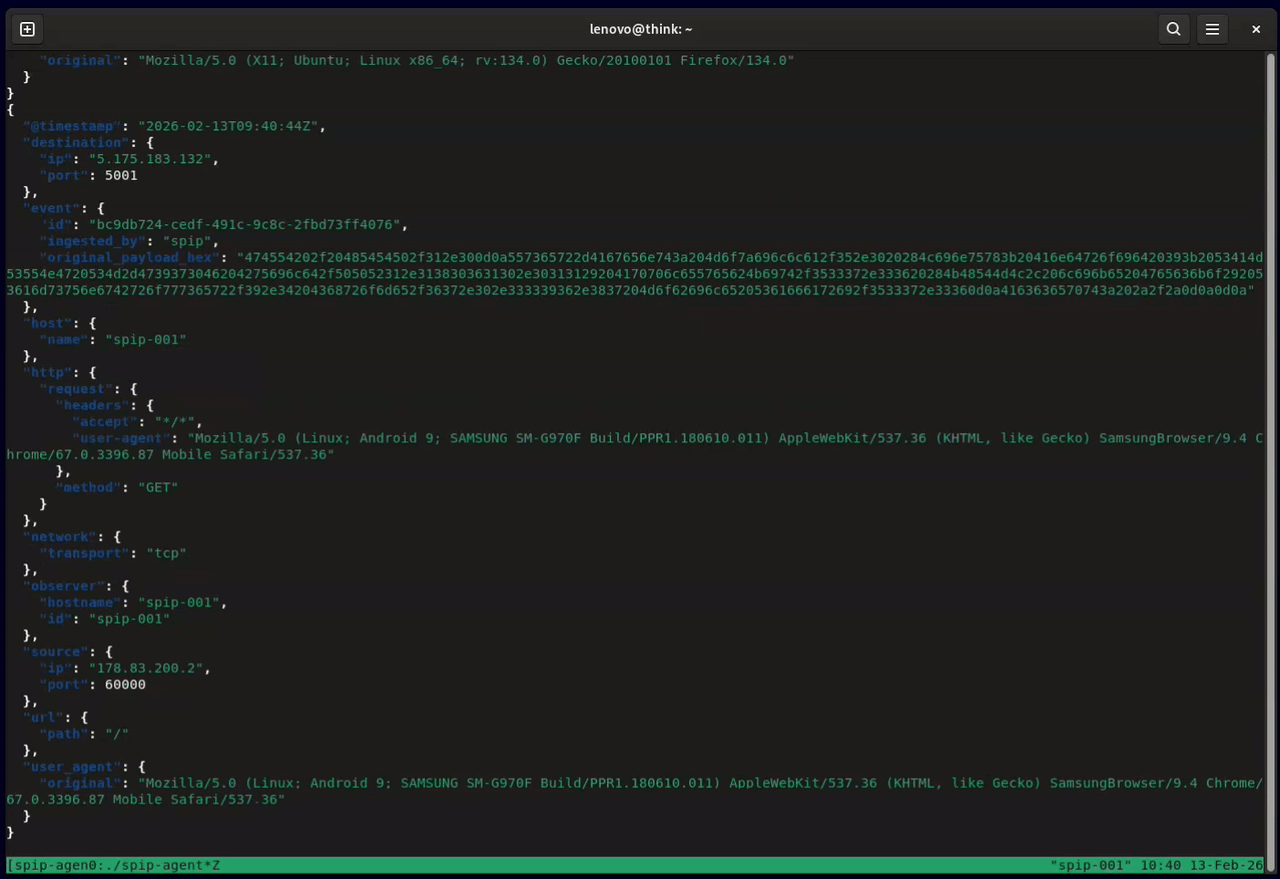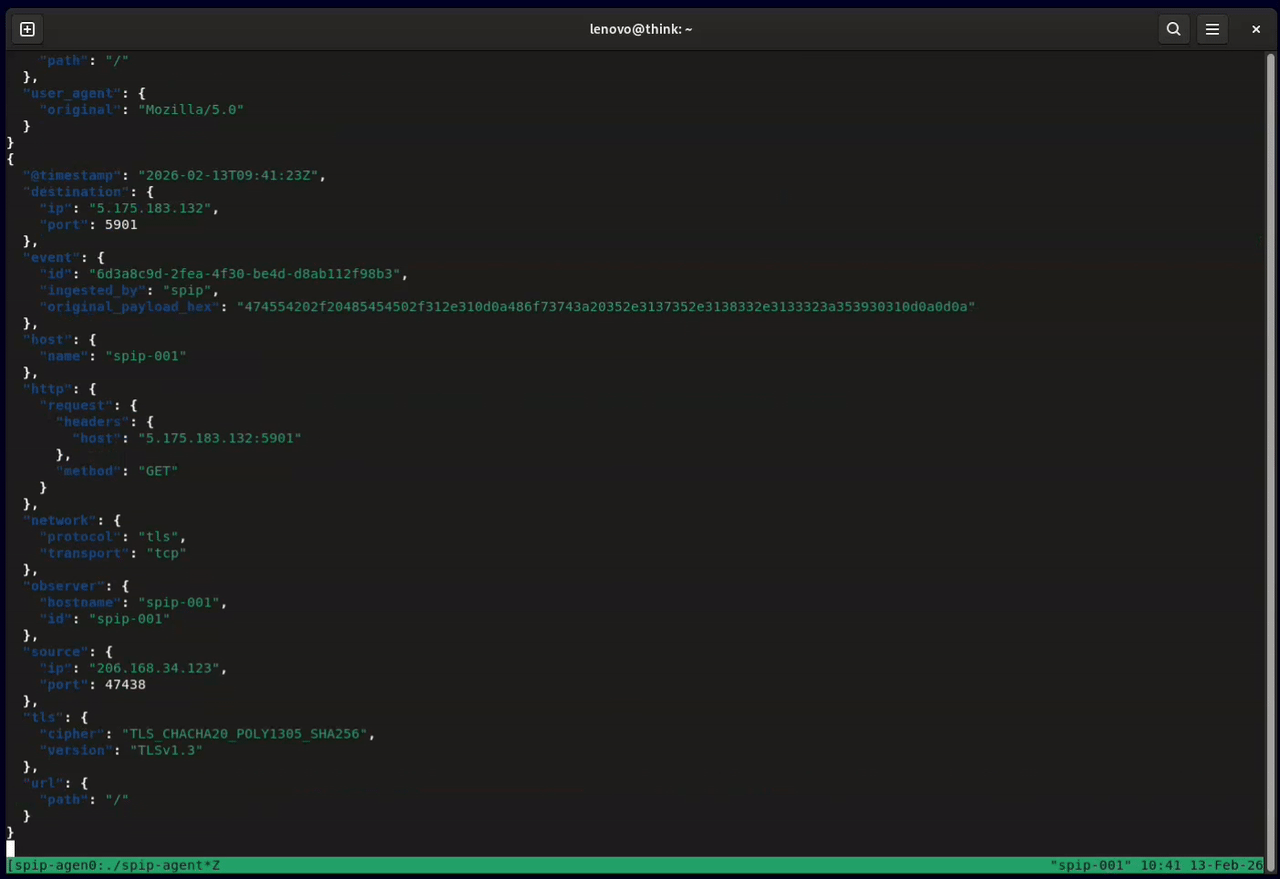 honeylabshq/spip-go
Spip Netzwerksensor geschrieben in Go
 corelight/sigred
Zeek-Paket zur Erkennung von Exploit-Versuchen für CVE-2020-1350 (SIGRed) gegen Windows-DNS-Server durch Analyse großer DNS-SIG/KEY-Antworten mit…
 corelight/zeek-spicy-ipsec
Ein Zeek-IPSec-Protokollanalysator auf Basis von Spicy.
 mr-r3b00t/cve-2021-44228
PowerShell-basiertes Backdoor-Erkennungstool für VMware-Horizon-Verbindungsserver, das auf CVE-2021-44228 abzielt. Enthält einen Canary mit…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Microsoft Defender XDR KQL-Erkennungen für RedSun-, BlueHammer-, UnDefend- und CVE-2026-33825-bezogene Defender-Missbrauchsverhalten.
 mustafadalga/arp-spoof-detector
Ein ARP-Spoof-Detektor-Skript, das ARP-Spoofing-Angriffe auf Ihren Computer erkennt.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles sind eine Sammlung von Ansible-Rollen und Playbooks, die eine Vielzahl von Corelight-, Suricata- und Zeek-Lösungen…
 corelight/cve-2020-14882-weblogicrce
Erkennung von RCE in Oracles WebLogic Server CVE-2020-14882 / CVE-2020-14750
 corelight/zerologon
Zeek-Paket zur Erkennung von Zerologon
 corelight/top-dns
Top-DNS-Messung für Bro
 corelight/zeek-quic
Bro-Analysator, der Googles QUIC-Protokoll erkennt.
 lucadibello/network-attack-detection
Erweiterte Erkennung von Port-Scanning-, DoS- und Malware-Angriffen mithilfe von Machine-Learning-Techniken
 corelight/pingback
Ein Zeek-Paket zur Erkennung des Command-and-Control-Netzwerkverkehrs (C2) der Pingback-Malware über den ICMP-Tunnel.
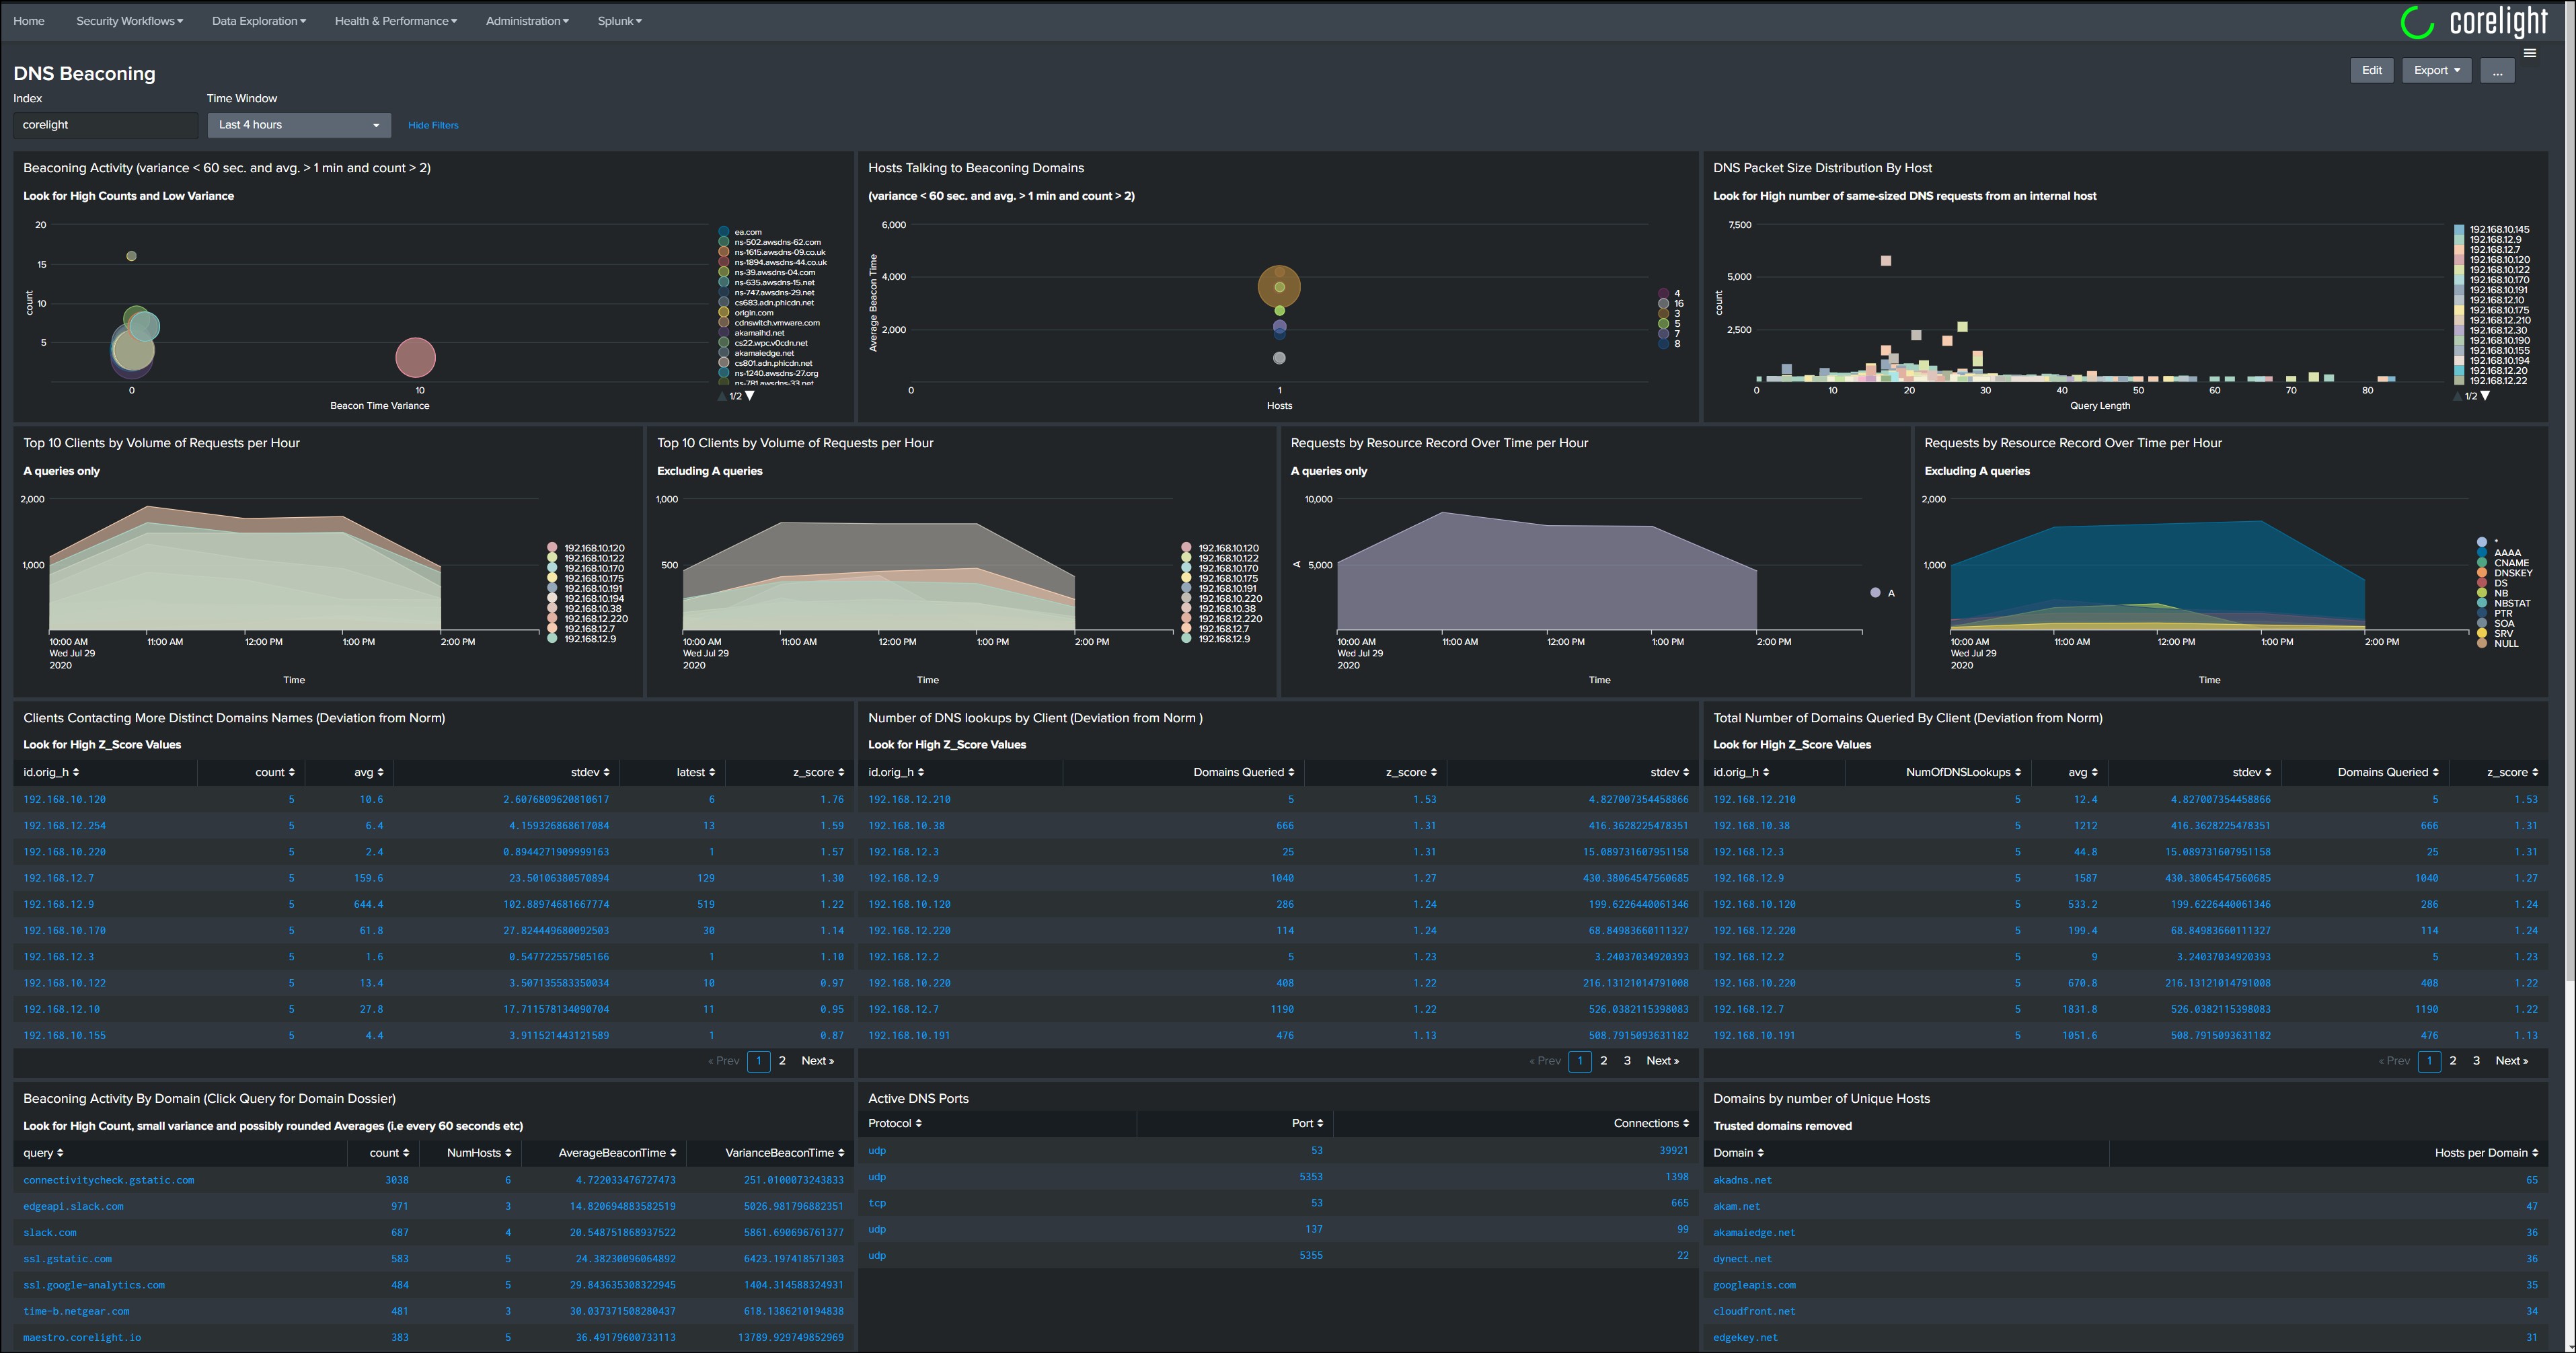 corelight/dashboards-splunk-dns-hunting-beaconing
DNS Dashboard zum Aufspüren und Identifizieren von Beaconing








