
 #1
IDS/IPS-Systeme, Netzwerküberwachung, anomaliebasierte Erkennung und Bedrohungsalarm-Tools.
Kitploit empfohlen
 insomnisec/detections-cve-2026-31431
Erkennungsregeln, YARA-Signaturen, auditd/Wazuh-Regeln und MISP-Event-Vorlagen für die Linux-Kernel-LPE-Schwachstelle CVE-2026-31431 (Copy Fail).…
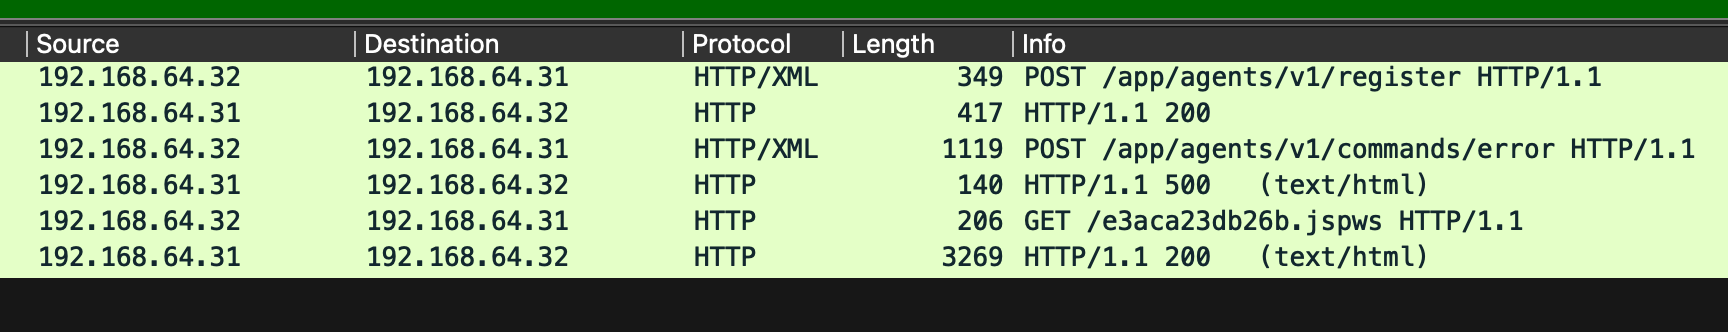 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 Ausnutzung pcap
 rastating/modsecurity-cve-2018-6389
Ein ModSecurity-Regelsatz zur Erkennung potenzieller Angriffe unter Verwendung von CVE-2018-6389
 insomnisec/detections-cve-2026-23918
Erkennungsregeln für CVE-2026-23918 Apache http2 RCE - Credit: stringa.ai, isec.pl
 below0day/honeypot-logs-cve-2025-5777
CitrixBleed 2 NetScaler-Honeypot-Logs








