
 #1
IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.
Kitploit empfohlen
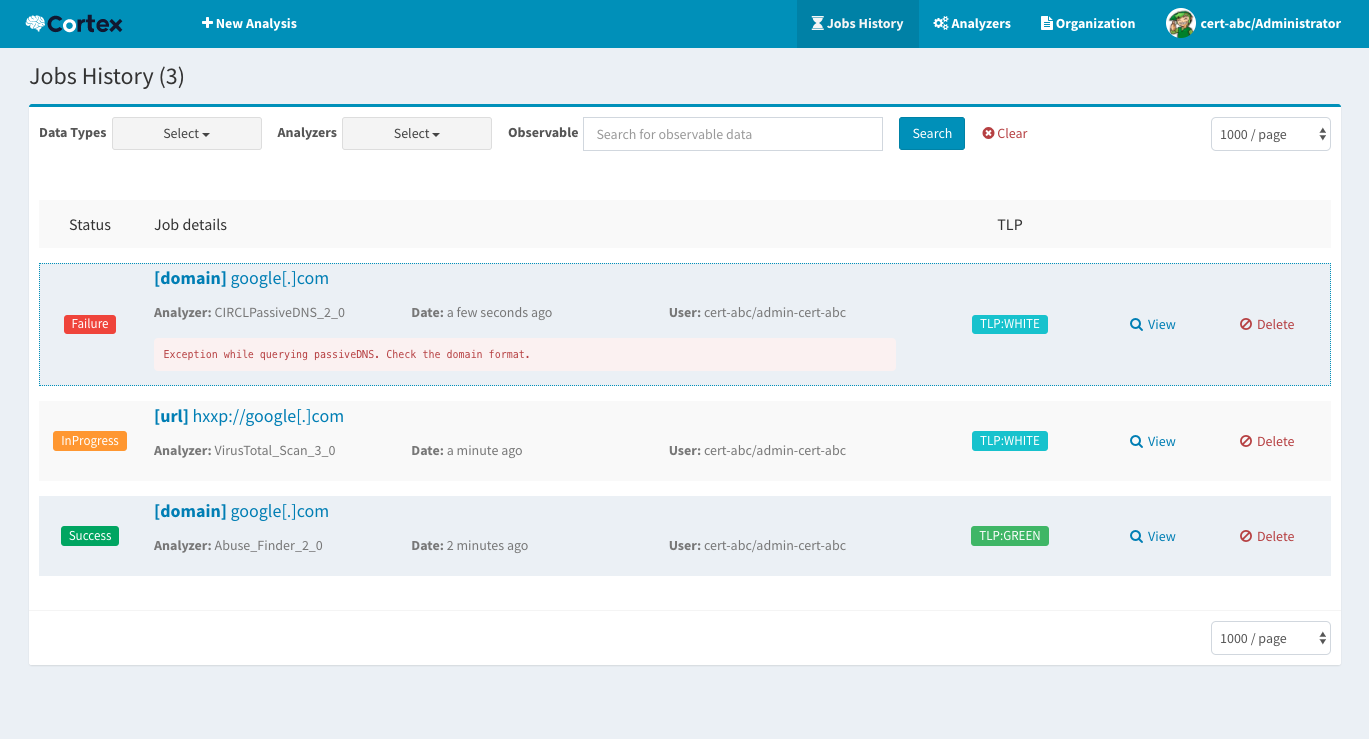
 thehive-project/cortex
Cortex: eine leistungsstarke Engine zur Analyse von Observablen und aktiven Reaktionen
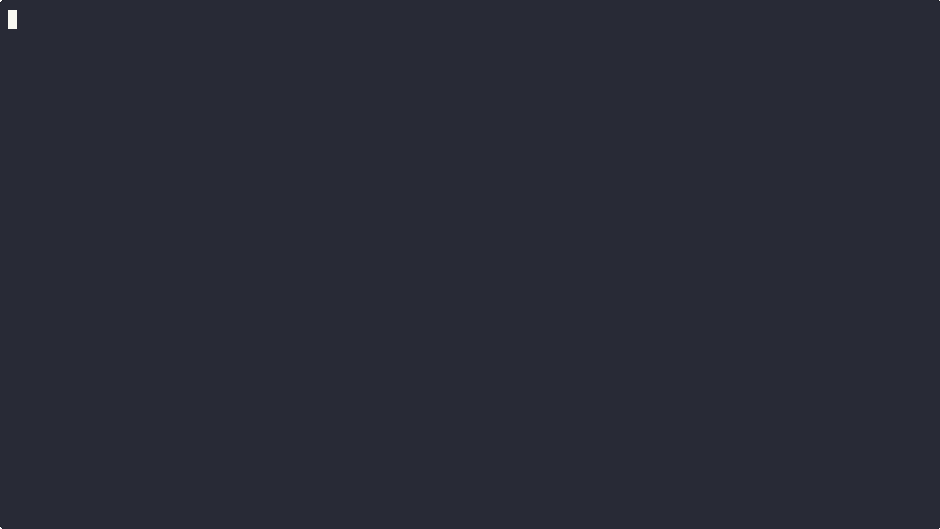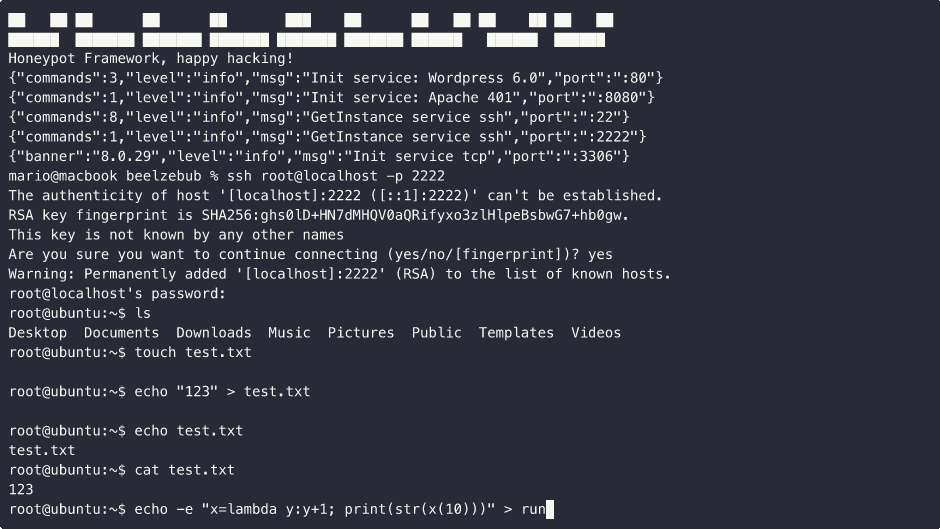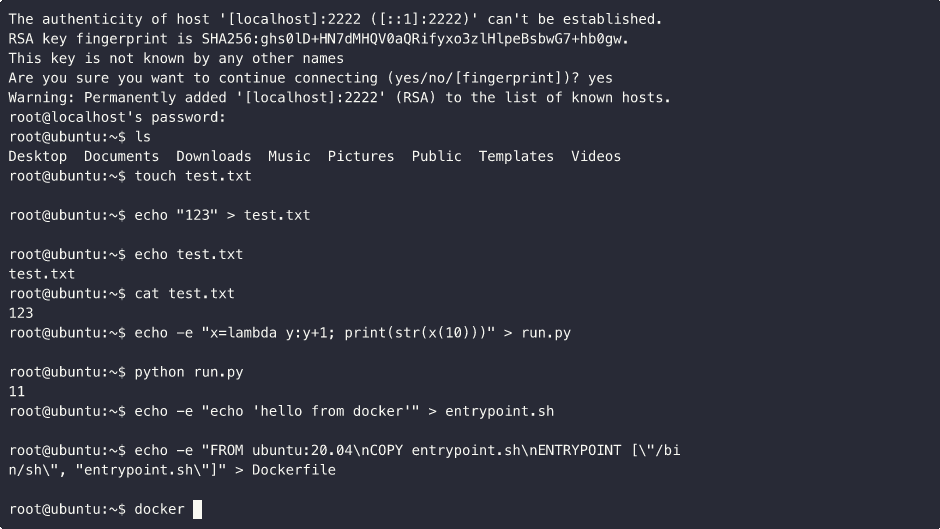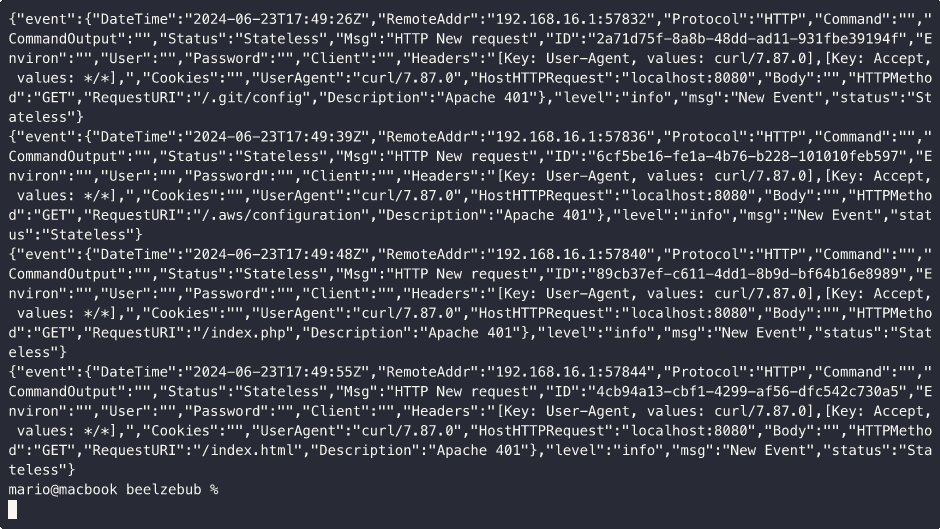 beelzebub-labs/beelzebub
Ein sicheres Low-Code-Deception-Runtime-Framework, das KI für die Systemvirtualisierung nutzt.
 mthcht/awesome-lists
Kuratierte Sammlung von Threat-Intelligence-Feeds, IoC-Listen, YARA-Regeln und DFIR-Tool-Referenzen für SOC/CERT/CTI-Erkennung und Incident Response.
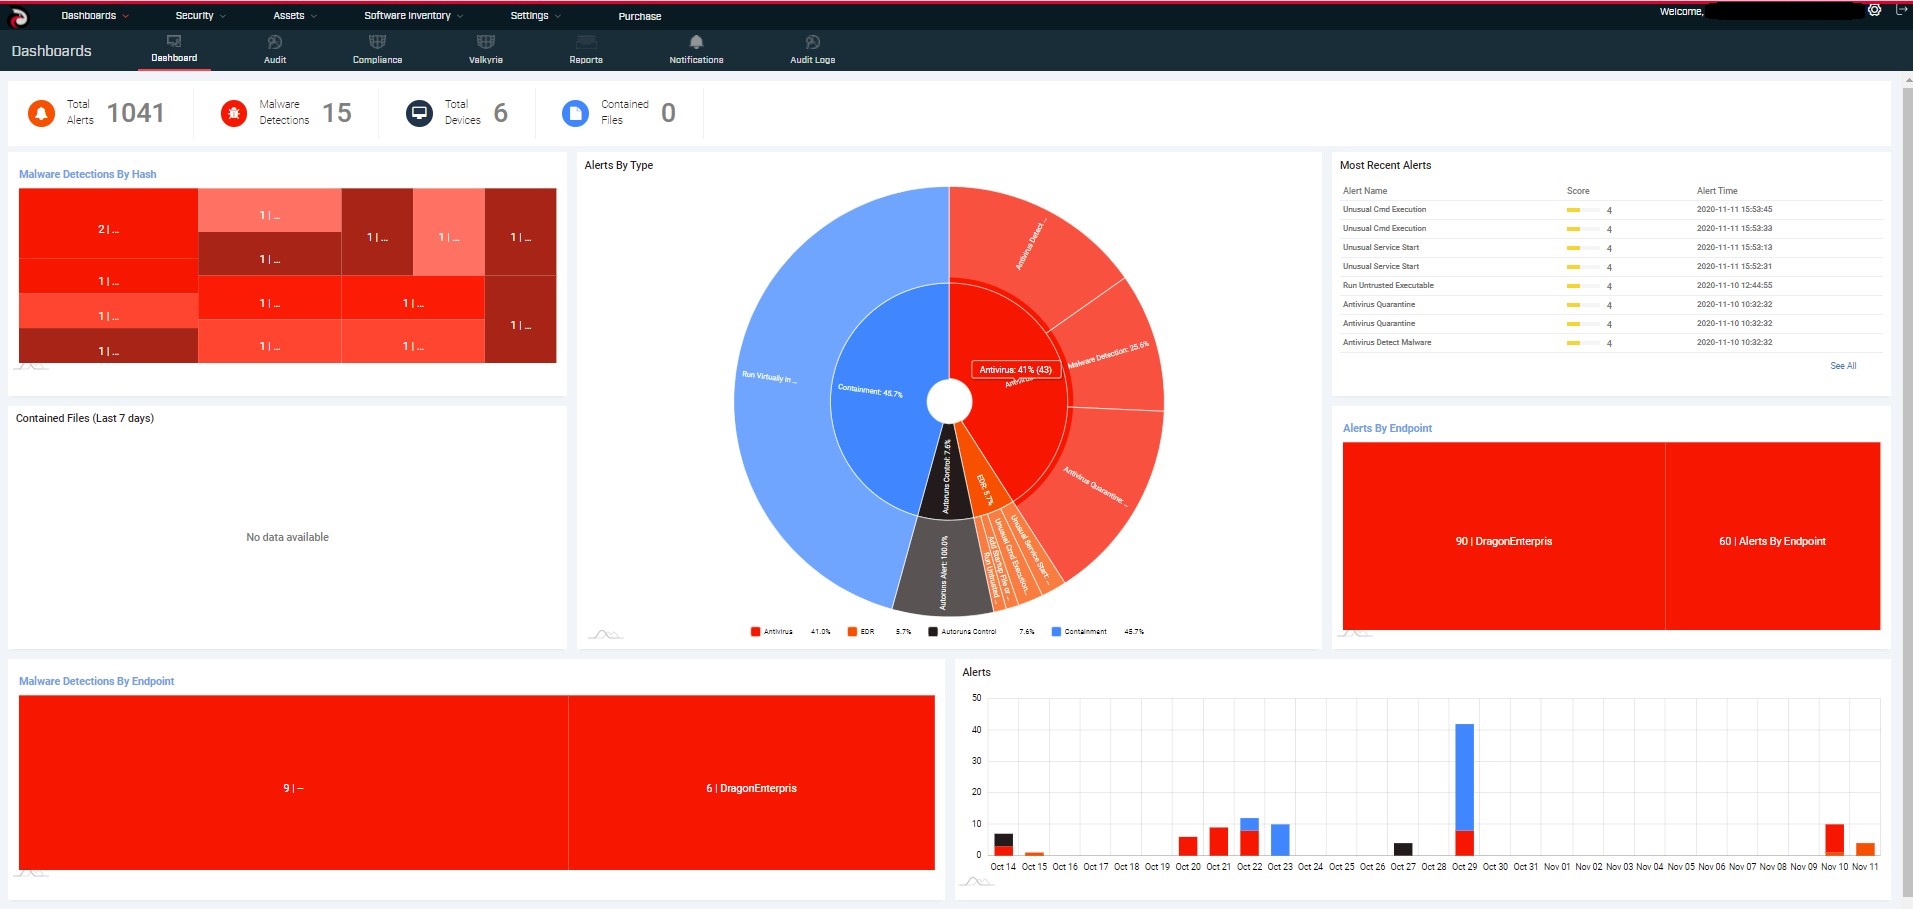 comodosecurity/openedr
Open EDR öffentliches Repository
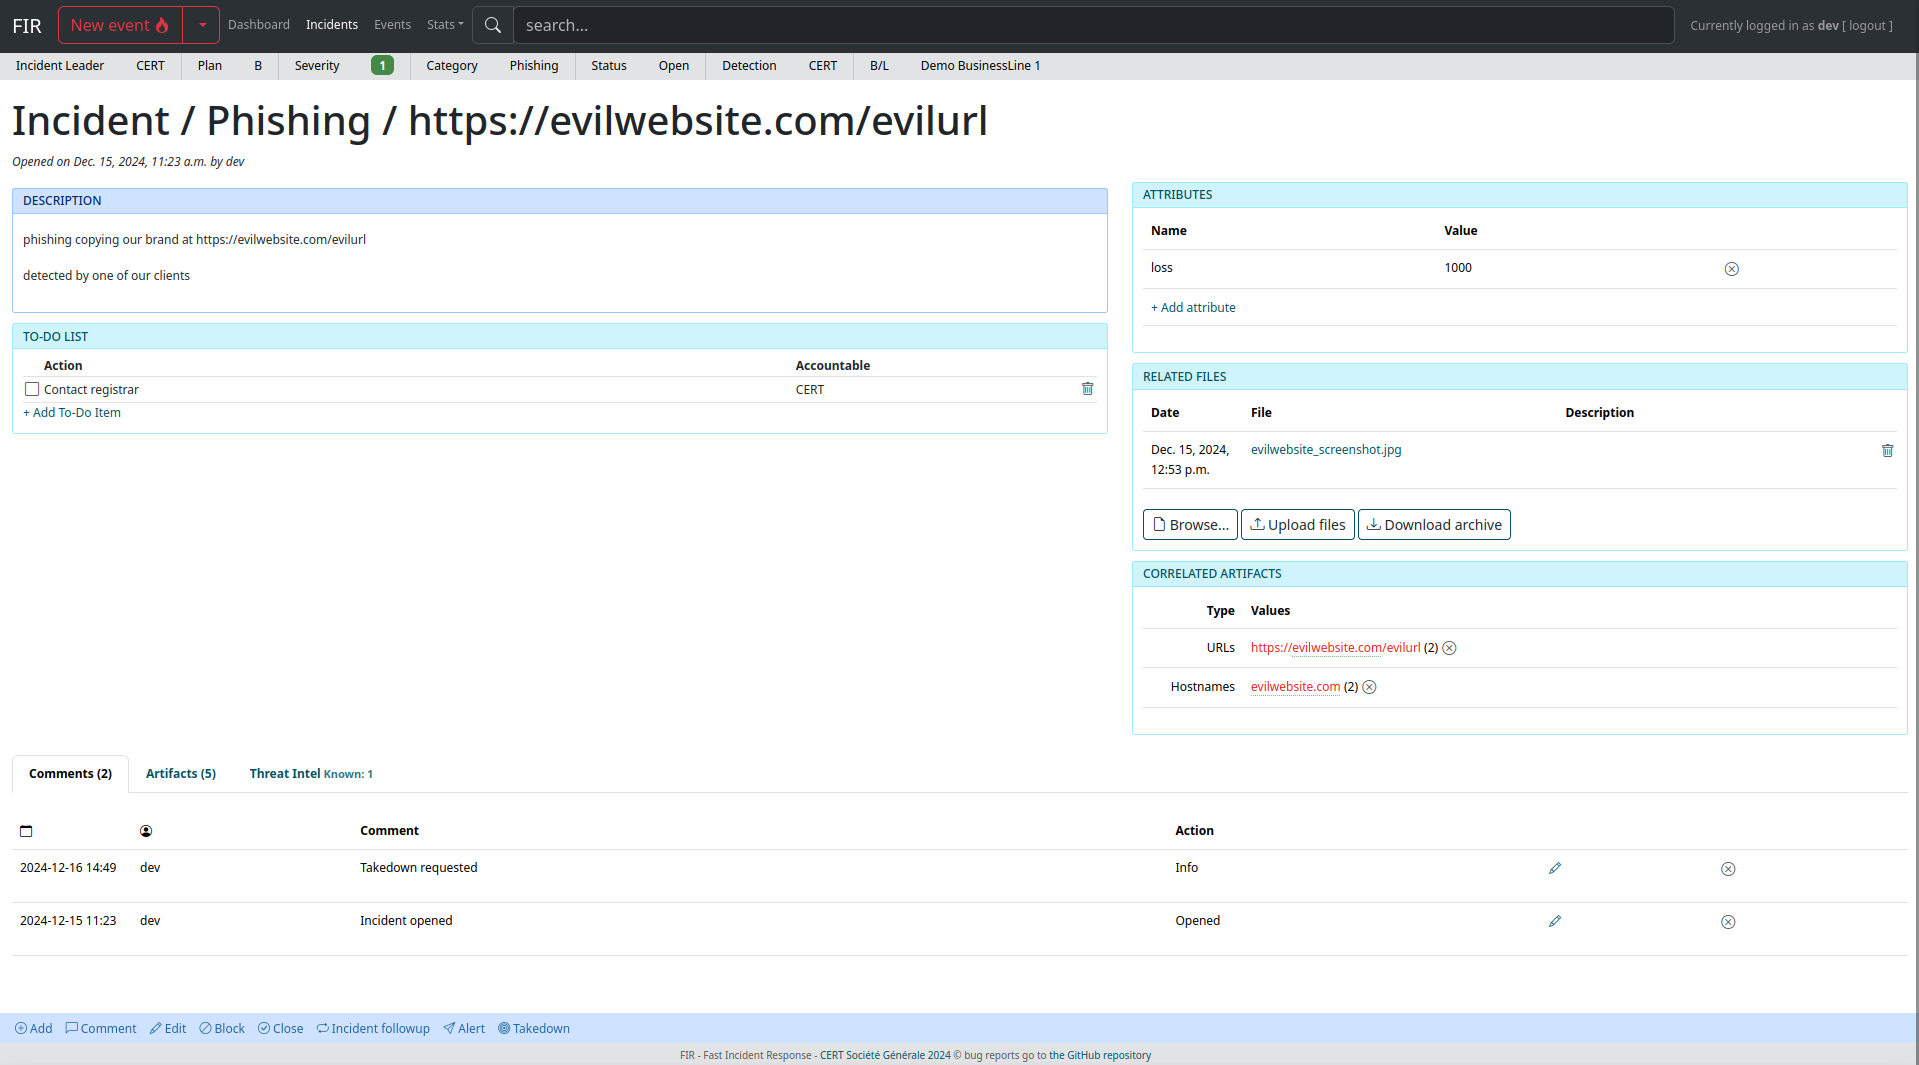 certsocietegenerale/fir
Schnelle Incident Response
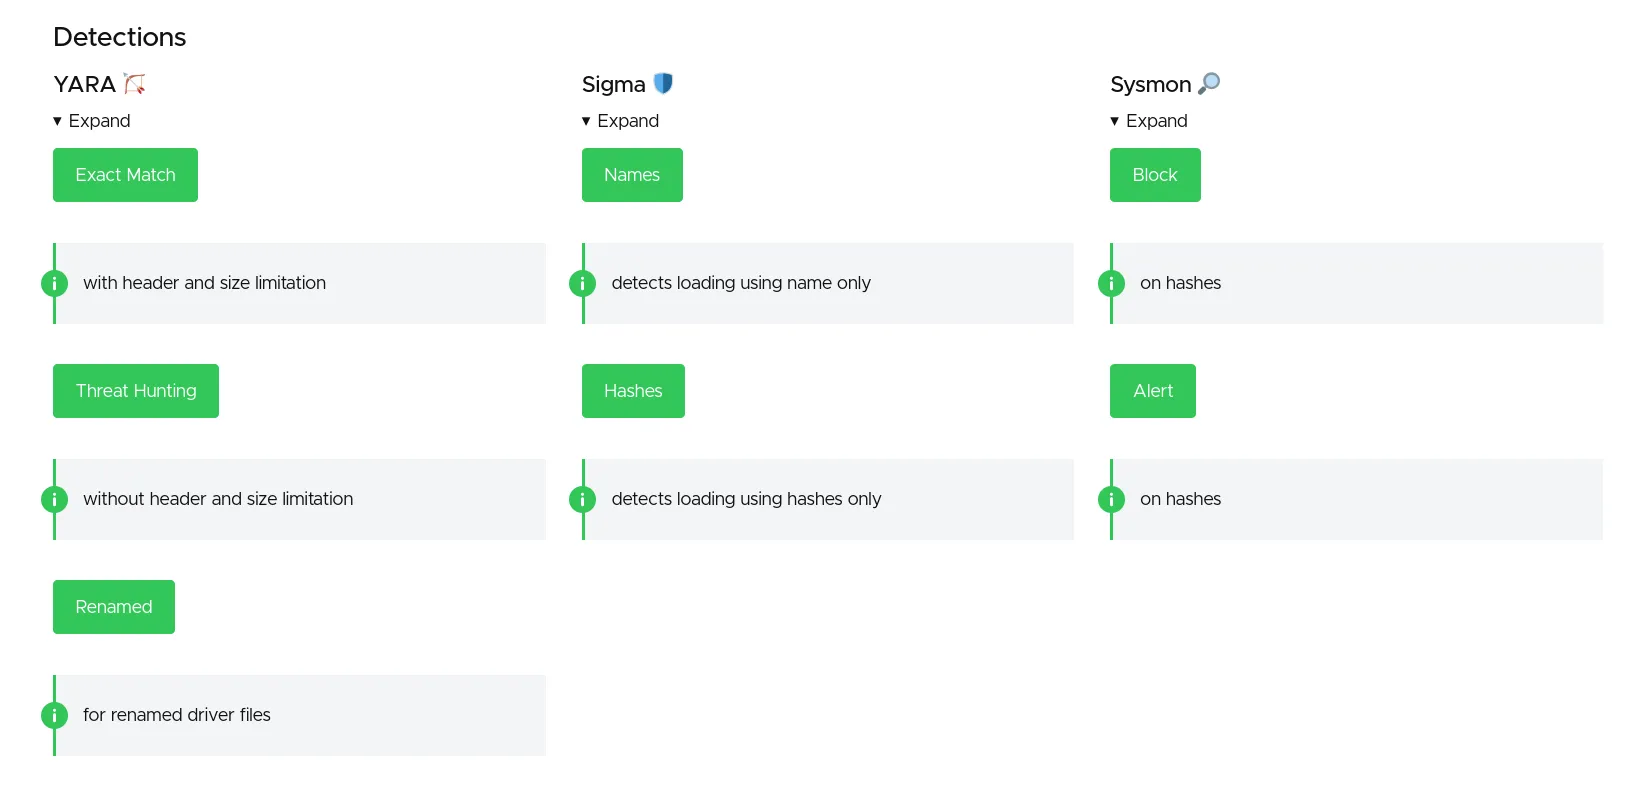 magicsword-io/loldrivers
Curated database of vulnerable and malicious Windows drivers with YARA, Sigma, ClamAV, and Sysmon detection rules for proactive threat hunting and…
 threathuntingproject/threathunting
Ein informatives Repository über die Jagd nach Angreifern in Ihrer IT-Umgebung.
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Eine Liste von CyberChef-Rezepten und kuratierten Links
 stackrox/stackrox
Die StackRox Kubernetes Security Platform führt eine Risikoanalyse der Containerumgebung durch, bietet Transparenz und Laufzeitwarnungen sowie…
 iknowjason/awesome-cloudsec-labs
Großartige kostenlose Cloud-Native-Security-Lernlabore. Enthält CTF, selbst gehostete Workshops, geführte Schwachstellen-Labore und Forschungslabore.
 thalesgroup-cert/watcher
KI-gestützte Threat Intelligence-Plattform für automatisiertes CVE-/Ransomware-Monitoring, Domain-Überwachung, Erkennung von Datenlecks und Incident…
 bushidouk/ransomware-tool-matrix
Eine Ressource, die alle Tools enthält, die jede Ransomware-Bande verwendet.
 dfir-iris/iris-web
Kollaborative Incident-Response-Plattform
 bytedance/elkeid
Elkeid ist eine Open-Source-Lösung, die die Sicherheitsanforderungen verschiedener Workloads wie Hosts, Container und K8s sowie serverlose Umgebungen…
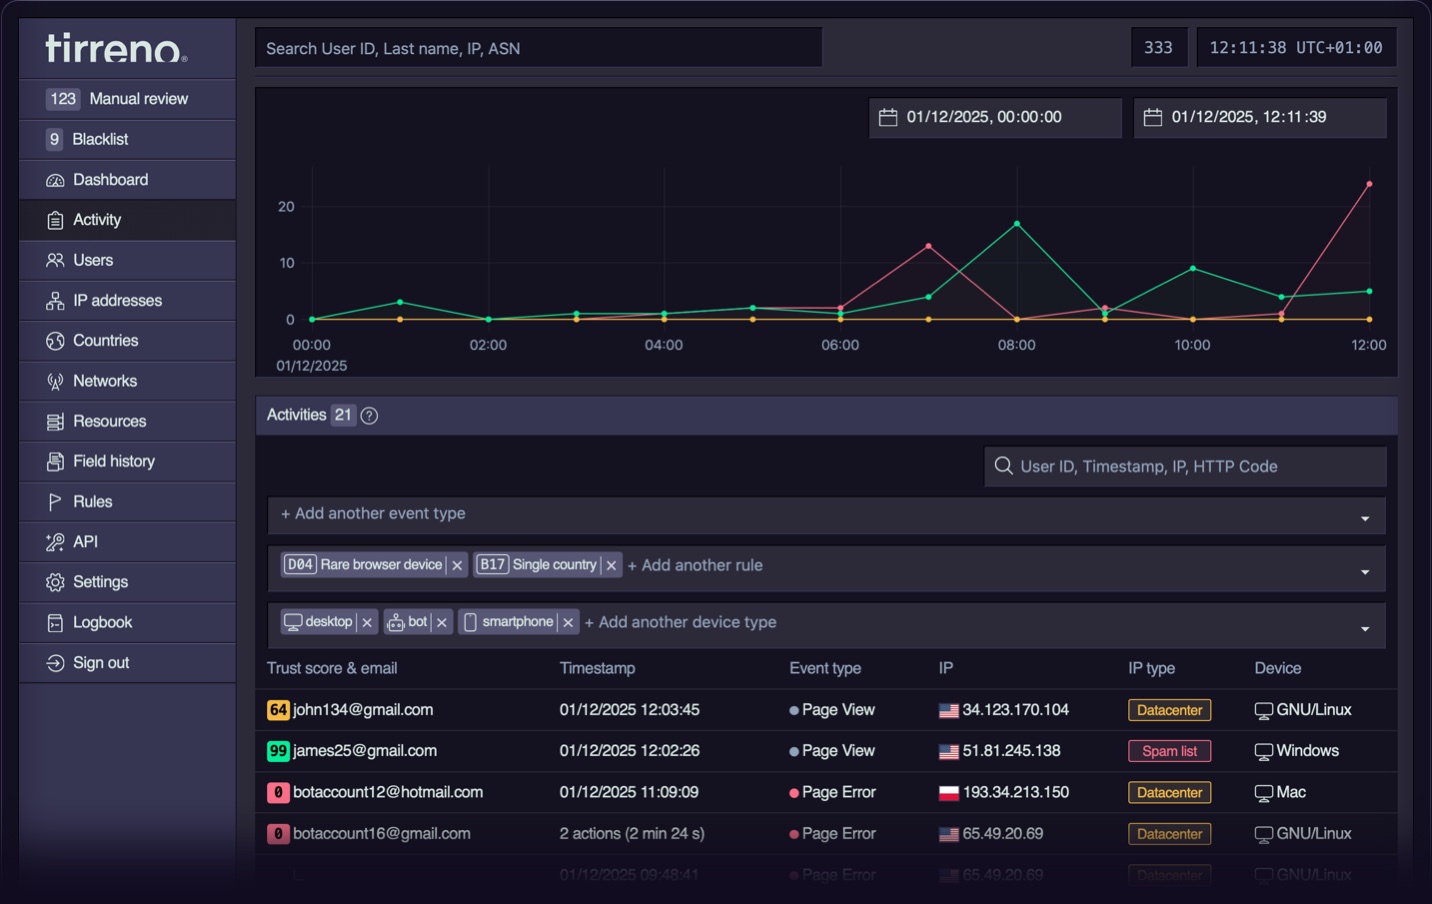 tirrenotechnologies/tirreno
Open-source security framework for real-time event tracking, threat detection, and risk scoring. Monitors user behavior, detects fraud, bot attacks,…
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
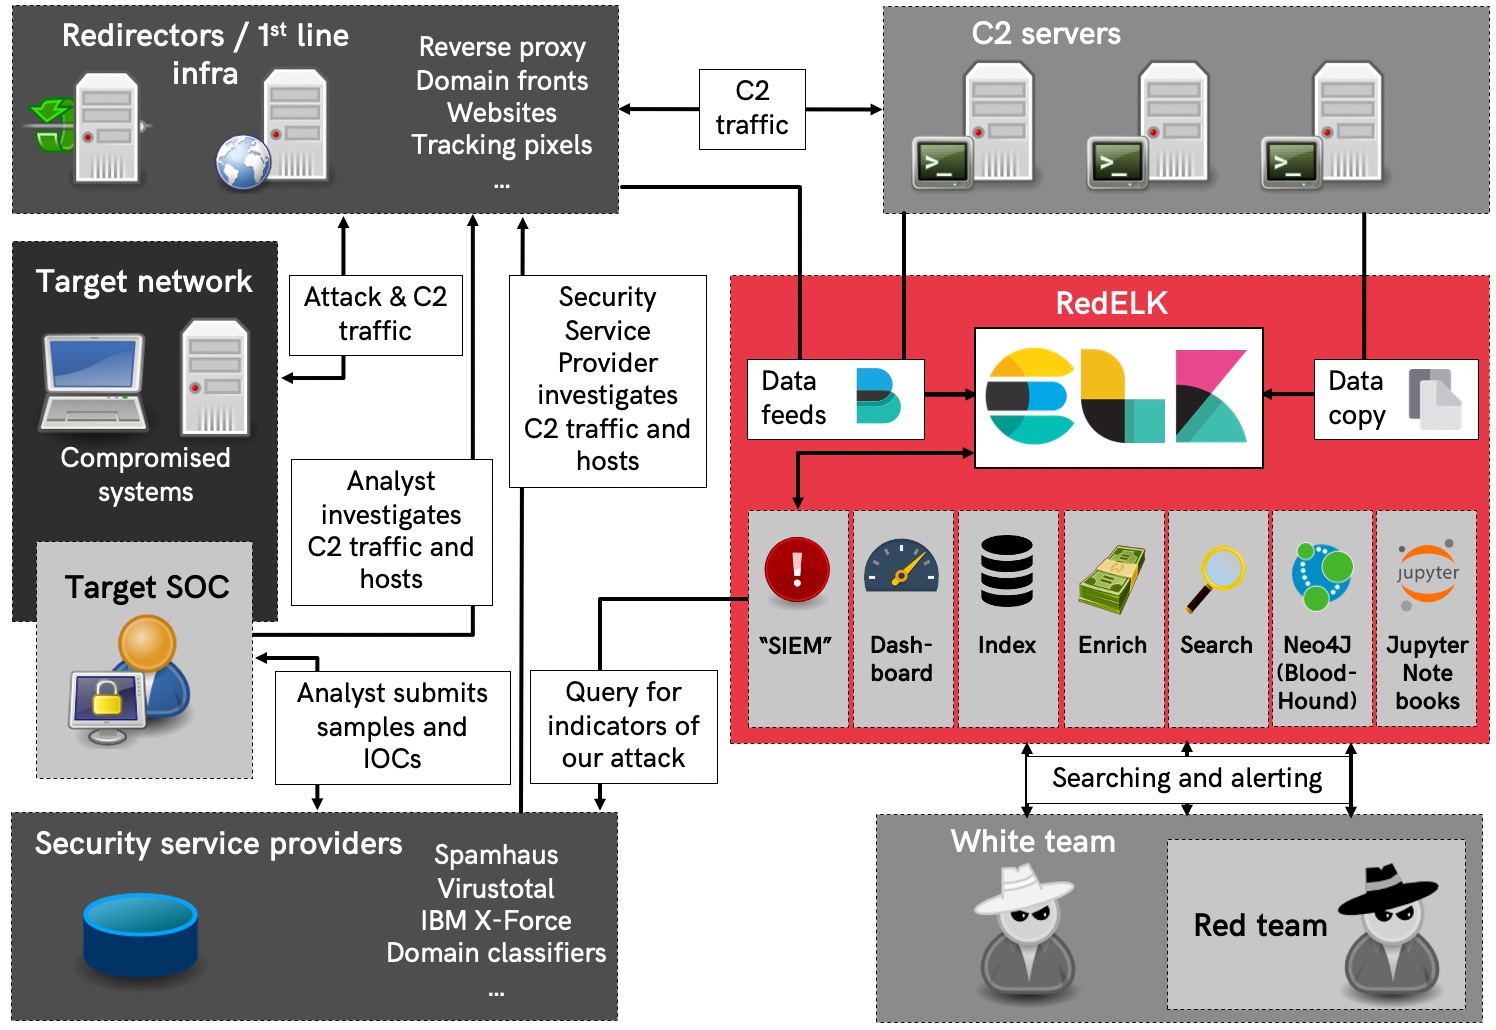 outflanknl/redelk
Red Team's SIEM - Werkzeug für Red Teams, verwendet zum Verfolgen und Alarmieren über Blue Team-Aktivitäten sowie für eine bessere…







