
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Incident Response — Seite 6 | Kitploit
Kategorien

Incident Response

IR-Playbooks, Triage, Fallmanagement, Beweissammlung und Incident-Management-Tools.

Kitploit empfohlen

Top-Tools

10 ausgewählt
velociraptor preview#1

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 19h 31m
osquery preview#2

osquery

GitHubosquery/osquery
23.4kvor 1 Tag
wazuh preview#3

wazuh

GitHubwazuh/wazuh
16.5kvor 1 Tag
volatility3 preview#4

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 15 Tagen
iris-web preview#5

iris-web

GitHubdfir-iris/iris-web
1.5kvor 1 Monat
fleet preview#6

fleet

GitHubfleetdm/fleet
7.1kvor 1h 20m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 1 Tag
plaso preview#8

plaso

GitHublog2timeline/plaso
2.2kvor 19h 38m
autopsy preview#9

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
mvt preview#10

mvt

GitHubmvt-project/mvt
15.6kvor 22h 52m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1436 Ergebnisse
Live-Forensicator preview

Live-Forensicator

GitHubjohnng007/live-forensicator

Cross-platform incident response and live forensic artifact collector with built-in detection, structured analysis, and report generation — designed…
incident-response
629vor 22h 17m
ALEAPP preview

ALEAPP

GitHubabrignoni/aleapp

Android Logs Events And Protobuf Parser
mobile-forensicsdigital-forensicsincident-response+1
1.0kvor 8h 18m
hollows_hunter preview

hollows_hunter

GitHubhasherezade/hollows_hunter

Scannt alle laufenden Prozesse. Erkennt und extrahiert eine Vielzahl potenziell schädlicher Implantate (ersetzte/implantierte PEs, Shellcodes, Hooks,…

defensive-toolsmemory-forensicsforensics+2
2.4kvor 4 Monaten
attackgen preview

attackgen

GitHubmrwadams/attackgen

AttackGen ist ein Cybersicherheits-Tool für Incident-Response-Tests, das die Leistungsfähigkeit großer Sprachmodelle und des umfassenden MITRE…

ctfpenetration-testingthreat-intelligence+5
1.2kvor 3 Tagen
connectors preview

connectors

GitHubopencti-platform/connectors

Sammlung von OpenCTI-Connectors, die Threat Intelligence, IOCs und CTI-Daten aus externen Quellen wie MISP und MITRE ATT&CK in die Plattform einlesen…

defensive-toolsioc-managementthreat-feeds-aggregators+5
590vor 7h 46m
VMkatz preview

VMkatz

GitHubnikaiw/vmkatz

Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
password-crackingmemory-forensicsvulnerability-analysis+7
1.5kvor 17h 56m
auditd preview

auditd

GitHubneo23x0/auditd

Best-Practice-Auditd-Konfiguration

defensive-toolsconfiguration-auditingforensics+3
1.9kvor 5 Monaten
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Python-Decoder für gängige Remote-Access-Trojaner
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1kvor 5 Jahren
pyrdp preview

pyrdp

GitHubgosecure/pyrdp

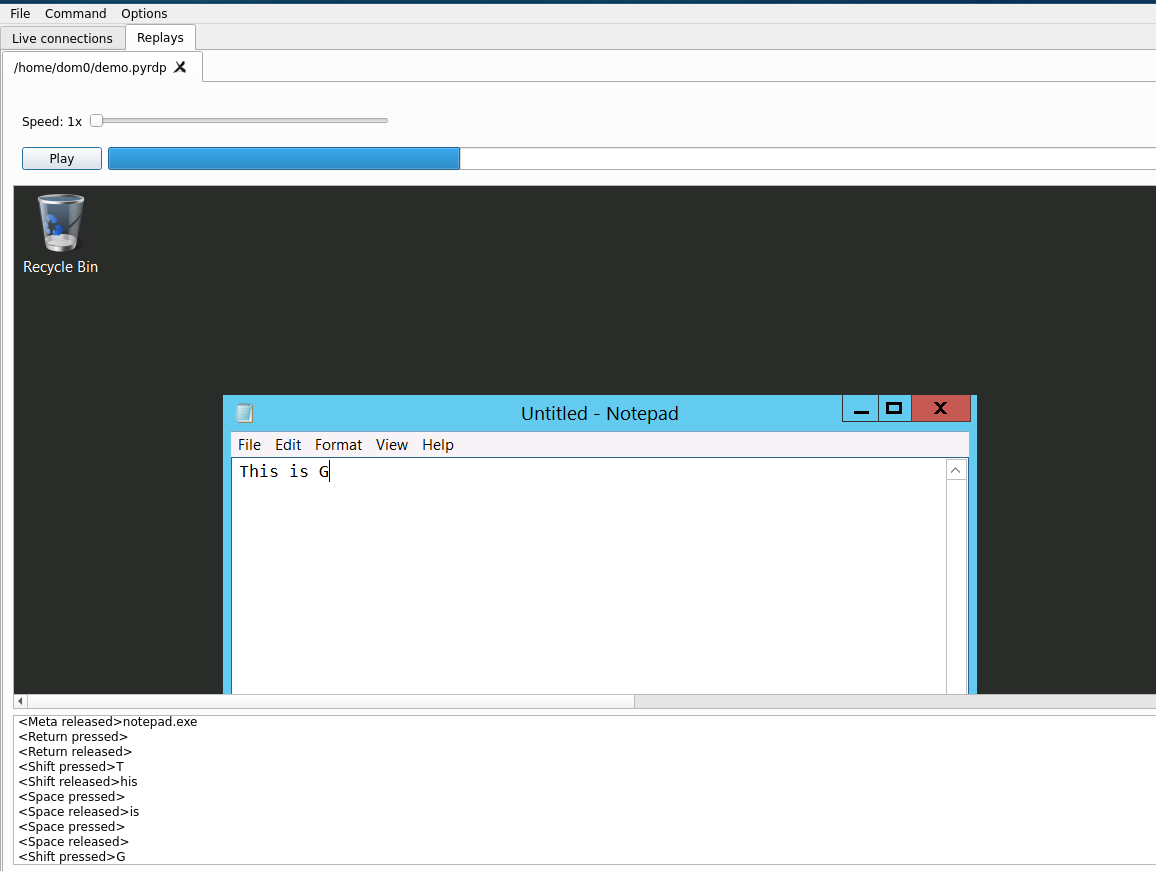
RDP monster-in-the-middle (mitm) und Bibliothek für Python mit der Möglichkeit, Verbindungen live oder im Nachhinein zu überwachen

exploitationnetwork-forensicsinformation-gathering+9
1.8kvor 5 Monaten
LiME preview

LiME

GitHubjtsylve/lime

Kernelmodul für die Erfassung von flüchtigem Speicher von Linux- und Android-Geräten, das forensisch einwandfreie Speicherabbilder auf die Festplatte…
memory-forensicsforensicsmobile-forensics+2
2.1kvor 6 Monaten
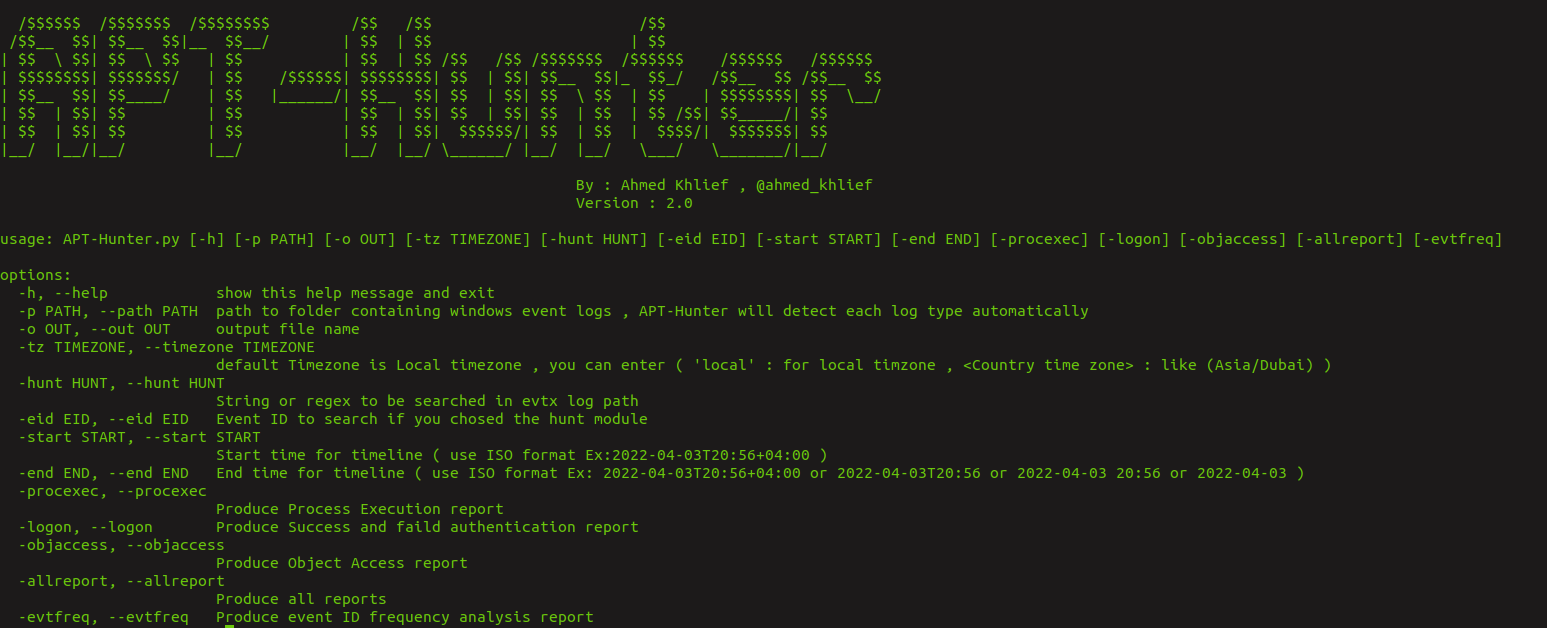
APT-Hunter preview

APT-Hunter

GitHubahmedkhlief/apt-hunter

APT-Hunter ist ein Threat Hunting Tool für Windows-Ereignisprotokolle, das mit einer Purple-Team-Denkweise entwickelt wurde, um APT-Bewegungen zu…
forensicsthreat-intelligenceincident-response+1
1.4kvor 1 Monat
WinPmem preview

WinPmem

GitHubvelocidex/winpmem

Das plattformübergreifende Tool zur Speichererfassung.

memory-forensicsforensicsdigital-forensics+1
1.0kvor 6 Tagen
defenseclaw preview

defenseclaw

GitHubcisco-ai-defense/defenseclaw

Security Governance for Agentic AI
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
817vor 1 Tag
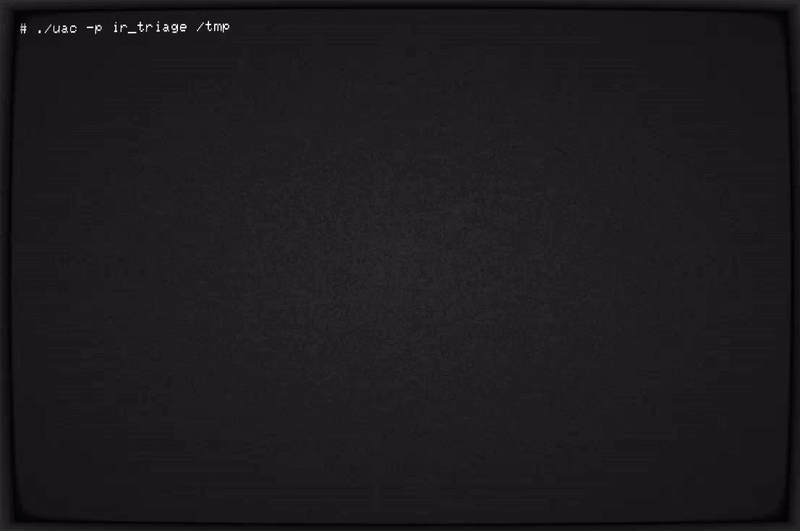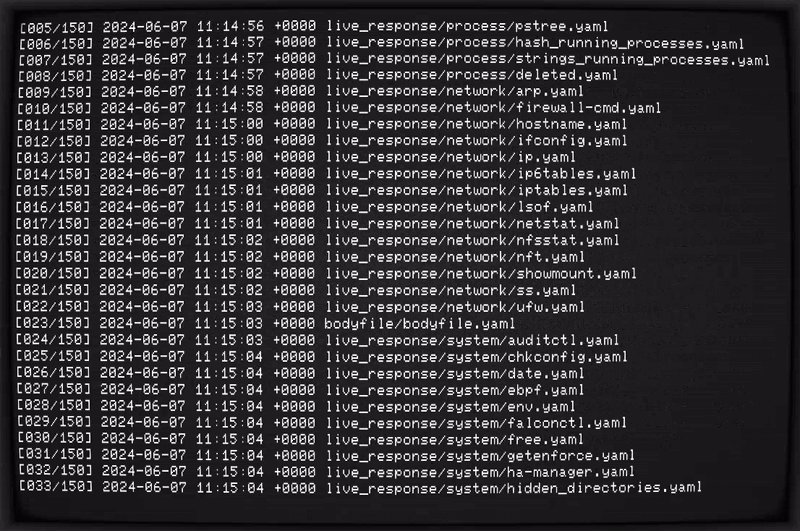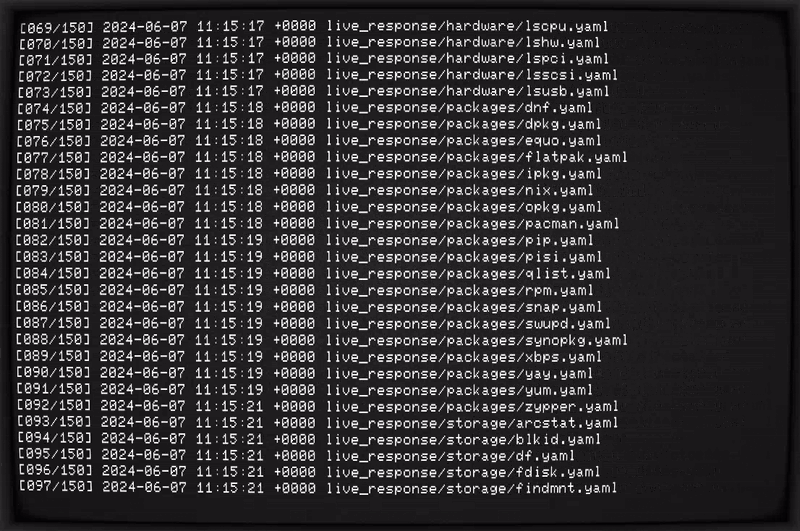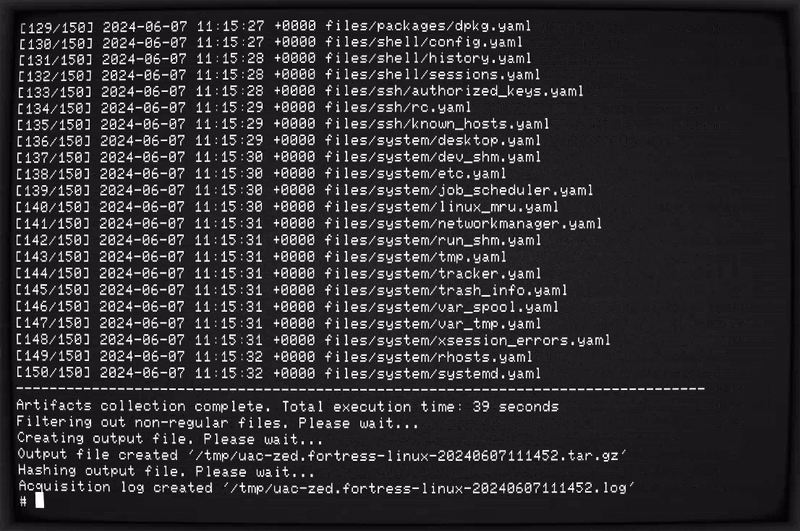
uac preview

uac

GitHubtclahr/uac

Tragbarer, abhängigkeitsfreier Incident-Response-Tool, der die forensische Artefaktsammlung von Unix-ähnlichen Systemen automatisiert, einschließlich…

memory-forensicsforensicsinformation-gathering+3
1.4kvor 1 Monat
dissect preview

dissect

GitHubfox-it/dissect

Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kvor 5 Tagen
turbinia preview

turbinia

GitHubgoogle/turbinia

Automatisierung und Skalierung von Werkzeugen der digitalen Forensik

forensicsdigital-forensicscloud-security+1
792vor 10 Tagen
numbat preview

numbat

GitHubperplexityai/numbat

Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
defensive-toolsioc-managementscripting-automation+7
1.1kvor 8 Tagen
doublepulsar-detection-script preview

doublepulsar-detection-script

GitHubwithsecurelabs/doublepulsar-detection-script

Ein Python2-Skript zum Durchsuchen eines Netzwerks nach Windows-Systemen, die mit dem DOUBLEPULSAR-Implantat kompromittiert wurden.


vulnerability-scannersnetwork-securitymalware-analysis+2
1.0kvor 9 Jahren
Zurück1…567…80Weiter







