


Eine Liste von CyberChef-Rezepten und kuratierten Links
CyberChef ist das selbsternannte „Cyber-Schweizer-Taschenmesser“ von GCHQ. Es ist ein fantastisches Werkzeug für Datentransformation, -extraktion und -manipulation direkt im Webbrowser.
Alle Anerkennung gebührt @GCHQ für die Entwicklung des Tools. Siehe: https://gchq.github.io/CyberChef/
Kenntnisse über reguläre Ausdrücke sind der Schlüssel, um die Datenmanipulation in CyberChef (oder bei jeder DFIR-Arbeit) optimal zu nutzen. Im Folgenden finden Sie einige reguläre Ausdrücke, auf die ich immer wieder zurückkomme.
Base64 extrahieren: [a-zA-Z0-9+/=]{30,}
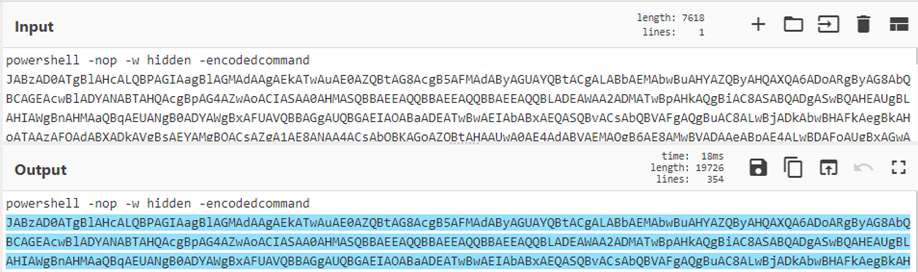
Hexadezimal extrahieren: [a-fA-F0-9]{10,}
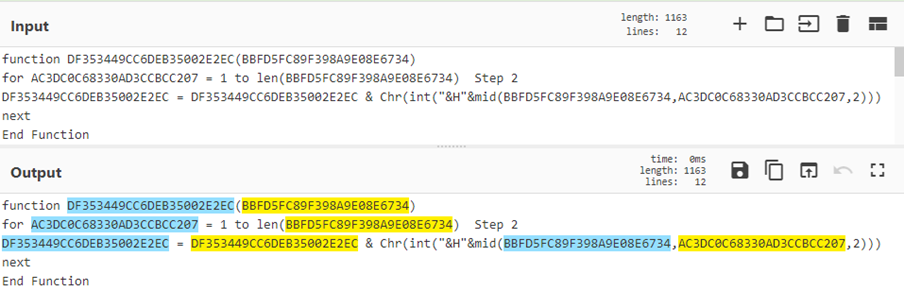
Zeichencodes extrahieren: [\d]{2,3}(,|’)
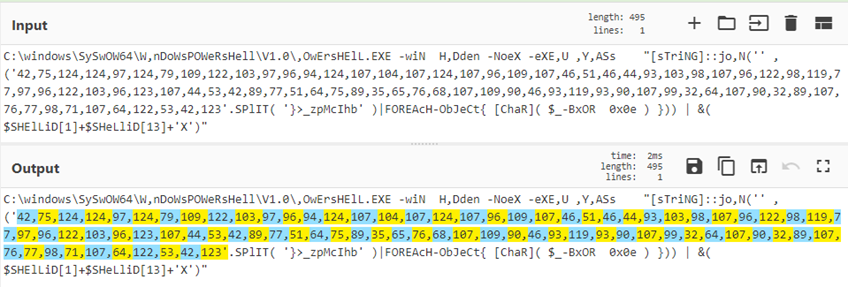
(?<=foo)(.*)
^.*(?=bar)
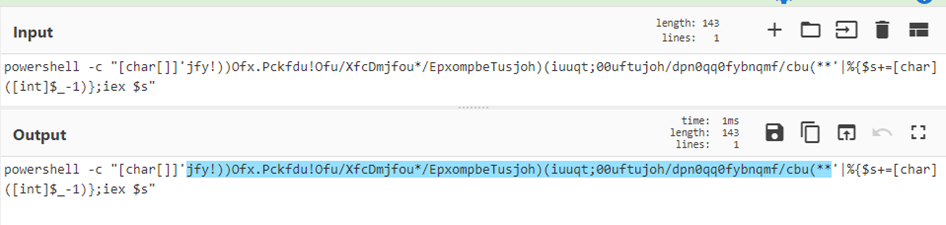
(?<=')(.*?)(?=')
CyberChef bietet eine Operation HTTP Request (siehe Rezept 22), mit der HTTP-Anfragen an externe Ressourcen gesendet werden können. Aufgrund der Same Origin Policy (SOP) oder fehlender Cross-Origin-Resource-Sharing-Konfiguration funktionieren viele davon nicht. SOP ist eine Sicherheitsmaßnahme in modernen Browsern, die verhindert, dass Sie standortübergreifende Antworten von Servern lesen können, die dies nicht ausdrücklich über CORS erlauben. Schauen Sie sich @GlassSecs Vortrag über CyberChef an, der Tipps enthält, wie Sie Chrome ohne Web-Security starten, um HTTP-Anfragen an andernfalls eingeschränkte APIs (wie Virus Total) zu ermöglichen.
Einige Beispiel-Rezepte für CyberChef:
Rezept 1: Base64 extrahieren, Raw Inflate & Beautify
Rezept 4: Entschlüsselung von Group Policy Preference Passwörtern
Rezept 5: Schleifen und Labels verwenden
Rezept 6: Google-ei-Zeitstempel
Rezept 7: Mehrstufiges COM-Scriptlet zu x86-Assembly
Rezept 8: Hexadezimal extrahieren und für eingebettete PE-Datei in Hexdump umwandeln
Rezept 9: Zeichenketten umkehren, Zeichen ersetzen, aus Base64
Rezept 10: Objekt aus Squid-Proxy-Cache extrahieren
Rezept 11: GPS-Koordinaten in Google-Maps-URLs umwandeln
Rezept 12: Verarbeitung großer Zahlen
Rezept 13: DNS-PTR-Einträge mit Registern parsen
Rezept 14: Dekodierung von POSHC2-Executables
Rezept 15: $MFT-$SI-Zeitstempel parsen
Rezept 16: Dekodierung von PHP-gzinflate- und Base64-Webshells
Rezept 17: Shellcode aus einem PowerShell-Meterpreter-Reverse-TCP-Skript extrahieren
Rezept 18: Papierkorb-Parser mit Unterabschnitten und Zusammenführungen
Rezept 19: Verschleiertes Base64 mithilfe der Hervorhebung durch reguläre Ausdrücke identifizieren
Rezept 20: Yara-Regeln mit deobfuskierten schädlichen Skripten verwenden
Rezept 21: Inline-Deobfuskation eines hex-kodierten VBE-Skripts aus einer schädlichen LNK-Datei
Rezept 22: JA3-API-Suche mit HTTP Request und Registern
Rezept 24: Zufälligen Buchstaben aus einer Sechs-Byte-Zeichenkette auswählen
Rezept 25: Einen WLAN-QR-Code erstellen
Rezept 26: Mehrstufige PHP-Webshell extrahieren und dekodieren
Rezept 27: Dekodierung eines Auto-Visitor-PHP-Skripts
Rezept 29: Manipulation von Zeitstempeln in Logdateien mit Unterabschnitten und Registern
Rezept 30: CharCode-verschleierter PowerShell-Loader für ein Cobalt-Strike-Beacon
Rezept 31: Kodierte Zeichenketten in .NET-Binärdatei deobfuscieren
Rezept 32: Schädliche Gootkit-DLL aus verschleierten Registrierungsdaten extrahieren
Rezept 33: Eingebettete URLs in Emotet-PowerShell-Skript identifizieren
Rezept 34: OOXML-Dateien auf URLs analysieren
Rezept 35: Entschlüsselung einer REvil-PowerShell-Ransomware-Probe
