

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
tirreno — Open-Source-Sicherheitsframework für Echtzeit-Ereignisverfolgung, Bedrohungserkennung und Risikobewertung. Überwacht das Benutzerverhalten, erkennt Betrug, Bot-Angriffe und Kontoübernahmen über eine Regel-Engine und Prüfpfade. | Kitploit
Tools/GitHubGitHub/tirrenotechnologies/tirreno
BedrohungsanalyseIncident ResponseAPI-SicherheitAnti-BotAnomalieerkennungLog-Analyse
GitHubtirrenotechnologies/tirreno

tirreno

Open-Source-Sicherheitsframework für Echtzeit-Ereignisverfolgung, Bedrohungserkennung und Risikobewertung. Überwacht das Benutzerverhalten, erkennt Betrug, Bot-Angriffe und Kontoübernahmen über eine Regel-Engine und Prüfpfade.

Teilen
Repository anzeigenWebseite
1.5k17768vor 25 TagenVon Kitploit geprüft

tirreno

Codacy Badge Docker Pulls

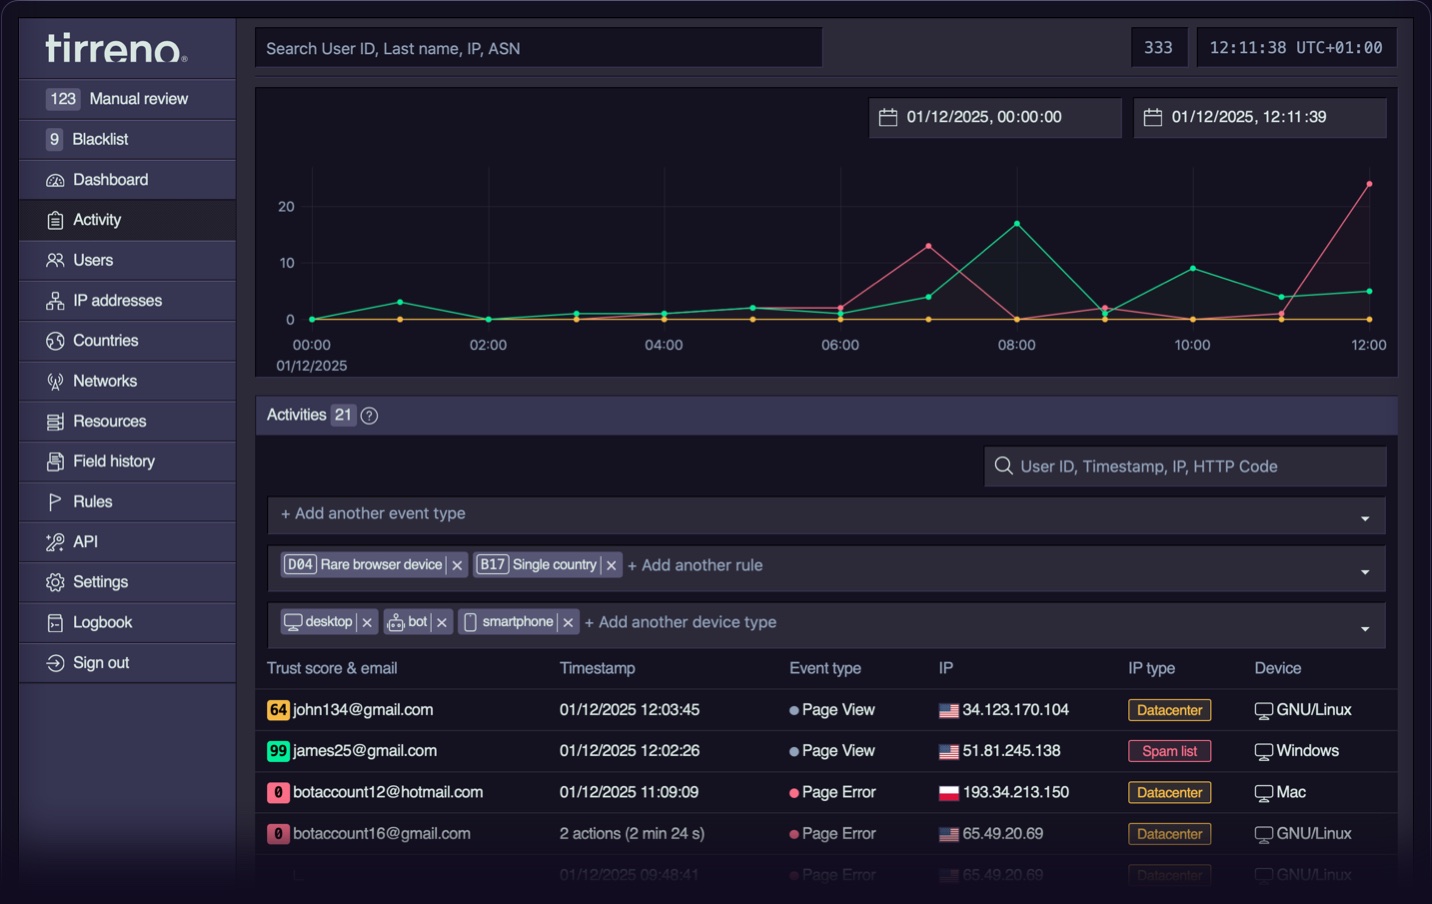
tirreno Screenshot

tirreno ist ein Sicherheitsframework.

tirreno [tir.ˈrɛ.no] hilft dabei, Ihr Produkt zu verstehen, zu überwachen und vor Bedrohungen und Missbrauch zu schützen. Während sich klassische Cybersicherheit auf Infrastruktur und Netzwerkperimeter konzentriert, erfolgen die meisten Sicherheitsverletzungen über kompromittierte Konten und Missbrauch der Anwendungslogik, die Firewalls, SIEMs, WAFs und andere Abwehrmechanismen umgehen. tirreno erkennt Bedrohungen dort, wo sie tatsächlich auftreten: innerhalb Ihres Produkts.

tirreno ist eine handgeschriebene PHP/PostgreSQL-Anwendung mit wenigen Abhängigkeiten und „Low-Tech“-Ansatz. Nach einer unkomplizierten fünfminütigen Installation können Sie Ereignisse über API-Aufrufe einspielen und sofort auf ein Dashboard zugreifen.

Kernkomponenten

  • SDKs & API Integrieren Sie tirreno mit SDKs in jedes Produkt. Senden Sie Ereignisse mit vollständigem Kontext in wenigen Codezeilen.
  • Integriertes Dashboard Überwachen und verstehen Sie die Sicherheits- und Risikoereignisse Ihres Produkts über eine einzige Oberfläche.
  • Einzelbenutzeransicht Analysieren Sie Verhaltensmuster, Risikobewertungen und Aktivitätszeitlinien für eine bestimmte Entität.
  • Regel-Engine Berechnen Sie Risikobewertungen automatisch mit voreingestellten Regeln oder erstellen Sie eigene, auf Ihr Produkt zugeschnittene Regeln.
  • Überprüfungswarteschlange Sperren Sie Entitäten mit riskanten Ereignissen automatisch oder markieren Sie sie über Schwellenwerteinstellungen zur manuellen Überprüfung.
  • Feld-Audit-Trail Verfolgen Sie Änderungen an wichtigen Feldern, einschließlich was sich geändert hat und wann, um Audits und Compliance zu vereinfachen.

Entwickelt für

  • Selbst gehostete, interne und Legacy-Apps: Betten Sie eine Sicherheitsschicht ein, um Ihre Sicherheit durch Audit-Trails zu erweitern, Benutzerkonten vor Übernahme zu schützen, Cyber-Bedrohungen zu erkennen und Insider-Bedrohungen zu überwachen.
  • Geschäftskritische Anwendungen: Schutz sensibler Anwendungen, auch in luftgetrennten (air-gapped) Umgebungen.
  • Industrielle Steuerungssysteme (ICS) und Command & Control (C2): Schützen Sie Betriebstechnik, Kommandosysteme und kritische Infrastrukturplattformen vor unbefugtem Zugriff und bösartigen Befehlen.
  • SaaS: Verhindern Sie mandantenübergreifende Datenlecks, Rechteausweitung, Datenexfiltration und Missbrauch der Geschäftslogik.
  • Nicht-menschliche Identitäten (NHIs): Überwachen Sie Dienstkonten, API-Schlüssel, Bot-Verhalten und erkennen Sie kompromittierte Maschinenidentitäten.
  • API-First-Anwendungen: Schützen Sie vor Missbrauch, Umgehung von Ratenbegrenzungen, Scraping und unbefugtem Zugriff.

Live-Demo

Sehen Sie sich die Live-Demo unter play.tirreno.com an (admin/tirreno).

Anforderungen

  • PHP: Version 8.0 bis 8.3
  • PostgreSQL: Version 12 oder höher
  • PHP-Erweiterungen: PDO_PGSQL, cURL
  • HTTP-Webserver: Apache mit aktiviertem mod_rewrite und mod_headers
  • Betriebssystem: Ein Unix-ähnliches System wird empfohlen
  • Minimale Hardwareanforderungen:
    • PostgreSQL: 512 MB RAM (4 GB empfohlen)
    • Anwendung: 128 MB RAM (1 GB empfohlen)
    • Speicher: Etwa 3 GB PostgreSQL-Speicher pro 1 Million Ereignisse

Docker-basierte Installation

Um tirreno in einem Docker-Container auszuführen, können Sie den folgenden Befehl verwenden:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Fahren Sie mit Schritt 4 von Quickstart fort.

Quickstart-Installation

  1. Laden Sie die neueste Version von tirreno herunter (ZIP-Datei).
  2. Entpacken Sie die Datei tirreno-master.zip an den Ort, an dem Sie sie auf Ihrem Webserver installieren möchten.
  3. Navigieren Sie in einem Browser zu http://localhost:8585/install/index.php, um den Installationsvorgang zu starten.
  4. Löschen Sie nach der erfolgreichen Installation das Verzeichnis install/ und dessen Inhalte.
  5. Navigieren Sie in einem Browser zu http://localhost:8585/signup/, um ein Administratorkonto zu erstellen.
  6. Fügen Sie für die Einrichtung des Cron-Jobs den folgenden Zeitplan-Ausdruck (alle 10 Minuten) mit dem Befehl crontab -e oder durch Bearbeiten der Datei /var/spool/cron/your-web-server ein:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Via Composer und Packagist (optional)

tirreno ist auf Packagist veröffentlicht und kann mit Composer installiert werden:

composer create-project tirreno/tirreno

oder in ein bestehendes Projekt eingebunden werden:

composer require tirreno/tirreno

SDKs

  • PHP
  • Python
  • NodeJS
  • WordPress

API-Referenz

tirreno('…') ist die integrierte API von tirreno. Sie stellt Ihrem eigenen Code dieselben Bausteine zur Verfügung, die auch die Konsole verwendet: die aktuelle Anfrage und Seite, die erfassten Daten, die Regel-Engine, den tirreno('queries')-Builder, Logging und Hilfsfunktionen. Nutzen Sie sie, um tirreno anzupassen. Die folgenden Beispiele zeigen benutzerdefinierte Bereiche, die mit dieser API erstellt wurden.

LLM-Bots

  • llm-bots.example.php
  • llm-bots.example.html

Risikobenutzer

  • risk-users.example.php
  • risk-users.example.html

Dokumentation

Siehe das Benutzerhandbuch für Details zur Verwendung von tirreno, die Entwicklerdokumentation zur Anpassung Ihrer Integration und die Administratordokumentation für Installation, Wartung und Updates.

Über

tirreno ist ein freies Open-Source-Framework für In-Application-Sicherheit.

Wir lösen die Herausforderungen echter Menschen mit Liebe in asketischem Code und offenen Technologien. tirreno ist nicht VC-motiviert. Unsere Inspiration entspringt den täglichen Bedrohungen durch organisiertes Cybercrime, die uns dazu antreiben, den Platz der Sicherheit in modernen Organisationen neu zu denken.

Warum der Name tirreno?

Das tyrrhenische Volk lebte möglicherweise bereits 800 v. Chr. in der Toskana und der Ostschweiz. Der Begriff „tyrrhenisch" wurde häufiger mit den Etruskern assoziiert, und von ihnen leitet das Tyrrhenische Meer seinen Namen ab, der bis heute in Gebrauch ist.

Historischen Quellen zufolge waren die Tyrrhener die ersten, die Trompeten zur Signalisierung nahender Bedrohungen einsetzten, was später von griechischen und römischen Streitkräften übernommen wurde.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





