
 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 9lyph/cve-2022-43704
Sinilink XY-WFTX WiFi-Fern-Thermostat-Modul Temperaturregler
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - Authentifizierungsumgehung
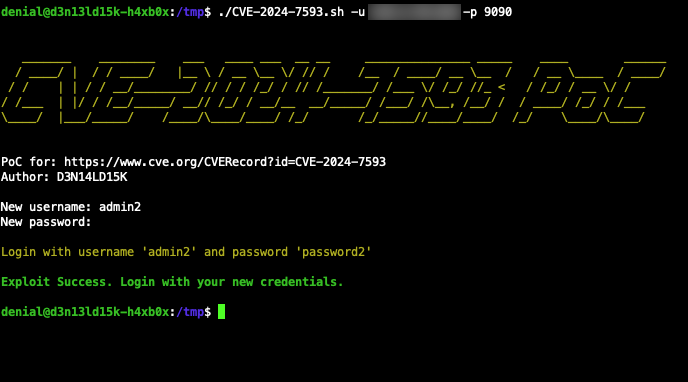 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 Admin-Panel-Authentifizierungsumgehung PoC [EXPLOIT]
 karlemilnikka/cve-2024-8349-and-cve-2024-8350
Authentifizierte Privilegieneskalation zum Administrator durch Ausnutzung von Uncanny Groups für LearnDash.
 fork-bombed/cve-2022-23131
CVE-2022-23131 Zabbix Server SAML-Authentifizierungs-Exploit
 b1u3st0rm/cve-2024-44812-poc
Proof-of-Concept-Exploit für CVE-2024-44812 – SQL-Injection-Schwachstelle zur Authentifizierungsumgehung in Online Complaint Site v1.0
 sinsinology/cve-2024-6670
Proof-of-Concept-Exploit für Progress WhatsUp Gold SQL-Injection-Authentifizierungsumgehung (CVE-2024-6670). Enthält Ursachenanalyse und…
 jsa2/caoptics
CA Optics - Azure AD Conditional Access Gap-Analysator
 amjadali-110/cve-2023-43317
Vertikale Privilegienerweiterung über Session Storage von Amjad Ali (CVE-2023-43317)
 orangejuicehu/cve-2024-41958-poc
Dies ist ein kleines Proof of Concept für CVE-2024-41958
 abdurahmon3236/cve-2024-38473
Proof-of-Concept, das einen Kodierungsfehler in Apache HTTP Server mod_proxy demonstriert, der eine Authentifizierungsumgehung über manipulierte…
 artemy-ccrsky/cve-2024-41276
Schwachstelle zur Umgehung der PIN-basierten Authentifizierung in Kaiten
 ccob/pivert
Emuliert NIST SP 800-73 PIV-Smartcards unter Windows mithilfe eines PFX-Zertifikats und privaten Schlüssels und ermöglicht so die…
 pinpinsec/cve-2021-44270
CVE-2021-44270
 projectdiscovery/ldapserver
Das Paket ldapserver implementiert einen LDAP-Server.
 apeppels/cve-2022-37017
Umgehung des Passworts der Client-Benutzeroberfläche von Symantec Endpoint Protection
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, Erstellung von Admin-Konten, Benutzer-Enumeration, Serverinformationen
 w01fh4cker/screenconnect-authbypass-rce
Exploit-Skript für CVE-2024-1708 und CVE-2024-1709 in ConnectWise ScreenConnect, das Authentifizierungsumgehung und Remote-Codeausführung mit…








