
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-23131 — CVE-2022-23131 Zabbix Server SAML-Authentifizierungs-Exploit | Kitploit

Tools/GitHubGitHub/fork-bombed/cve-2022-23131
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubfork-bombed/cve-2022-23131

CVE-2022-23131

CVE-2022-23131 Zabbix Server SAML-Authentifizierungs-Exploit

Repository anzeigen
437vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2022-23131 Zabbix SAML Authentifizierungs-Exploit

Dieses Python-Skript nutzt einen falsch konfigurierten SAML-Authentifizierungsablauf auf einem Zabbix-Server aus. Durch Angabe einer Zabbix-Server-URL und eines Benutzers (Standard: Admin) generiert das Skript eine authentifizierte Zabbix-Sitzung (zbx_session) und versucht, mit der authentifizierten Sitzung auf das Dashboard zuzugreifen.

Verwendung

Um das Skript zu verwenden, führen Sie es über die Befehlszeile aus und geben Sie die Ziel-Zabbix-Server-URL an. Optional können Sie einen Benutzer und einen benutzerdefinierten User-Agent angeben.

Grundlegende Verwendung

python cve-2022-23131.py <target_url>

Optionale Parameter

  • -u oder --user: Benutzer angeben, unter dem authentifiziert werden soll (Standard: Admin).
  • -a oder --user-agent: Benutzerdefinierten User-Agent-String angeben.

Beispiele

  1. Exploit mit Standardparametern ausführen:
python cve-2022-23131.py https://zabbix.local
  1. Exploit mit einem benutzerdefinierten Benutzer ausführen:
python cve-2022-23131.py https://zabbix.local -u JohnDoe
  1. Exploit mit benutzerdefiniertem User-Agent ausführen:
python cve-2022-23131.py https://zabbix.local -u JohnDoe -a "CustomUserAgent/1.0"

Ausgabe

Das Skript gibt an, ob der Exploit erfolgreich war. Bei Erfolg wird eine authentifizierte zbx_session ausgegeben, die Sie verwenden können, um auf das Zabbix-Dashboard zuzugreifen.

Hier ein Beispiel des Skripts in Aktion:
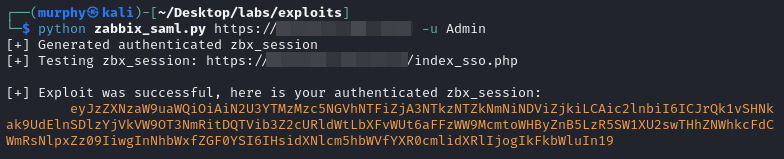
Example Output

So aktualisieren Sie das Cookie in Chrome oder Firefox

Sobald Sie den zbx_session-Wert erfolgreich abgerufen haben, können Sie das Cookie manuell in Ihrem Browser aktualisieren, um sich als der angegebene Benutzer zu authentifizieren. Befolgen Sie die Schritte für Chrome oder Firefox.

Chrome

  1. Öffnen Sie Chrome und gehen Sie zur Zabbix-Server-URL.
  2. Klicken Sie mit der rechten Maustaste auf die Seite und wählen Sie Untersuchen, um die Entwicklertools zu öffnen.
  3. Gehen Sie zum Tab Application.
  4. Klicken Sie im linken Bereich unter Storage auf Cookies und wählen Sie die Zabbix-Server-URL.
  5. Suchen Sie das Cookie zbx_session.
  6. Doppelklicken Sie auf das Feld Value, ersetzen Sie es mit dem neu generierten zbx_session-Wert und drücken Sie die Eingabetaste.

Firefox

  1. Öffnen Sie Firefox und gehen Sie zur Zabbix-Server-URL.
  2. Klicken Sie mit der rechten Maustaste auf die Seite und wählen Sie Element untersuchen, um die Entwicklertools zu öffnen.
  3. Gehen Sie zum Tab Storage.
  4. Klicken Sie im linken Bereich auf Cookies und wählen Sie die Zabbix-Server-URL.
  5. Suchen Sie das Cookie zbx_session.
  6. Doppelklicken Sie auf das Feld Value, ersetzen Sie es mit dem neuen zbx_session-Wert und drücken Sie die Eingabetaste.

Hier ein Beispiel, wie das Cookie in den Entwicklertools aktualisiert wird:
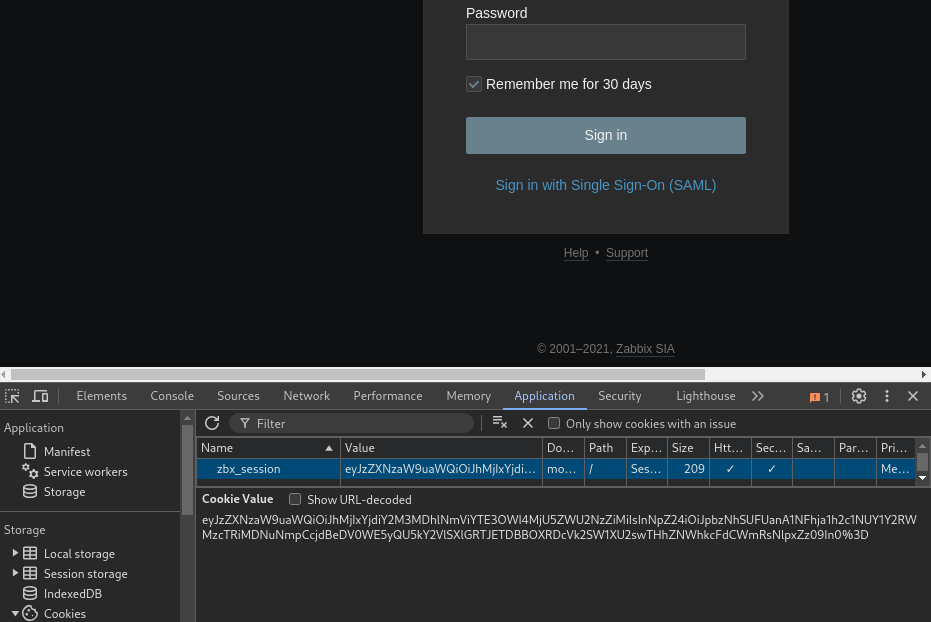
Update Cookie Example

Danksagungen

Danksagungen für diesen Exploit-Bericht gehen an @random-robbie, @jweny und @Mr-xn. Ich habe das Skript nur modifiziert, da es nicht mehr wie erwartet funktionierte.

Referenz: https://github.com/Mr-xn/cve-2022-23131

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    297

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





