 #1
Tools zur Verwaltung von Benutzeridentitäten, Authentifizierung, Autorisierung und Zugriffskontrollen in Systemen und Netzwerken.
Kitploit empfohlen

 haidang-infosec/phantom-grid
Ein eBPF-gestütztes Active-Defense-System, das deinen Linux-Server in einen täuschenden Honeypot verwandelt. Bietet transparente Verkehrsumleitung,…

 renich/genclave
Zentralisierte, TPM 2.0-hardwaregestützte kryptografische Identitäts-Enklave und Multi-Protokoll-Bridge für Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
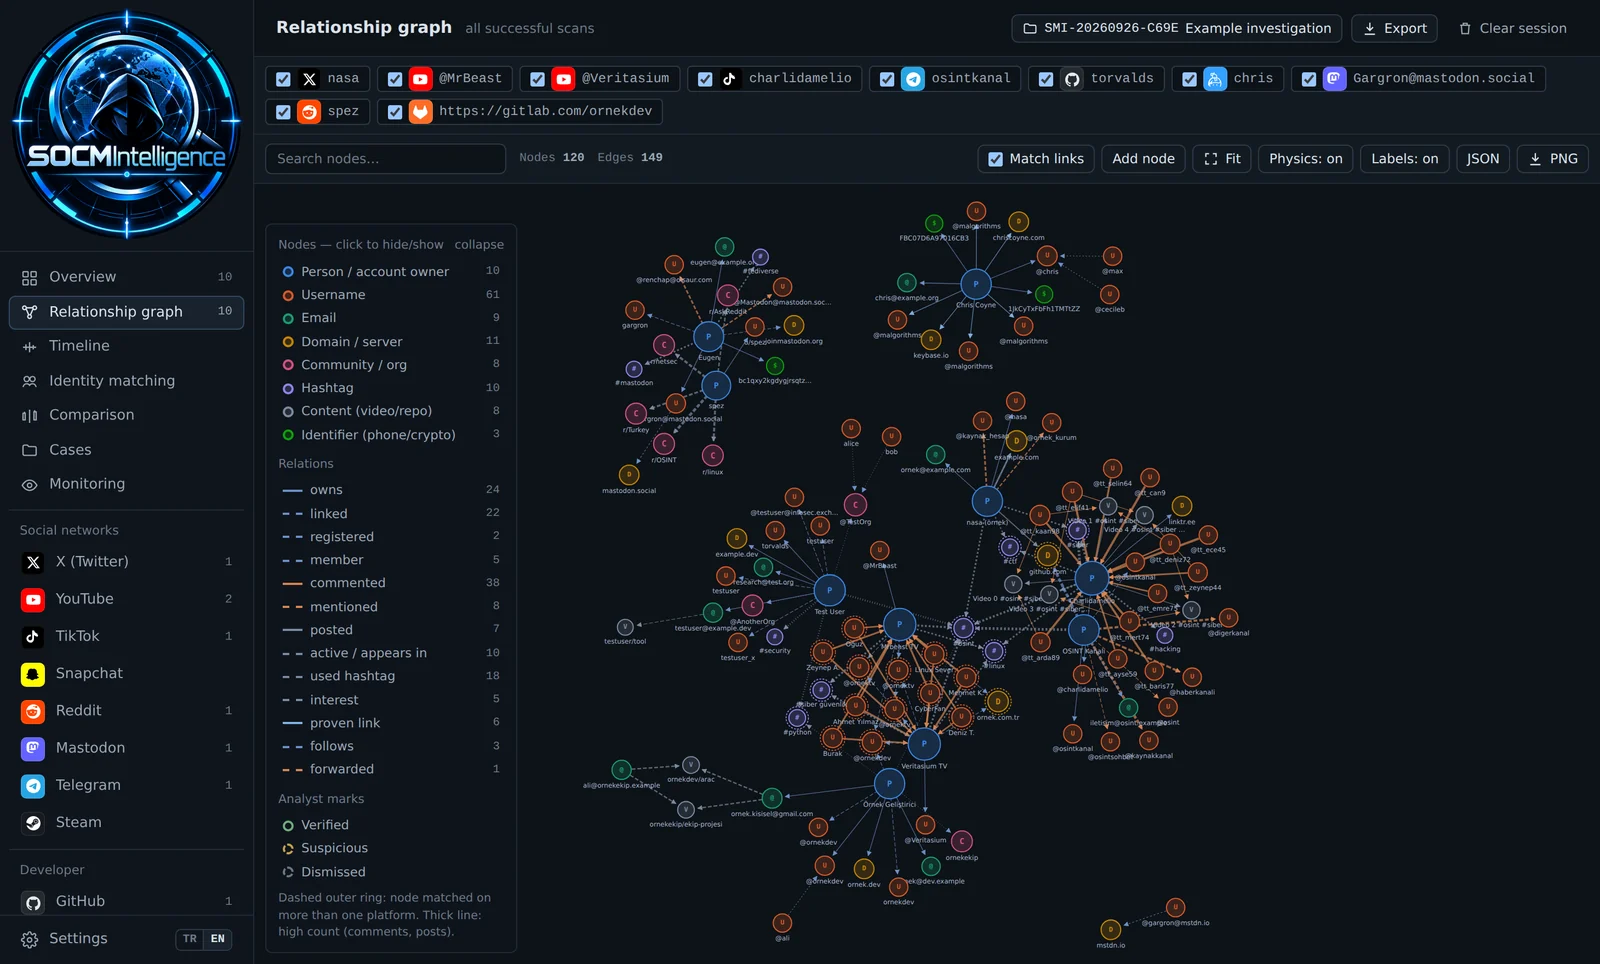 emrekybs/socmintelligence
Ein modulares OSINT- & SOCMINT-Framework für Social-Media-Intelligence, Ermittlungen und die Analyse öffentlicher Daten.
 anthonyk2923/cve-2026-94609
Write-up und Proof-of-Concept für CVE-2026-94609, eine Privilegieneskalations-Schwachstelle in authentik, die es Benutzern mit add_user_to_group…
 philippeabraxas-jpg/tbp-network
Theorie und Implementierung des TBP-Protokolls zur Absicherung vernetzter KI in kleinen bis offenen Webnetzwerken
 gmh5225/gatekeeper
Selbstgehostetes SSH-Zugriffsgateway in Go mit OIDC/LDAP-Authentifizierung, RBAC, MFA, Sitzungsaufzeichnung, Audit-Export, Verschlüsselung im…
 les-k/wp-secure-mcp
Ein WordPress-Plugin, das einen MCP-Server über die REST-API bereitstellt, wobei das Sicherheitsmodell im Mittelpunkt steht -- es schließt die…
 bert-janp/entratrace
Defensives Recherche-Tool, das beobachtbare API-Endpunkte und User-Agents von Offensiv-Tooling dokumentiert, das auf Microsoft Entra ID abzielt, und…
 synacktiv/aadoutsider-py
Python3-Neufassung der AsOutsider-Funktionen von AADInternals
 intuitem/ciso-assistant-community
GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…
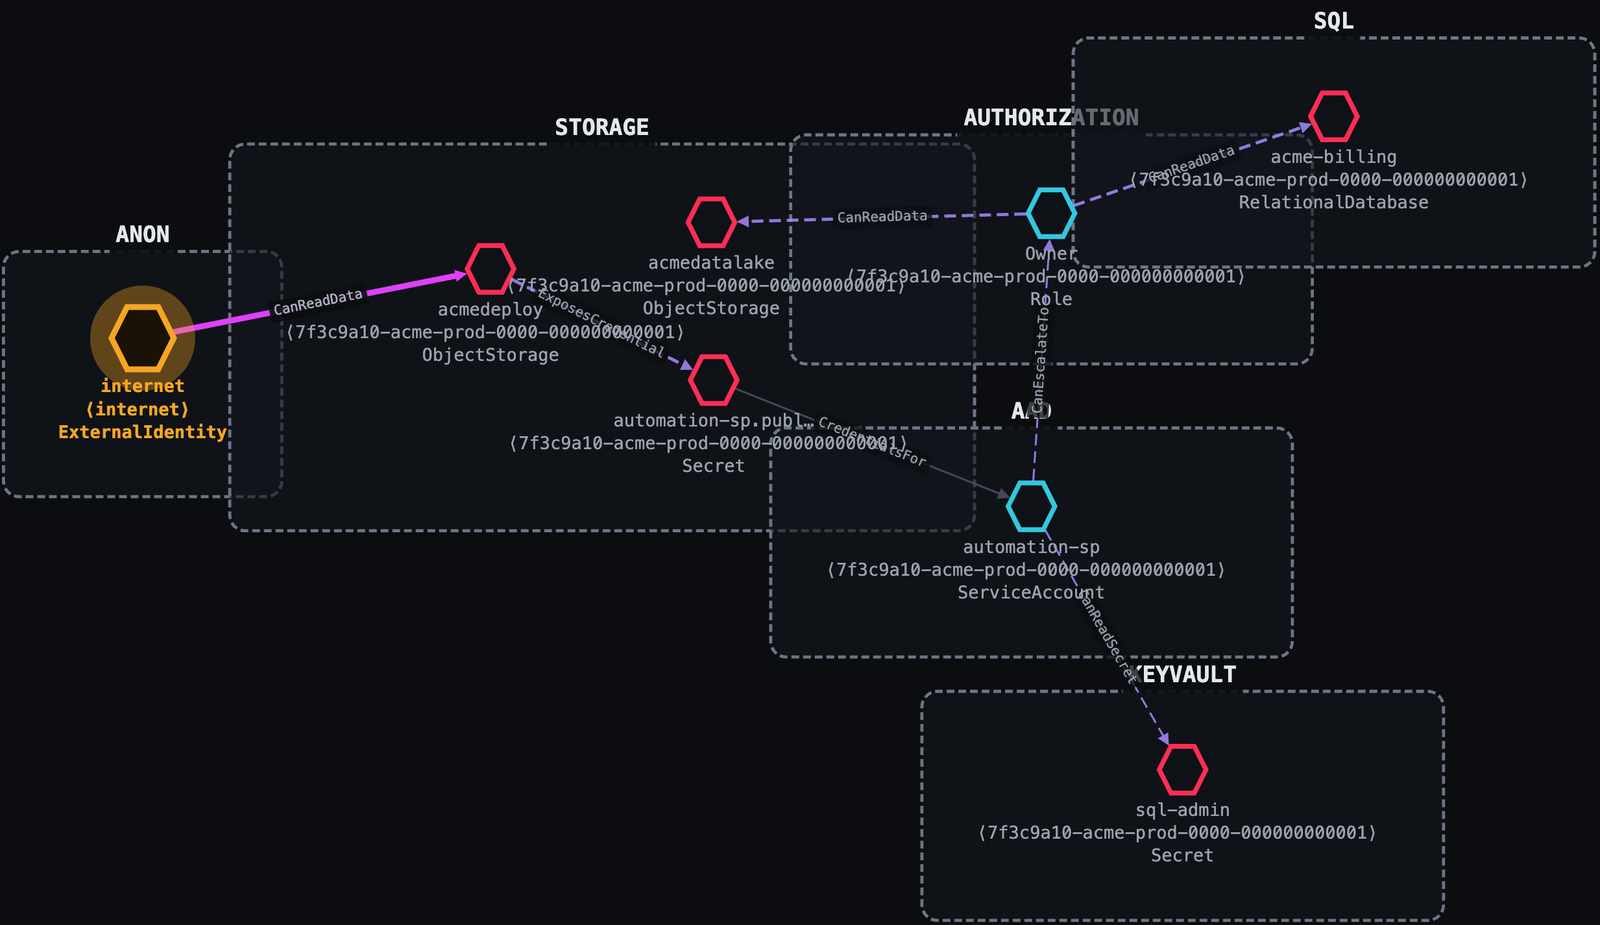 ustayready/thunderstorm
Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…
 philippeabraxas-jpg/responsible-alliance-protocol
Sicherheit kann keine Prompt-Anweisung sein. TBP bietet eine externe Ausführungsschicht-Grenze für autonome Agenten und erzwingt harte…
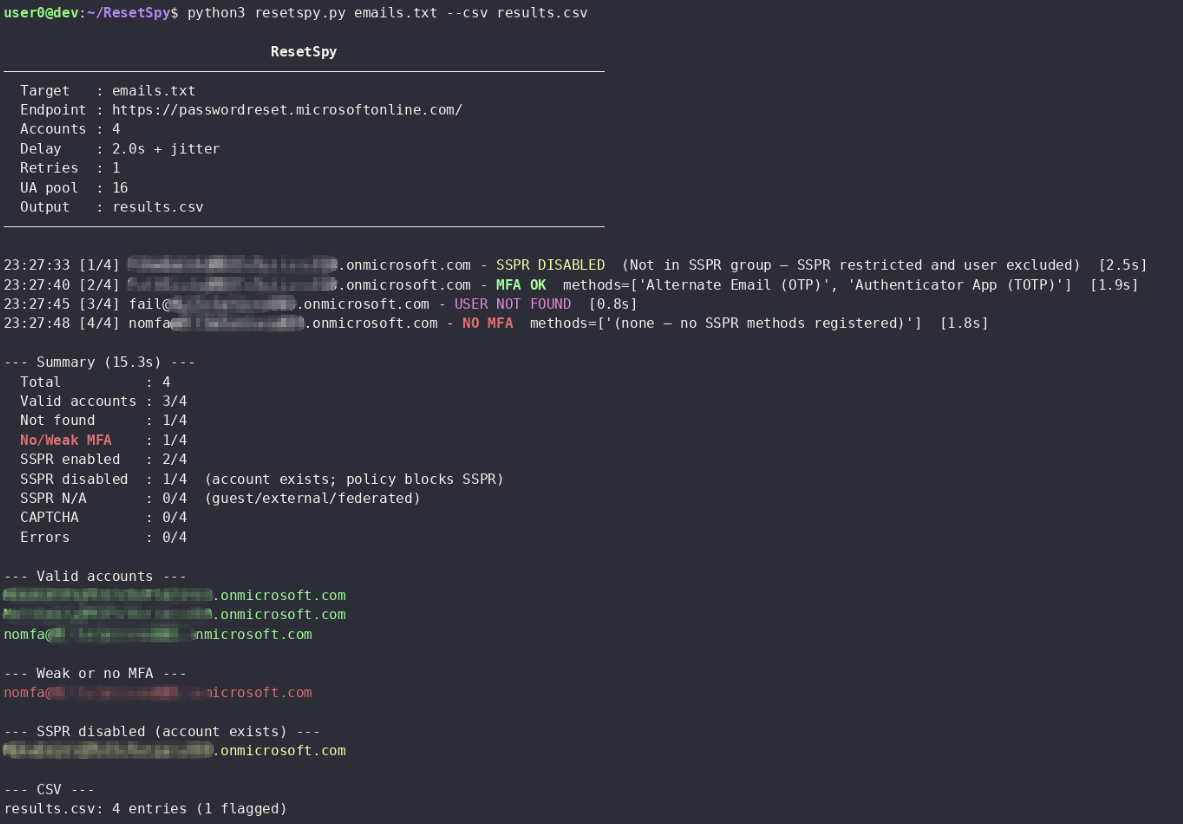 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf
 nvidia/openshell
Sandbox-Laufzeitumgebung für autonome KI-Agenten mit deklarativen YAML-Richtlinien, die Dateisystem-, Netzwerk- und Prozessbeschränkungen…
 isaca0315/cve-2026-65013-bola-idor
Reproduzierbarer BOLA/IDOR-PoC gegen Onlooks tRPC-API (CVE-2026-65013), mit einer 12-Schritte-Exploit-Kette, verwundbaren und gepatchten…
 adarsh14734/aegis-releases
Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…
 uziii2208/cve-2026-88899
Knowns 0.30.0: Unauthentifizierte Header-Injection gewährt KI-Agent uneingeschränkten Zugriff auf das Host-Dateisystem
 muhammedhussein17/keycloak
Sicherheitsforschung, die CVE-2026-9794 offenlegt, eine nicht authentifizierte Client-ID-Enumeration-Schwachstelle in Keycloak SAML ECP über ein…