
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/d3n14ld15k/cve-2024-7593_poc_exploit
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubd3n14ld15k/cve-2024-7593_poc_exploit

CVE-2024-7593_PoC_Exploit

CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 Admin-Panel-Authentifizierungsumgehung PoC [EXPLOIT]

Repository anzeigen
9239vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-7593 Exploit-Skript

Dieses Bash-Skript dient als Proof of Concept (PoC) zur Ausnutzung der Authentifizierungsumgehungs-Schwachstelle in Ivanti vTM (CVE-2024-7593). Es ermöglicht Benutzern, einen neuen Admin-Benutzer auf dem Zielsystem zu erstellen.

Inhaltsverzeichnis

  • Voraussetzungen
  • Verwendung
  • Parameter
  • Beispiel
  • Autor
  • Lizenz

Voraussetzungen

Stellen Sie sicher, dass Folgendes auf Ihrem System installiert ist:

  • curl: Dieses Skript verwendet curl zum Senden von HTTP-Anfragen.

Sie können überprüfen, ob curl installiert ist, indem Sie Folgendes ausführen:

command -v curl

Falls es nicht installiert ist, können Sie es mit Ihrem Paketmanager installieren. Zum Beispiel unter Ubuntu:

sudo apt-get install curl

Verwendung

Um das Skript auszuführen, ändern Sie die Berechtigungen auf +x und verwenden Sie den folgenden Befehl:

./CVE-2024-7593.sh -u <host> -p <port>

<host>: Der Zielhost (z.B. example.com).

<port>: Der Zielport (z.B. 9090).

Beispiel

./CVE-2024-7593.sh -u example.com -p 9090
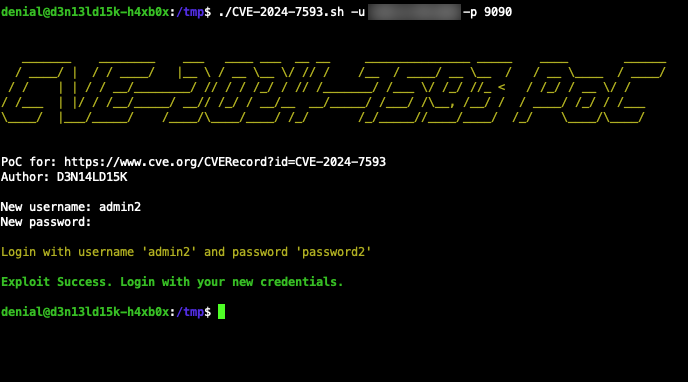
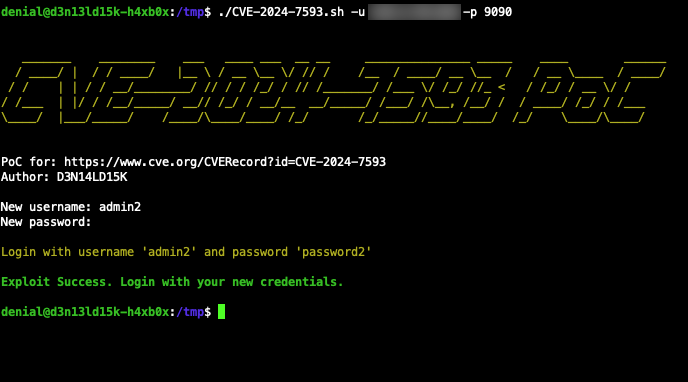
CVE-2024-7593 PoC-Bildschirmfoto

Antwortbehandlung

Wenn der neue Benutzer erfolgreich erstellt wurde, zeigt das Skript die Anmeldeinformationen an. Wenn die Benutzererstellung fehlschlägt, informiert es Sie über den Fehlschlag.

Autor

D3N14LD15K   :::   D3N14LD15K[at]BUGCROWDNINJA.COM   :::   X.COM/D3N14LD15K

Haftungsausschluss

Dieser Proof of Concept dient ausschließlich Bildungszwecken. Sie sind für Ihre eigene Nutzung dieses Skripts verantwortlich.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




