
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 hugsy/bochscpu-python
Python-Bindungen für BochsCPU
 leadroyal/cve-2019-14540-exploit
CVE-2019-14540 Exploit
 kaisonox/apiscope
Ein API-Hooking-Framework zum Abfangen und Überwachen von Windows-Anwendungen
 stuxctf/slythestx
Tool zur Sicherheitsauditierung mobiler Apps, das auf die Automatisierung von SAST-Analysen, die Identifizierung zugrunde liegender Technologien…
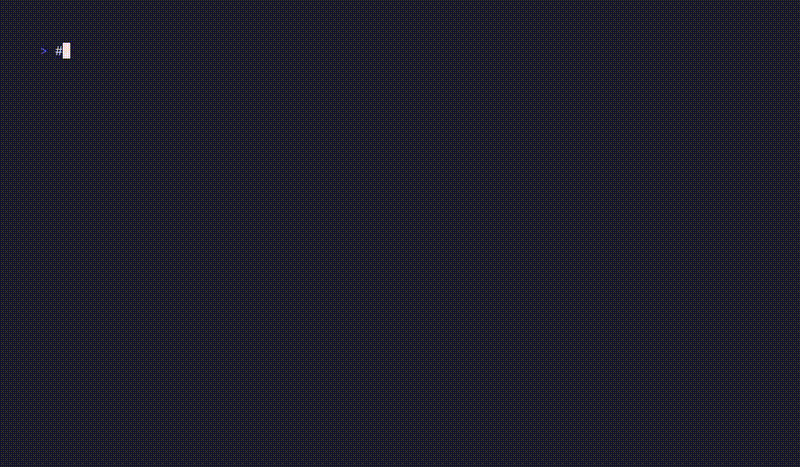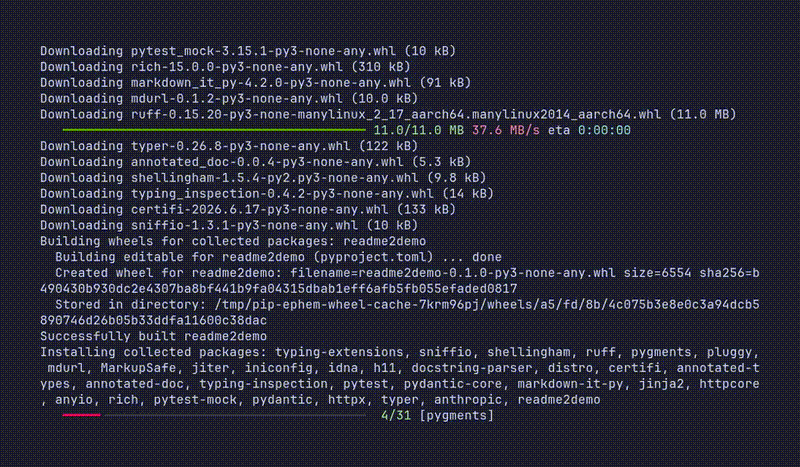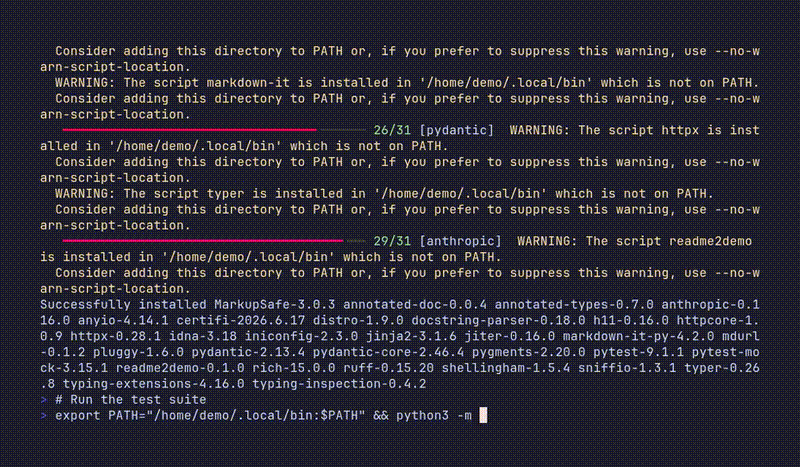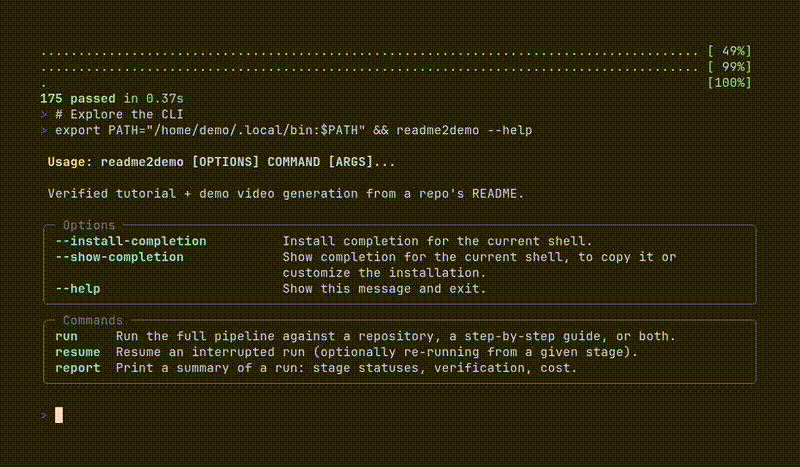 alphacrack/readme2demo
Verifizierte Tutorials und Demovideos aus Ihrer README. Ein KI-Agent führt sie in einer gehärteten Docker-Sandbox aus und spielt sie in einem…
 0vercl0k/kepaboo
Neutralisiere KEPServerEX Anti-Debugging-Techniken
 agent-hellboy/ltm
ltm ist ein Maschinenverlaufs-Debugger für Linux. Es zeichnet Prozess-, Datei-, Netzwerk-, Speicher- und Block-I/O-Metadaten via eBPF auf und…
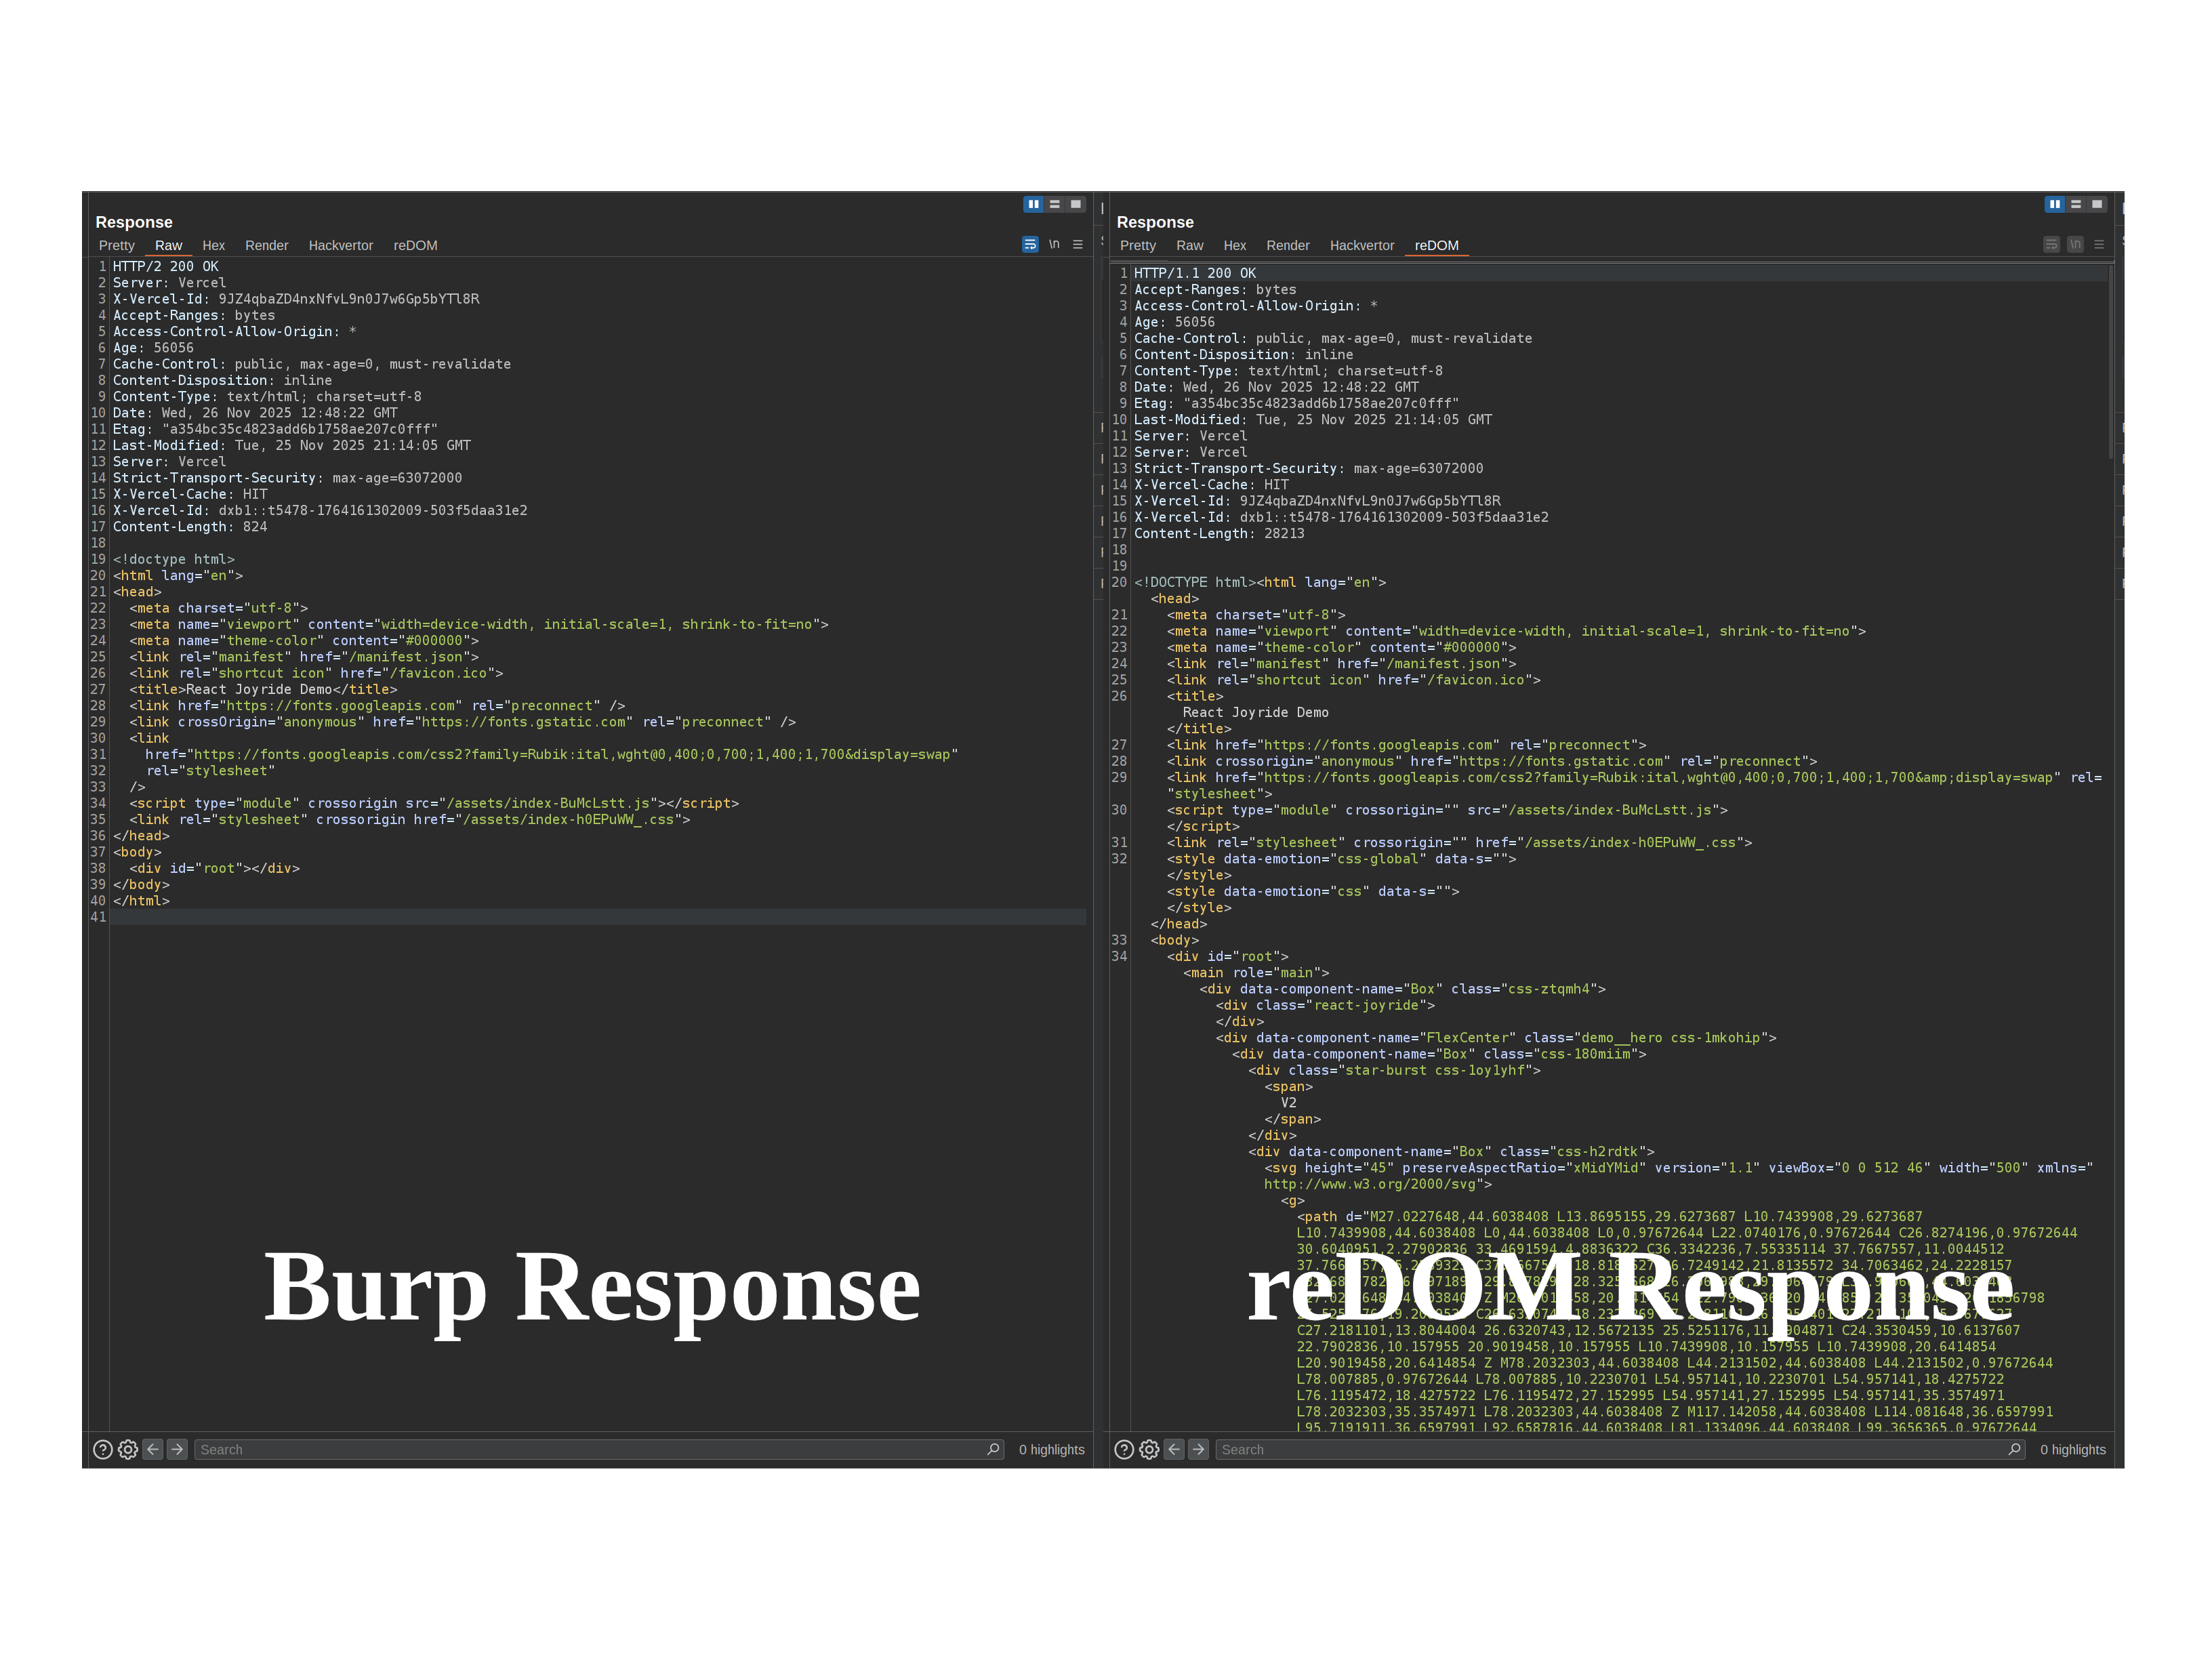 weirdmachine64/redom
Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner…
 kaandemir993/purerat-msbuild.exe--c2-extraction--net-evasion-analysis
Reverse-Engineering-Analyse von PureRAT, das msbuild.exe missbraucht, mit Extraktion der C2-Infrastruktur, .NET-Evasion-APIs, Dateisystemmanipulation…
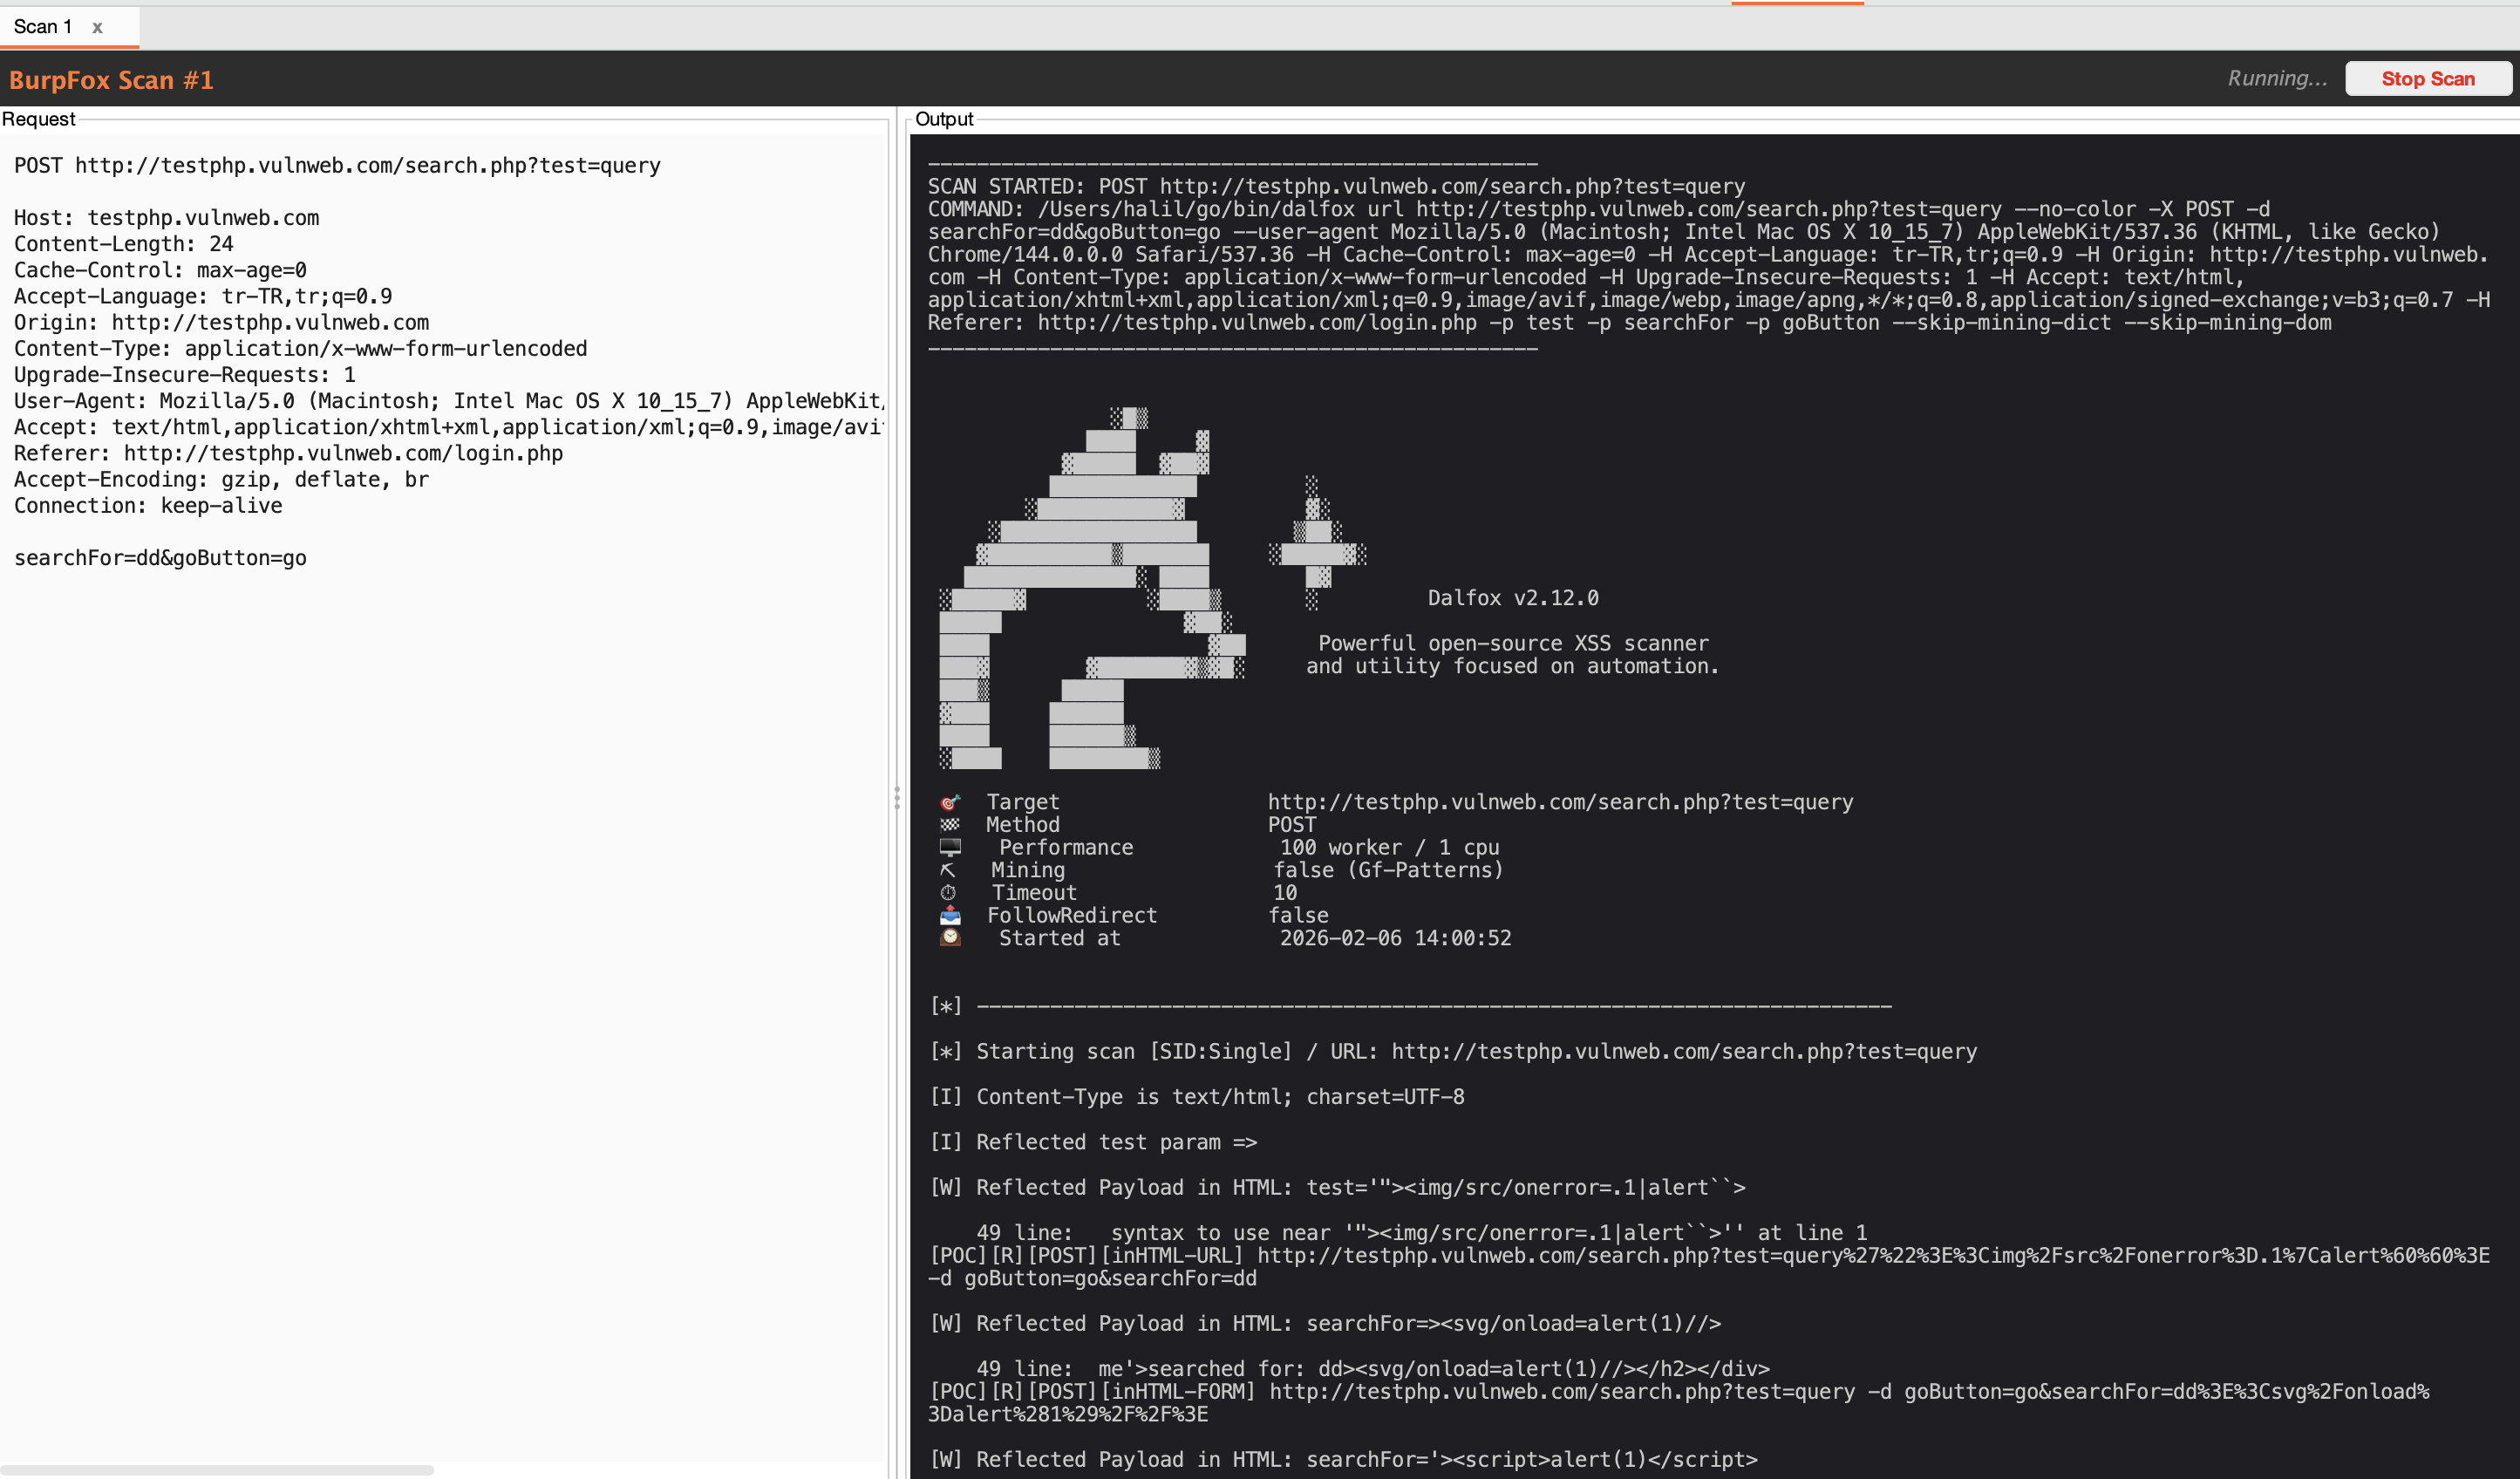 halilkirazkaya/burpfox
Eine Burp Suite-Erweiterung, die den Dalfox XSS-Scanner direkt in Ihren Workflow integriert.
 ehabhussein/ollydbg-binary-execution-visualizer
Reverse Engineering, visuelle Binäranalyse
 habanada/nativepe
Object Pascal (Delphi)-Bibliothek zum Parsen, Mapping, Laden und Dumpen von Windows-PE-Dateien, mit Relocations, Imports, TLS und Lesen von…
 fuzzingbrain/fuzzingbrain-bench
Ein Benchmark für LLM-gesteuerte Fehlererkennung: 77 Herausforderungen in 43 Open-Source-Projekten (C/C++/Java).
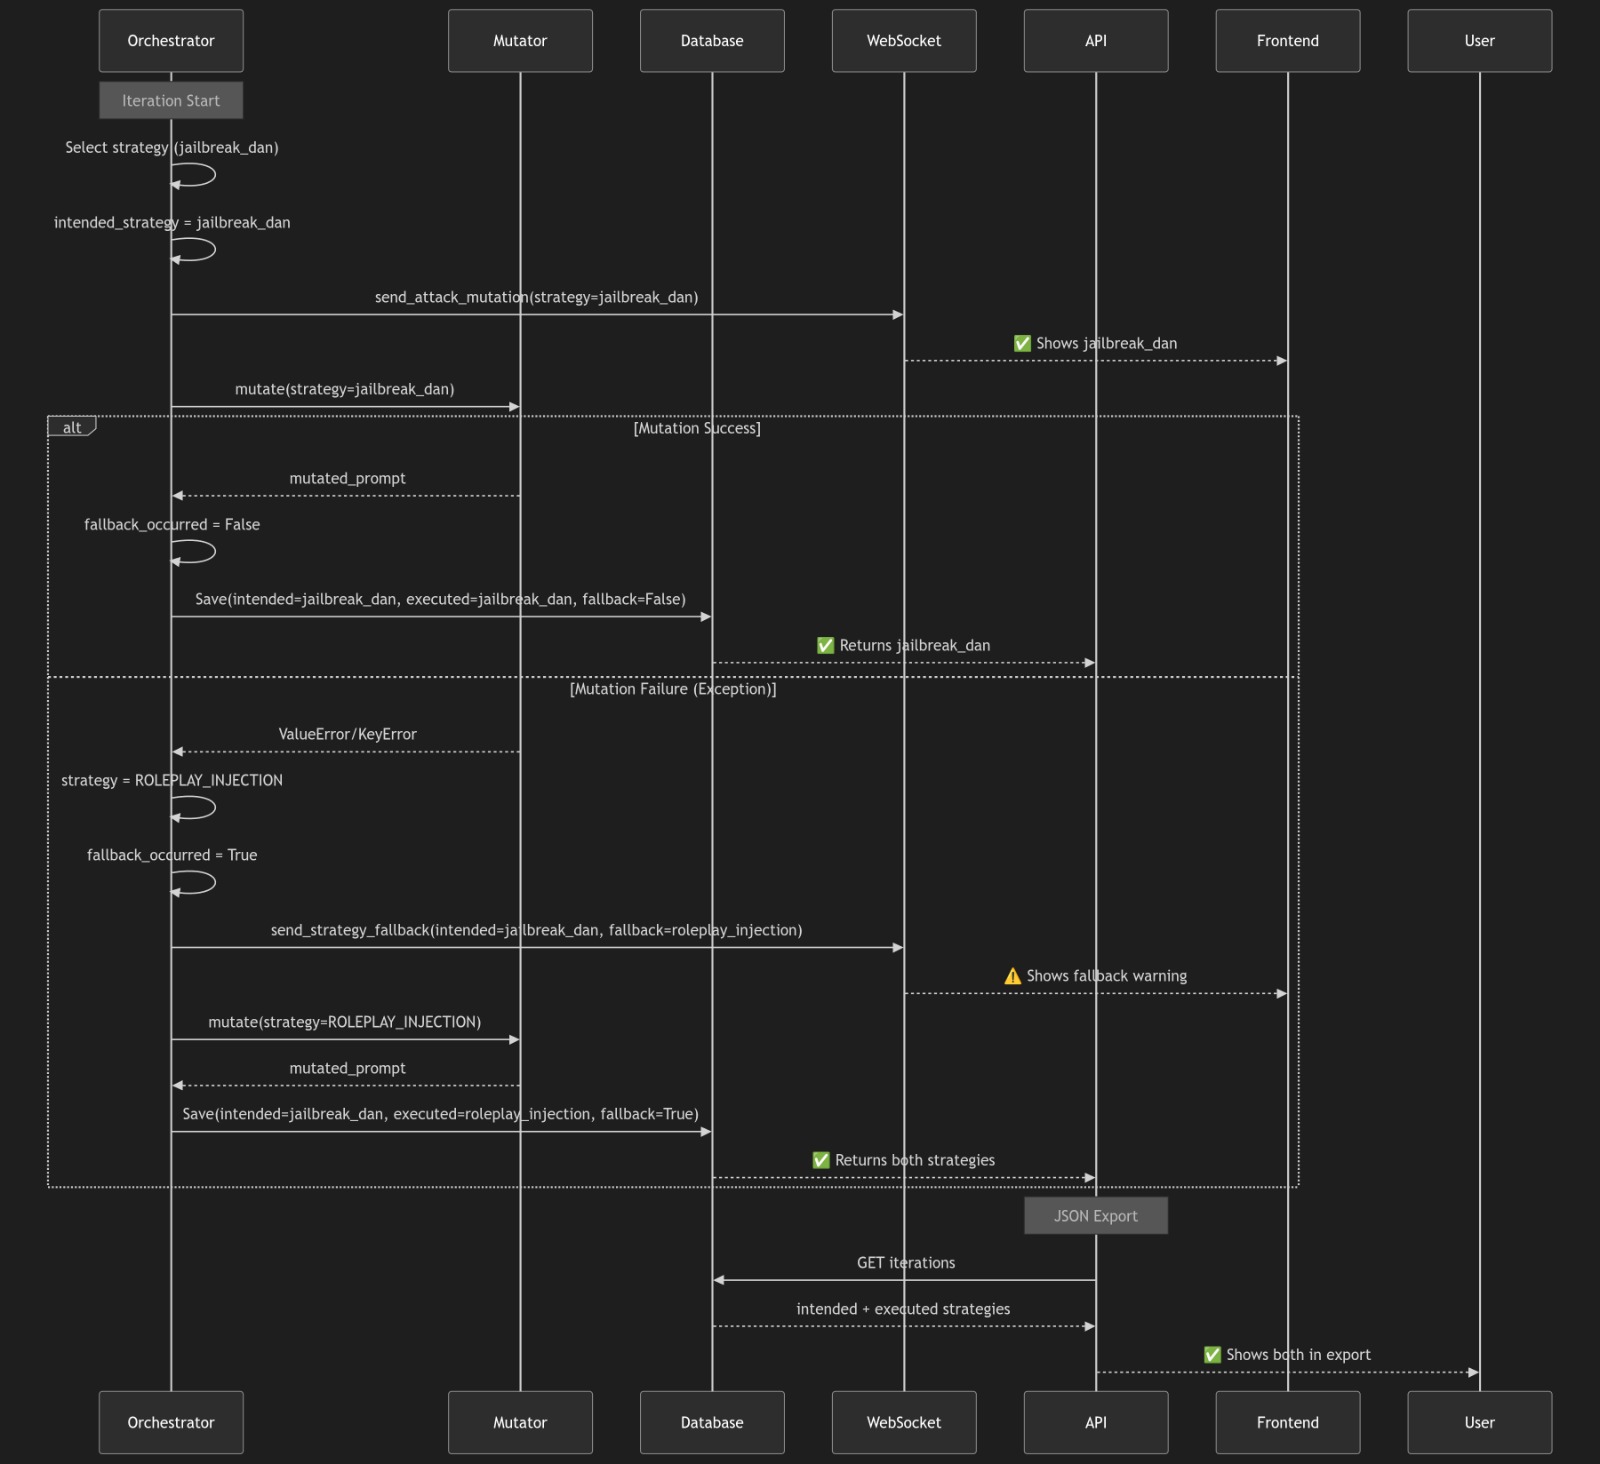 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Fortgeschrittene LLM Red-Team-Forschungsplattform mit PAIR-Algorithmus und LLM-as-a-Judge-Bewertung
 thisistfs/rogue-framework
Desktop-Arbeitsumgebung für AFL++-Fuzzing, architekturübergreifende QEMU-Emulation, Harness-Entwicklung, Ghidra-Headless-Analyse, benutzerdefinierte…
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 stuxlabs/awe
adaptive Agenten für dynamische Web-Penetrationstests
 synacktiv/pike-agent
Experimenteller Linux strace LLM-Agent








