Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/synacktiv/pike-agent
Dynamische Analyse (Sandboxing)DebuggerForensikMalware-AnalyseDienstprogramme & FrameworksLernen & BildungIncident ResponseKI-Sicherheit
GitHubsynacktiv/pike-agent

pike-agent

Experimenteller Linux strace LLM-Agent

Repository anzeigen
20142vor 6 MonatenVon Kitploit geprüft
Teilen

Pike Agent

Pike

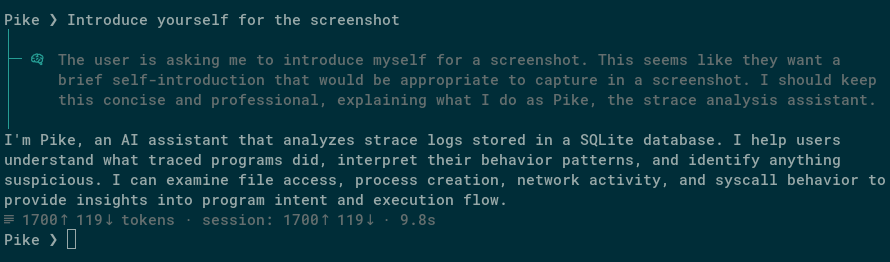
pike-agent zeichnet auf und analysiert, wie sich Programme auf Linux verhalten. Es verfolgt die Aktivität eines Programms, indexiert sie in einer Datenbank und ermöglicht es Ihnen, in einer TUI mit einem LLM-Agenten darüber zu chatten.

Beispiele für Eingabeaufforderungen:

  • Crash-Diagnose: Dieses Programm ist mit einem Bus-Fehler abgestürzt. Was ist passiert?
  • Erkennung von Race Conditions: Gibt es Race Conditions bei der Erstellung temporärer Dateien durch dieses Programm?
  • Malware-Triage: Ich habe diesen Prozess auf einem Produktionsserver gefunden. Sollte ich mir Sorgen machen?

Siehe Say hi to Pike! für eine Einführung.

So funktioniert es

pike-agent verwendet strace, um jeden Systemaufruf eines Programms aufzuzeichnen, und indexiert sie dann in einer SQLite-Datenbank mit Volltextsuche. Ein LLM-Agent fragt diese Datenbank über Tool-Aufrufe ab, um Ihre Fragen zum Programmverhalten zu beantworten.

  • Unterstützt lokale Inferenz (llama.cpp) und externe APIs (Claude, Gemini, etc.)
  • Volltextsuche über Syscall-Argumente
  • Manpage-Nachschlagefunktion für Syscall-Dokumentation

Installation

uv pip install -e .

Erfordert Python 3.13+ und strace auf dem System installiert.

Verwendung

Beim ersten Start wird eine Standard-Konfigurationsdatei unter ~/.config/pike-agent/config.toml erstellt. Bearbeiten Sie sie, um Ihren Inferenzanbieter und Ihr Modell zu konfigurieren. Standardmäßig verweist sie auf einen lokalen llama.cpp-Server.

Pike-agent funktioniert am besten mit Modellen, die gut im Tool Calling sind, zum Beispiel: Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

Aufzeichnen einer Trace

Trace eines Befehls:

pike-agent run -- ./my-program --flag

An einen laufenden Prozess anhängen:

pike-agent attach 1234

Beide erzeugen eine .db-Datei mit der indexierten Trace.

Chatten mit dem Agenten

Starten Sie eine Chat-Sitzung für eine aufgezeichnete Trace:

pike-agent chat trace.db

Lizenz

GPLv3.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →