
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen

 fkie-cad/sandroid_dexray-intercept
Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…
 tobiasguta/next.js-rsc-rce-scanner-burp-suite-extension
Burp-Suite-Erweiterung zur Erkennung der Next.js-/React-Server-Components-(RSC)-Schwachstelle für Remote-Codeausführung (CVE-2025-55182 &…
 aliclub0x00/cve-2025-55182-poc-nextjs
Funktionierender Proof of Concept für NextJS RCE zur Einrichtung einer Reverse Shell. [React2Shell]
 fatmike-gh/mcpdebugger
Ein MCP-Debugger-Server für Windows-ausführbare Dateien (x86 und x64). Stellt Debugger-Funktionalität als MCP-Werkzeuge für die statische/dynamische…
 h1nayoshi/smalien
Werkzeug zur Analyse von Informationsflüssen für Android-Anwendungen
 gmh5225/frida-il2cpp-datacollector
Frida-basiertes Tool, das Cheat Engines MonoDataCollector auf Android und iOS portiert und damit die Mono/IL2CPP-Datenerfassung zur Laufzeit sowie…
 top-celestial-company-ltd/dros-vep-lite
Open-Source, 100 % reproduzierbare KI-Agent-Runtime-Sicherheits-Benchmark- und Sandbox-Umgebung (RFC-010 Draft Protocol).
 koadt/poc-cve-2025-55182
Dieses Repository enthält einen POC von CVE-2025-55182, einer kritischen (CVSS-Score 10.0) Pre-Authentication-Remote-Code-Execution-Schwachstelle,…
 trailofbits/not-slithering-anywhere
Die Python-Version unserer Not Go-ing Anywhere Vulnerable Application
 ejfkdev/dae
Konfigurationsgesteuerter Dart-AOT-Snapshot-Analysator, der blutter-kompatible Symbole und Structs für IDA, radare2 und Frida exportiert und…
 veridiff/veridiff
Dynamischer Branch-Divergenz-Finder für nativen Code -- verfolgt zwei Frida-Ausführungen und findet die exakte Instruktion, an der sie divergieren.
 cspf-founder/api-scanner-docker
Automatisiertes API-Sicherheitstesttool, das REST- und SOAP-APIs auf Schwachstellen scannt, unter Verwendung von OpenAPI/Swagger-Spezifikationen und…
 rakutentech/jndi-ldap-test-server
Ein minimalistischer LDAP-Server, der dazu entwickelt wurde, Schwachstellen gegenüber JNDI+LDAP-Injektionsangriffen in Java zu testen, insbesondere…
 giovannigatti/cve-bench
Ein Benchmark zur Bewertung von KI-Agenten beim Beheben von realen Sicherheitsschwachstellen.
 sunghoojung/reverse-engineering-browser
Lokaler, auf macOS ausgerichteter Research-Browser auf Basis eines angepassten Brave-Builds, der Netzwerkverkehr, Fingerprints, Skripte und…
 fuzzingbrain/fuzzingbrain-bench
Ein Benchmark für LLM-gesteuerte Fehlererkennung: 77 Herausforderungen in 43 Open-Source-Projekten (C/C++/Java).
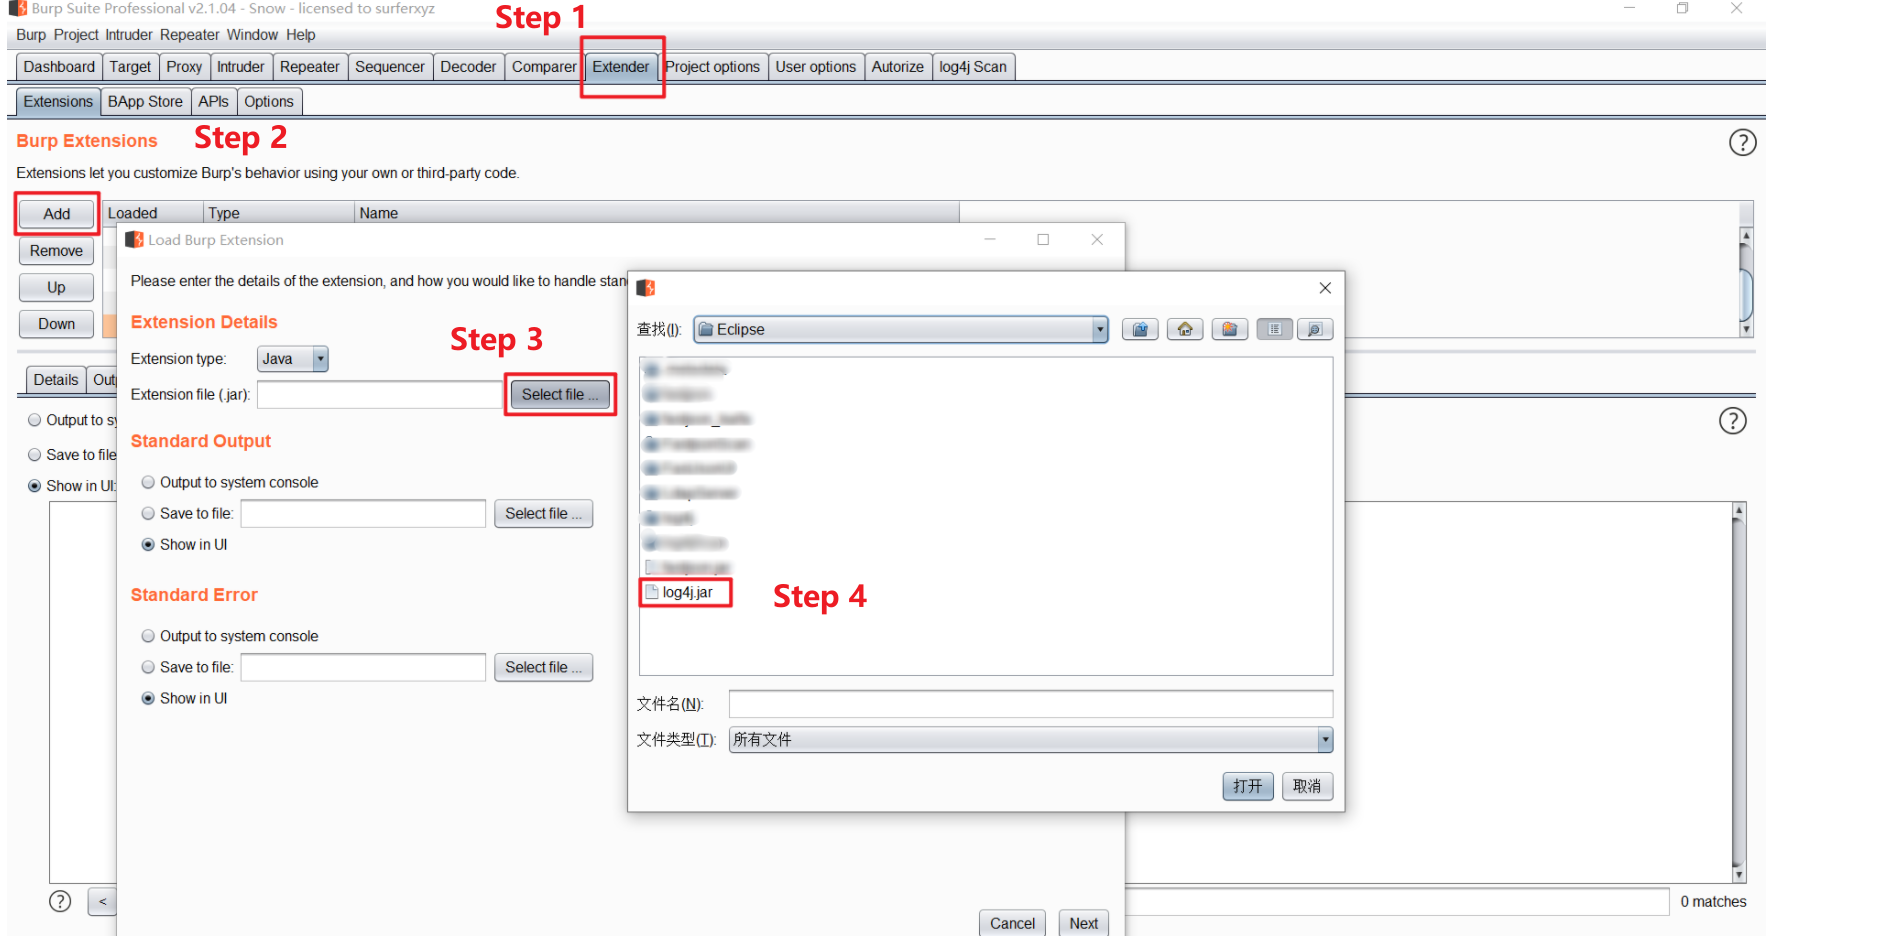 snow0715/log4j-scan-burpsuite
Burpsuite-Erkennungsplugin für die Log4j-Sicherheitslücke (CVE-2021-44228)
 werew/qsynth-artifacts
Benchmark-Datensätze und Synthese-Artefakte für QSynth, enthaltend Tigress-obfuskierte C-Funktionen, x86_64-Binärdateien, Ausführungs-Traces, Ground…








