
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
reDOM — Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner JavaScript-lastiger Anwendungen ermöglicht, die mit Frameworks wie ReactJS, VueJS, Angular und mehr erstellt wurden. | Kitploit
Tools/GitHubGitHub/weirdmachine64/redom
Dynamische Analyse (Sandboxing)SchwachstellenanalyseWeb-Proxys & AbfangenWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungWebsicherheitPenetrationstests
GitHubweirdmachine64/redom

reDOM

Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp einbringt und so effektive Sicherheitstests moderner JavaScript-lastiger Anwendungen ermöglicht, die mit Frameworks wie ReactJS, VueJS, Angular und mehr erstellt wurden.

15340vor 6 MonatenNoch nicht geprüft
Repository anzeigen
Teilen

reDOM

  ██████╗ ███████╗██████╗  ██████╗ ███╗   ███╗
  ██╔══██╗██╔════╝██╔══██╗██╔═══██╗████╗ ████║
  ██████╔╝█████╗  ██║  ██║██║   ██║██╔████╔██║
  ██╔══██╗██╔══╝  ██║  ██║██║   ██║██║╚██╔╝██║
  ██║  ██║███████╗██████╔╝╚██████╔╝██║ ╚═╝ ██║
  ╚═╝  ╚═╝╚══════╝╚═════╝  ╚═════╝ ╚═╝     ╚═╝

Eine Burp Suite-Erweiterung, die vollständige DOM-Rendering-Funktionen direkt in Burp integriert und so effektive Sicherheitstests moderner JavaScript-lastiger Anwendungen ermöglicht, die mit Frameworks wie ReactJS, VueJS, Angular und anderen erstellt wurden.
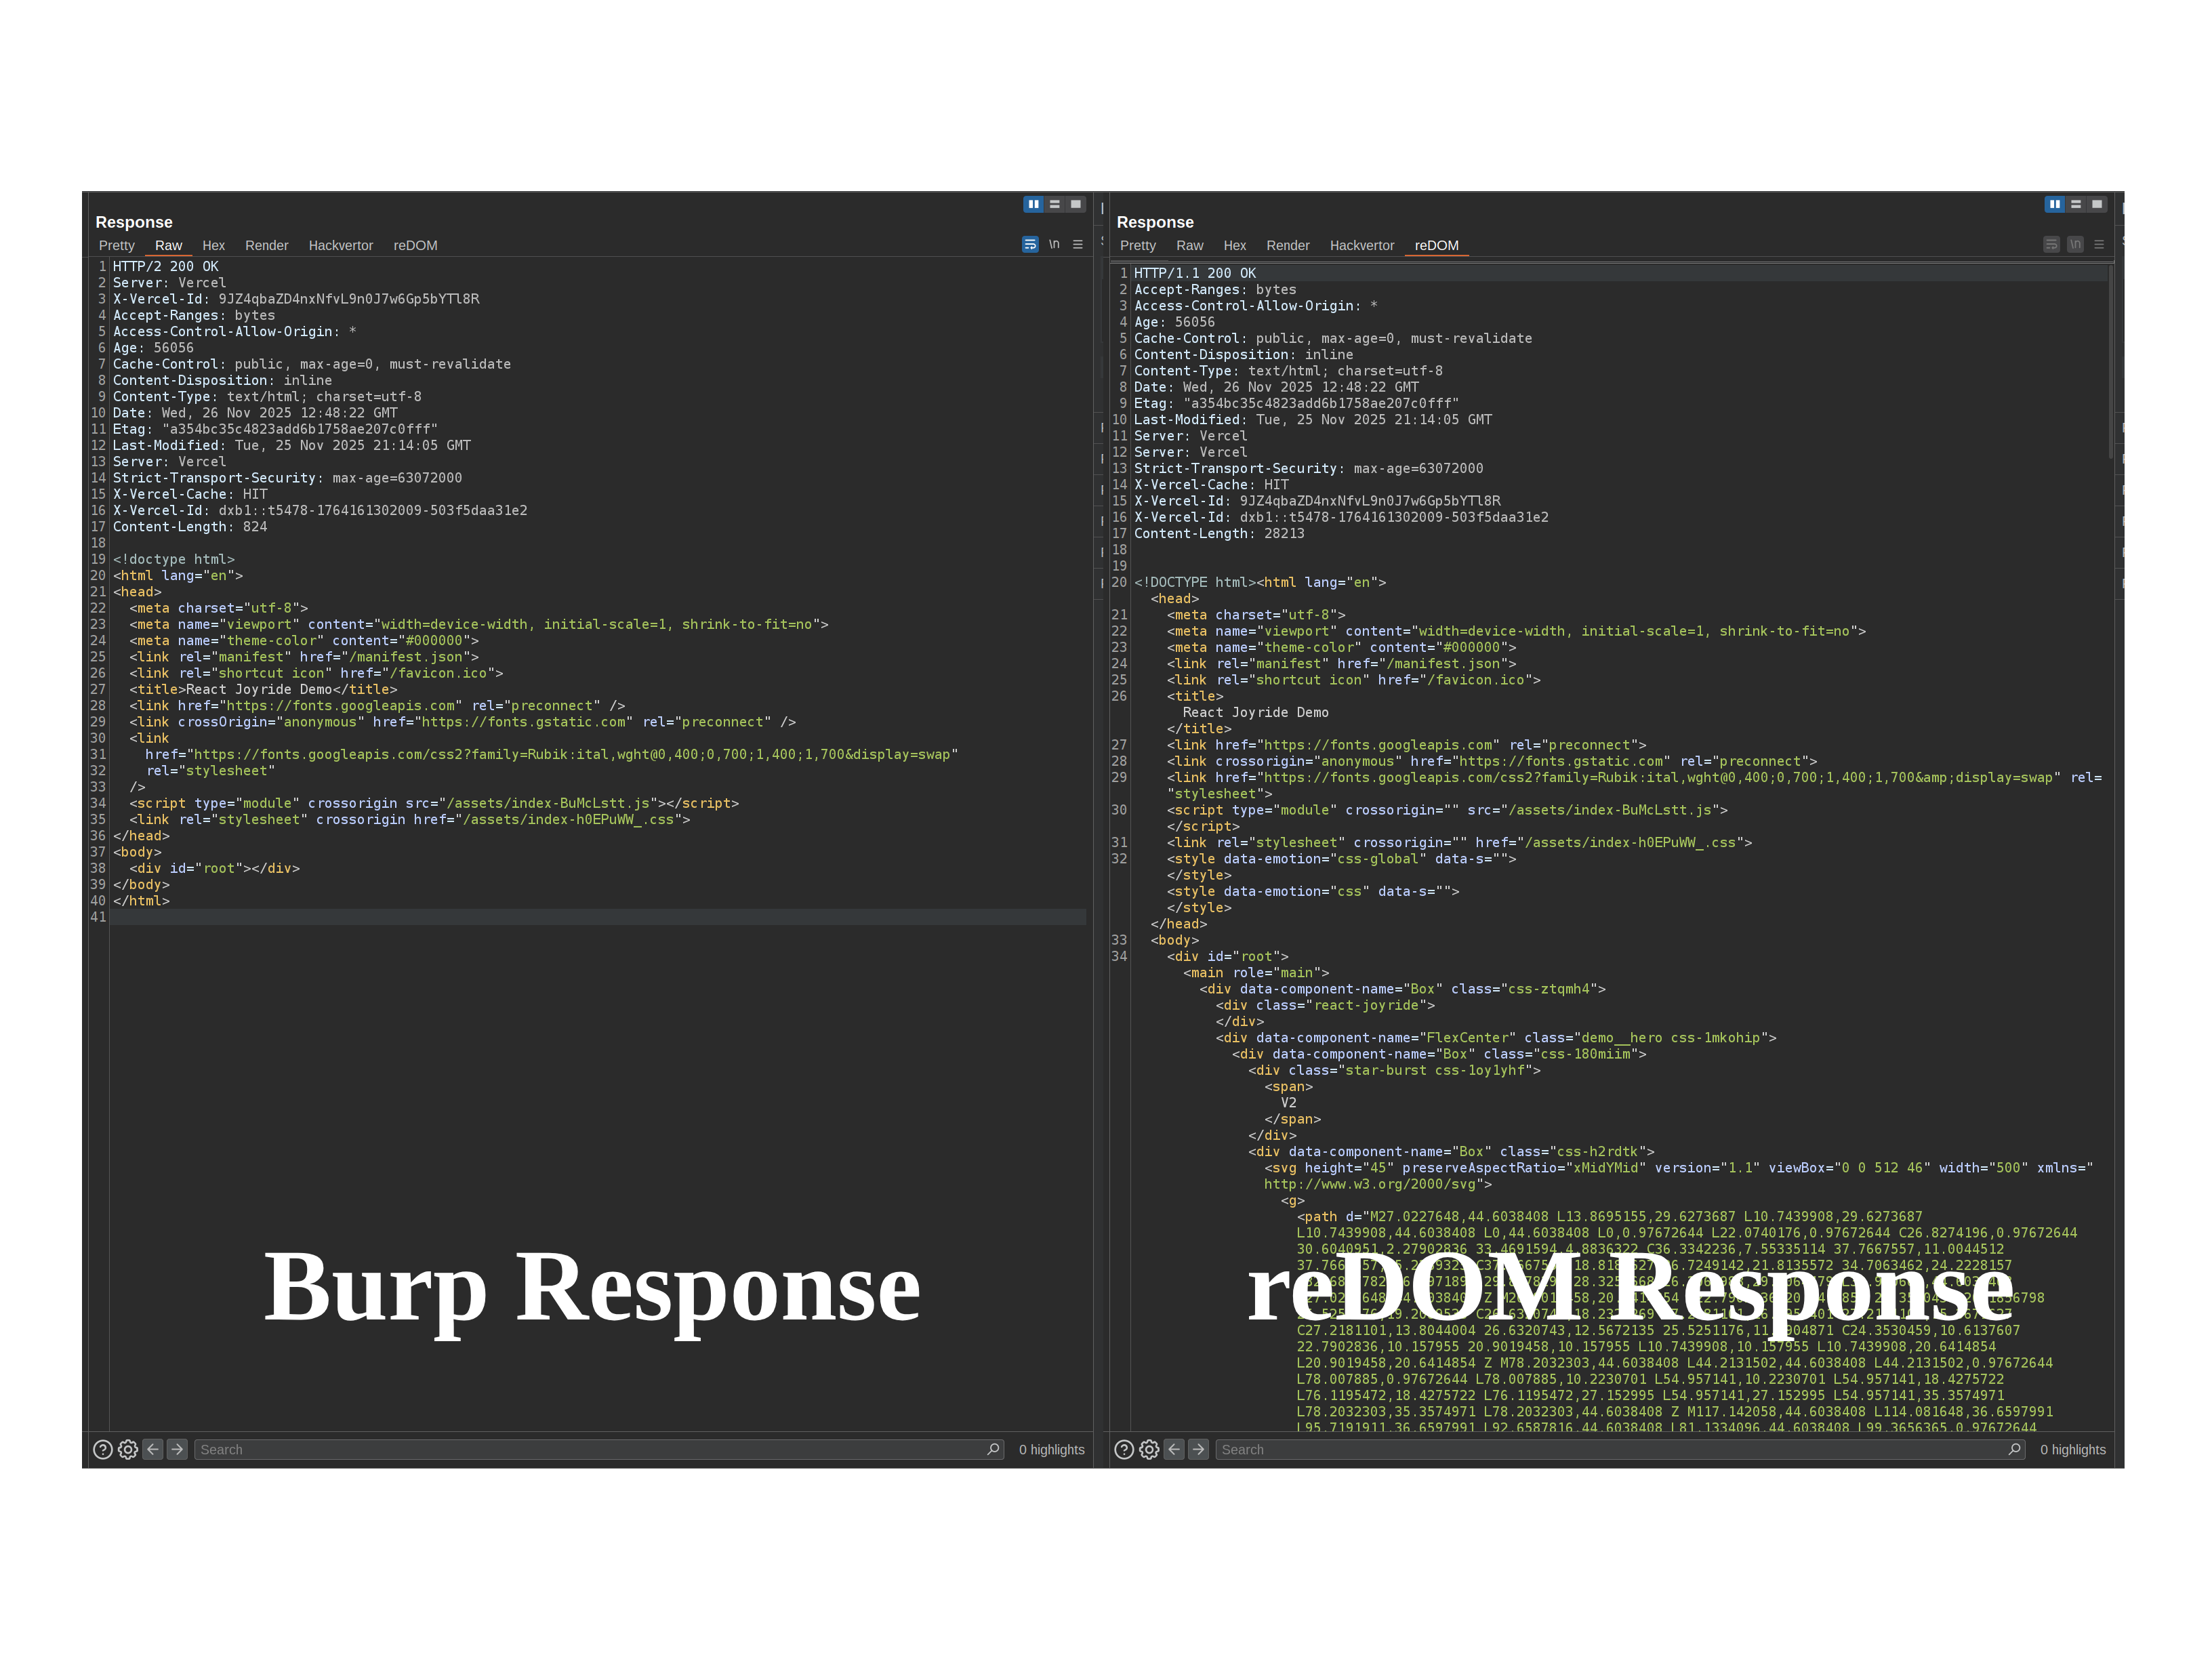
reDOM vs Native Burp Response

Funktionen

  • Erfasst vollständig gerenderte DOMs nach JavaScript-Ausführung
  • Analysiert Single-Page-Anwendungen (SPAs) basierend auf React, Vue.js, Angular usw.
  • Integriert sich als benutzerdefinierter Antwort-Tab in Burp Repeater
  • Startet und verwaltet den Browser direkt aus der Erweiterung
  • Konfigurierbare Rendering- und Verbindungsparameter

Voraussetzungen

  • Burp Suite Professional/Community
  • Chrome/Chromium-Browser

Installation

  1. Erweiterung erstellen:

    mvn clean package
    
  2. target/reDOM.jar in Burp Suite laden (Erweiterungen → Hinzufügen)

Verwendung

  1. Erweiterung laden – das Einstellungsfenster öffnet sich automatisch

  2. Browser-Pfad, Upstream-Proxy und Profilverzeichnis nach Bedarf konfigurieren

  3. Klicken Sie auf Launch & Connect, um den Browser zu starten und zu verbinden

  4. Senden Sie eine Anfrage an Repeater und wechseln Sie zum Tab DOM Render

Konfiguration

EinstellungBeschreibungStandard
Browser-PfadPfad zur Chromium-ausführbaren Dateichromium
Upstream-ProxyBurp-Proxy-Adresselocalhost:8080
ProfilverzeichnisZu verwendendes Browserprofil/tmp/redom
Ungültige Zertifikate akzeptierenSelbstsignierte und ungültige TLS-Zertifikate vertrauenan
Browser beim Start startenBrowser automatisch starten, wenn die Erweiterung geladen wirdaus
Host / PortRemote-Debugging-Adresselocalhost:9222
Befehls-TimeoutCDP-Befehls-Timeout30s
Wartezeit nach dem LadenWartezeit nach Seitenladevorgang, damit JS ausgeführt werden kann1000ms
Lade-TimeoutMaximale Wartezeit für das Laden der Seite30s
Beim Tab-Wechsel rendernAutomatisch rendern, wenn der DOM-Render-Tab geöffnet wirdan
HTML hübsch formatierenDas gerenderte HTML-Ergebnis formatierenan

Lizenz

MIT License

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






