
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 dev-sec/ssh-baseline
DevSec SSH Baseline - InSpec Profile
 safedep/gryph
Sicherheitsschicht für KI-Coding-Agenten. Funktioniert mit Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent und mehr.
 projectdiscovery/depx
Schadpakete & Supply-Chain-Intelligence
 kstenerud/yoloai
Dein Agent ist ein Sicherheitsrisiko, also behandle ihn auch so. yoloAI macht AI-Agenten-Sandboxing richtig.
 videns/vulners-scanner
Schwachstellenscanner basierend auf der vulners.com Audit-API
 node9-ai/node9-proxy
Access control for AI agents. Set what Claude Code, Codex, Gemini, Cursor and any MCP server are allowed to do, review risky actions before they run,…
 praetorian-inc/trajan
Ein plattformübergreifendes CI/CD-Schwachstellenerkennungs- und Angriffsautomatisierungswerkzeug zur Identifizierung von Sicherheitsschwächen in…
 shipsecai/studio
Workflow-Automatisierung für Sicherheitsteams
 robocoder/rips-scanner
RIPS - Ein statischer Quellcode-Analysator für Schwachstellen in PHP-Skripten
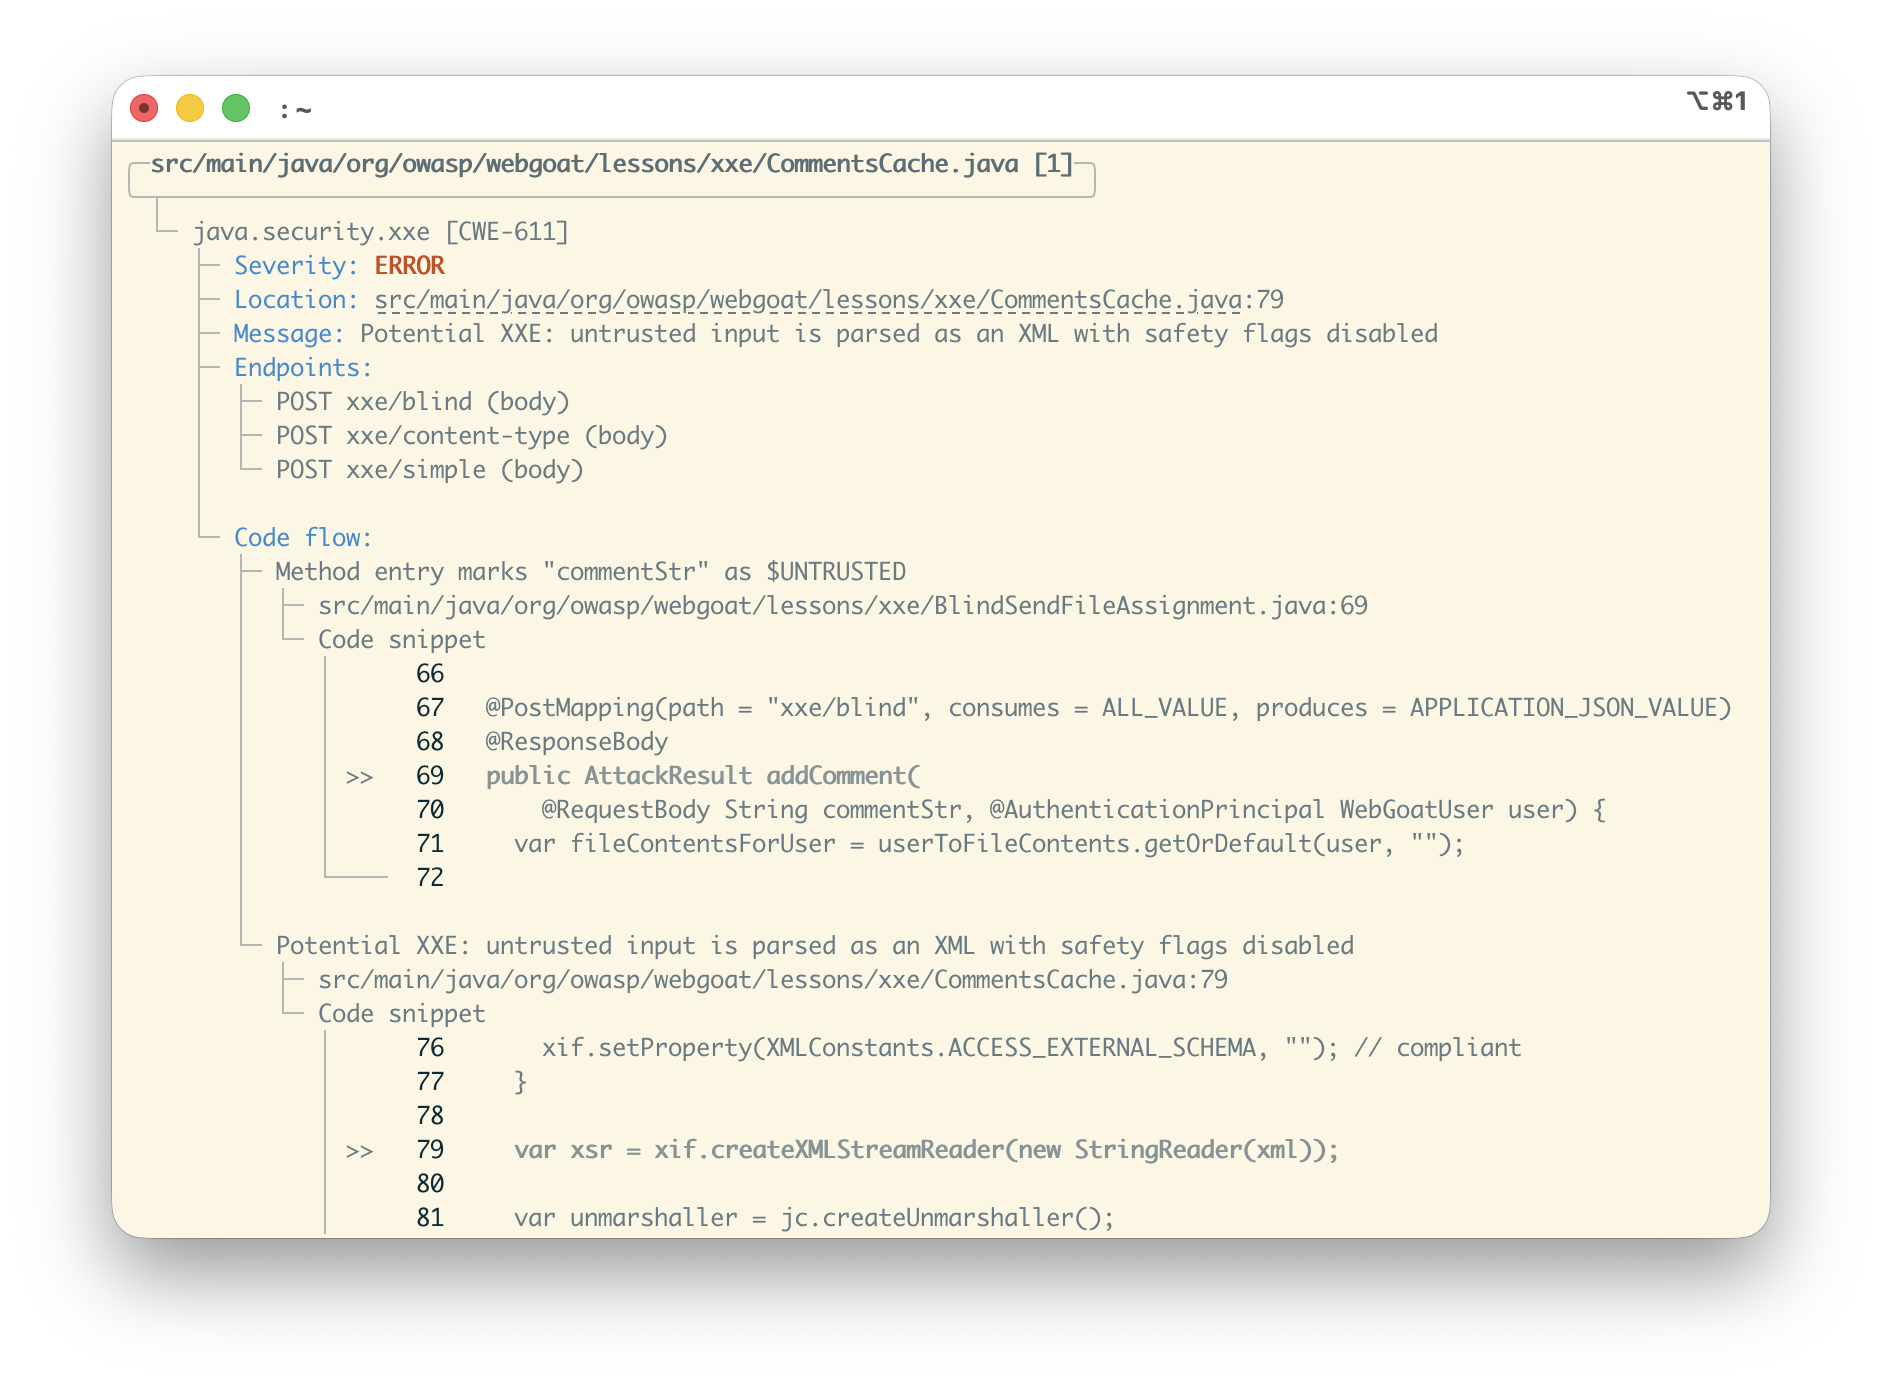 seqra/opentaint
Formale interprozedurale Taint-Analyse-Engine für Anwendungssicherheit. Verfolgt unvertraute Daten über Funktionsgrenzen, Persistenzschichten und…
 dipjyotimetia/hybridtestframework
End-to-End-Tests von Web, API, Cloud, Events und Sicherheit
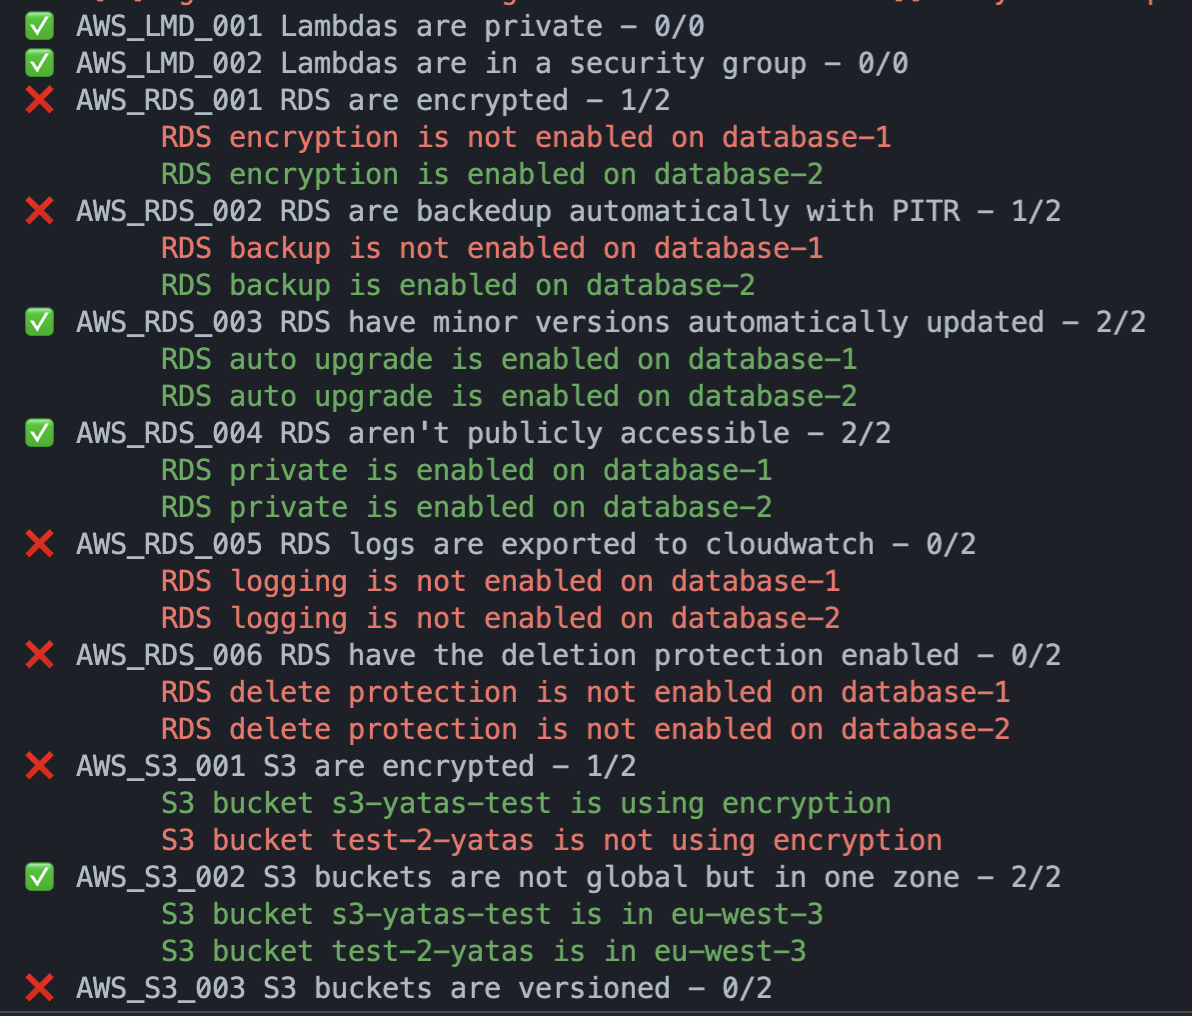 padok-team/yatas
:owl::mag_right: Ein einfaches Tool zur Überprüfung Ihrer AWS/GCP-Infrastruktur auf Fehlkonfigurationen oder potenzielle Sicherheitsprobleme mit…
 navikt/cplt
Sandbox for AI coding agents. Runs Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose or a plain shell inside a kernel-level…
 owasp/user-security-stories
Repo zur Speicherung der Zuordnung von User-Security-Stories
 dsccommunity/certificatedsc
DSC-Ressourcen zur Vereinfachung der Verwaltung von Zertifikaten auf einem Windows-Server.
 arnica/depsguard
Härten Sie Ihre Paketmanager-Konfigurationen gegen Lieferkettenangriffe ab.
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 mhaskar/bughound
Statisches Code-Analyse-Tool basierend auf Elasticsearch








