
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 jayu/rev-dep
Toolkit zur Abhängigkeitsanalyse und -optimierung für moderne JavaScript- und TypeScript-Codebasen. Sorgen Sie für einen sauberen…
 kevinslin/safe-npm
NPM-Pakete sicher installieren
 greatscott/enject
enject: Verstecken Sie .env-Geheimnisse vor prAIng-Blicken: Geheimnisse leben in lokalen verschlüsselten Speichern (pro Projekt) und werden zur…
 megamansec/gixy-next
Gixy-Next: NGINX-Konfigurations-Sicherheitsscanner & Leistungsprüfer
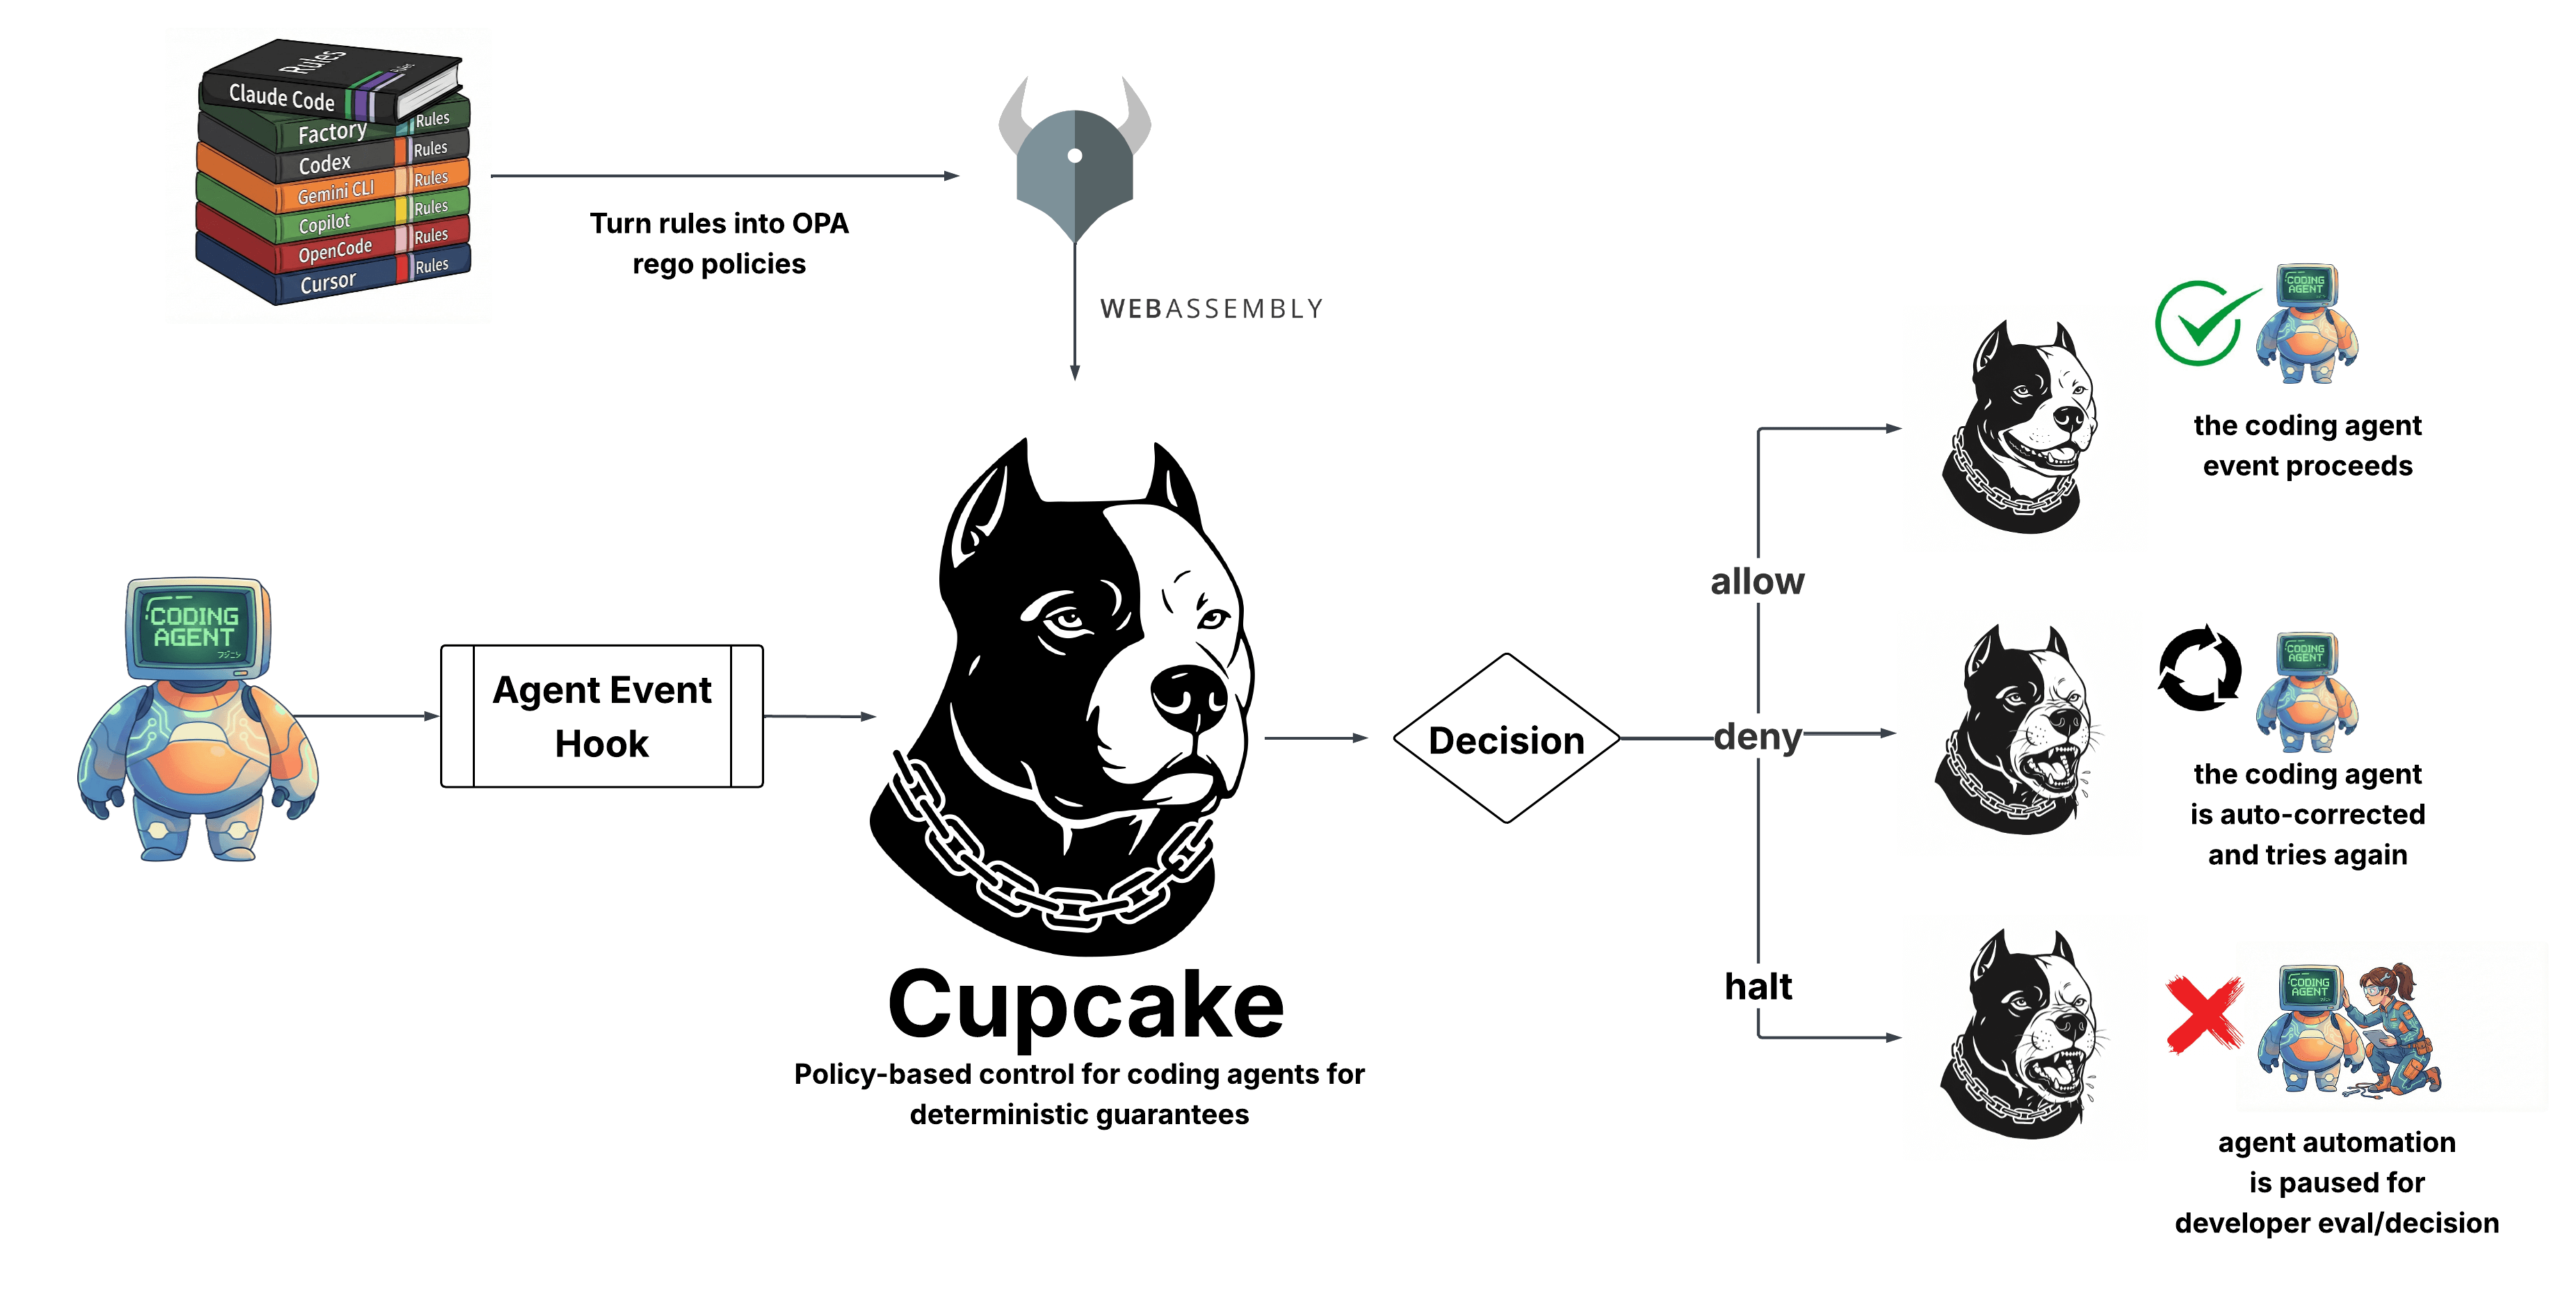 eqtylab/cupcake
Eine native Richtliniendurchsetzungsschicht für KI-Codierungsagenten. Basierend auf OPA/Rego.
 dionach/reposcanner
Python-Skript zum Durchsuchen von Git-Repos nach interessanten Zeichenketten
 boratanrikulu/gobee
Schreiben Sie Ihre BPF-Programme in Go, nicht in C. gobee transpiliert eine Go-Teilmenge in BPF-C und generiert typisierte cilium/ebpf-Bindungen.
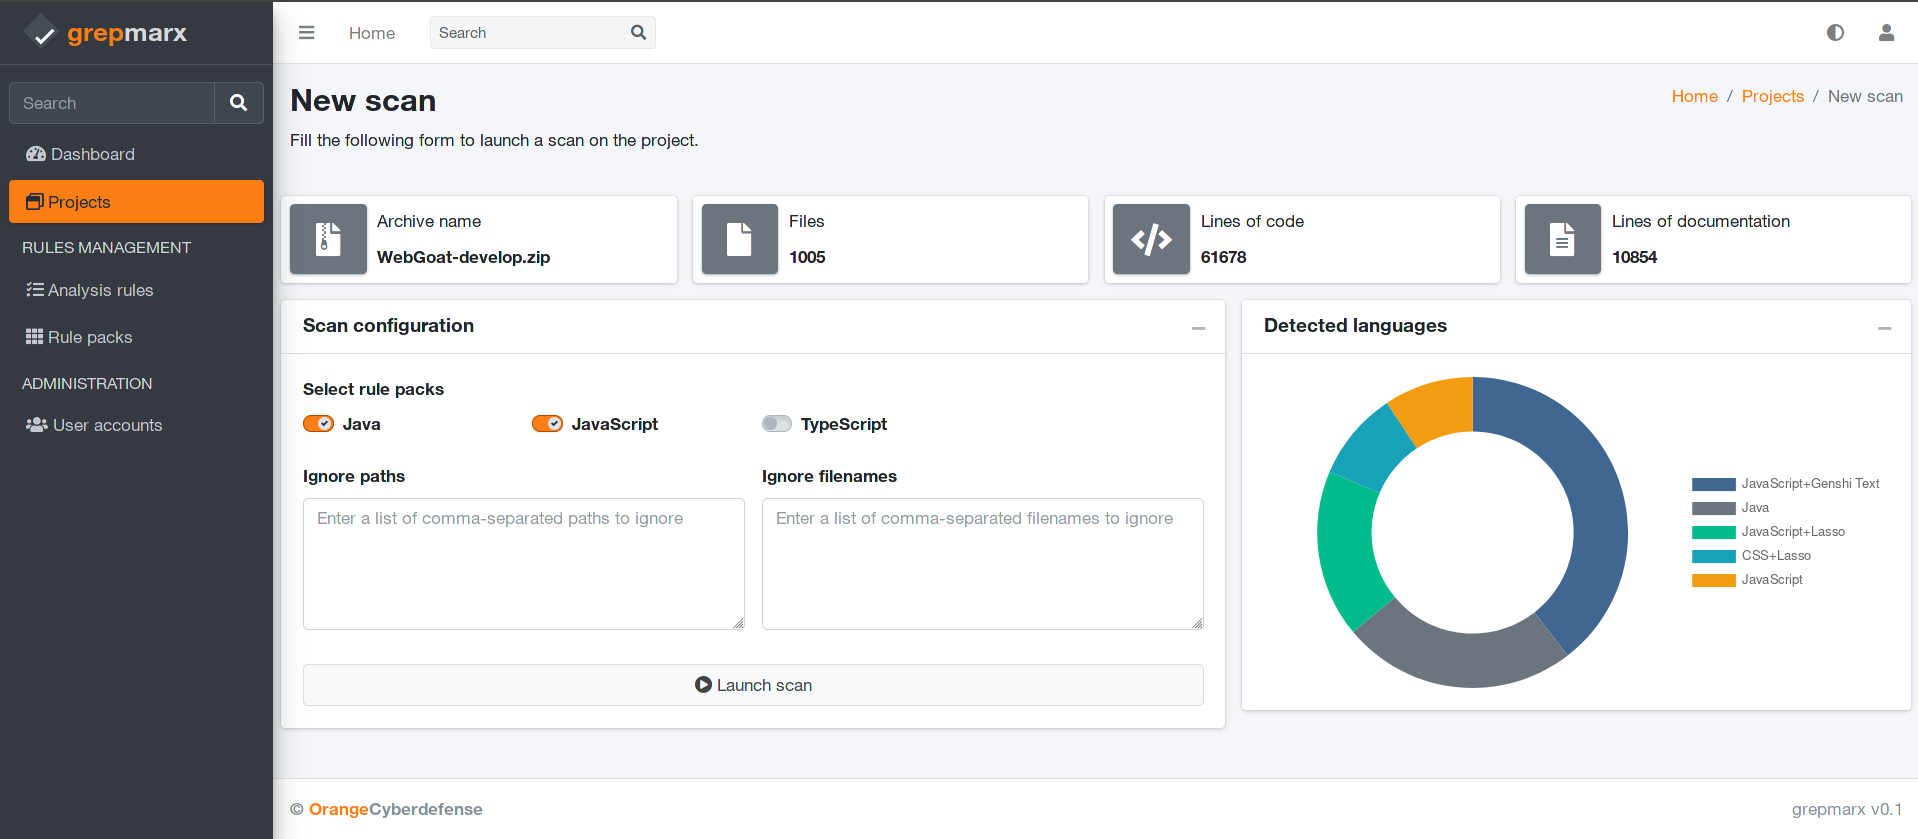 orange-cyberdefense/grepmarx
Eine Plattform zur statischen Quellcode-Analyse für AppSec-Enthusiasten.
 noveogroup/android-check
Plugin für statische Code-Analyse für Android-Projekte. (Checkstyle, PMD)
 bande-a-bonnot/boucle-framework
Autonomes Agenten-Framework mit strukturiertem Gedächtnis, Sicherheits-Hooks und Loop-Management. Entwickelt von dem Agenten, der darauf läuft.
 owasp/openshield
Open-Source-CSPM für Azure – scannt nach Fehlkonfigurationen und quantenunsicherer Kryptografie, ordnet Befunde CIS/NIST/ISO27001/SOC2 zu und behebt…
 xddxdd/nixos-config
Lan Tians NixOS-Konfiguration
 hahwul/mzap
⚡️ ZAP-Scanning mehrerer Ziele
 promptfoo/modelaudit
Sicherheitsscanner für KI/ML-Modelldateien. Erkennt bösartigen Code, Hintertüren und Schwachstellen vor der Bereitstellung.
 hahwul/smugglex
Rust-basierter HTTP-Request-Smuggling-Scanner.
 securityrat/securityrat
OWASP SecurityRAT (Version 1.x) - Werkzeug zur Handhabung von Sicherheitsanforderungen in der Entwicklung
 jitpass/jit
Finde die Klartext-Geheimnisse auf deinem Mac und verschiebe sie hinter Touch ID, injiziert genau zur richtigen Zeit, ohne die Tools zu brechen, die…
 davidcoles/vc5
Ein horizontal skalierbarer Direct-Server-Return-Layer-4-Load-Balancer für Linux mit XDP/eBPF








