ShipSec Studio
Open-Source-Plattform zur Orchestrierung von Sicherheits-Workflows.
ShipSec befindet sich derzeit in aktiver Entwicklung. Wir optimieren die Plattform für einen stabilen Produktionseinsatz und leistungsstarke Sicherheitsabläufe.
ShipSec Studio bietet eine visuelle DSL und Laufzeitumgebung zum Erstellen, Ausführen und Überwachen automatisierter Sicherheits-Workflows. Es entkoppelt die Sicherheitslogik von der Infrastrukturverwaltung und bietet eine langlebige und isolierte Umgebung für die Ausführung von Sicherheits-Tools in großem Maßstab.
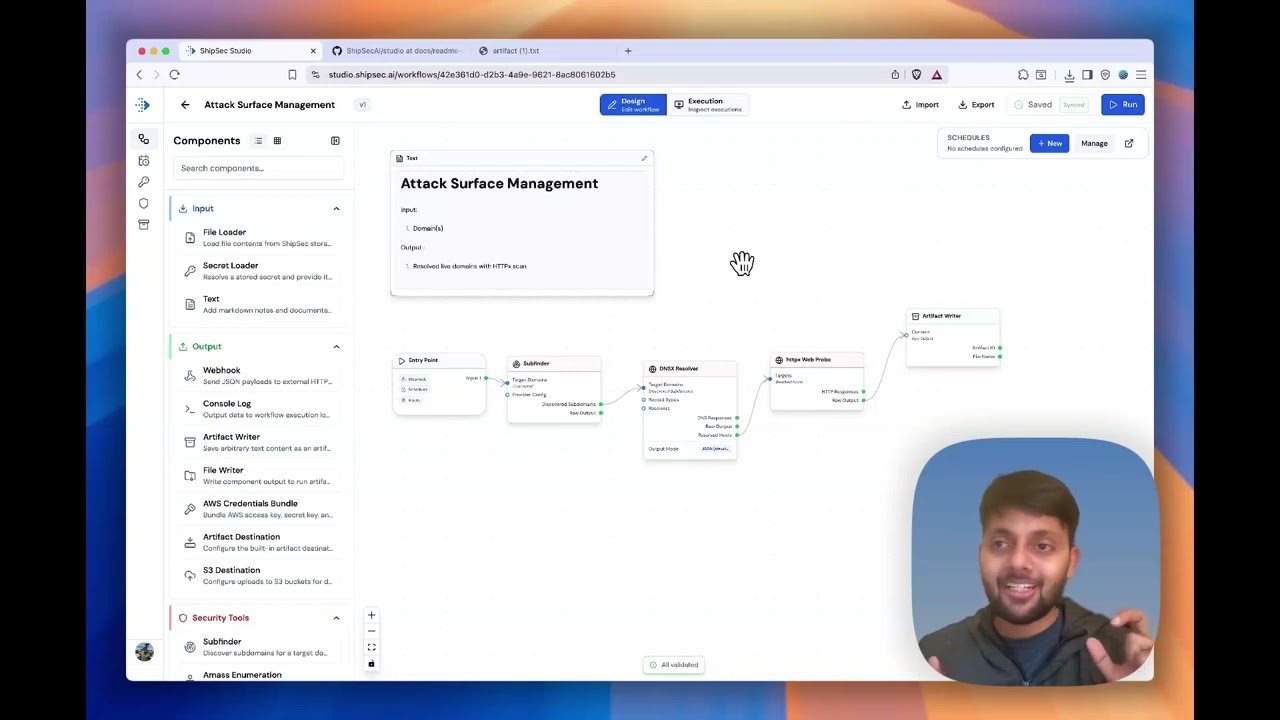
Sehen Sie die Plattform in Aktion auf YouTube.
🏗️ Kernpfeiler
- Langlebige, fortsetzbare Workflows basierend auf Temporal.io für zustandsbehaftete Ausführung über Fehler hinweg.
- Isolierte Sicherheits-Laufzeitumgebungen mithilfe ephemerer Container mit Volume-Verwaltung pro Ausführung.
- Einheitliche Telemetrieströme, die Terminalausgaben, Ereignisse und Logs über eine SSE-Pipeline mit geringer Latenz liefern.
- Visueller No-Code-Builder, der komplexe Sicherheitsgraphen in eine ausführbare DSL kompiliert.
🚀 Bereitstellungsoptionen
1. Shipsec Self-Hosting mit Docker (Empfohlen)
Der einfachste Weg, ShipSec Studio auf Ihrer eigenen Infrastruktur auszuführen:
Einzeilen-Installation
curl -fsSL https://get.shipsec.ai | bash
Dieser Installer:
- Überprüft und installiert fehlende Abhängigkeiten (docker, just, curl, jq, git)
- Startet Docker, falls er nicht läuft
- Klont das Repository und startet alle Dienste
- Führt Sie durch alle erforderlichen Setup-Schritte
Sobald die Installation abgeschlossen ist, besuchen Sie http://localhost, um auf ShipSec Studio zuzugreifen.
2. ShipSec Cloud (Vorschau)
Der schnellste Weg, ShipSec Studio zu testen, ohne Infrastruktur verwalten zu müssen.
- Ausprobieren: studio.shipsec.ai
- Hinweis: ShipSec Studio befindet sich in aktiver Entwicklung. Die Cloud-Umgebung ist eine technische Vorschau für Evaluierungs- und Sandbox-Tests.
3. Self-Hosting (Docker)
Für Teams, die Datenresidenz und Air-Gapped-Sicherheitsorchestrierungen benötigen. Dieses Setup führt den vollständigen Stack (Frontend, Backend, Worker und Infrastruktur) aus.
Voraussetzungen:
- docker - Zum Ausführen der Anwendung und der Sicherheitskomponenten
- just - Befehlsrunner für vereinfachte Workflows
- curl und jq - Zum Abrufen von Release-Informationen
# Clone and start the latest stable release
git clone https://github.com/ShipSecAI/studio.git
cd studio
just prod start-latest
Greifen Sie unter http://localhost auf das Studio zu.
🛠️ Funktionen
Native Unterstützung für branchenübliche Sicherheits-Tools, darunter:
- Erkennung:
Subfinder, DNSX, Naabu, HTTPx
- Schwachstellen:
Nuclei, TruffleHog
- Dienstprogramme:
JSON Transform, Logic Scripts, HTTP Requests
Erweiterte Orchestrierung
- Human-in-the-Loop: Pausieren Sie Workflows für Genehmigungen, Formulareingaben oder manuelle Validierung, bevor Sie fortfahren.
- KI-gestützte Analyse: Nutzen Sie LLM-Knoten und MCP-Anbieter für die intelligente Interpretation von Ergebnissen.
- Natives Scheduling: Integrierte CRON-Unterstützung für wiederkehrende Sicherheits- und Compliance-Überwachung.
- API-First: Lösen Sie beliebige Workflow-Ausführungen über eine umfassende REST-API aus und überwachen Sie diese.
MCP-Integration
- MCP-Bibliothek: Zentrale MCP-Serververwaltung mit Mehrfachserverauswahl und automatischer Tool-Registrierung
- Integrierte MCP-Server: AWS CloudTrail, CloudWatch und Filesystem werden out-of-the-box unterstützt
- Nahtlose Tool-Erkennung: KI-Agenten erkennen und verwenden MCP-Tools automatisch über standardisierte Verträge
🏛️ Architekturübersicht
ShipSec Studio ist auf Enterprise-taugliche Ausfallsicherheit und horizontale Skalierbarkeit ausgelegt.
- Verwaltungsebene (Backend): NestJS-Dienst für DSL-Kompilierung, Geheimnisverwaltung (AES-256-GCM) und Identitätsmanagement.
- Orchestrierungsebene (Temporal): Verwaltet Workflow-Zustand, Nebenläufigkeit und persistente Wartezustände.
- Ausführungsebene (Worker): Zustandslose Agenten, die Aufgaben von Temporal abrufen und toolgebundene Aktivitäten in isolierten Laufzeitumgebungen ausführen.
- Überwachung (SSE/Loki): Echtzeit-Telemetriepipeline für deterministische Sichtbarkeit der Ausführung.
Erfahren Sie mehr über unsere Designentscheidungen und Systemkomponenten im Architecture Deep-dive.
- 💬 Discord — Echtzeit-Support und Community-Diskussion.
- 🗣️ GitHub Discussions — Technische RFCs und Feature-Anfragen.
- 📚 Documentation — Vollständige Anleitungen zur Komponentenentwicklung und -bereitstellung.
🔀 Multi-Instance-Entwicklung
Führen Sie mehrere isolierte Dev-Instanzen auf einem Rechner für parallele Feature-Arbeit aus:
# Instance 0 (default)
just dev

# Switch active workspace instance
just instance use 1
just dev

# Manage per-instance env files
just instance-env init 1
Jede Instanz erhält einen eigenen Frontend-Port, Backend-Port, eine eigene Datenbank und einen eigenen Temporal-Namespace, während sie sich einen gemeinsamen Docker-Infrastruktur-Stack teilen. Weitere Details finden Sie im Multi-Instance Development Guide.
✍️ Mitwirken
Wir freuen uns über Beiträge zur Management-Ebene, zur Worker-Logik oder zu neuen Sicherheitskomponenten.
Architekturrichtlinien und Setup-Anweisungen finden Sie in CONTRIBUTING.md.
Lizenz
ShipSec Studio ist unter der Apache License 2.0 lizenziert.
Entwickelt für Sicherheitsteams vom ShipSec-AI-Team.