Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
opentaint — Formale interprozedurale Taint-Analyse-Engine für Anwendungssicherheit. Verfolgt unvertraute Daten über Funktionsgrenzen, Persistenzschichten und asynchronen Code hinweg. KI-Agenten-fähig mit deterministischem Regel-Replay. Open-Source-Alternative zu Semgrep Pro und CodeQL. | Kitploit
Tools/GitHubGitHub/seqra/opentaint
Statische AnalyseSchwachstellenscannerSchwachstellenanalyseCode-AnalyseWebsicherheitDevSecOpsLieferkettensicherheitLernen & BildungAPI-SicherheitKI-Sicherheit
GitHub
1271063vor 15 TagenVon Kitploit geprüft
seqra/opentaint

opentaint

Formale interprozedurale Taint-Analyse-Engine für Anwendungssicherheit. Verfolgt unvertraute Daten über Funktionsgrenzen, Persistenzschichten und asynchronen Code hinweg. KI-Agenten-fähig mit deterministischem Regel-Replay. Open-Source-Alternative zu Semgrep Pro und CodeQL.

Repository anzeigenWebseite
Teilen

OpenTaint

Die Open-Source-Taint-Analyse-Engine fur das KI-Zeitalter

Formale Taint-Analyse fur Anwendungssicherheit — findet, was AST-Pattern-Matching-Engines ubersehen, lasst LLM-Agenten Schwachstellen als Regeln umsetzen, skaliert, wo keines von beiden allein ausreicht.

GitHub-Release Go Report Card Lizenz: Apache 2.0 Go-Version Discord

English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
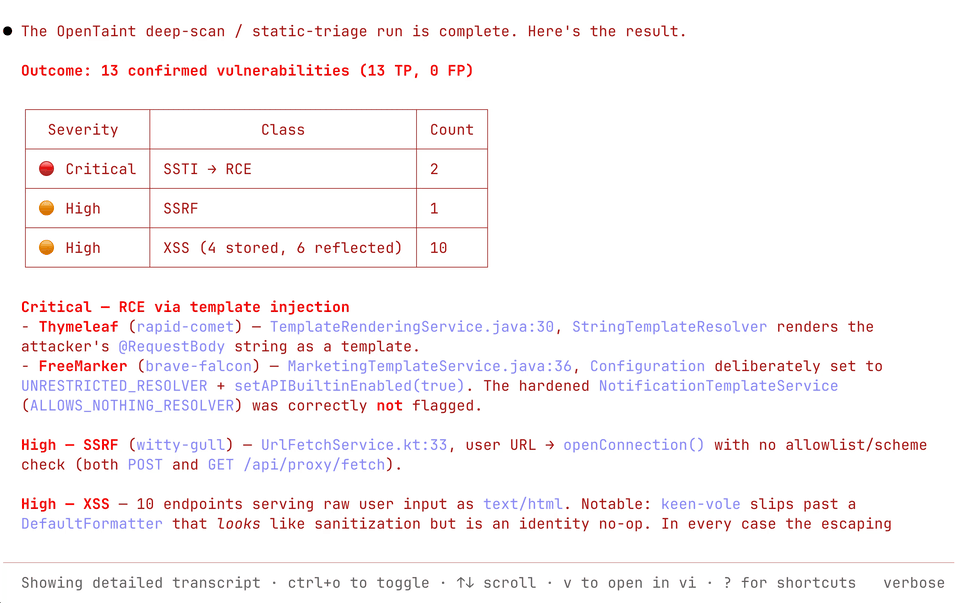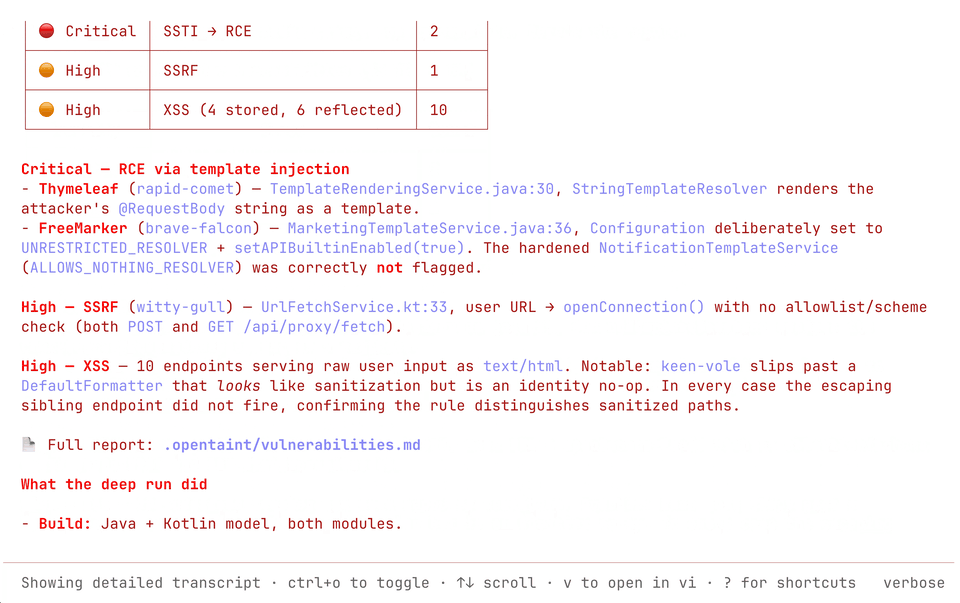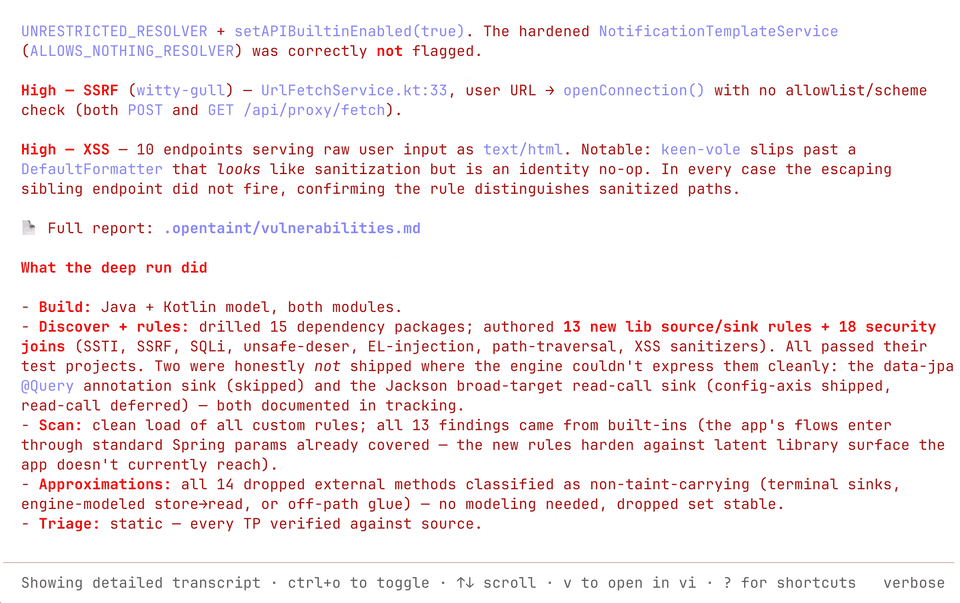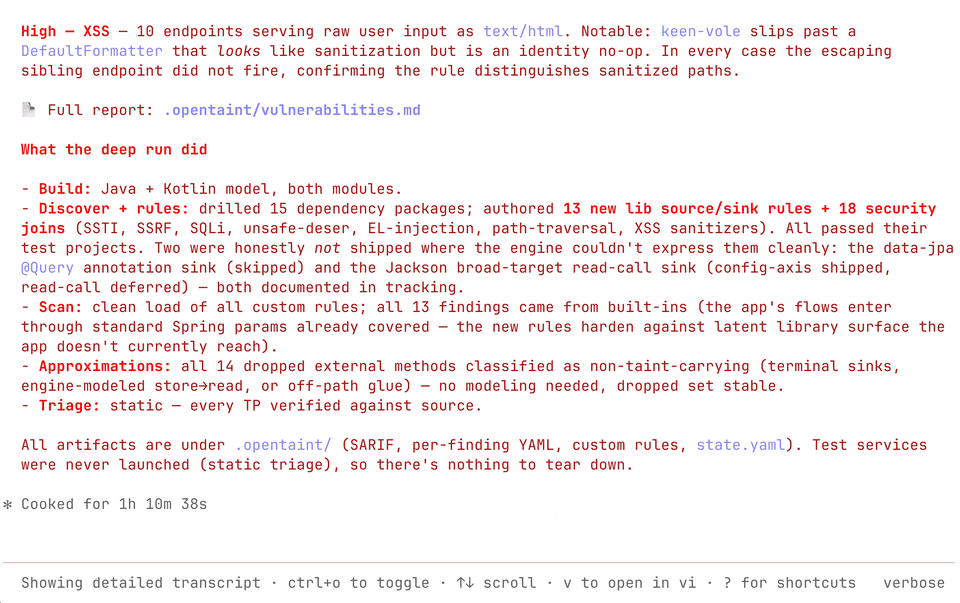
OpenTaint Zusammenfassungsausgabe

Unterstutzte Technologien und Integrationen

Java     Kotlin     Spring     GitHub      GitLab

Die gründlichste Taint-Analyse-Engine für Spring-Apps

Roadmap

Python     Go     C#     JavaScript     TypeScript

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    322
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →