
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 check-spelling/check-spelling
Rechtschreibprüfungs-Aktion zur Überprüfung der Rechtschreibung in Repositories / Pull Requests / Commits
 bbva/apicheck
Das DevSecOps-Toolset für REST-APIs
 cynative/cynative
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, geleakte Secrets und…
 sigstore/root-signing
Verwaltet das TUF-Repository, das den Sigstore-Vertrauensanker (trusted_root.json) sicher an Clients ausliefert, mittels Threshold-Signierung durch…
 jsdelivr/globalping-probe
Der globalping Probe-Code, der auf Ihrer Hardware läuft und eine Verbindung zum globalen Community-Netzwerk von Probes herstellt.
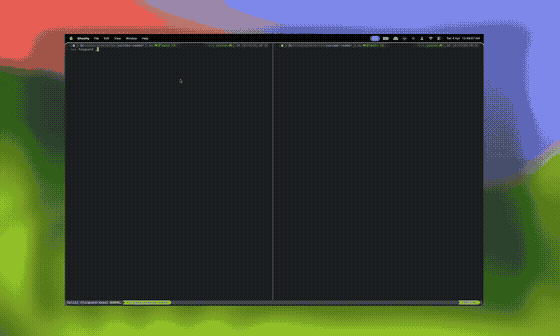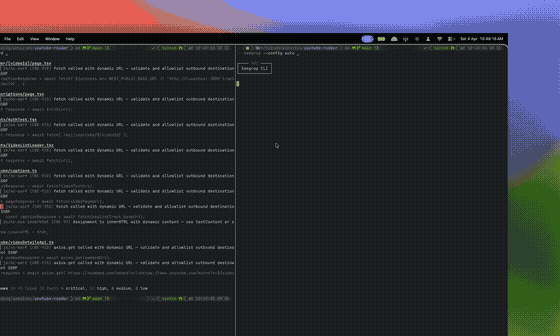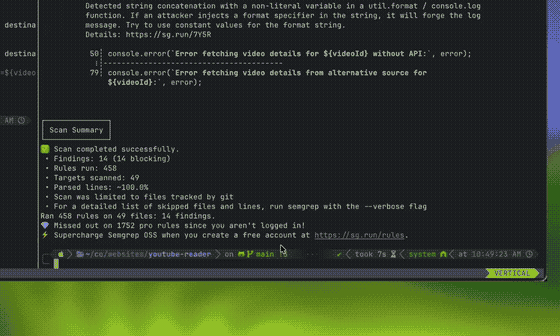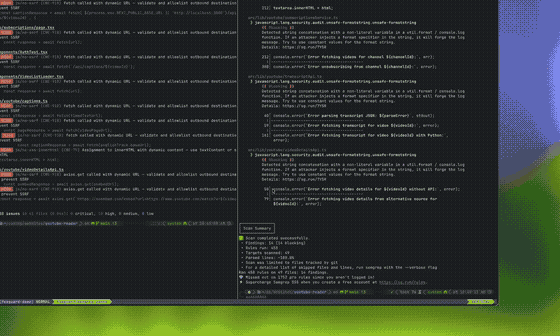 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 cyberark/vulnhalla
Automatisierte Sicherheitsanalyse-Pipeline, die CodeQL-Abfragen auf GitHub-Repositories ausführt und LLMs verwendet, um echte Schwachstellen von…
 agent-field/sec-af
AI-nativer Code-Sicherheitsauditor auf AgentField, der die Ausnutzbarkeit mit Urteilen, Spuren und handlungsrelevanten Beweisen nachweist.
 hubblestack/hubble
Hubble ist ein modulares, quelloffenes Sicherheits-Compliance-Framework. Das Projekt bietet bedarfsorientierte, profilbasierte Audits,…
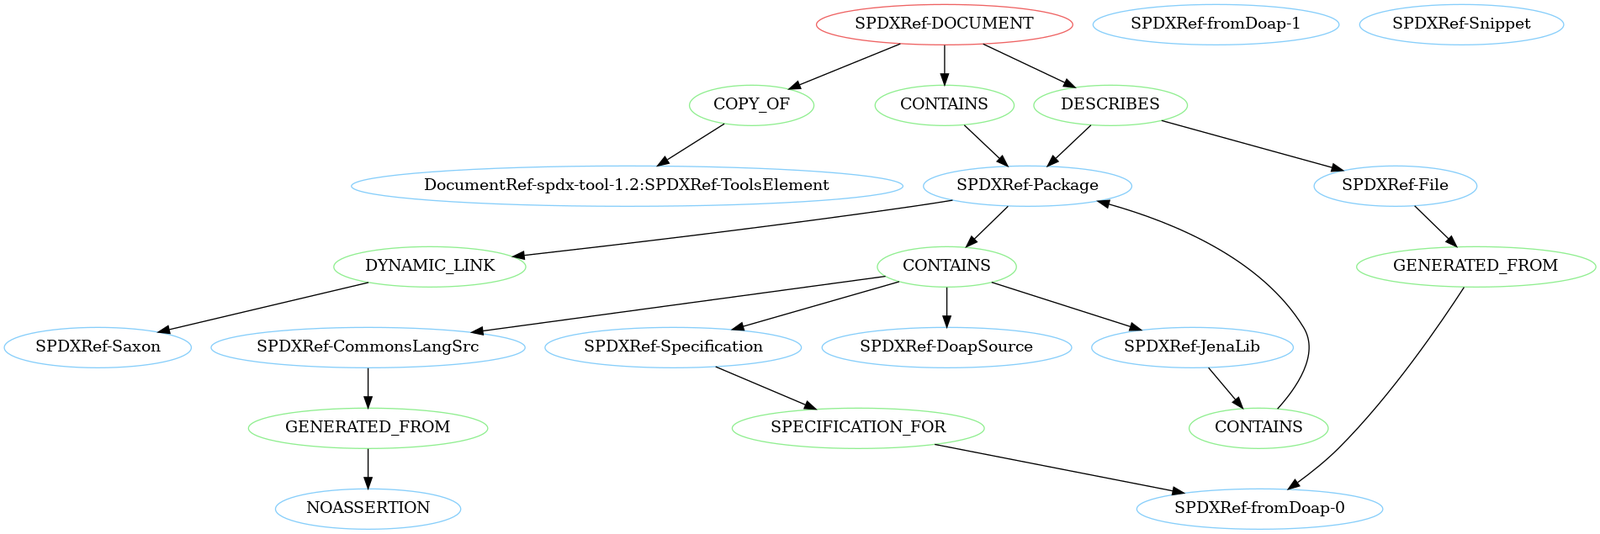 spdx/tools-python
Eine Python-Bibliothek zum Parsen, Validieren und Erstellen von SPDX-Dokumenten.
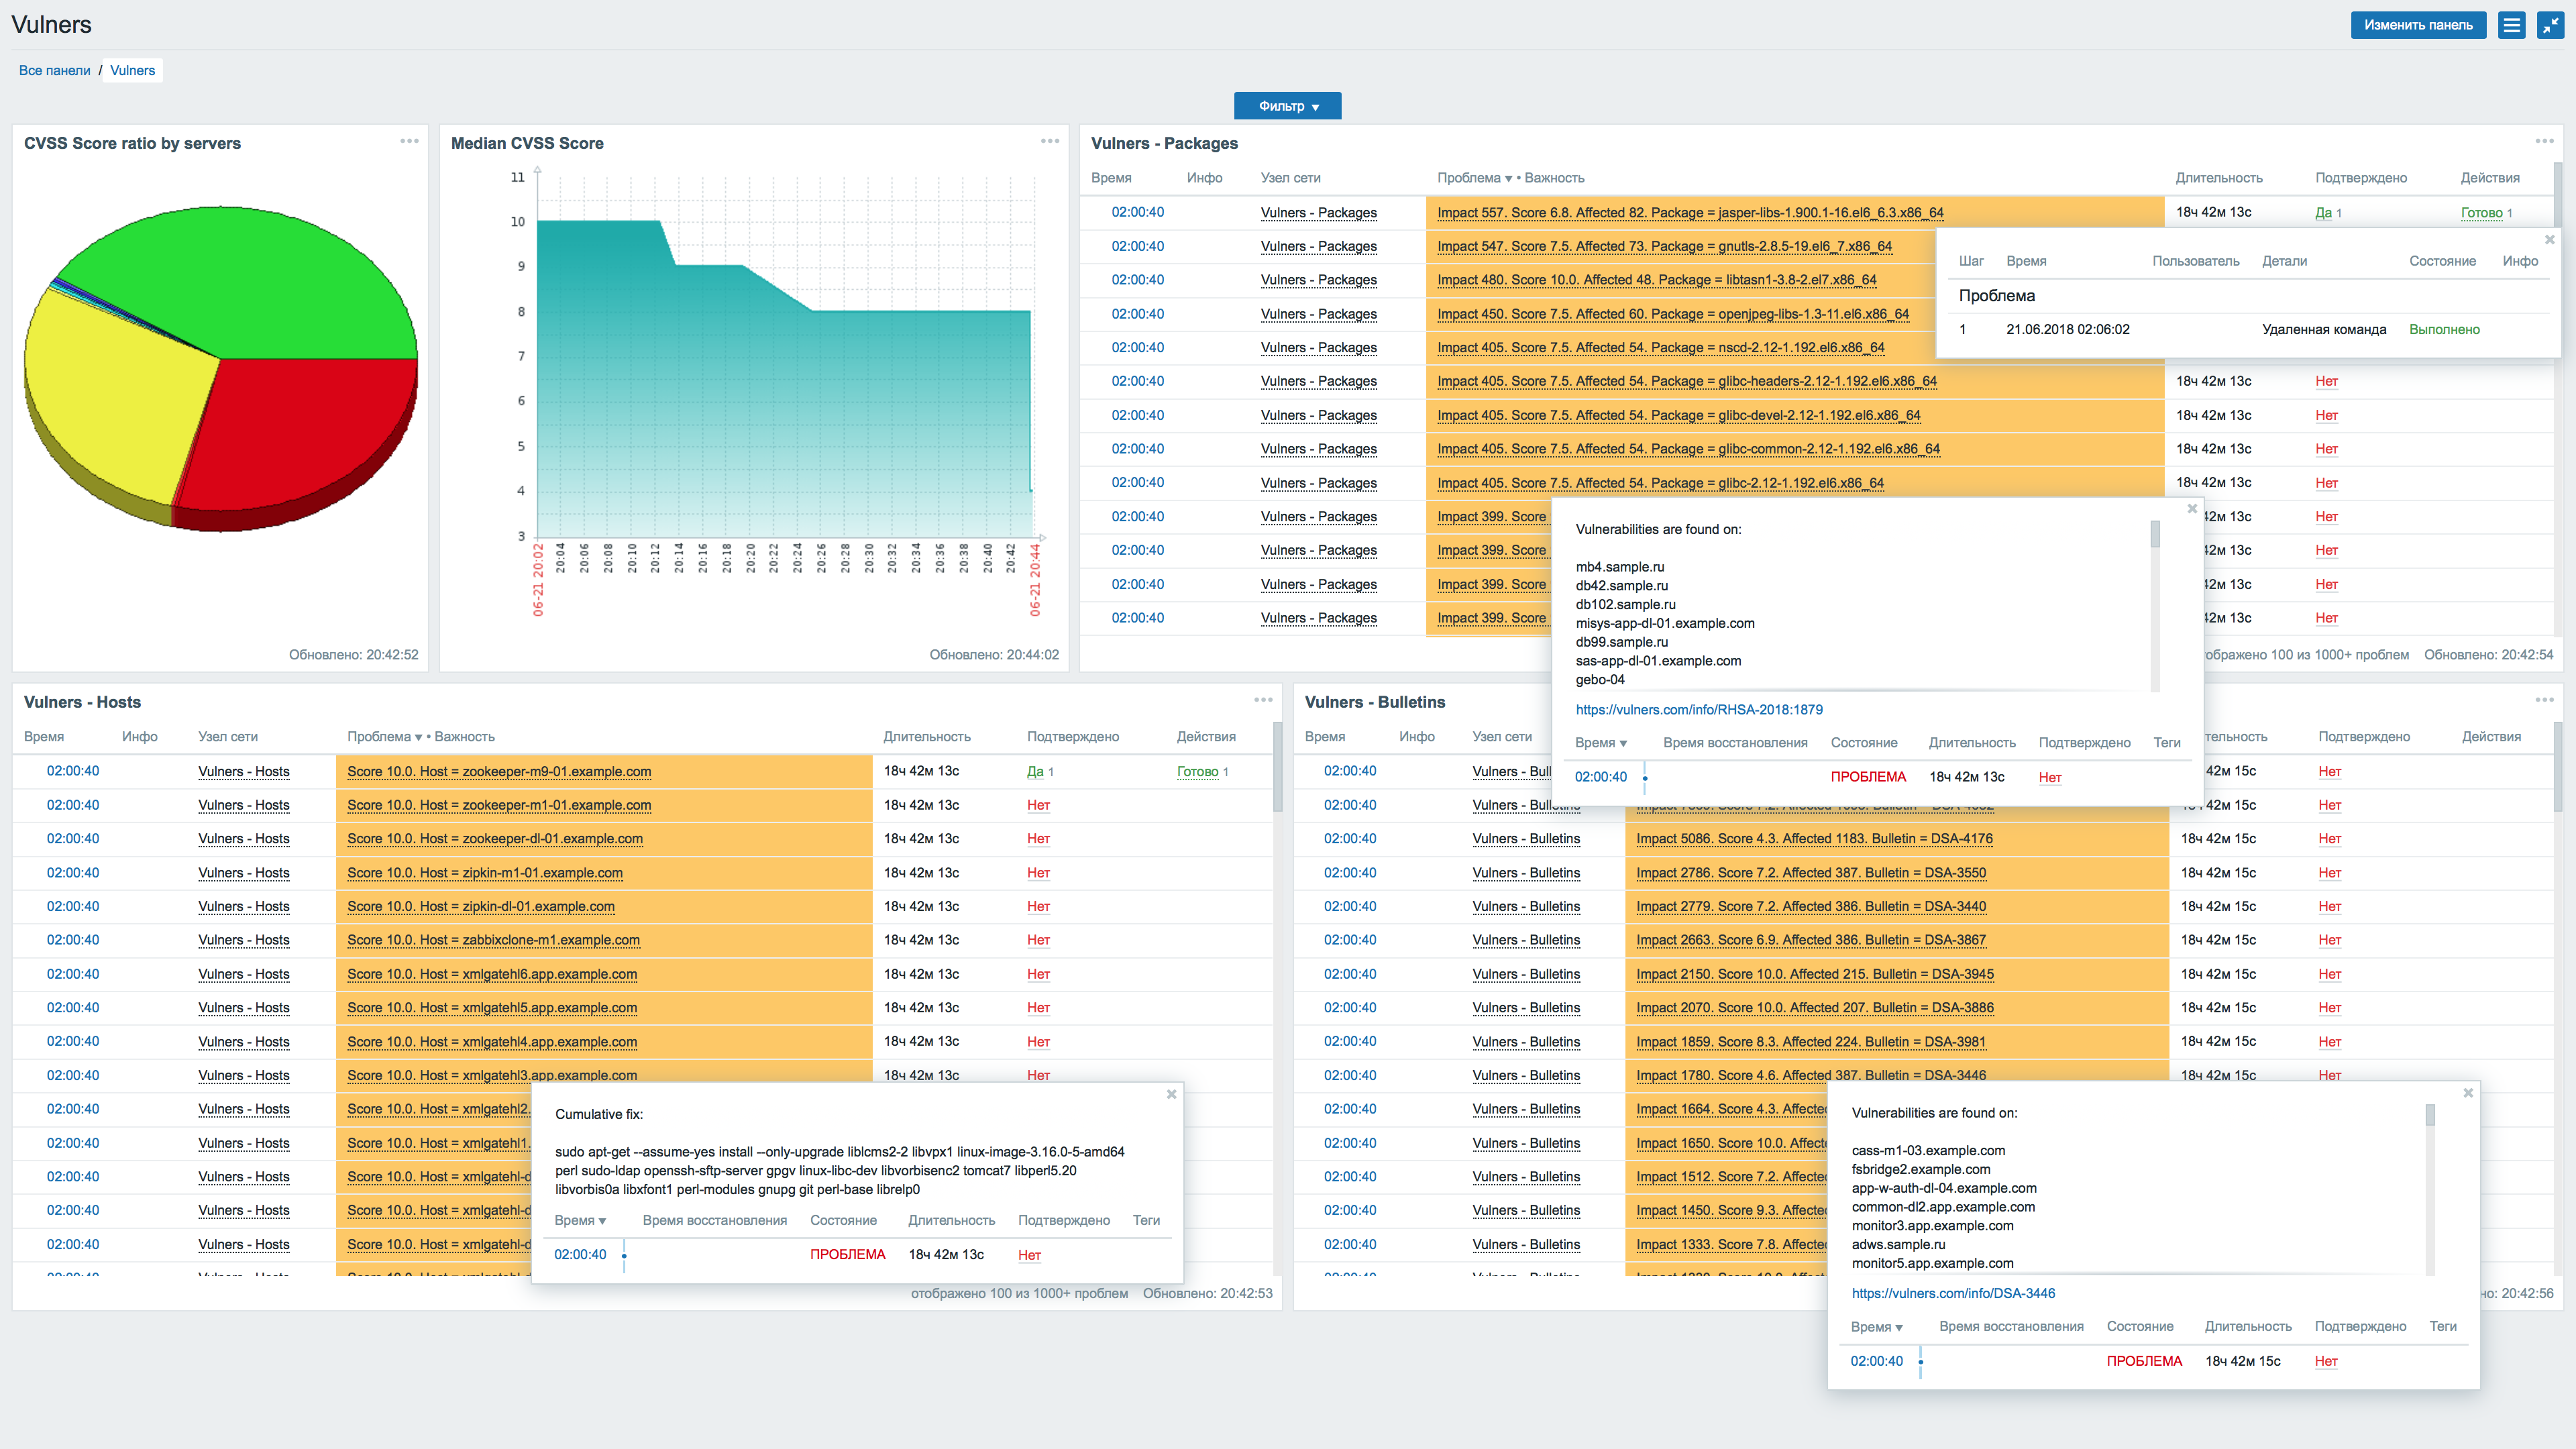 vulnerscom/zabbix-threat-control
Zabbix-Plugin zur Schwachstellenbewertung
 threatspec/threatspec
threatspec - kontinuierliche Bedrohungsmodellierung, durch Code
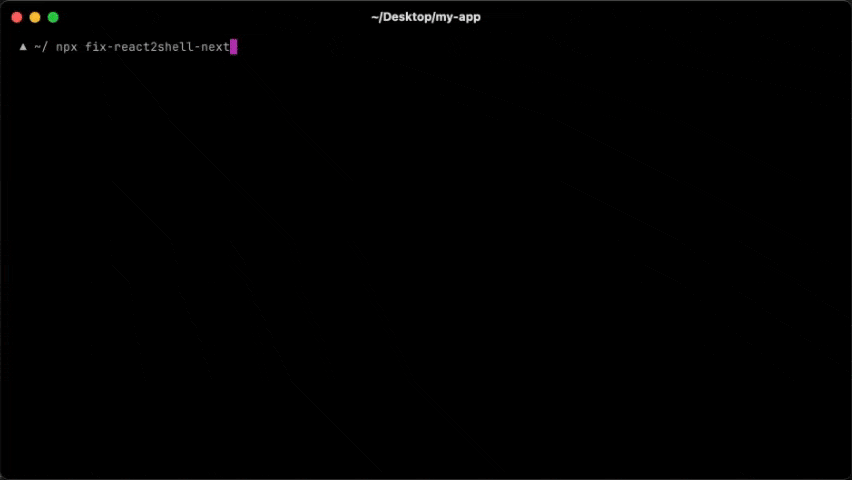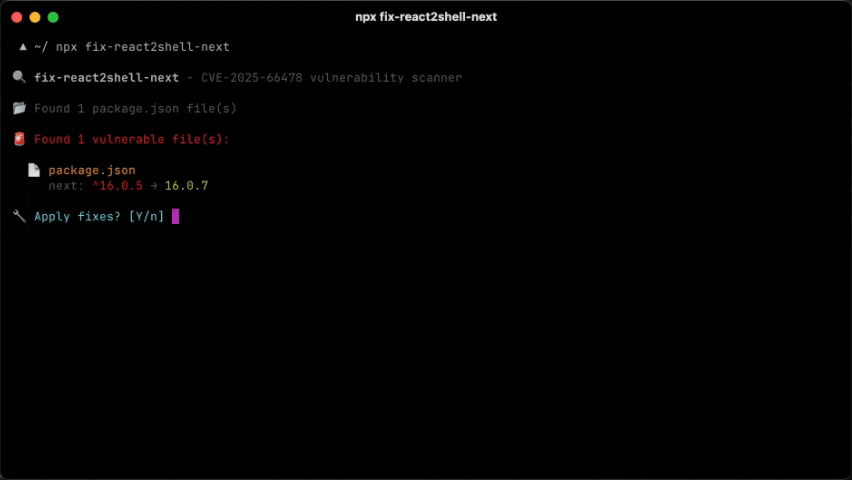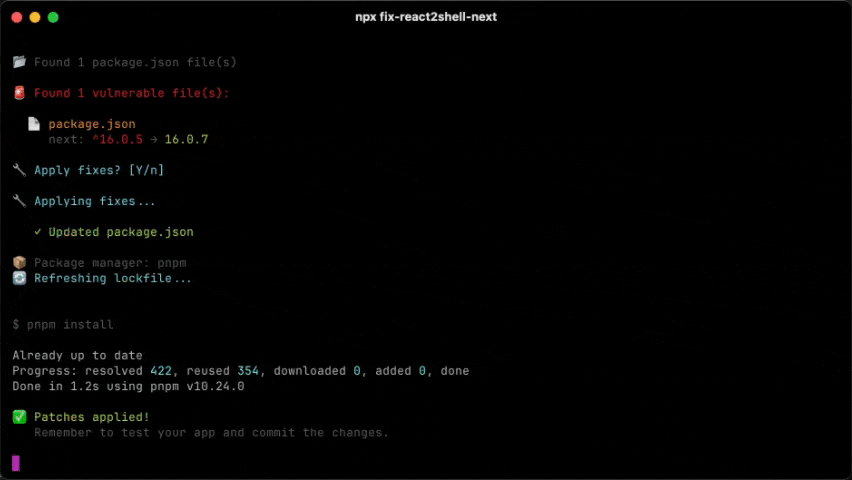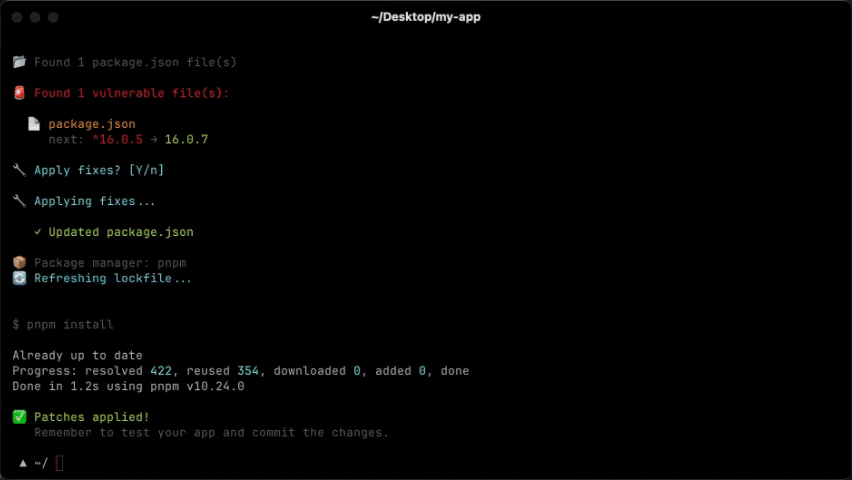 vercel-labs/fix-react2shell-next
Ein Befehl, um CVE-2025-66478 (React 2 Shell RCE) in Ihrer Next.js / React RSC-App zu beheben.
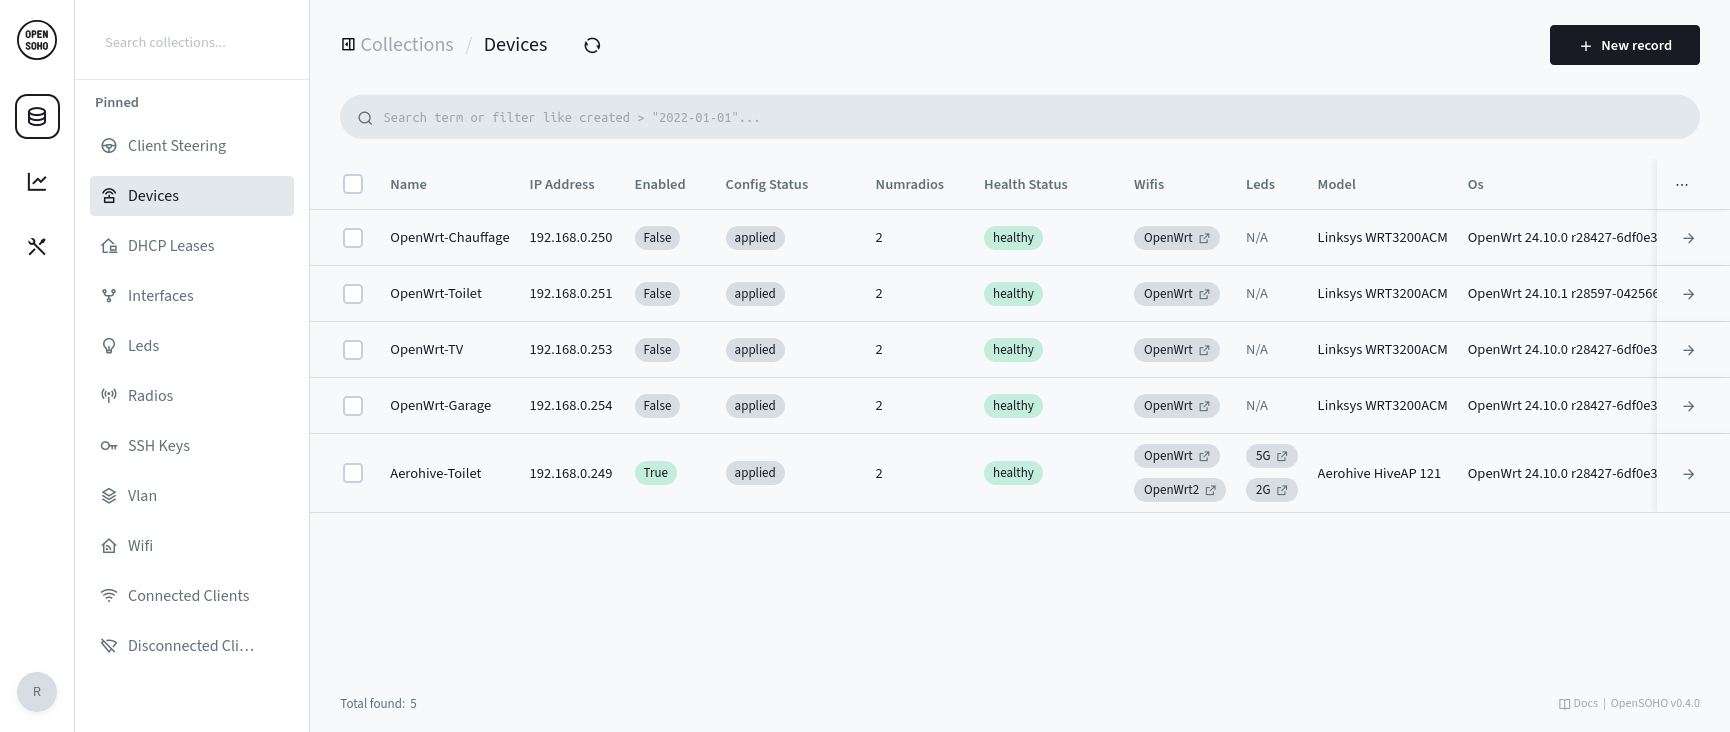 rubenbe/opensoho
Lightweight OpenWRT device management platform for small networks. Centralized configuration, monitoring, and WiFi management for 2–20 devices with…
 dev-sec/puppet-os-hardening
Dieses Puppet-Modul bietet zahlreiche sicherheitsbezogene Konfigurationen und gewährleistet einen umfassenden Basisschutz.
 google/safetext
Go-Bibliothek für sichere YAML- und Shell-Generierung, die syntaxbewusste Vorlagen verwendet, um Injection-Angriffe über Annotationen für…
 awslabs/threat-modeling-mcp-server
MCP-Server für strukturierte STRIDE-basierte Bedrohungsmodellierung mit automatischer Code-Validierung, Geschäftskontextanalyse und umfassender…
 linnix-os/linnix
eBPF-basierte Linux-Observability mit KI-gestützter Incident-Erkennung. Lizenziert unter AGPL-3.0.








