
 #1
Tools für Security-Integration in CI/CD-Pipelines, Shift-Left und DevOps-Sicherheitsautomatisierung.
Kitploit empfohlen
 optiopay/klar
Integration von Clair und Docker Registry
 afshinm/zerobox
Leichtgewichtiges, plattformübergreifendes Prozess-Sandboxing, unterstützt durch die Laufzeit von OpenAI Codex. Sandboxen Sie jeden Befehl mit…
 owasp/rbac
PHP-RBAC ist eine Autorisierungsbibliothek für PHP. Sie bietet Entwicklern NIST Level 2 Standard der rollenbasierten Zugriffskontrolle und mehr, in…
 jingkaihe/matchlock
Ephemere microVM-Sandbox für KI-Agenten mit Network Allowlisting, Secret Injection via MITM-Proxy und VM-Isolation. Startet in unter einer Sekunde,…
 devops-kung-fu/bomber
Scannt Software-Stücklisten (SBOMs) auf Sicherheitsschwachstellen.
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 cycodelabs/raven
Scannt GitHub Actions CI/CD-Workflows auf Sicherheitsschwachstellen, indiziert Funde in eine Neo4j-Graphdatenbank und stellt eine Abfragebibliothek…
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 trailofbits/testing-handbook
Trail of Bits Testhandbuch - appsec.guide
 dev-sec/chef-ssh-hardening
Dieses Chef-Cookbook bietet sichere ssh-client- und ssh-server-Konfigurationen.
 projectdiscovery/nuclei-action
Schwachstellenscan mit Nuclei
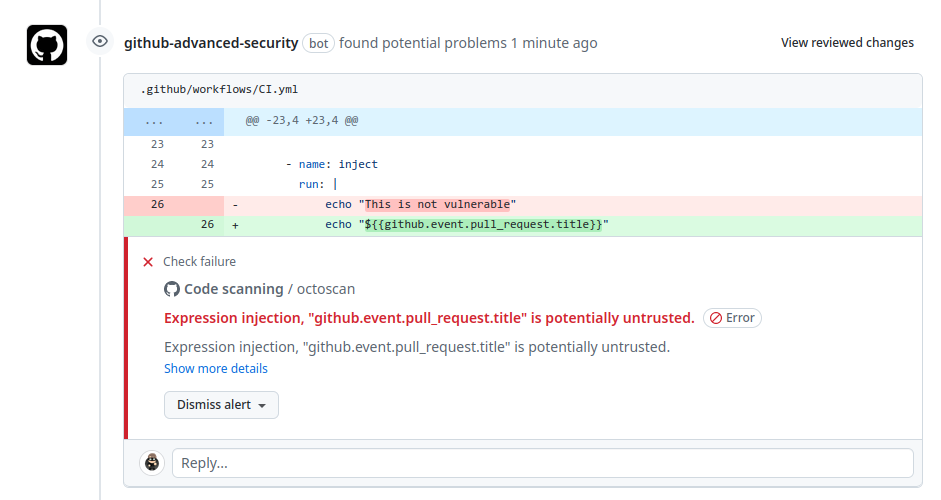 synacktiv/octoscan
Octoscan ist ein statischer Schwachstellen-Scanner für GitHub-Action-Workflows.
 google/clusterfuzzlite
Kontinuierliche Fuzzing-Lösung, die in CI-Workflows integriert ist, um Schwachstellen in Codeänderungen und Batch-Läufen zu finden, und die mehrere…
 poshbotio/poshbot
Powershell-basiertes Bot-Framework
 elttam/semgrep-rules
Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…
 corgea/sighthound
Tree-sitter basierter statischer Schwachstellenscanner mit Mustererkennung und Taint-Flow-Analyse für mehrsprachigen Quellcode. Gibt Ergebnisse als…
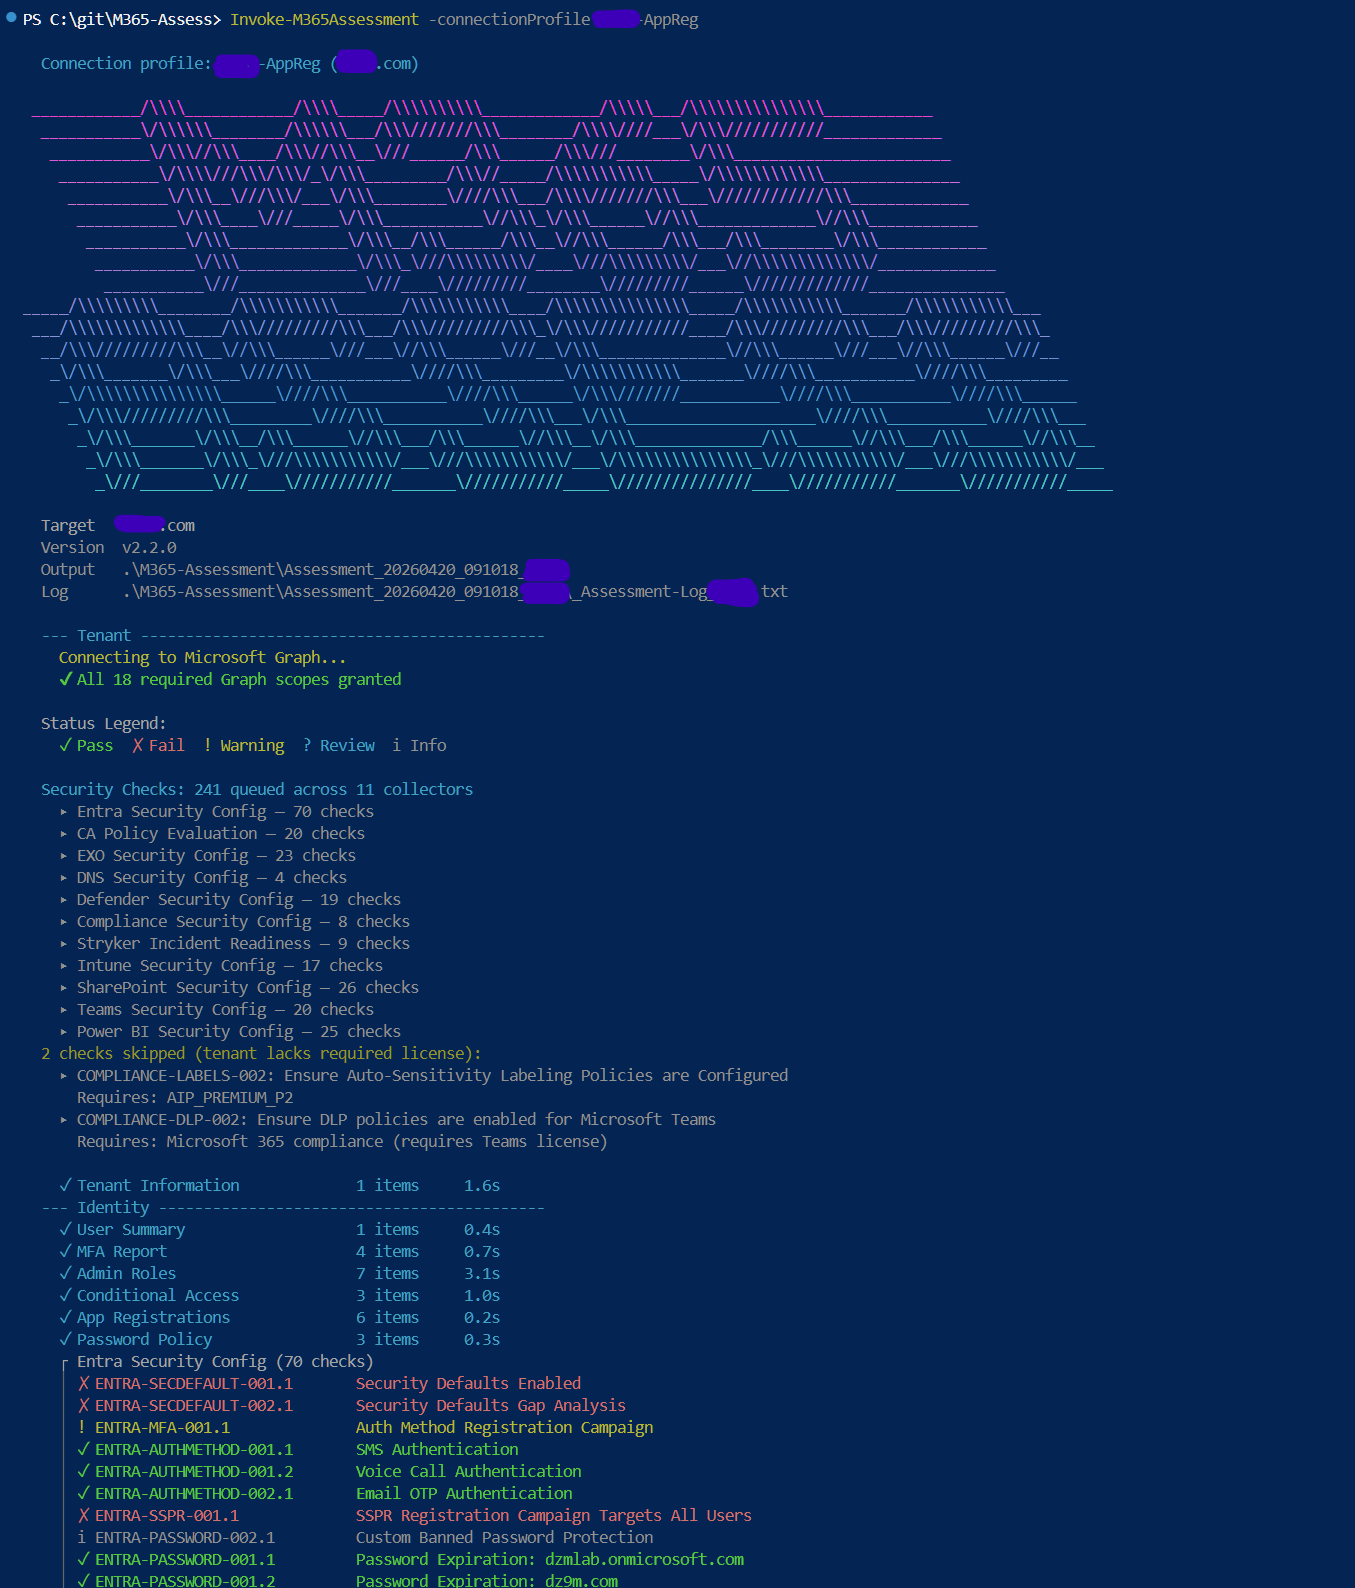 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.
 synacktiv/nord-stream
Nord Stream ist ein Tool, mit dem du Geheimnisse extrahieren kannst, die in CI/CD-Umgebungen gespeichert sind, indem du bösartige Pipelines…








