AI-nativer Code-Sicherheitsauditor auf AgentField, der die Ausnutzbarkeit mit Urteilen, Spuren und handlungsrelevanten Beweisen nachweist.


Ausgabe • Benchmark • Funktionsweise • Vergleich • Schnellstart • API
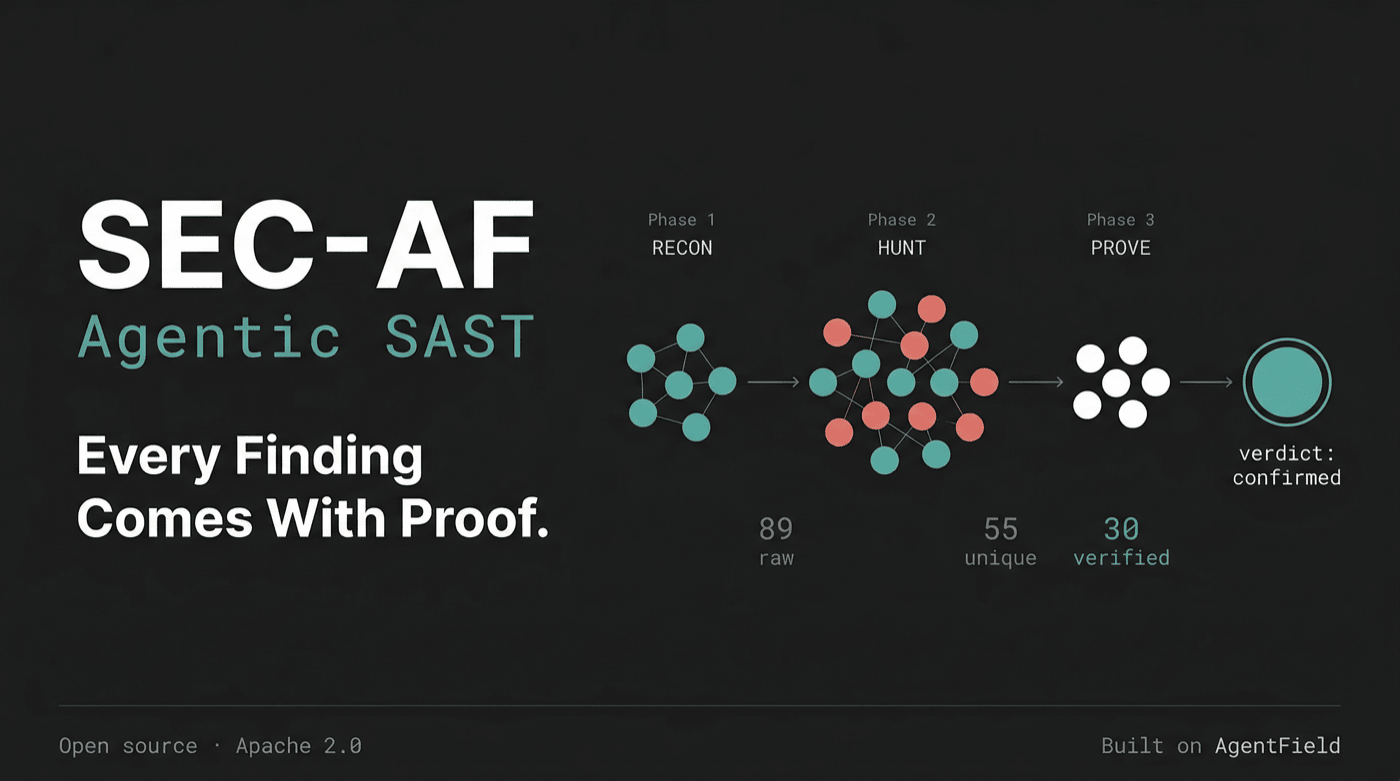
Andere Tools markieren Muster. SEC-AF beweist Ausnutzbarkeit: Jeder Befund wird mit einem Urteil, einem Datenfluss-Trace und verwertbaren Belegen geliefert. Kostenlos, Open Source, ein einziger API-Aufruf. Ein vollständiges Audit mit 30 verifizierten Befunden kostet etwa 1,40 $ an LLM-Aufrufen.
Starten Sie es mit der af-CLI (erfordert af ≥ 0.1.87) — sie streamt den Live-Fortschritt und gibt das Ergebnis aus:
af call sec-af.audit --in '{"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}'
Bevorzugen Sie rohes HTTP? Rufen Sie die API direkt mit curl auf:
curl -X POST http://localhost:8080/api/v1/execute/async/sec-af.audit \
  -H "Content-Type: application/json" \
  -d '{"input": {"repo_url": "https://github.com/dolevf/Damn-Vulnerable-GraphQL-Application"}}'
Dies ist ein echter Fund aus dem SEC-AF-Audit von DVGA (einer absichtlich verwundbaren GraphQL-App):
{
  "title": "OS Command Injection in run_cmd Helper Function",
  "severity": "critical",
  "verdict": "confirmed",           // not "maybe" — confirmed exploitable
  "evidence_level": 5,
  "cwe_id": "CWE-78",

  "rationale": "Tracer confirms complete data flow from GraphQL parameters
    (host, port, path, scheme, cmd, arg) to os.popen(cmd).read() sink.
    Sanitization functions are bypassable in Easy mode...",

  "proof": {
    "verification_method": "composite_subagent_chain:sast",
    "data_flow_trace": [
      { "description": "core/views.py:203 — GraphQL args defined (host, port, path, scheme)", "tainted": true },
      { "description": "core/views.py:210 — URL constructed from user input", "tainted": true },
      { "description": "core/views.py:211 — helpers.run_cmd(f'curl {url}') called", "tainted": true },
      { "description": "core/helpers.py:9 — os.popen(cmd).read() executes input", "tainted": true }
    ]
  },

  "location": {
    "file_path": "core/helpers.py",
    "start_line": 9,
    "code_snippet": "def run_cmd(cmd):\n  return os.popen(cmd).read()"
  }
}
Jeder Befund enthält ein Urteil (confirmed / likely / inconclusive / not_exploitable), ein Beweisobjekt mit dem vollständigen Taint-Trace und die exakte Codestelle. Nicht „das könnte ein Problem sein.“ SEC-AF verfolgt Daten von der Quelle bis zur Senke und beweist, ob sie tatsächlich ausnutzbar sind.
Vollständige Benchmark-Ausgabe (30 Befunde):
exampl/dvga-benchmark-result.json| Leistungsanalyse:exampl/benchmark-analysis.json
Wir führen SEC-AF gegen die Damn Vulnerable GraphQL Application aus, eine absichtlich verwundbare App mit 21 dokumentierten Sicherheitsszenarien.
| Metrik | Wert |
|---|---|
| Entdeckte Rohbefunde | 106 |
| Nach KI-Deduplizierung | 61 |
| Nach adversarialer Verifikation | 28 bestätigt |
| Unschlüssig (manuelle Prüfung erforderlich) | 1 |
| Nicht ausnutzbar (korrekt zurückgewiesen) | 1 |
| Rauschreduktion | 94% |
| DAG-Kanten (Reasoner-Aufrufe) | 82 |
| Agenten-Aufrufe | ~166–255 |
| Ausgeführte Strategien | 11 |
| Wanduhrzeit | ~78 min |
| Geschätzte Kosten (Kimi K2.5) | ~$0.18–$0.90 |
| Kategorie | Anzahl | Beispiele |
|---|---|---|
| Fehlende Authentifizierung | 8 | ImportPaste, delete_all_pastes, system_debug, CreateUser, Datei-Upload |
| Command Injection | 4 | os.popen(cmd) über ImportPaste, system_debug, system_diagnostics |
| SQL Injection | 3 | Unsanitisierter filter in resolve_pastes, LIKE-Muster-Injection, Login |
| Authentifizierungs-Bypass | 3 | JWT-Signatur deaktiviert, JWT-Autorisierungs-Bypass, fehlerhafte Passwort-Authentifizierung |
| Klartext-Anmeldedaten | 3 | Klartext-Passwortspeicherung, Klartext-Vergleich, Passwort in Diagnose |
| SSRF | 2 | ImportPaste-Mutation folgt benutzerseitig bereitgestellten URLs serverseitig |
| Geschäftslogik / URL-Sanitisierung | 2 | Unzureichende URL-Sanitisierung, nicht authentifizierte Massenlöschung |
| DoS / Ressourcenerschöpfung | 3 | Fehlende Paginierung bei users/audits-Abfragen, unkontrolliertes simulate_load |
| Konfiguration / Secrets | 2 | Fest codierte JWT/Flask-Secrets, Debug-Modus in Produktion aktiviert |
SEC-AF wendet mehrere Architekturmuster an, die erst durch die Komposition vieler fokussierter KI-Agenten anstelle eines einzigen monolithischen Scans ermöglicht werden. Diese Muster adressieren grundlegende Herausforderungen der KI-gesteuerten Sicherheitsanalyse.
1. Spannung zwischen gegnerischen Agenten (JAGEN vs. BEWEISEN)
Die meisten KI-Sicherheitstools fragen ein einzelnes Modell „ist das verwundbar?“ und akzeptieren die Antwort. SEC-AF trennt strukturell die Befund-Agenten von den Widerlegungs-Agenten. Jäger werden dafür belohnt, Schwachstellen zu finden; Beweiser werden dafür belohnt, sie zu widerlegen. Jeder Befund durchläuft eine Verifikationskette aus 4 Agenten — ein Tracer rekonstruiert den Datenfluss, ein Sanitisierungsanalysator sucht nach Gegenmaßnahmen, die der Jäger übersehen haben könnte, ein Exploit-Hypothesierer konstruiert ein konkretes Angriffsszenario, und ein Urteilsagent wägt alle widersprüchlichen Beweise ab. Diese adversariale Spannung zwischen den Agenten ist es, die die 94%ige Rauschreduktion bewirkt — die Architektur selbst kodiert Skepsis.
2. Signalkaskade mit progressiver Verengung
Anstatt alle Befunde auf den Benutzer abzuladen, komprimiert die Pipeline das Signal in jeder Phase: 106 Rohbefunde → 61 nach KI-Deduplizierung → 30 nach adversarialer Verifikation. Jede Phase ist ein Filter. Dies spiegelt wider, wie menschliche Sicherheitsteams triagieren — zuerst breite Entdeckung, dann zunehmend strengere Prüfung. Die zentrale Erkenntnis ist, dass jeder Filter eine andere Art von KI-Schlussfolgerung darstellt: semantische Ähnlichkeit für Deduplizierung, Taint-Analyse für Verifikation, Exploit-Konstruktion für Bestätigung.
3. Informationsökonomie durch Kontext-Beschneidung