 0sec-labs/foxguard
Ein schneller universeller Code-Sicherheitsscanner, geschrieben in Rust. Inklusive aller Werkzeuge: Unterstützt 14 Sprachen, TUI für Triage, Geheimnisse, Post-Quanten-Audits, diff-bewusste Scans und mehr 𓃥

Schnelles lokales Sicherheitsscanning für Code, Secrets, Abhängigkeiten und Krypto-Risiken.
Integriert in 0sec, den offenen Cybersecurity-Harness.


npx foxguard .
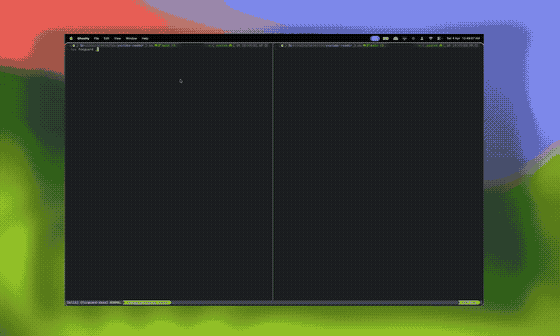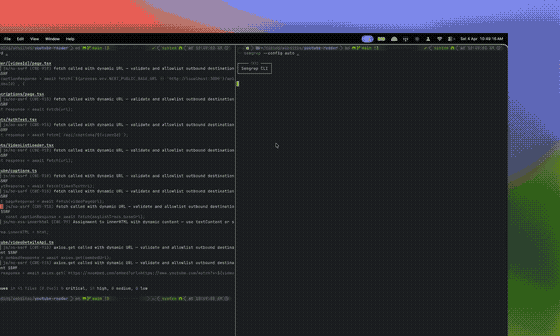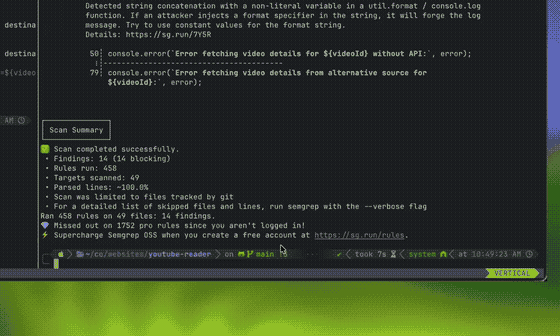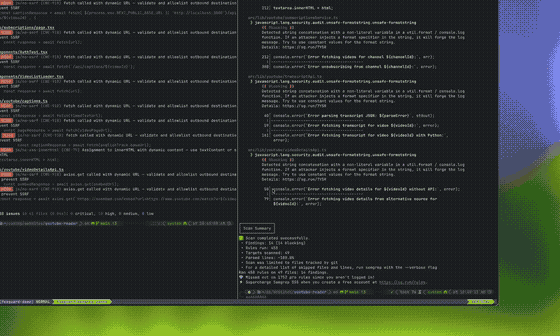
 Über 200 integrierte Regeln für 12 Quellsprachen, plus Konfigurations- und Manifest-Prüfungen
 Taint-Tracking für 14 Sprachen, mit dateiübergreifender Analyse für Python, JavaScript, Go, Java, Ruby, PHP, C# und Kotlin
 Schnelle lokale und CI-Scans, mit Diff-Modus für „Was hat dieser Branch hinzugefügt?“
 Secrets-Scanning, OSV-gestütztes Dependency-Scanning und Post-Quanten-Krypto-Audit
 Semgrep/OpenGrep-kompatible YAML-Bridge, die ~98 % der öffentlichen Registry lädt (Abdeckungsbericht)
 Terminal-, JSON-, SARIF-, CycloneDX 1.6 CBOM- und Semgrep-kompatible JSON-Ausgabe
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
Standalone-Binary-Installer verifizieren GitHub-Release-Binaries gegen checksums.txt. Release-Binaries veröffentlichen außerdem GitHub-Artefakt-Attestierungen; verwenden Sie gh attestation verify für die manuelle Verifikation, oder siehe Release-Provenienz.
PyPI-Wheels unterstützen Python 3.9+ auf Linux glibc 2.28+ (x86_64/ARM64), macOS
(Intel/Apple Silicon) und Windows x86_64. Verwenden Sie in einer bestehenden Python-virtuellen
Umgebung stattdessen python -m pip install foxguard. Diese installieren die native
CLI ohne Rust-Compiler oder einen Laufzeit-Binary-Download; es wird keine Python-API
bereitgestellt. Alpine/musl-Nutzer sollten die eigenständigen Linux-Release-Binaries verwenden.
GitHub Action:
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit:
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
Integrationen: GitHub App, VS Code, Claude Code-Plugin und MCP-Server.
foxguard-github-app schreibt durch Zeilenumbrüche getrennte JSON-Logs. Abgeschlossene und fehlgeschlagene Scans verwenden event=foxguard.scan.completed und event=foxguard.scan.failed, mit Feldern für Delivery, Installation, Repository, PR, Commit, Dauer und usage_scope zur Korrelation. Behalten Sie Identifikatoren als Log-Felder bei, nicht als Metrik-Labels.
Setzen Sie FOXGUARD_INTERNAL_ACCOUNTS auf eine kommagetrennte Liste Ihrer eigenen GitHub-Konten und -Organisationen. Die Übereinstimmung ist unabhängig von Groß- und Kleinschreibung. Andere Inhaber werden als external klassifiziert; eine nicht gesetzte Liste oder ein fehlender Inhaber ergibt unknown. Externe Aktivität ist kein Beweis für einen zahlenden Kunden, und Scans sind keine Personen.
Das Installationsregister wird beim Start und stündlich mit allen Seiten der GitHub-App-Installations-API abgeglichen. Fehlgeschlagene Aktualisierungen behalten den bestehenden Zustand bei; gleichzeitige Webhooks haben Vorrang. Spärliche Webhook-Metadaten bewahren bekannte Kontodetails und beobachtete Repository-Namen. Diese Namen sind kein vollständiges Inventar der zugänglichen Repositories einer Installation.
Persistieren Sie FOXGUARD_INSTALLATIONS_PATH und FOXGUARD_PULL_REQUEST_JOBS_PATH auf dauerhaftem Speicher. Überwachen Sie foxguard.installations.reconcile_failed zusammen mit Scan-Fehlern; foxguard.installations.reconciled meldet die Gesamtzahl sowie die Anzahl interner/externer/unbekannter Installationen nach einer erfolgreichen Aktualisierung. Dimensionieren Sie FOXGUARD_PR_WORKERS anhand des gemessenen Spitzen-Speicherverbrauchs des Scanners und des Speicherlimits des Containers: OOM-Kills von Kindprozessen können auftreten, ohne dass die gehostete Anwendung neu gestartet wird.








