
 #1
Tools zur Exfiltration sensibler Daten von kompromittierten Systemen, ohne erkannt zu werden.
Kitploit empfohlen
 absholi7ly/microsoft-edge-information-disclosure
CVE-2024-30056 Microsoft Edge (Chromium-basiert) Informationsoffenlegungsschwachstelle
 ianxtianxt/ecologyexp.jar
泛微oa数据库配置文件读取
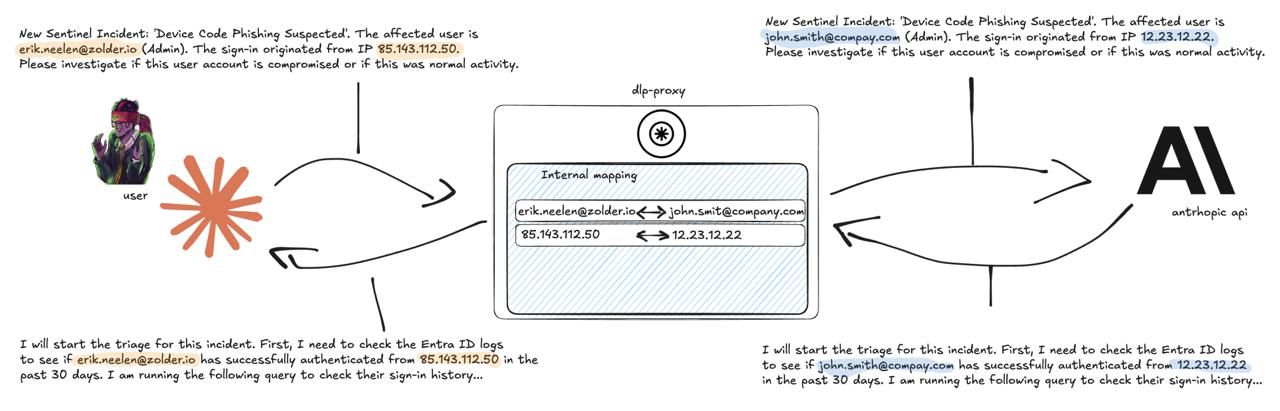 zolderio/token-proxy
Ein transparenter PII-Redaktions-Proxy für LLM-API-Traffic. Er sitzt zwischen einer Anwendung und einem LLM-Anbieter (derzeit Anthropic),…
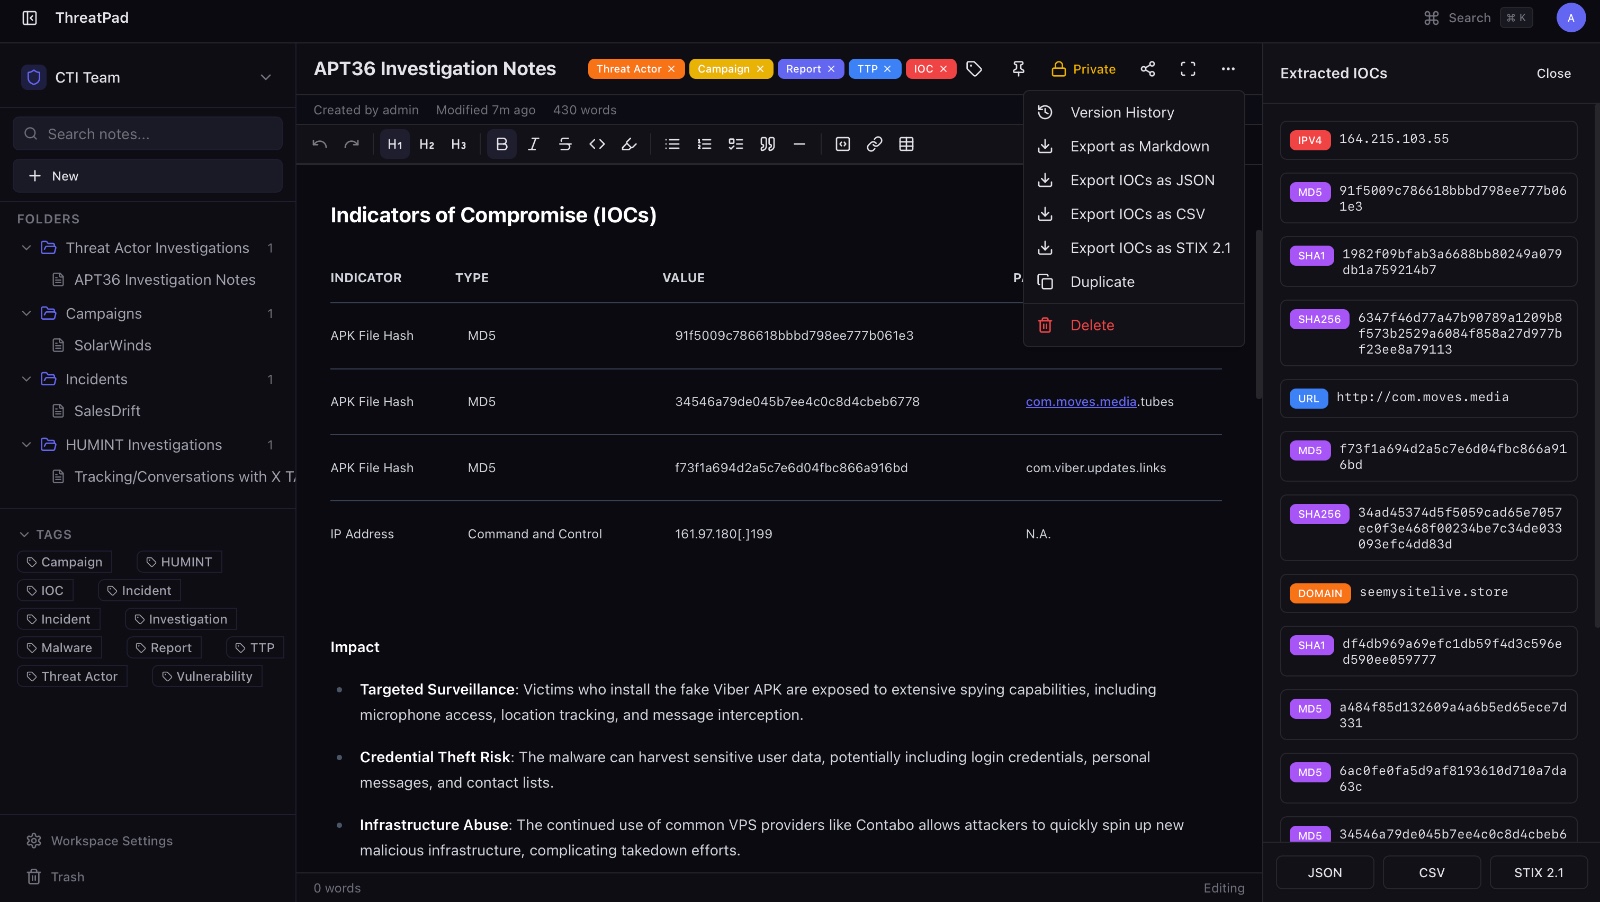 bhavikmalhotra/threatpad
Open-Source-Plattform für kollaboratives Notizenmachen für Cybersicherheits- und CTI-Teams. IOC-Auto-Extraktion, STIX 2.1-Export,…
 abubakarsiddik31/zdr
Kuratierter Leitfaden zu Zero-Data-Retention-Konfigurationen für LLM APIs. Deckt anbieterspezifische ZDR-Endpunkte, Bedrohungsmodelle,…
 princessauroraj/chinese-cybercrime-research
Ressourcen, um mehr über chinesischsprachige Cybercrime-Akteure zu erfahren.
 dankirk/cve-2017-0065
Ausnutzen des read://-URL-Handlers von Edge
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 r3mrum/loki-parse
Ein Python-Skript, das Netzwerkverkehr im Zusammenhang mit loki-bot (Malware) erkennen und parsen kann. Dieses Skript kann für DFIR-Analysten und…
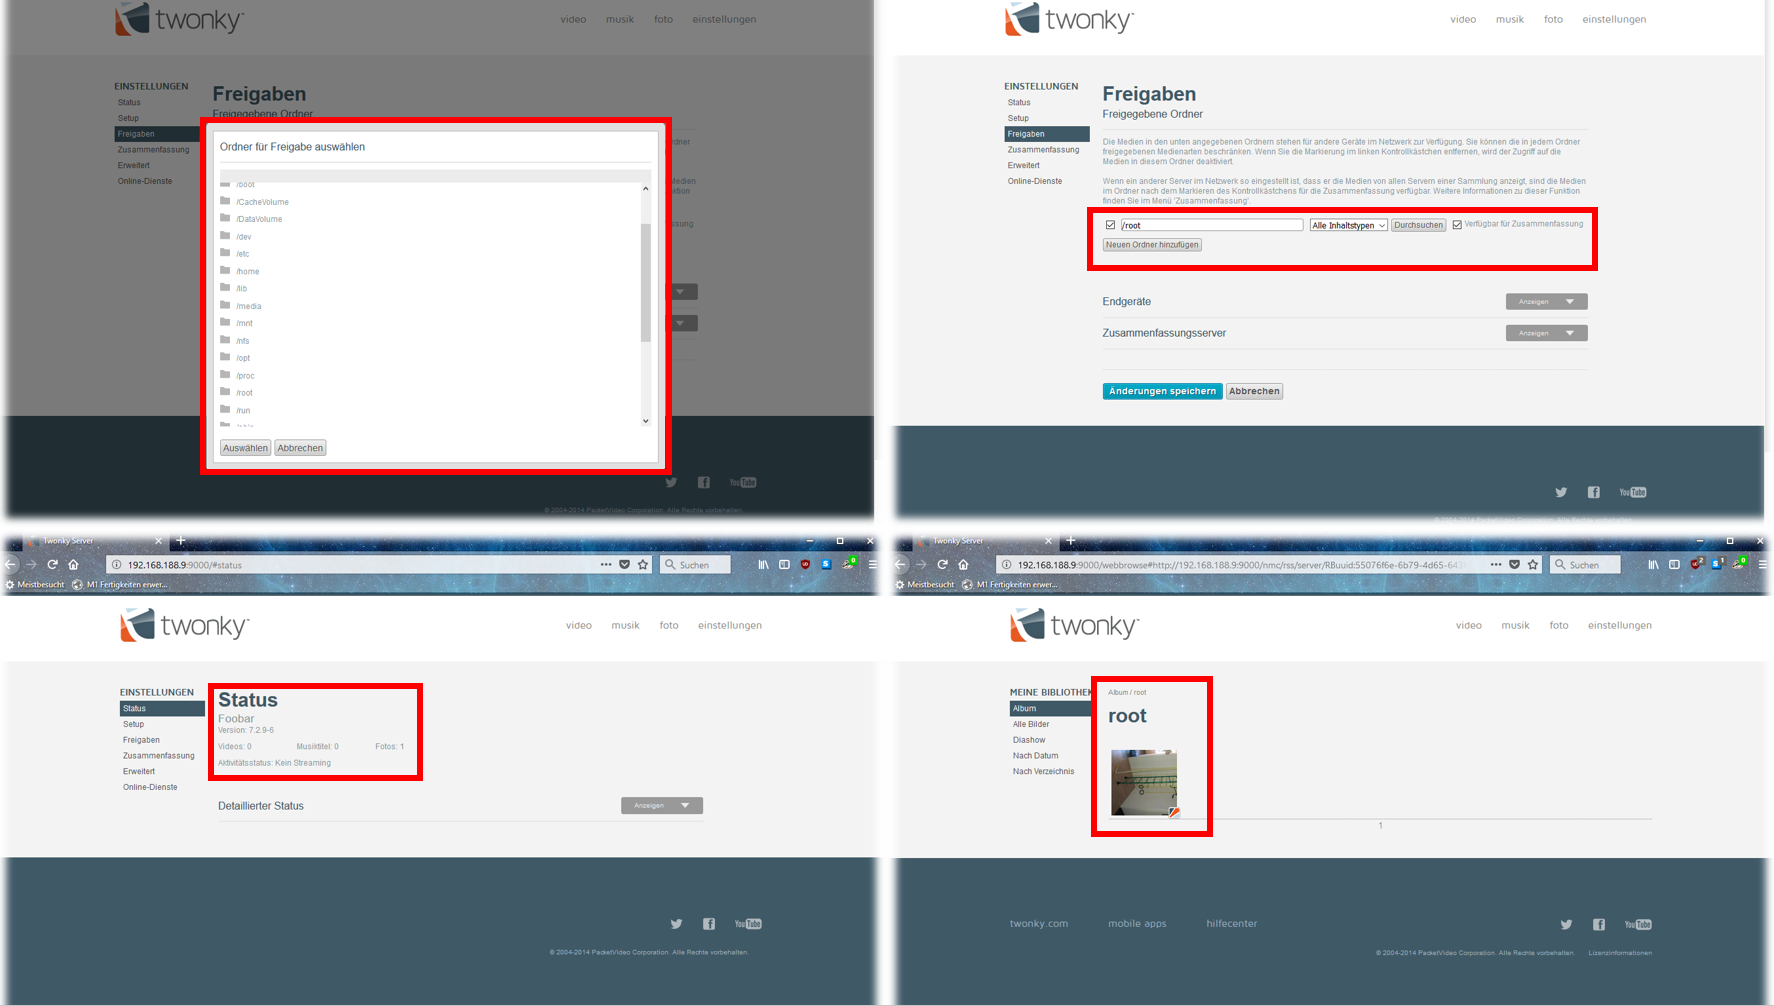 mechanico/sharingiscaring
TwonkyMedia Server 7.0.11-8.5 Verzeichnis-Traversal CVE-2018-7171
 lucacav/steg-tools
Eine Liste von Tools und Materialien zu Steganografie und Informationsverstecken.
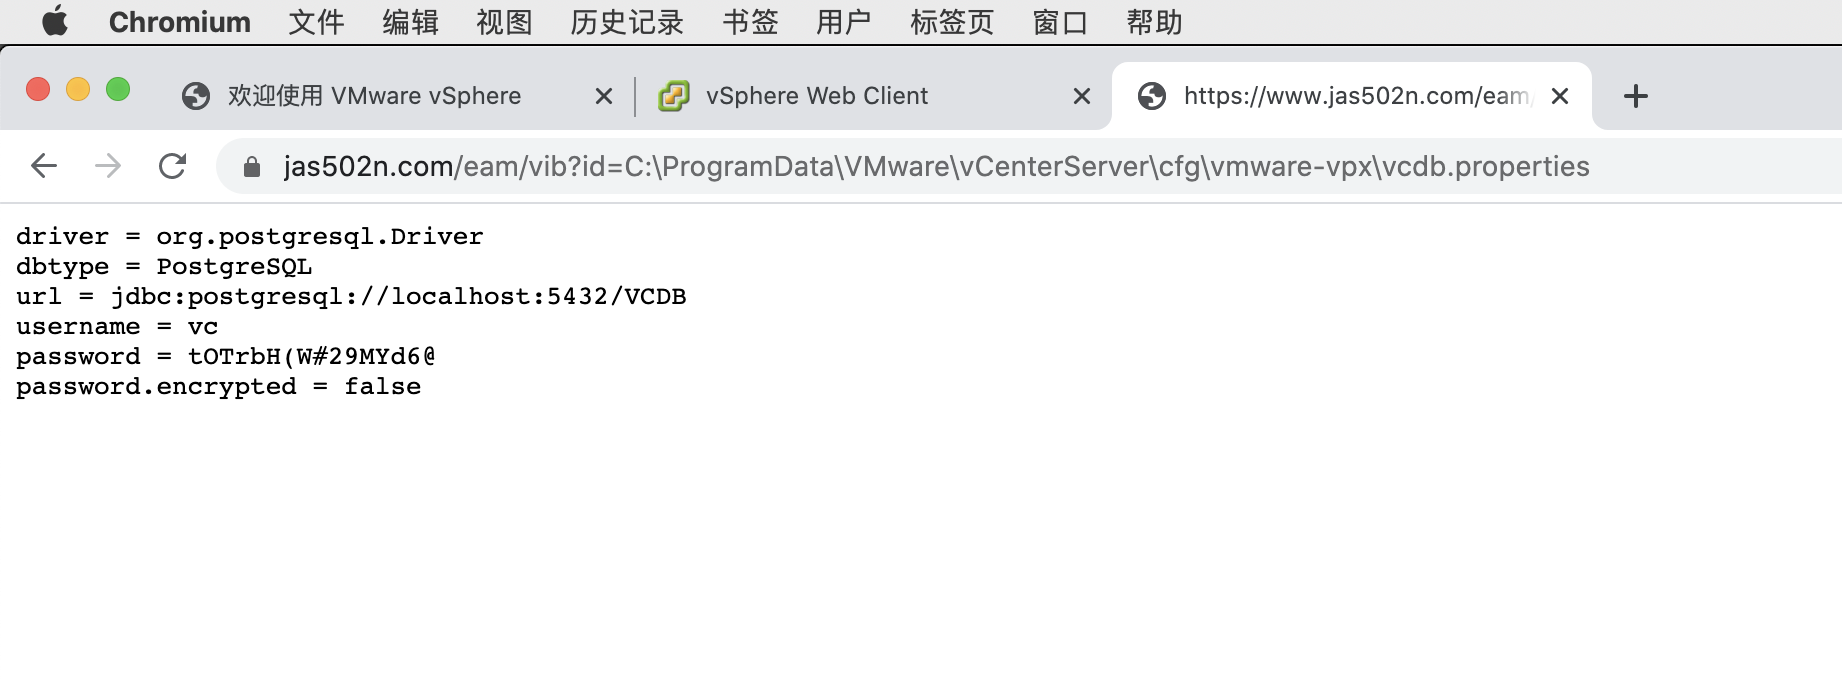 jas502n/vmware_vcenter
VMware vCenter (ohne Authentifizierung)
 catatonicprime/tospovirus
Ein WiFi-Pineapple-Wurm, der Systeme infiziert.
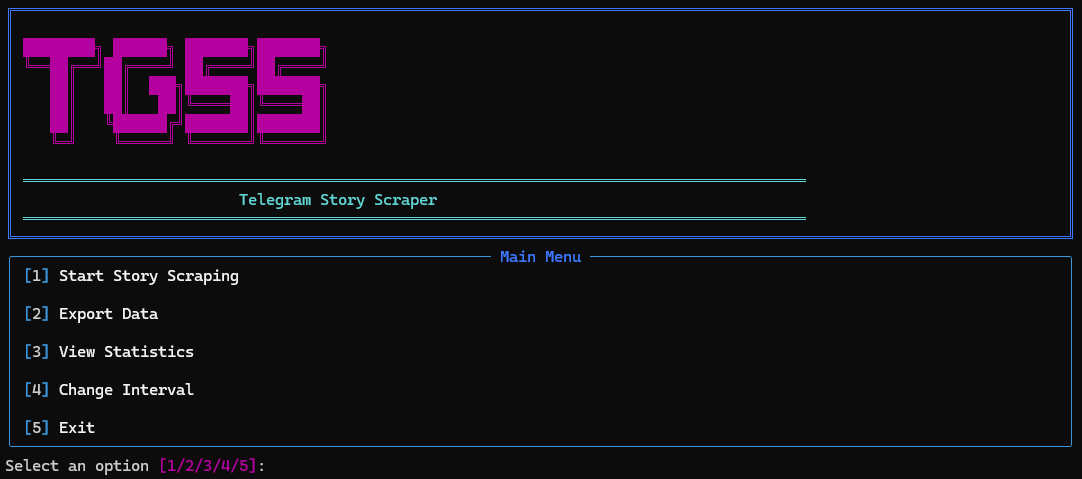 robertaitch/telegram-story-scraper
Ein Python-Skript, mit dem du automatisch Stories von deinen Telegram-Freunden scrapen und herunterladen kannst, unter Verwendung der…
 taurusomar/pulsegram
Python-basierter Keylogger mit Telegram-Bot-Integration zum Erfassen von Tastatureingaben, Zwischenablageinhalten und Screenshots in autorisierten…
 kamalx06/xxeripper
Black-Box-XXE-Scanner, der In-Band-, fehlerbasierte und blinde Out-of-Band-Injektionen durch statistisches Baselining, Parser-Fingerprinting und…
 darksh3llru/dark-doh
Verdecktes Dateiübertragungstool mithilfe von DNS-over-HTTPS: kodiert Nutzlastblöcke in TXT-Records, wendet XOR-Verschleierung an und kann Shellcode…








