
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Tiefgehende Reverse-Engineering-Analyse von Lumma Stealer, einem Info-Stealer, der Process Hollowing, Native-API-Aufrufe und C2-Kommunikation nutzt.…
 imnotcha0s/cve-2024-10914
Python-basierter Exploit für CVE-2024-10914, der eine Befehlsinjektion in den D-Link-NAS-Geräten DNS-320, DNS-320LW, DNS-325 und DNS-340L ausnutzt.
 c0okb/cve-2021-22205
CVE-2021-22205 RCE
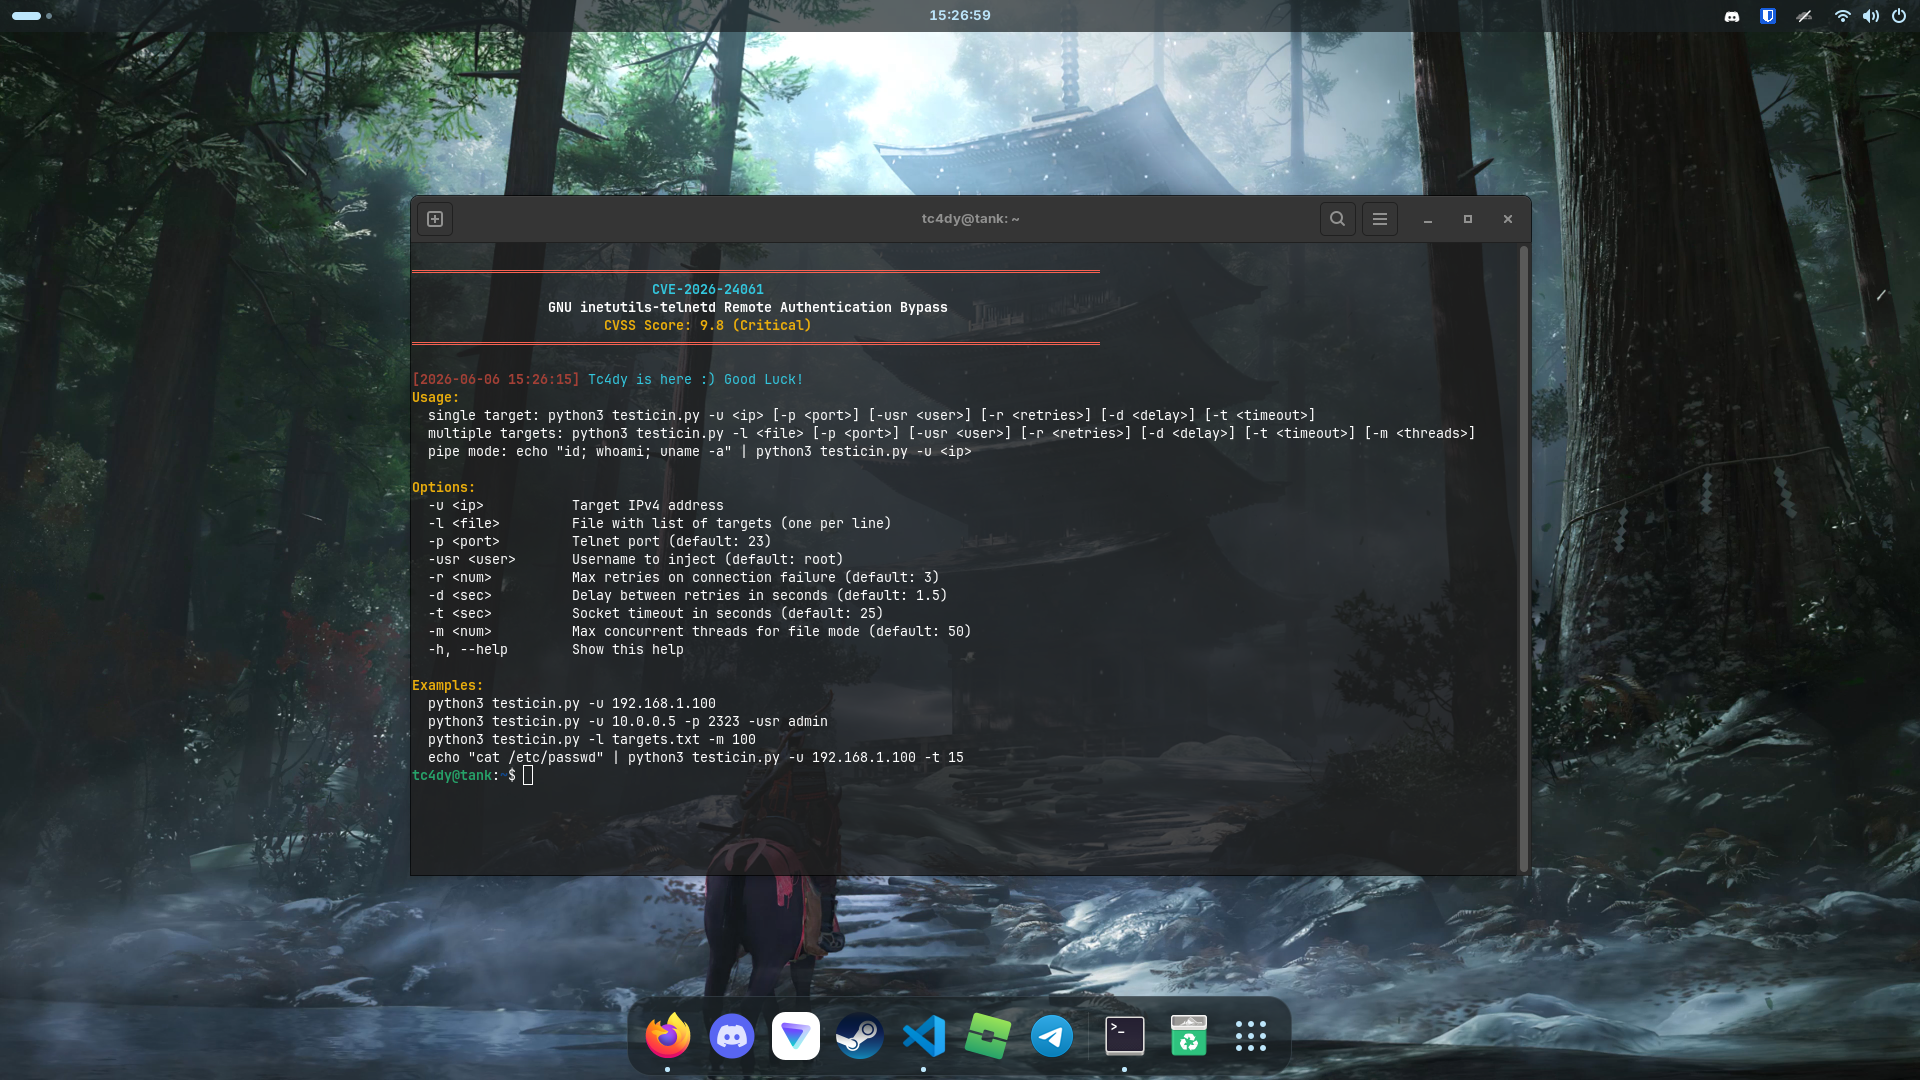 tc4dy/cve-2026-24061-poc-exploit
Remote-Authentifizierungs-Bypass-Exploit für GNU inetutils-telnetd (CVE-2026-24061) mittels CRLF-Injection, um eine sofortige Root-Shell zu erlangen.…
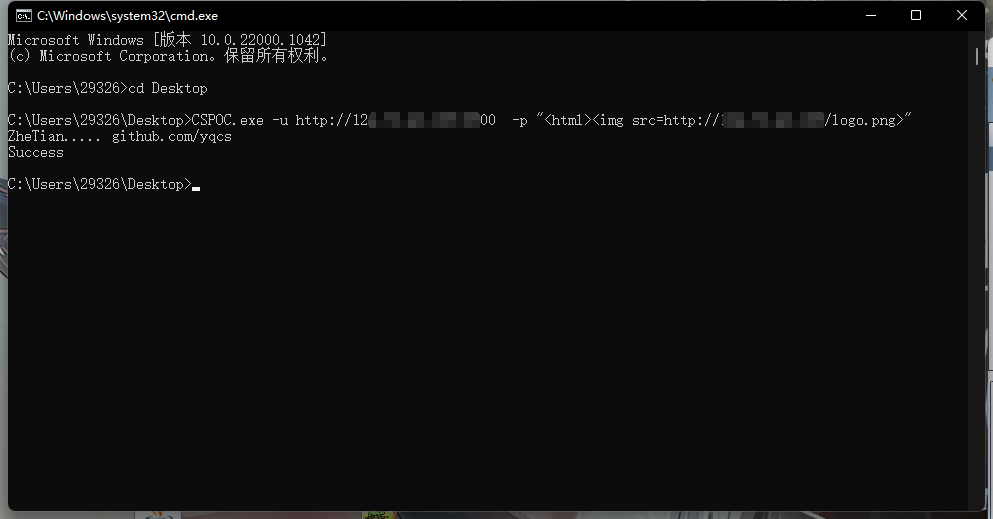 yqcs/cspoc
Cobalt Strike RCE CVE-2022-39197
 blue0x1/nimux
Pure-Nim Netzwerk-Erkennungs- und Remote-Ausführungstoolkit für autorisierte Sicherheitsbewertungen. Unterstützt SMB, LDAP, Kerberos, WinRM,…
 grisuno/cve-2022-22077
BYOVD-Exploitation-Framework für CVE-2022-22077, das auf RTCore64.sys abzielt. Demonstriert Kernel-Token-Diebstahl, Privilege Escalation zu SYSTEM…
 ly1g3/mailcow-cve-2022-31245
CVE-2022-31245: RCE und Domain-Admin-Privilegieneskalation für Mailcow
 sobri3195/pegasus-gram
Python-basierter Keylogger und Überwachungstool mit Telegram C2, das Tastatureingaben, Screenshots, Webcam, Audio, Zwischenablage und…
 smokeintheshell/cve-2023-20273
CVE-2023-20273 Exploit PoC
 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Statische Analyse und Payload-Extraktion von NWH Stealer. Bietet einen tiefen Einblick in filelose Ausführung über die Bun JavaScript Runtime,…
 keven1z/cve-2021-22205
Python-Exploit-Skript für CVE-2021-22205 (GitLab RCE) mit Befehlsausführung und Reverse-Shell-Funktionen. Unterstützt Ein-Klick-Getshell für…
 k3rwin/spring-cloud-gateway-rce
Python-Exploit für CVE-2022-22947 (Spring Cloud Gateway RCE) mit Befehlsausführung, Reverse Shell und Schwachstellenerkennung über…
 0sm0s1z/invoke-selfsignedwebrequest
Dieses Repository existiert als eine schnelle und schmutzige Sammlung von Methoden und Skripten, um die .NET SSL/TLS-Zertifikatsprüfung in PowerShell…
 jssngc/ontheedge
Windows-Forschungs-PoC in C, das den Prozessspeicher von Microsoft Edge nach anmeldedatenbezogenen Daten durchsucht, mit einer eigenständigen…
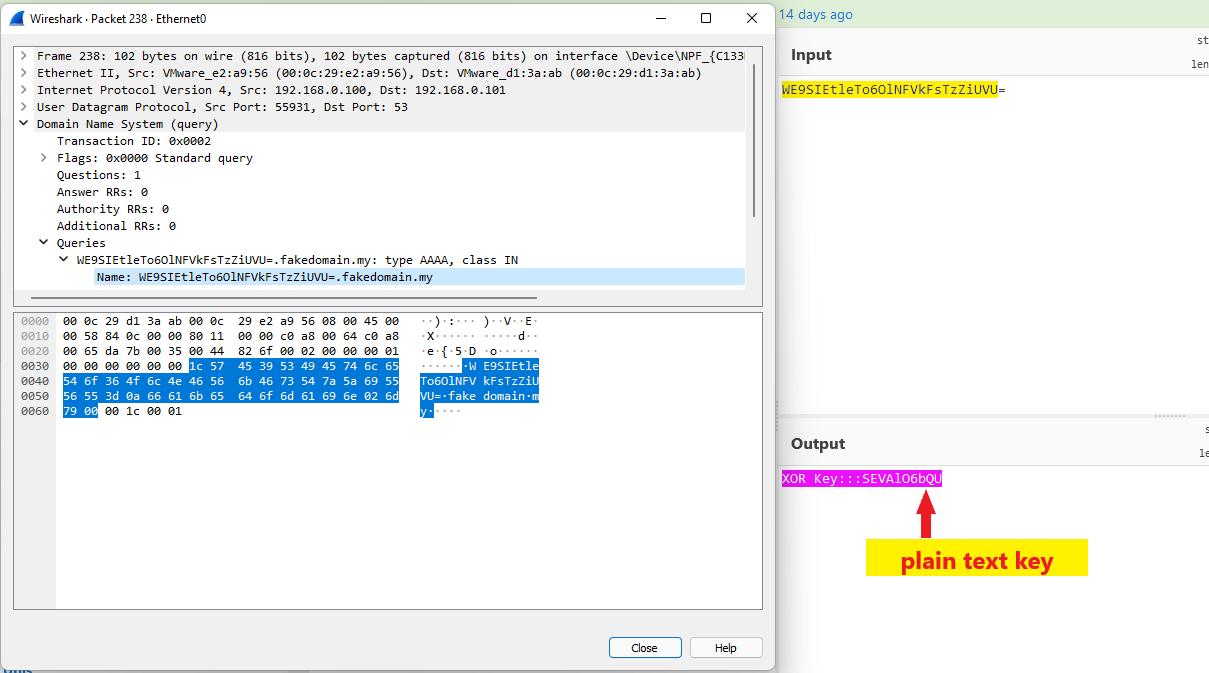 aniqfakhrul/sharpdnsexfil
C#-Tool zum Exfiltrieren von Dateien über DNS mittels XOR und asymmetrischer Verschlüsselung, konzipiert für Red-Team-Einsätze mit eingeschränkten…
 akefallonitis/larac2shell
Plattformübergreifende interaktive Shell für Microsoft Defender for Endpoint Live Response
 bigb0x/cve-2024-29973
PoC für CVE-2024-29973








