

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/jssngc/ontheedge
SpeicherforensikDatenexfiltrationPost-ExploitationMalware-AnalysePenetrationstestsCommand and ControlRed Teaming
GitHubjssngc/ontheedge

OnTheEdge

Windows-Forschungs-PoC in C, das den Prozessspeicher von Microsoft Edge nach anmeldedatenbezogenen Daten durchsucht, mit einer eigenständigen ausführbaren Datei und einer BOF-Variante für C2-Laborumgebungen.

Repository anzeigen
111102vor 1 MonatNoch nicht geprüft
Teilen

OnTheEdge

OnTheEdge ist ein kleiner Windows-Forschungs-PoC, geschrieben in C, zur Untersuchung von anmeldeinformationsbezogenen Daten, die sich im Speicher von Microsoft Edge-Prozessen befinden können, während der Browser läuft. Das Projekt bietet zwei Varianten:

  • Eigenständige ausführbare Datei — gedacht für lokale Tests und Forschung.
  • BOF — gedacht für kontrollierte C2-Laborumgebungen.

Haftungsausschluss: Dieses Projekt ist ausschließlich für autorisierte Sicherheitsforschung, Malware-Analyse, Testumgebungen und Bildungszwecke gedacht. Verwenden Sie es nicht gegen Systeme oder Konten ohne ausdrückliche Autorisierung.

Ausgabe

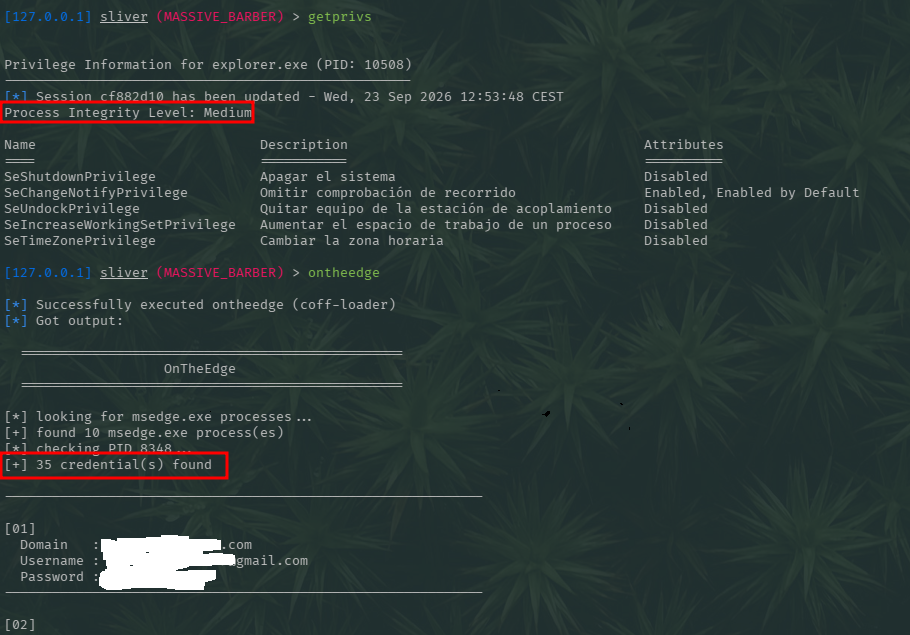
Das Tool zeigt die während des Speicherscans entdeckten Informationen in einem einfachen Konsolenformat an. Beispiel:

================================================
                  OnTheEdge
================================================

[*] looking for msedge.exe processes...
[+] found 9 msedge.exe process(es)
[*] checking PID 9164...
[+] 1 credential(s) found

Die Ergebnisse hängen von der Edge-Version, dem Prozesslayout, dem Browserzustand und den aktuell im Speicher vorhandenen Inhalten ab. ![[test.png]] Getestet auf Windows 11 Pro
Einschränkungen

Speicherbasierte Mustererkennung ist inhärent von der Laufzeitdarstellung der Daten abhängig. Die Ergebnisse können daher variieren, abhängig von:


  • Microsoft Edge-Version
  • Browserzustand
  • Prozesslayout
  • Benutzersitzung
  • Profilkonfiguration
  • Laufzeitänderungen an Edge
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




