 kaandemir993/nwh-stealer-analysis-fileless-bun-runtime-execution-clipboard-image-theft-cloud-c2-aws-r2-
Statische Analyse und Payload-Extraktion von NWH Stealer. Bietet einen tiefen Einblick in filelose Ausführung über die Bun JavaScript Runtime, In-Memory-Diebstahl von Zwischenablage-Bildern (image/png) und Cloud-C2-Exfiltration unter Missbrauch von AWS/Cloudflare R2.

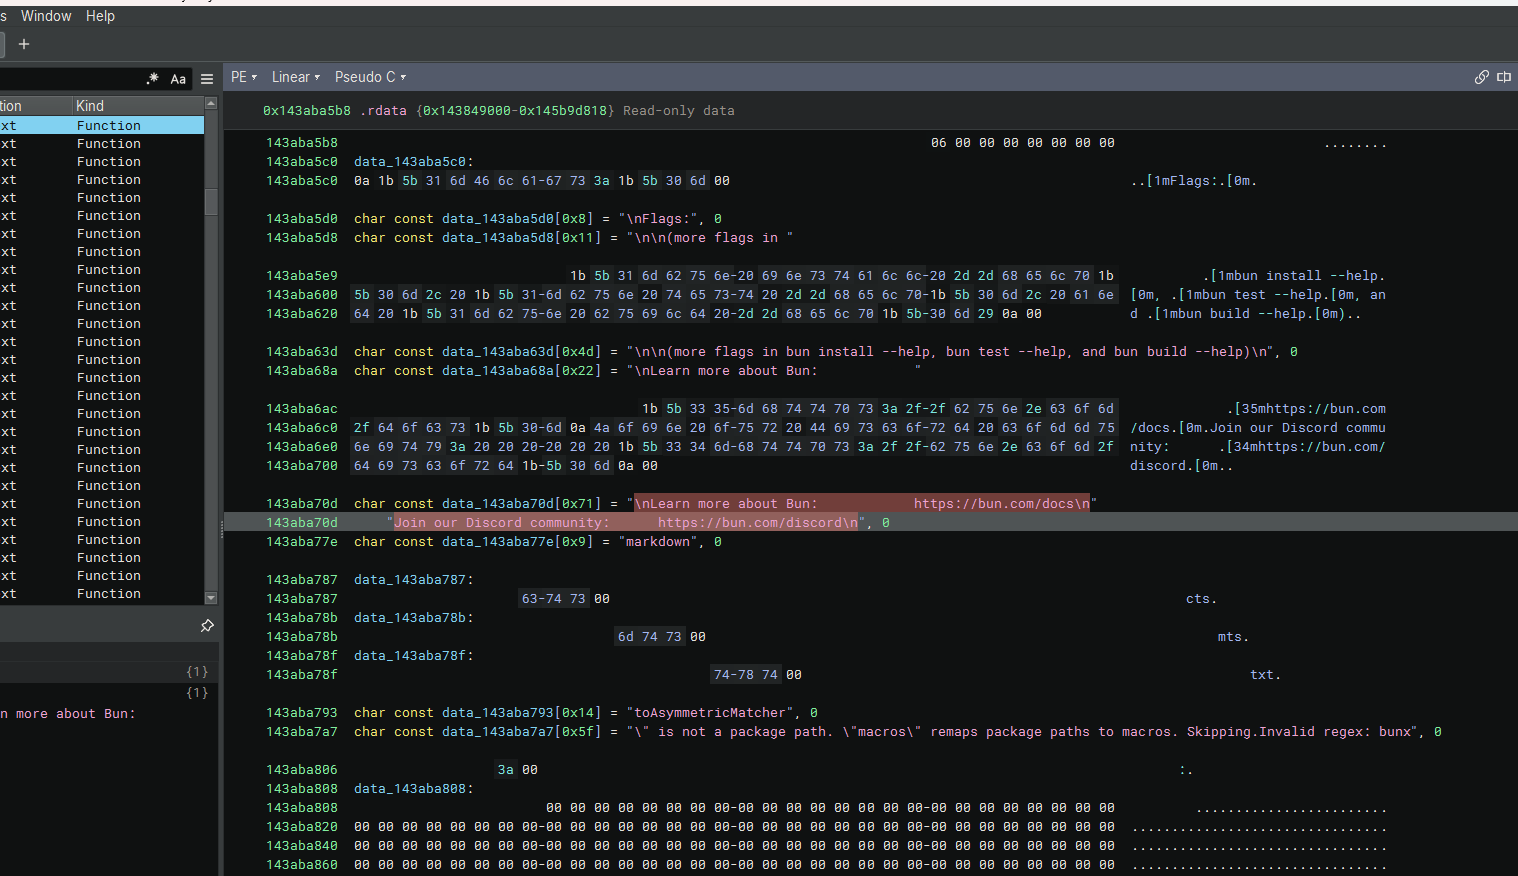
Die in Binary Ninja geladene NWH-Stealer-Probe offenbart eine überraschende Technik: Sie nutzt in hohem Maße Strings, CLI-Argumente und Dokumentationslinks von Bun (einer legitimen JavaScript-Laufzeitumgebung). Durch das Einbetten legitimen Texts wie „Learn more about Bun" und Discord-Einladungslinks versucht die Malware, sich als harmloses Entwicklertool oder Framework zu tarnen, während sie ihre wahre schädliche Absicht im .rdata-Abschnitt verbirgt.
bun install --help / bun test --help / bun build --help – imitiert die Bun-CLI-Nutzung https://bun.com/docs / Join our Discord community: https://bun.com/discord – bettet offizielle Bun-Dokumentation und Community-Links ein. markdown / ToAsymmetricMatcher / Invalid regex: bunx – Standard-Bun-Fehlermeldungen und Test-Matcher. Obfuskierung: Die Strings sind mit Steuerzeichen und ANSI-Escape-Codes (z. B. [1m, [0m, \n) durchsetzt, was das statische Signatur-Scannen erschwert.
Living off the Land (LotL): Durch das Kopieren legitimer Strings aus der Bun-Laufzeitumgebung verschmilzt der NWH Stealer mit Entwicklerumgebungen. AV-Lösungen und Sandboxes melden Traffic oder API-Aufrufe, die aus einer Ausführungsumgebung stammen, die wie „Bun" aussieht, weniger wahrscheinlich. String-Obfuskierung: Das Einbetten legitimer Strings neben verschlüsselten oder obfuskierten Payload-Arrays (data_143aba5b8) macht es deutlich schwieriger, die tatsächlichen schädlichen Indikatoren zu isolieren. Verschleierung durch Design: Die Malware-Autoren wählten gezielt ein populäres, modernes Entwicklertool (Bun), um die Präsenz des Stealers in Entwickler- oder CI/CD-Umgebungen zu verschleiern.
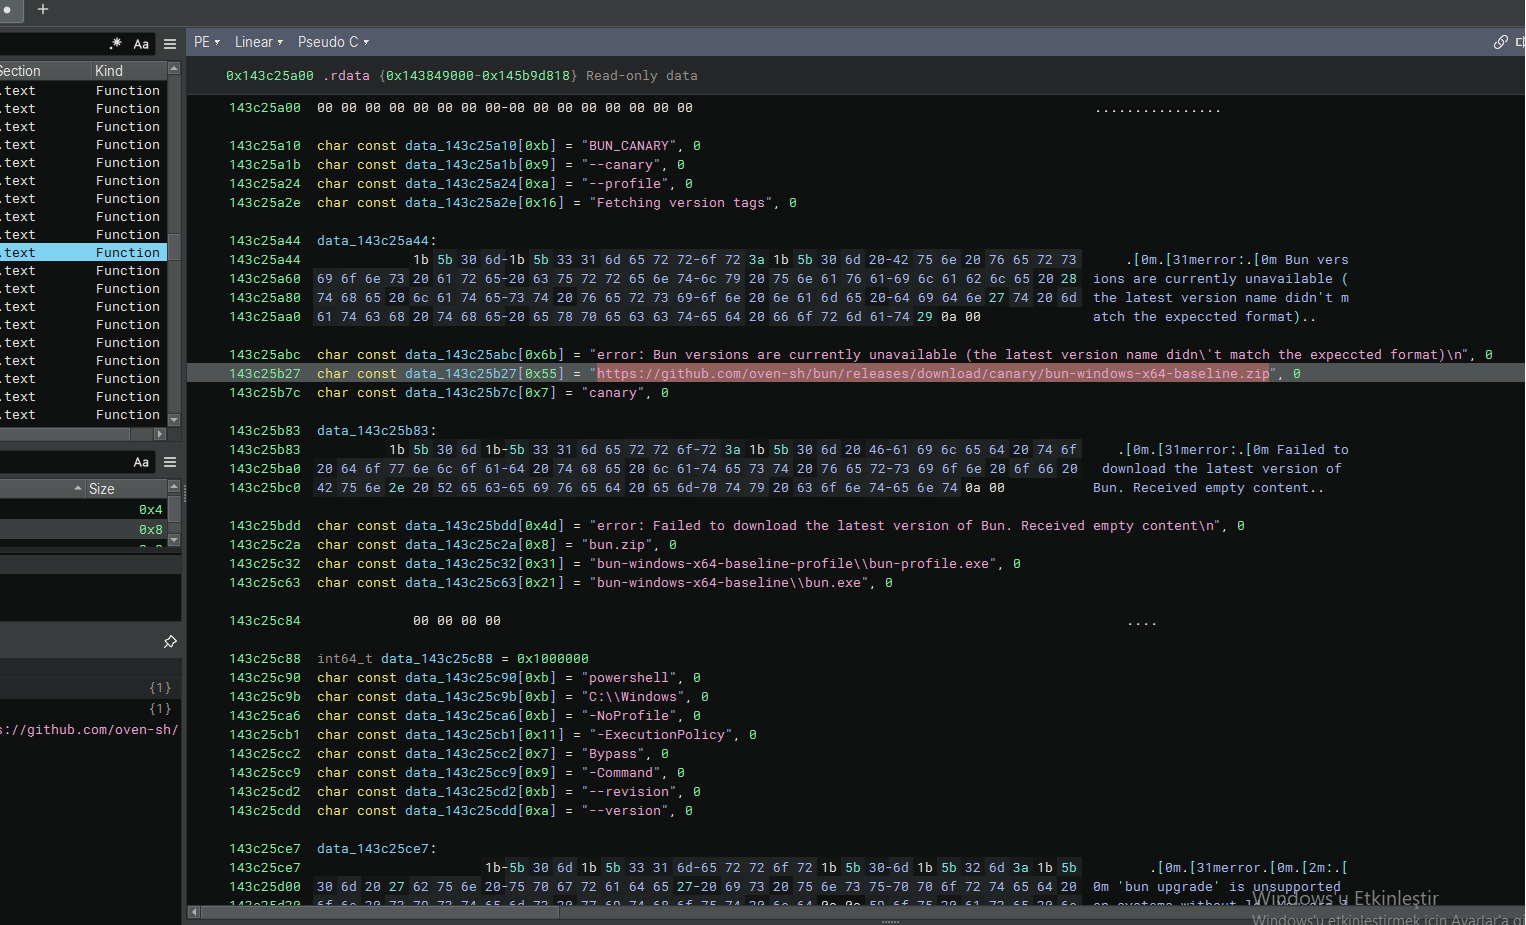
Bei der Fortsetzung der Analyse in Binary Ninja offenbart der NWH Stealer seine Dropper- und Ausführungskette. Die Malware gibt sich nicht nur als Bun aus; sie kontaktiert aktiv das offizielle GitHub-Repository, um das legitime bun-windows-x64-Archiv herunterzuladen. Die nachfolgenden Strings legen jedoch eine schädliche PowerShell-Ausführungsroutine offen, die darauf ausgelegt ist, den heruntergeladenen Payload mit Umgehungsflags auszuführen.
Download-URL: https://github.com/oven-sh/bun/releases/download/canary/bun-windows-x64-baseline.zip – lädt die legitime Bun-Laufzeitumgebung herunter, um eine Deckgeschichte zu etablieren oder sie als LOLBin zu verwenden. Extrahierte Payload-Pfade: bun-windows-x64-baseline\bun-profile.exe bun-windows-x64-baseline\bun.exe PowerShell-Ausführungskette:
powershell
-NoProfile (überspringt das Laden des PowerShell-Profils des Benutzers)
-ExecutionPolicy Bypass (umgeht Skriptausführungsbeschränkungen)
-Command (führt den Inline-Befehl aus)
--revision / --version (wahrscheinlich als Argumente für den heruntergeladenen Payload verwendet, um ihn wie eine legitime Versionsprüfung aussehen zu lassen).
Supply Chain / GitHub-Missbrauch: Durch das Herunterladen aus dem offiziellen github.com/oven-sh/bun-Repository umgeht der Stealer Netzwerkfilter, die unbekannte Domains blockieren. LOLBin-Ausführung: Die heruntergeladene bun.exe oder bun-profile.exe wird als legitimer Wrapper verwendet, um schädliche Befehle auszuführen und sich so in normale Entwickleraktivitäten einzufügen. PowerShell-Umgehung: Die Flags -NoProfile und -ExecutionPolicy Bypass sind klassische Techniken, um sicherzustellen, dass das schädliche Skript ausgeführt wird, ohne von Systemrichtlinien oder Benutzerkonfigurationen blockiert zu werden.
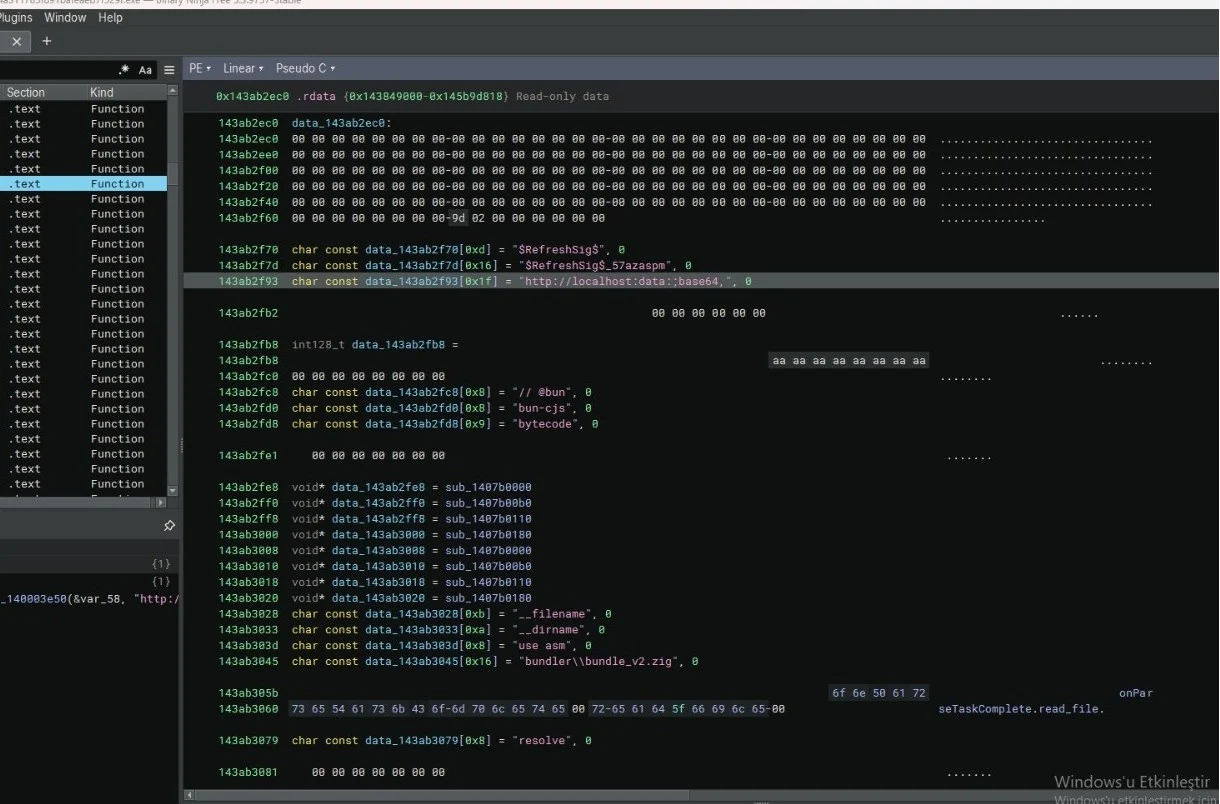
Ein kritischer Abschnitt des NWH Stealers offenbart seinen In-Memory-Payload-Übertragungsmechanismus. Das Vorhandensein des Strings http://localhost:data:;base64, kombiniert mit V8-Engine-Bytecode (--filename, use asm, bytecode), deutet darauf hin, dass der Stealer eine dateilose Ausführungstechnik verwendet. Er erstellt eine Base64-kodierte Data-URI und führt sie lokal aus, wahrscheinlich um schädliches JavaScript/WebAssembly direkt in eine laufende Umgebung einzuschleusen, ohne eine Datei auf die Festplatte zu schreiben.
Data-URI-Schema: http://localhost:data:;base64 – konstruiert eine Inline-Base64-Nutzlast, die auf localhost verweist. Dies ist eine bekannte Technik, um Netzwerkfilter zu umgehen und Code aus dem Speicher auszuführen. V8 / Node.js / *Bun-Interna: // @bun / bun-cjs / bytecode – spezifische Flags, die von der Bun-Laufzeitumgebung verwendet werden, um JavaScript oder vorkompilierten V8-Bytecode auszuführen. --filename / --dirname / use asm – V8-Engine-Flags, die zum Laden und Optimieren von rohen WebAssembly- oder JavaScript-Modulen im Speicher verwendet werden. Kompilierte Nutzlast-Artefakte: bundler\bundle_v2.zig – verweist auf den Bun-Bundler und festigt die Tarnlegende weiter. SEHRefreshSigS / SEHRefreshSigS_57azaspm – wahrscheinlich obfuskierte Funktionsnamen oder Verschlüsselungsschlüssel für die Base64-Nutzlast. Indikatoren für dateilose Injektion: seTaskComplete.read_file / resolve – asynchrone Datei-/Stream-Leseroutinen und Modulauflösungsroutinen.
Dateilose Ausführung (Umgehung): Durch die Verwendung eines data:;base64-URI führt der Stealer seine Nutzlast vollständig im Speicher aus. Dadurch verbleibt keine ausführbare Datei auf dem Datenträger, die von AV-Software gescannt werden könnte, wodurch die traditionelle signaturbasierte Erkennung umgangen wird. Localhost-Missbrauch: Das localhost-Präfix täuscht Firewalls und EDRs vor, dass der Datenverkehr intern (und daher sicher) sei, während der eigentliche schädliche Inhalt dekodiert und ausgeführt wird. V8-Bytecode-Missbrauch: Das Laden von Bytecode über --filename und use asm bedeutet, dass der Stealer rohes, kompiliertes JavaScript/WebAssembly ausführen kann, was Reverse Engineering erheblich schwieriger macht als bei Klartext-Skripten. Bun-Laufzeitumgebungs-Missbrauch: Die Zeichenfolgen // @bun und bun-cjs bestätigen, dass der Stealer die heruntergeladene Bun-Laufzeitumgebung als legitime Ausführungsengine für seinen schädlichen In-Memory-Code verwendet.
Living off the Cloud: Durch die Nutzung legitimer Cloud-Dienste (AWS, Cloudflare R2) vermischt der Stealer seinen Exfiltrationsdatenverkehr mit normaler unternehmensweiter Cloud-Nutzung, was die Erkennung äußerst schwierig macht
Der Abschnitt legt weiter offen, wie NWH Stealer auf Cloud-Infrastruktur und Entwickler-Assets abzielt. Anstatt sich auf eine einzelne fest codierte C2-IP zu verlassen, enthält die Malware Zeichenfolgen für große Cloud-Anbieter (Cloudflare R2, AWS), Entwickler-Toolchains (Visual Studio, Node.js) und HTTP-Statuscodes. Dies deutet auf eine dynamische C2-Auflösung oder eine umfangreiche Liste zur Ernte von Anmeldedaten hin, die auf Cloud-Umgebungen abzielt.

