
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 kleiton0x00/xsscope
XSScope ist eines der leistungsstärksten und fortschrittlichsten GUI-Frameworks für moderne Browser-Ausnutzung mittels XSS.
 thatstraw/pwnlnx
Multithreaded Python Reverse Shell mit Payload-Generierung, Sitzungsverwaltung, Keylogging, Bildschirmfreigabe und Persistenz für autorisierte…
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
 flangvik/cobaltbus
Cobalt Strike Externe C2-Integration mit Azure Servicebus, C2-Traffic über Azure Servicebus
 crossc2/crossc2kit
CrossC2, entwickelt auf Basis des Cobalt Strike Frameworks, kann für andere plattformübergreifende Systemsteuerung verwendet werden. CrossC2Kit…
 flangvik/azurec2relay
Azure-Funktion, die den Beacon-Datenverkehr von Cobalt Strike mithilfe von anpassbaren C2-Profilen validiert und weiterleitet, ungültige Anfragen an…
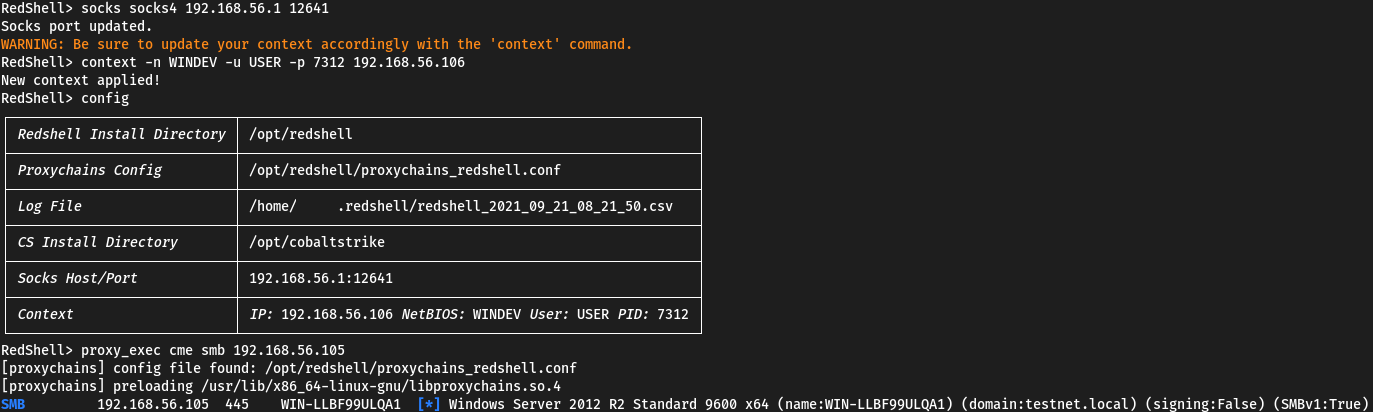 verizon/redshell
Eine interaktive Eingabeaufforderung für Red Teaming und Penetrationstests. Sendet Befehle automatisch über SOCKS4/5-Proxys via proxychains.…
 fox-it/dissect.cobaltstrike
Python-Bibliothek zum Zerlegen und Parsen von Cobalt-Strike-bezogenen Daten wie Beacon-Payloads und Malleable C2 Profiles
 ariary/fileless-xec
Stealth-Dropper, der entfernte Binärdateien ausführt, ohne sie auf die Festplatte zu legen (HTTP3-Unterstützung, ICMP-Unterstützung, unsichtbare…
 kudaes/lolbits
** EINGESTELLT ** C2-Framework, das Background Intelligent Transfer Service (BITS) als Kommunikationsprotokoll und Direct Syscalls + Dinvoke zur…
 igh0st/gh0st3.6_src
Quellcode eines Remote Access Trojans (RAT) zum Erlernen von C2-Kommunikation, Payload-Zustellung und Post-Exploitation-Techniken in…
 petitoto/chromium-exploit-dev
Toolkit, um Chromium-Schwachstellen in zuverlässige, plattformübergreifende Full-Chain-Exploits zu verwandeln.
 codesiddhant/jasmin-ransomware
# Jasmin Ransomware Jasmin Ransomware ist ein fortschrittliches Red-Team-Tool (WannaCry-Klon), das zur Simulation realer Ransomware-Angriffe…
 dagowda/notrdp
Havoc-C2-Plugin, das einen versteckten Windows-Desktop erstellt, ihn an einen Browser-Viewer streamt und Maus-/Tastatureingaben für verdeckte…
 nodauf/girsh
Automatisch eine vollständig interaktive Reverse-Shell für Linux- oder Windows-Opfer spawnen.
 frenchcisco/ratel
RAT-el ist ein Open-Source-Penetrationstest-Tool, mit dem Sie die Kontrolle über einen Windows-Rechner übernehmen können. Es arbeitet nach dem…
 enelg52/kittystager
KittyStager ist ein einfacher Stage-0-C2. Es besteht aus einem Webserver, der den Shellcode hostet, und einem Implantat, genannt Kitten. Der Zweck…
 linuztx/alter-zero
RAM efficient terminal agent harness for coding, cybersecurity, and automation.








