

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Jasmin-Ransomware — # Jasmin Ransomware Jasmin Ransomware ist ein fortschrittliches Red-Team-Tool (WannaCry-Klon), das zur Simulation realer Ransomware-Angriffe verwendet wird. Jasmin hilft Sicherheitsforschern, das Risiko externer Angriffe zu bewältigen. | Kitploit
Tools/GitHubGitHub/codesiddhant/
jasmin-ransomware
Verschlüsselungs-/EntschlüsselungstoolsExploitationMalware-AnalysePenetrationstestsCommand and ControlSocial EngineeringRed TeamingPayload-Entwicklung
GitHubcodesiddhant/jasmin-ransomware

Jasmin-Ransomware

# Jasmin Ransomware Jasmin Ransomware ist ein fortschrittliches Red-Team-Tool (WannaCry-Klon), das zur Simulation realer Ransomware-Angriffe verwendet wird. Jasmin hilft Sicherheitsforschern, das Risiko externer Angriffe zu bewältigen.

Repository anzeigenWebseite
2868136vor 5 JahrenVon Kitploit geprüft
Teilen

[![Siddhantgour][Instagram-shield]][Instagram-url] [![LinkedIn][linkedin-shield]][linkedin-url] [![Siddhantgour][Twitter-shield]][Twitter-url] [![Youtube][Youtube-shield]][Youtube-url] [![Telegram][Telegram-shield]][Telegram-url] [![Quora][Quora-shield]][Quora-url] [![Facebook][Facebook-shield]][Facebook-url]
jasmin ransomware

Jasmin – Die Ransomware

Ein leistungsstarkes Ransomware-Tool für Sicherheitstests, das von Red Teams verwendet wird
Video-Tutorial · Fehler melden · Kostenlosen Keygen anfordern
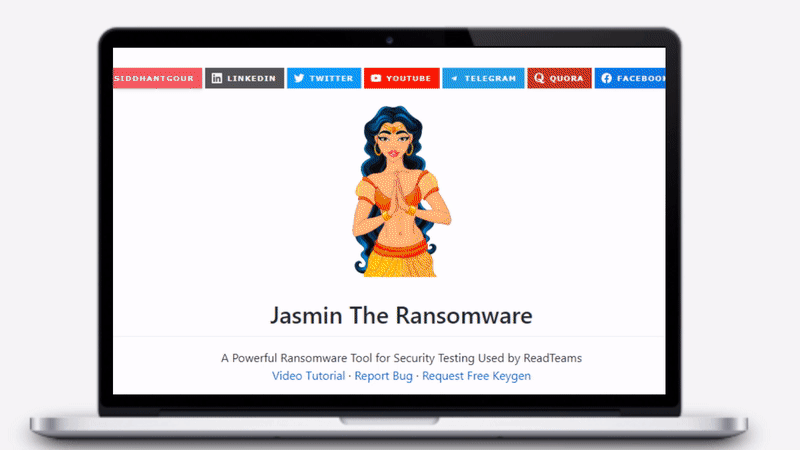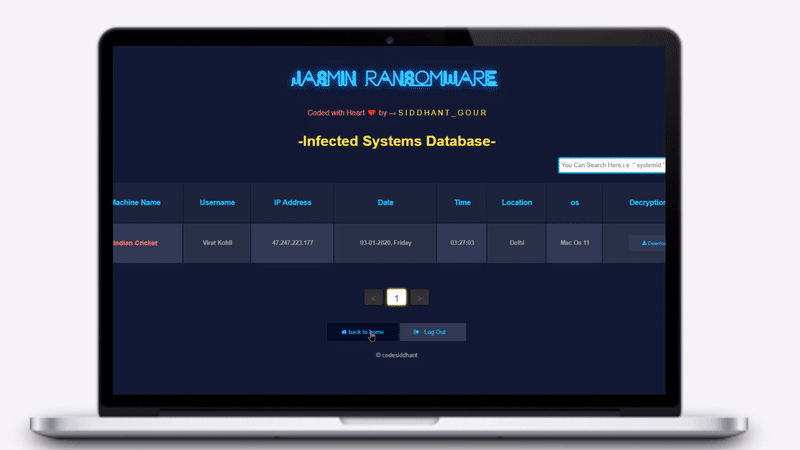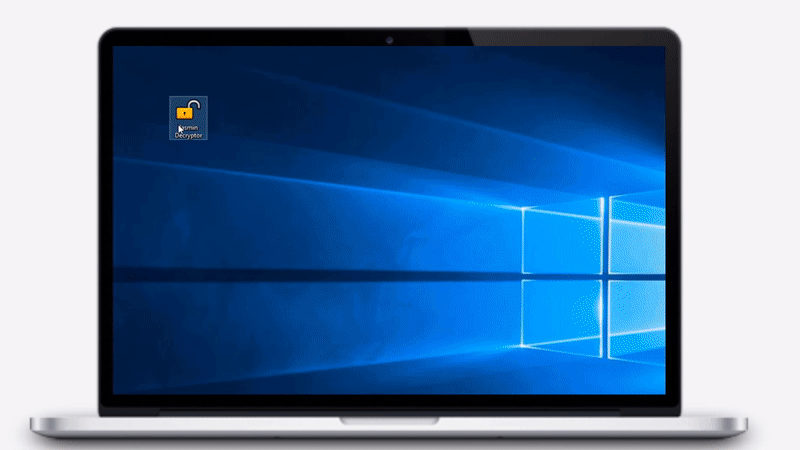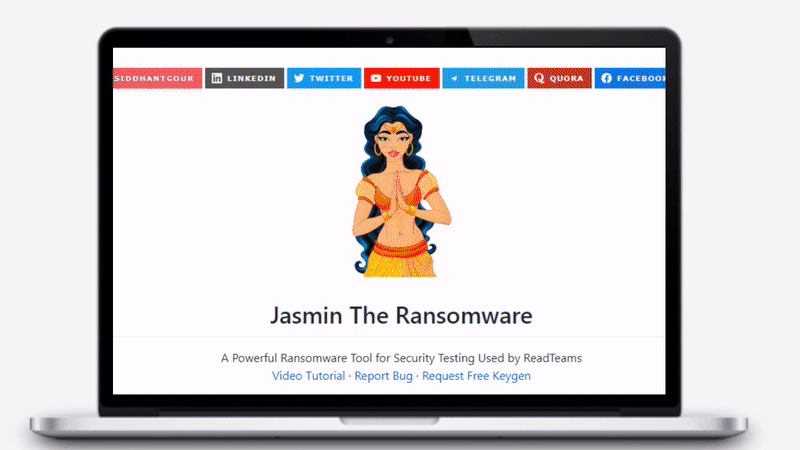
Inhaltsverzeichnis
  1. Haftungsausschluss ⚠️
  2. Über das Projekt
    • Erstellt mit
    • Arbeitsablauf
  3. Einrichtung & Ausführung
    • Voraussetzungen
    • Installation
    • Webserver
    • Verschlüsselungs-Payload
    • Entschlüsselungstool
  4. Lizenz
  5. Kontakt

Über das Projekt 💡

jasmin ransomware

Bitte zuerst den HAFTUNGSAUSSCHLUSS lesen ⚠️⚠️

Jasmin ist eine andere Art von Ransomware-Wurm, durch den viele Ihrer Dokumente, Fotos, Videos, Datenbanken und andere wichtige Dateien nicht mehr zugänglich sind, da sie verschlüsselt wurden. Für Benutzer wird es unmöglich, ohne Entschlüsselungstool und gültigen Schlüssel auf ihre Dateien zuzugreifen. Dieses Tool wurde entwickelt, um Red Teams und ethischen Hackern zu helfen, einen echten Ransomware-Angriff zu simulieren.
Für so etwas gibt es wirklich keine Abkürzung. Es reicht nicht zu wissen, welche Dateien verschlüsselt werden könnten, und ein Tool, das Ihnen das sagt, brauchen Sie sicherlich auch nicht.
Dies ist ein Ransomware-Simulator, der sicher einige Dateien auf Ihrem Computer verschlüsseln kann, damit Sie wissen, ob Ihre Verteidigung tatsächlich funktioniert. Jasmin Ransomware wurde vom Sicherheitsforscher Siddhant Gour entwickelt.

Warum Jasmin für Sicherheitstests verwenden?

  • Jasmin Ransomware wurde mit C# (.Net Framework) entwickelt, was sie leichter und einfacher einzubetten macht.
  • Sie können einen echten Ransomware-Angriff simulieren und jede Art von Systemsicherheit umgehen.
  • Leistungsstark | Starke Verschlüsselung | Zentrale Datenbank auf dem Server | Kann Antivirus umgehen.

Erstellt mit 🧱

[![Payload][c#-shield]][c#-url] [![Dashboard][bootstrap-shield]][bootstrap-url] [![Server][php-shield]][php-url] [![Database][mysql-shield]][mysql-url]
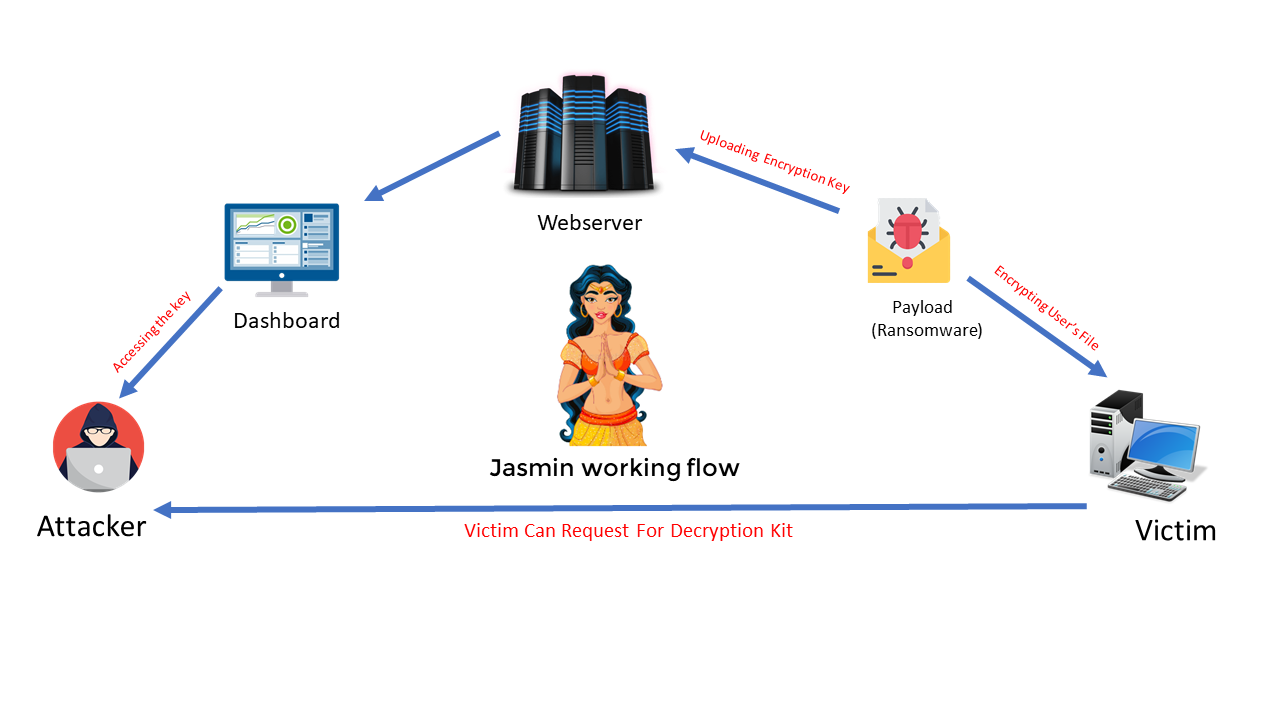
Arbeitsablauf 🧾

jasmin ransomware

Voraussetzungen 🧰

  • Visual Studio 2019 oder später

  • Xampp-Server (Windows) oder LAMP-Server (Linux)

  • Ngrok für Portweiterleitung

EINRICHTUNG UND AUSFÜHRUNG 🖥️

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






