#1
 hackerhouse-opensource/backdoors
Tools zur Aufrechterhaltung des Zugriffs auf Systeme und Proof-of-Concept-Demonstrationen.
 devzero-security/redstackpro
Compose red team infrastructure and Active Directory ranges on a canvas, then compile to a complete Terraform and Ansible working directory you run…
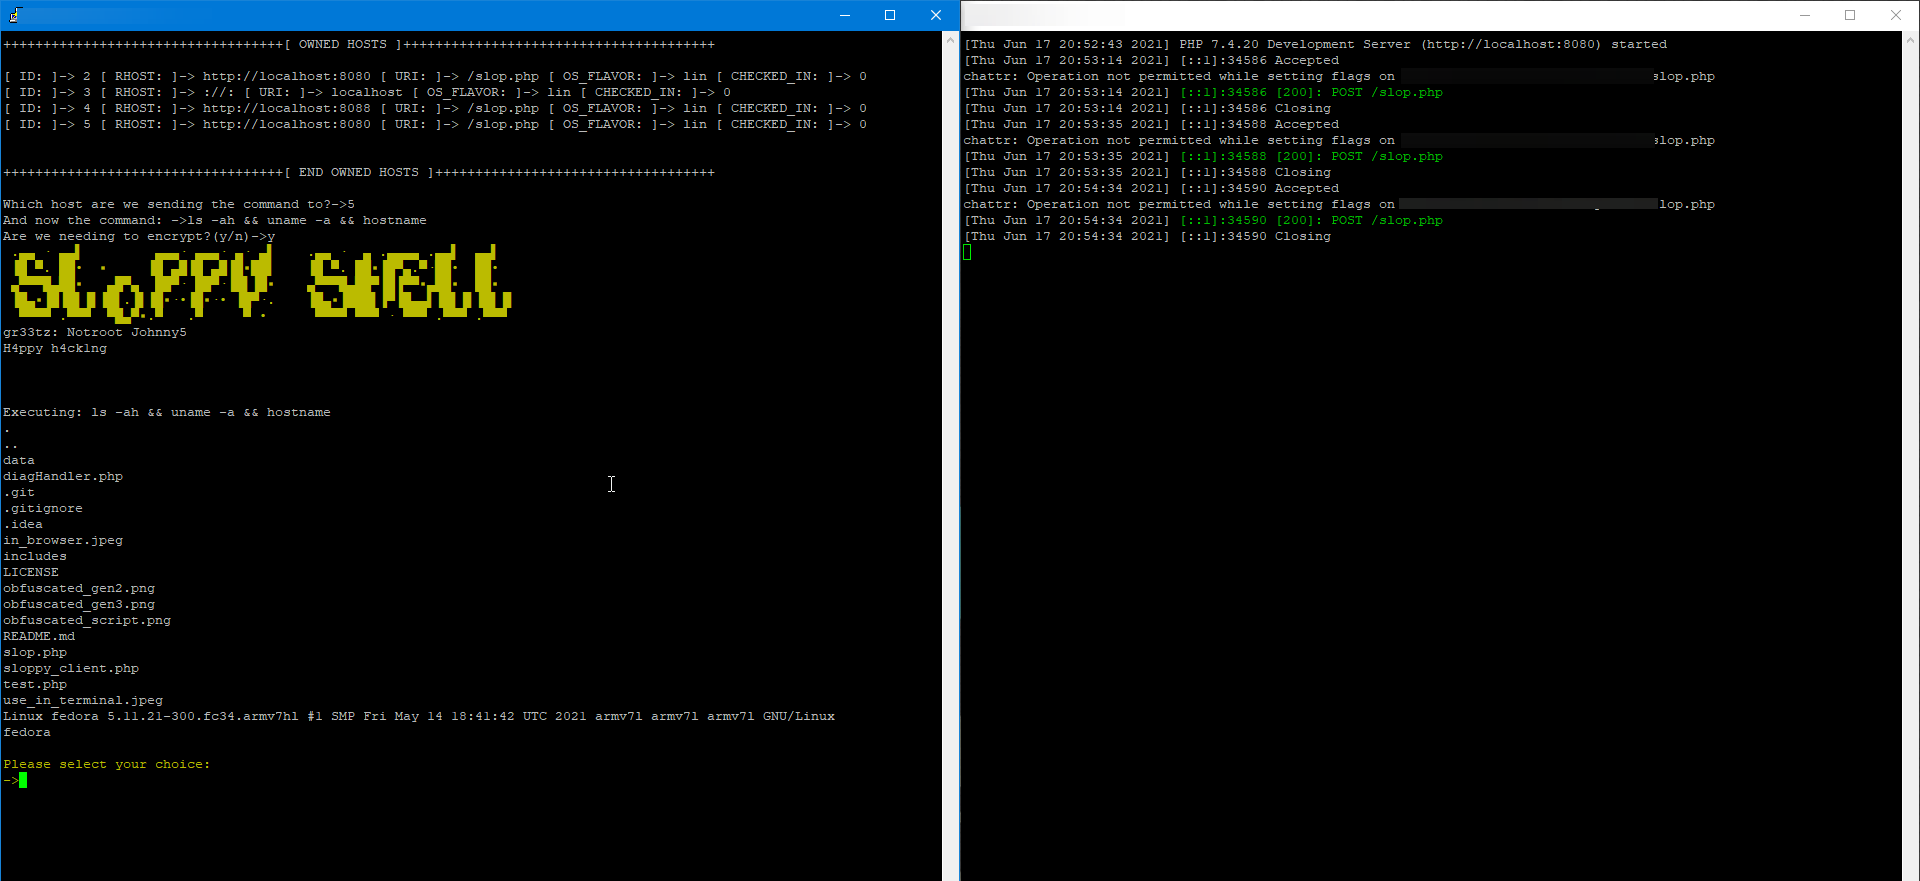 oldkingcone/slopshell
Die einzige PHP-Webshell, die du brauchst.
 arno0x/webdavc2
Ein WebDAV PROPFIND C2-Tool
 h4x0r-dz/cve-2024-3400
Proof-of-concept-Exploit für CVE-2024-3400, eine OS-Befehlsinjektion in Palo Alto GlobalProtect VPN. Demonstriert Dateierstellung und ausgehende…
 ustayready/python-pentesting
Nur ein Repository mit zufälligen Python-Skripten, um Pentestern den Einstieg in die Python-Sprache bei Engagements zu erleichtern.
 malwaretech/trickbot-toolkit
Eine Sammlung von Tools für den Umgang mit TrickBot.
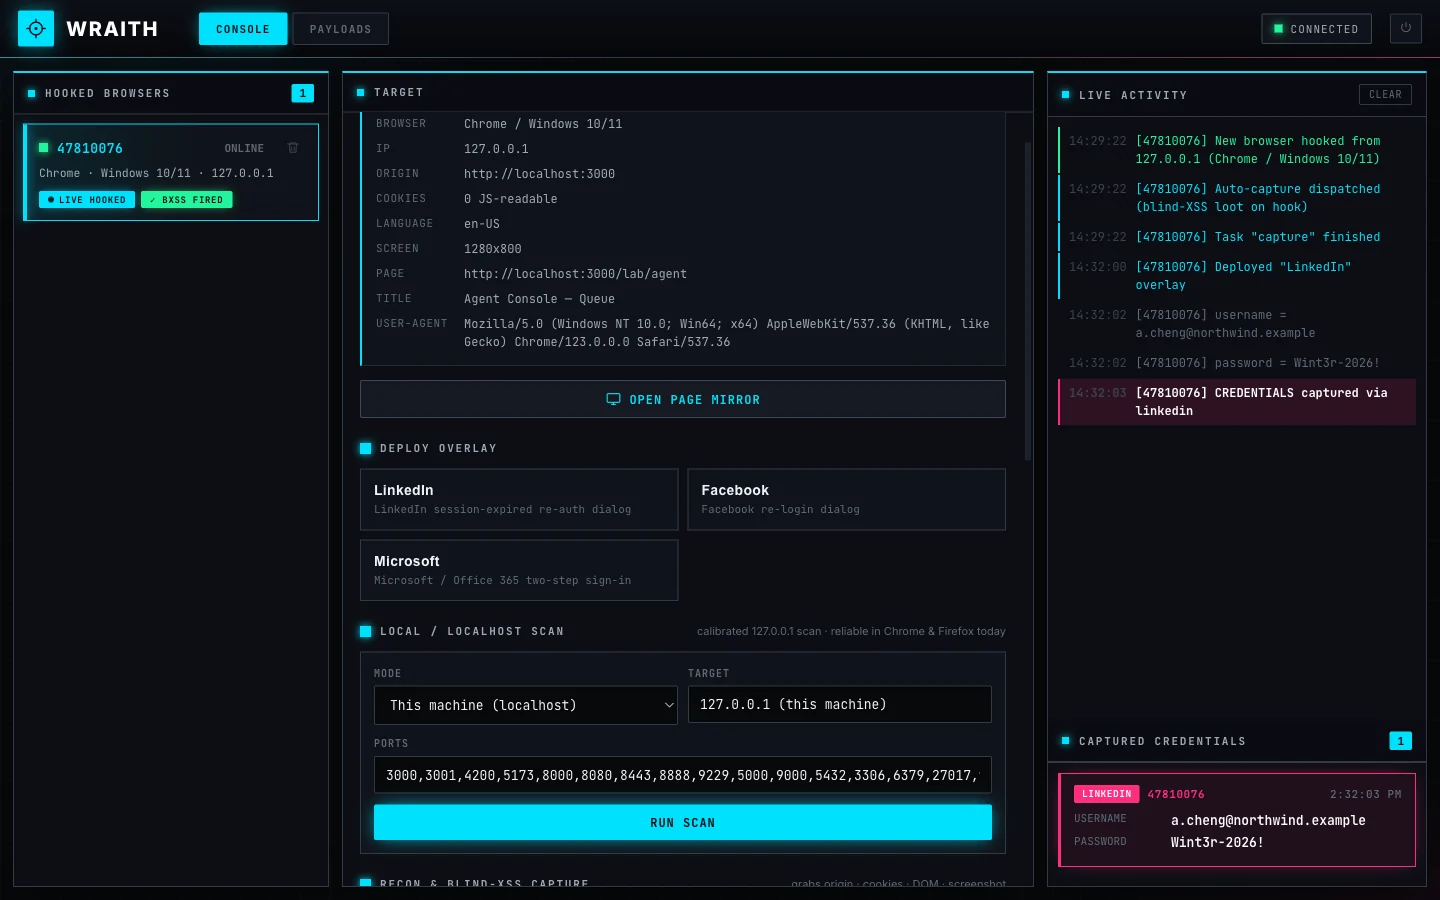 arcanum-sec/wraith
Browser-Hooking-Framework für autorisierte Red Teams und Lehrende. Hookt Browser über XSS, bietet interaktive Post-Exploitation-Kontrolle,…
 jumpseclabs/tokenflare
Serverless AITM-Simulationsframework für Entra ID und M365
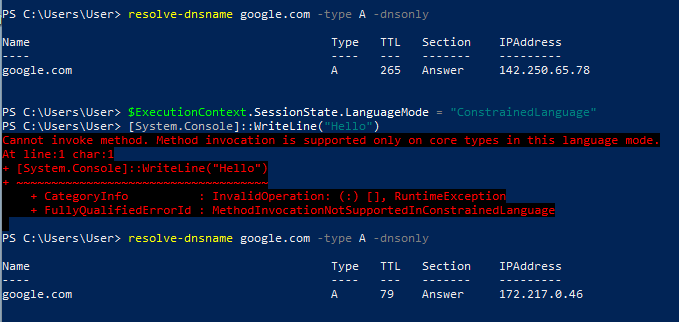 octoberfest7/dns_tunneling
DNS-Tunneling-Tool, das PowerShell und Nslookup verwendet, um Daten zu exfiltrieren und Payloads über DNS-TXT/MX-Einträge auszuliefern, wobei der…
 beichendream/cve-2022-26134-godzilla-memshell
Java-basierter Exploit für CVE-2022-26134, der eine Godzilla-Webshell in Confluence-Server injiziert, was Remote-Codeausführung mit Passwort- und…
 redsiege/cimplant
C#-Port von WMImplant, der entweder CIM oder WMI verwendet, um entfernte Systeme abzufragen.
 rasta-mouse/crystal-loaders
Eine kleine Sammlung von Crystal Palace PIC-Loadern, die für die Verwendung mit Cobalt Strike entwickelt wurden.
 00xglitch/bella
Bella ist ein reines Python-Post-Exploitation-Data-Mining-Tool und Remote-Administrationstool für macOS. 🍎💻
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
 skorpion96/unisoc-su
Eine Methode für CVE-2025-31710 und zum Verbinden mit cmd_skt, um eine Root-Shell auf ungepatchten Unisoc-Modellen zu erhalten.
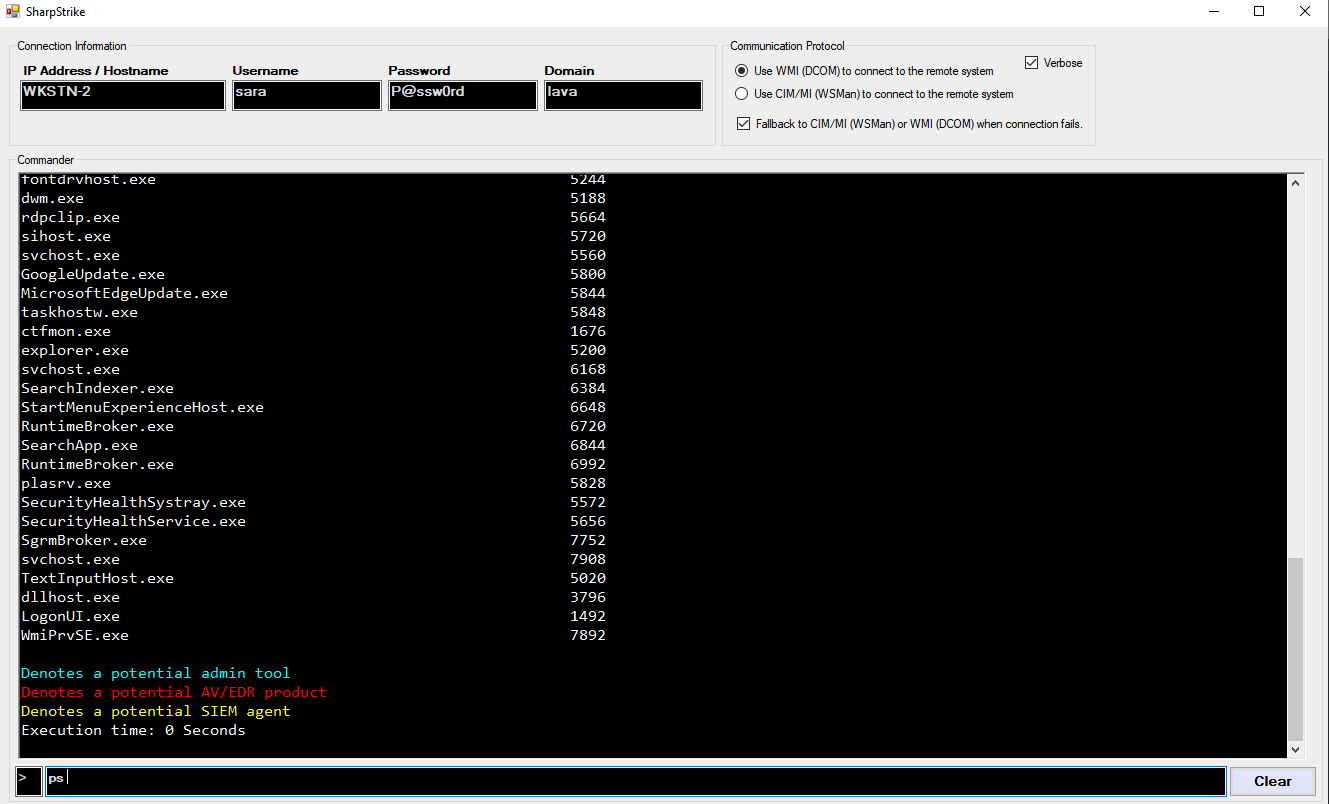 iomoath/sharpstrike
Ein Post-Exploitation-Tool, geschrieben in C#, verwendet entweder CIM oder WMI, um entfernte Systeme abzufragen.